

Управление рисками, этика и комплаенс в AI
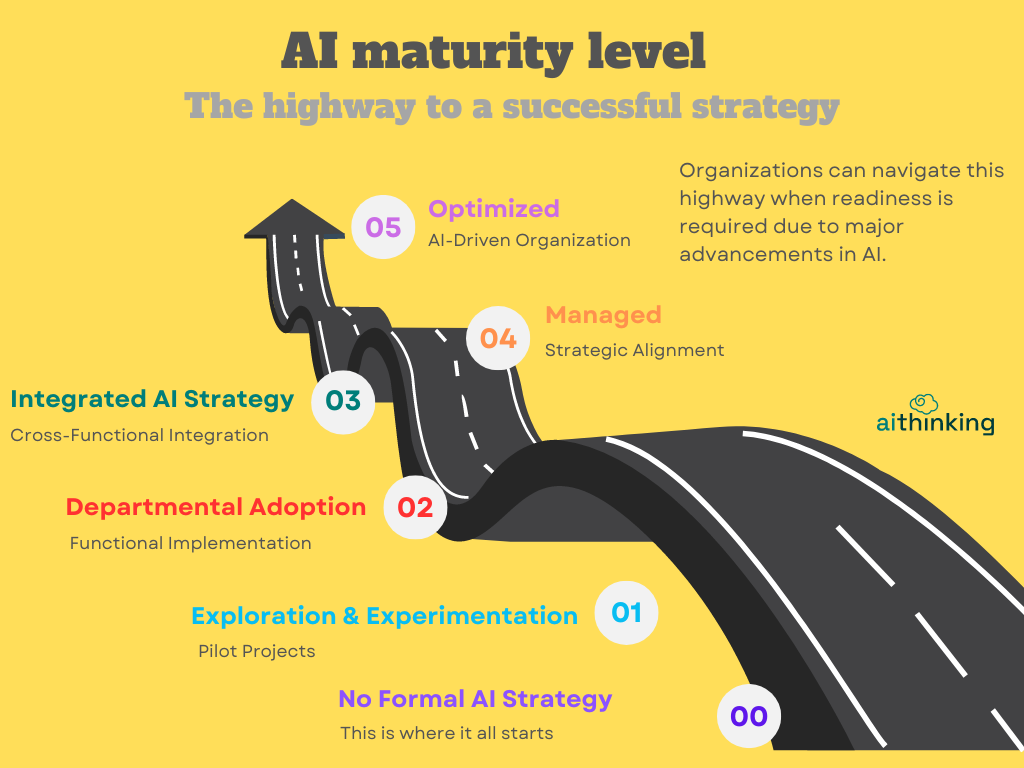
Искусственный интеллект стремительно становится неотъемлемой частью бизнес-процессов во многих областях: финансы, цепи поставок, маркетинг и операции. Но за мощью автоматизации стоят риски: недостоверные выводы, утечки данных, нарушение регуляторных требований и этических норм. Именно здесь появляется концепция управляемости AI-Мaturity: как систематично выстраивать управление рисками, этику и комплаенс на протяжении всего жизненного цикла моделей.
Эта глава посвящена теоретическим основам, методологиям и практическим инструментам, которые помогают специалистам в финсекторе, логистике и маркетинге строить устойчивые AI-решения. Мы рассмотрим подходы к управлению рисками, принципы этики и соответствия, приведем реальные примеры внедрения в разных бизнес-подразделениях, поделимся техническими деталями реализации и разберем ограничения и типичные ловушки. В конце — блок FAQ, ответами на наиболее частые вопросы.
Ключевые вопросы, на которые мы ответим в этой главе:
- Какие виды рисков сопровождают AI-проекты и как их идентифицировать?
- Как встроить этику и комплаенс в цикл разработки и эксплуатации моделей?
- Какие международные и российские стандарты применимы к AI в бизнесе?
- Какие практические примеры и готовые решения можно использовать в разных доменах?
- Какие технологические детали стоит учесть: данные, безопасность, мониторинг и аудит?
- Как проводить оценку и снижение рисков в условиях ограничений данных и регуляторных требований?
Определения и основные понятия
- Риск в контексте AI: вероятность наступления неблагоприятного события, связанного с использованием AI-системы, умноженная на влияние этого события на бизнес и репутацию.
- Комплаенс (соответствие): соблюдение законов, регуляций, внутренних политик и стандартов в области обработки данных, защиты информации и этики.
- Этика AI: принципы справедливости, прозрачности, ответственностии, конфиденциальности и безопасности, которые должны соблюдаться на протяжении всего жизненного цикла модели.
- Модельный риск (Model Risk): риск, связанный с возможностью неверных выводов или неправильного поведения модели в реальных условиях.
Основные категории рисков AI
- Продуктовый риск: неточности в выводах модели, недобросовестные рекомендации, ложные срабатывания.
- Риск данных: качество данных, утечки, неправильная подготовка, смещение данных (data drift).
- Риск безопасности: уязвимости к атакам на данные и модели, утечка параметров, эксплуатация через входные данные.
- Риск соответствия: нарушение законов о персональных данных, интеллектуальной собственности, регуляторных требований.
- Репутационный риск: негативные последствия для бренда при ошибках AI.
- Операционный риск: сбои в эксплуатации, недостаточное мониторинг и обслуживание моделей.
Стандарты и рамки
- NIST AI RMF (AI Risk Management Framework): ориентир для идентификации, оценки и снижения рисков искусственного интеллекта; включает функции: Govern, Map, Measure, Manage.
- ISO/IEC 24028 и связанные части: требования к доверию в AI, оценке точности, устойчивости и устойчивости к атакам.
- ISO/IEC 27001/27701: управление информационной безопасностью и приватностью данных.
- IEEE 7000: модели управления этикой и дизайном систем.
- Эти и другие стандарты помогают создать единый язык риск-менеджмента и обеспечить прослеживаемость решений.
Этические принципы и ответственность
- Прозрачность и объяснимость (explainability): возможность объяснить, почему система приняла то или иное решение.
- Справедливость и предотвращение дискриминации: минимизация разрыва по признакам пола, расы, возраста и другим характерным особенностям.
- Защита приватности: минимизация сбора данных, режим privacy-by-design, информированное согласие.
- Ответственность и подотчетность: ясные роли и ответственность за решения, принятые AI.
Методы и подходы к управлению рисками
- Риск-матрицы (Impact x Likelihood): позволяет классифицировать риски по уровню критичности.
- Анализ сценариев (scenario analysis) и "red-teaming": тестирование модели на преднамеренно сложных и неконсистентных случаях.
- Аудит и независимая валидация моделей: внешние и внутренние проверки перед выводом в продакшн.
- Мониторинг моделей (drift, деградация точности, устойчивость к атакам) и оперативная корректировка.
- Управление данными: lineage, качество, безопасность, приватность.
Роли и ответственности
- Управление и надзор: CDO (Chief Data Officer), CIO, CRO (Chief Risk Officer), CISO (Chief Information Security Officer).
- Этическая и комплаенс функция: DPO (Data Protection Officer), Compliance, Internal Audit.
- Команда AI: Data Scientists, ML-инженеры, MLOps инженеры, аналитики качества данных, инженеры обеспечения безопасности.
- Бизнес-единицы: владельцы процессов, руководители проектов, пользователи конечного продукта.
Данные, приватность и безопасность
- Data governance: четкие политики обработки данных, ответственность за данные, журналирование изменений.
- Data lineage: прослеживаемость источников данных и трансформаций.
- Privacy by design: минимизация данных, анонимизация, псевдонимизация, дифференциальная приватность.
- Безопасность моделей: защита от атак на входные данные, параметров модели и инфраструктуру обучения.
- Контроль доступа и аудит: принцип наименьших привилегий, многофакторная аутентификация, мониторинг доступа.
Метрики и оценка риска
- Точность и корректность (accuracy, F1) для задач классификации и регрессии.
- Robustness и безопасность: устойчивость к шуму и атакам.
- Fairness: баланс показателей по ключевым группам.
- Explainability: качество объяснений, понятность пользователю.
- Data quality: полнота, согласованность и актуальность данных.
- Мониторинг: сигналы о сдвое данных (data drift), скорости деградации модели (concept drift).
Таблица 1. Пример риск-матрицы для AI-проекта
| Влияние (Impact) | Вероятность (Likelihood) | Уровень риска |
|---|---|---|
| Критический | Очень высокая | Класс 5: немедленная корректировка и остановка проекта |
| Высокий | Высокая | Класс 4: устранение и повторная валидация |
| Средний | Средняя | Класс 3: контрольные мероприятия и план восстановления |
| Низкий | Низкая | Класс 2: мониторинг и минимальные коррективы |
| Низкий | Очень низкая | Класс 1: приемлемый риск, мониторинг |
Эта матрица служит основой для обсуждений с бизнес-руководителями и регуляторами, а также для документирования принятых решений.
Практические примеры
Ниже приведены практические сценарии внедрения AI в разных областях, с акцентом на риски, методику управления, примеры инструментов и конкретные решения.
Финансы: кредитование и риск-контроль
- Контекст: автоматизированная оценка кредитного риска и принятие решений по кредиту.
- Риски: дискриминация по признакам, утечка персональных данных, непредсказуемые выводы модели, регуляторные нарушения.
- Управление: использование этических принципов, дополнительные ручные проверки критических решений, аудит факторов, скрытые признаки, которые не влияют на решения, но позволяют объяснять решение.
- Практика: разделение на две ветви решения — правила (rule-based) и модельная часть; внедрение в продакшн требует мониторинга и аудита.
- Инструменты: CatBoost (российско-ориентированная библиотека градиентного бустинга, хорошо работает с категориальными признаками), DeepPavlov для обработки естественного языка (если нужен чат-оповещение), PyTorch/TensorFlow, MLflow для экспериментов, Prometheus/Grafana для мониторинга.
- Технический пример: оценка риска заемщика с двумя путями: скоринговая модель и объяснение через SHAP/термины на русском языке; добавление политики ограничения по чувствительным признакам.
-
Пример кода (управление риском и объяснение на Python):
- Псевдокод для расчета риска и вывода объяснений через SHAP.
- Пример YAML-конфигурации мониторинга Drift.
Ключевые идеи: внедрять explainable AI, использовать мониторинг устойчивости, хранить данные в управляемом виде, соблюдать требования 152-ФЗ о персональных данных.
Цепи поставок: прогнозирование спроса и риск-поддержка
- Контекст: прогнозирование спроса, оптимизация запасов, управление поставщиками.
- Риски: смещение данных из-за смены рыночной конъюнктуры, слабая прозрачность в алгоритмах подбора поставщиков, нарушение контракта.
- Управление: внедрение сценариев "что если", red-teaming для выявления сценариев с негативными последствиями, проверка на дискриминацию при выборе поставщиков.
- Инструменты: Kubeflow для оркестрации, Radix/Cicada? (можно упомянуть как альтернативы). DeepPavlov — обработка текстовых данных о поставщиках; Rust-based inference ускорители.
Маркетинг: персонализация и этические риски
- Контекст: персонализация рекламы и контента, рекомендационные системы.
- Риски: манипуляции, агрессивная целевая реклама, нарушение приватности, дискриминационные рекомендации.
- Управление: политики согласия, ограничение на использование чувствительных признаков, аудит рекламных решений и прозрачность для пользователей.
- Инструменты: HuggingFace Transformers для моделей обработки текста, CatBoost для моделей со смешанными признаками, SHAP для объяснений.
- Технический пример: объяснение рекомендаций клиенту через контекстуальные объяснения.
Операции: прогнозирование технического обслуживания и оптимизация процессов
- Контекст: предиктивное обслуживание оборудования, планирование производства.
- Риски: ложные срабатывания, недостоверные уведомления, нехватка данных.
- Управление: тестирование на реальном оборудовании, симуляции, внедрение в двух потоках: автономный режим и режим контроля.
- Инструменты: MLflow для отслеживания экспериментов, Prometheus/Grafana для мониторинга, CatBoost/LightGBM для моделей, Databricks/Apache Spark для обработки больших данных.
Как именно управлять рисками в этих сценариях?
- Внедрять AI governance board или модельную комиссию, отвечающую за этику, комплаенс и техническое соответствие.
- Разрабатывать и поддерживать риск-регистры: фиксировать риски, владелца, влияние, меры управления, статус.
- Проводить регулярные аудиты моделей и данных, обновления в согласовании с регуляторами.
- Использовать приватность по дизайну и техники приватности (дифференциальная приватность, псевдонимизация).
- Обеспечивать видимость в принятии решений: объяснимость, логирование, прослеживаемость.
Архитектура AI-решения и цикл управления
- Источники данных: сбор и агрегация данных, метаданные, качество и доступность.
- Подготовка данных: очистка, нормализация, устранение смещений.
- Обучение модели: выбор архитектуры, настройка гиперпараметров, кросс-валидация.
- Валидация и тестирование: оценка по метрикам, проверка на fairness, тестирование устойчивости.
- Развертывание: серийная развёртка, A/B тесты, canary-release.
- Мониторинг и обслуживание: drift-мониторинг, отзыв моделей, обновления.
- Комплаенс и аудит: хранение логов, документация, ревизии.
Безопасность данных и приватность
- Защита персональных данных и доступ к ним.
- Приватность по дизайну: минимизация данных, анонимизация.
- Дифференциальная приватность для обучающих данных и агрегированных результатов.
- Контроль доступа: роль-основанный доступ, MFA, журналирование.
Мониторинг моделей и эксплуатация
- Мониторинг качества: точность, F1, ROC-AUC.
- Drift-мониторинг: data drift и concept drift.
- Мониторинг эксплуатируемой среды: latency, throughput, error rate.
- Инструменты: Prometheus + Grafana, MLflow/MLflow Tracking, Seldon/Kubeflow для развёртывания, OpenTelemetry для трассировки, SHAP/KL верификации объяснений.
Русские открытые решения и российские примеры
- CatBoost (Yandex): эффективная реализация градиентного бустинга, хорошо работает с категориальными признаками и поддерживает объяснения. Подходит для финансовых скорингов, риск-оценок и бизнес-логики без необходимости писать сложные vectorization-процедуры.
- DeepPavlov: набор инструментов для NLP, чат-боты, анализ текста, полезен для клиентской поддержки и автоматизированной обработки естественного языка в торговом и финансовом контексте.
- RusVectōrēs: открытая база векторных представлений на русском языке, полезна для задач семантического поиска и анализа текста (например, обработки отзывов клиентов, контрактов, документации).
- Инструменты MLOps и наблюдения: MLflow, Kubeflow, Airflow, Prometheus, Grafana — глобальные решения, широко применяемые в российских и международных компаниях.
- Примеры регуляторного контекста в РФ: требования к персональным данным (152-ФЗ), регуляторные требования к финансовым услугам и коммуникациям — важно учитывать на всех этапах цикла.
Пример рабочего кода: простой риск-счетчик и объяснение
# Пример: простой risk score вычисляется как взвешенная сумма признаков
# и генерируется краткое объяснение через простую искусственную логику.

import numpy as np

def compute_risk_score(features, weights):
    """
    features: dict, например {'feature1': 0.7, 'feature2': 0.3, ...}
    weights: dict того же набора признаков с весами
    returns: риск-скор (float), объяснение (str)
    """
    score = 0.0
    explanation = []
    for key, val in features.items():
        w = weights.get(key, 0.0)
        contribution = w * val
        score += contribution
        explanation.append(f"{key} (w={w}): {contribution:.3f}")
    return max(0.0, min(1.0, score)), "; ".join(explanation)

# Пример использования
features = {'credit_history': 0.8, 'income_stability': 0.6, 'age_group_risk': 0.2}
weights = {'credit_history': 0.5, 'income_stability': 0.3, 'age_group_risk': 0.4}
risk_score, expl = compute_risk_score(features, weights)
print(f"Risk score: {risk_score:.3f}")
print(f"Explanation: {expl}")
Этот упрощенный пример демонстрирует принцип: риск — это комбинация факторов; объяснение помогает пользователю понять, какие признаки влияют на решение. В реальных системах объяснения будут более сложными и использовать SHAP/LIME или внутренние правила прозрачности.
Технические детали по реализации комплаенса и аудита
- Ведение risk registry и change-log: фиксируем изменения в моделях, данных и процесса.
- Аудиты: независимая валидация моделей до выпуска и периодические повторные аудиты.
- Прослеживаемость данных: Data Lineage — от источника до результата.
- Документация и полисы: понятные инструкции по эксплуатации, ограничение по использованию индивидуальных признаков, политика хранения логов.
- Управление доступом: роль-ориентированный контроль доступа, аудит и оповещения об несанкционированном доступе.
- Технические требования к соответствию: соответствие с ISO/IEC 27001/27701, 152-ФЗ и регуляторными нормами в зависимости от региона.
Риски и ограничения
Каждое AI-решение несет ограничения и риски, которые нужно прямо учитывать в планировании проекта:
- Данные и качество: неполные, устаревшие или неполные данные приводят к искаженным выводам.
- Дивергенция и драв: drift данных и концепции могут ухудшать точность и предполагаемые эффекты.
- Этические риски: дискриминационные эффекты, несправедливость, неправильные объяснения.
- Приватность и безопасность: риск утечек данных, атаки на модель и инфраструктуру.
- Регуляторные ограничения: требования к обработке личной информации и прозрачности.
- Ограничения в архитектуре: сложность интеграции в существующую инфраструктуру, зависимость от внешних сервисов.
- Ограничения в бюджетировании: затраты на данные, инфраструктуру, аудит и обновления.
- Ограничения в методах: объяснимость может быть сложной для некоторых сложных моделей; иногда приходится идти на компромисс между сложностью модели и объяснимостью.
- Проблемы масштабирования: как модель работает при росте данных и пользователей.
Как уменьшать эти риски:
- Внедрять Privacy-by-Design, минимизировать сбор данных, анонимизацию.
- Проводить регулярный аудит и независимую ревизию.
- Использовать простые, прозрачные и объяснимые модели там, где это возможно, и переходить на сложные модели только после достаточной валидации.
- Обеспечить трактовку и документацию решений в рамках регуляторных требований.
- Мониторить drift и обновлять модель при необходимости.
- Поддерживать устойчивые процессы MLOps и управление изменениями.
Выводы
- Управление рисками, этика и комплаенс в AI — не одноразовый акт, а непрерывный процесс на протяжении жизненного цикла модели.
- Успешная AI-мaturity требует четкого разделения ролей, внедрения риск-регистров, аудитов и регуляторной документации, а также активного взаимодействия между бизнес-единицами и ИТ.
- Важно встроить этику и приватность на ранних этапах: от дизайна до эксплуатации.
- Практическая часть должна сочетать открытые и российские решения: CatBoost, DeepPavlov, RusVectōrēs, MLflow и др., что помогает строить устойчивые и законопослушные AI-решения в условиях локальных регуляторных требований.
- Постоянный мониторинг и управление изменениями — ключ к снижению рисков и поддержанию доверия пользователей и регуляторов.
FAQ — Вопросы и ответы
1) Какие основные риски нужно учитывать при внедрении AI в финансовом контексте?
- Ответ: Основные риски — дискриминация и несправедливость при кредитовании, 데이터-утечки и нарушение приватности, неправильные выводы модели, регуляторные и юридические риски, а также риск репутации и операционные риски из-за сбоев в системе принятия решений. Для управления ими применяются risk-register, независимый аудит, мониторинг drift и внедрение explainable AI.
2) Как интегрировать этику и комплаенс в цикл разработки AI?
- Ответ: Включить этические принципы на стадии проектирования, формировать политику доступа к данным, проводить независимые аудиторы, использовать explainability и прозрачность, внедрять privacy-by-design, мониторинг и регуляторную проверку. Важно иметь команду этики и комплаенс в составе AI-Governance board.
3) Какие стандарты наиболее применимы к AI в России и за рубежом?
- Ответ: В мире — NIST AI RMF, ISO/IEC 24028/24029, ISO 27001/27701, IEEE 7000. В России — 152-ФЗ «О персональных данных», а регуляторные требования к финансовым услугам и обработке данных потребуют соответствовать национальным законам и локализации данных. В глобальном контексте учитывайте требования по трансграничной передаче данных и локальные регуляторные особенности.
4) Какие открытые и российские решения можно использовать в пути внедрения?
- Ответ: Открытые инструменты: CatBoost (российский корень), DeepPavlov (российская NLP-библиотека), HuggingFace Transformers, MLflow, Kubeflow, Prometheus/Grafana. Российские решения: CatBoost и DeepPavlov как примеры отечественных технологических решений; RusVectōrēs — для задач работы с русскоязычными векторами и поиска. Важно комбинировать эти инструменты с международными стандартами и требованиями.
5) Как обеспечить прозрачность решений AI для пользователей?
- Ответ: Используйте объяснимость (SHAP, LIME, контекстуальные объяснения), ведите журнал-лог и документацию по принятым решениям, предлагайте пользователям объяснения и возможность обжаловать решения, поддерживайте аудит процессов.
6) Какие методы мониторинга применимы для предотвращения деградации моделей?
- Ответ: Drift-мониторинг данных и концепции, мониторинг точности/показателей производительности, метрики устойчивости и безопасности. Внедрять автоматические предупреждения и регламент по обновлению моделей в случае ухудшения.
7) Какие риски связаны с персональными данными и как с ними бороться?
- Ответ: Риски — утечки, неправильная обработка, неправильная анонимизация. Бороться с ними через приватность-by-design, дифференциальную приватность, псевдонимизацию, строгие политики доступа, аудит и регуляторную проверку.
8) Какой следует подход к внедрению аудита моделей?
- Ответ: Встроить независимый аудит на этапе валидации и исполнения, проводить периодические проверки, документировать изменения и результаты аудита, фиксировать решения в risk-register. Включите аудит в планы обновлений и регуляторной ответственности.
9) Какие ограничения существуют в применении AI в цепях поставок и как их преодолевать?
- Ответ: Ограничения были связаны с качеством данных о поставщиках, скоростью обновления данных и прозрачностью решений. Преодоление: использовать консолидацию данных, внедрять возможности для сценариев "что если", применить объяснимые подходы, проводить аудит решений и мониторинг поставщиков.
10) Какова роль MLOps в управлении рисками?
- Ответ: MLOps обеспечивает повторяемость, мониторинг, сопровождение и аудит жизненного цикла моделей, помогает автоматизировать обновления, контроль версий, журналирование изменений и соответствие регуляторным требованиям.
Мы помогаем компаниям переходить от экспериментов с AI к промышленным решениям с учетом безопасности данных и реального ROI. Проведем консультацию и предложим дорожную карту внедрения под задачи вашего бизнеса.


