

Управление изменениями и выпуском: CI/CD для дата-платформ
В современной корпоративной среде дата-платформы отличаются по объему, скорости изменений и критичности доступности данных. В таких условиях автоматизация процессов сборки, проверки, миграций схем и развёртывания становится не роскошью, а необходимостью. CI/CD для дата-платформ объединяет управление изменениями, контроль версий кодовой базы данных и конфигураций, тестирование качества данных, безопасное развёртывание в нескольких окружениях и быструю реакцию на инциденты после выпуска. Глубокая интеграция между кодом, конфигурациями и данными обеспечивает воспроизводимость, прозрачность и соответствие требованиям регуляторов.
Эта глава предлагает целостный подход к проектированию и реализации процессов CI/CD для дата-платформ: архитектурные принципы, стратегии выпуска, управление изменениями схем и метаданными, тестирование качества данных, выбор инструментов и способы их интеграции, а также практики эксплуатации, мониторинга и инцидент-менеджмента при выпуске. Особое внимание уделяется сохранению целостности данных, минимизации рисков простоя и обеспечению возможности отката к устойчивым состояниям. Включены ориентиры по архитектуре, алгоритмы принятия решений на этапах развёртывания и конкретные примеры интеграций с существующими инструментами.
- Архитектура CI/CD для дата-платформ: компоненты, роли и взаимодействие между ними.
- Стратегии выпуска и протоколы развёртывания: как выбрать подход и как управлять рисками.
- Управление изменениями схем и метаданными: версионирование, миграции и совместимость.
- Контроль качества данных и тестирование: типы тестов, среды и gates.
- Инструменты и интеграции: выбор стека, взаимодействие с каталогами метаданных и секретами.
- Эксплуатация, мониторинг и инцидент-менеджмент: наблюдаемость, откаты и постинцидентные выборки.
Краткое содержание главы
- Архитектура CI/CD для дата-платформ: как строить связку из SCM, CI/CD, оркестраторов и миграционных инструментов.
- Стратегии выпуска: канарейка, blue/green, Rolling; протоколы отбора и откатов.
- Управление изменениями схем и метаданными: версионирование, миграции в БД и эволюция словарей данных.
- Контроль качества данных и тестирование: тесты на уровне SQL, тесты качества и проверка данных в пайплайне.
- Инструменты и интеграции: как выбрать стек и интегрировать данные каталоги и секреты.
- Эксплуатация, мониторинг и инцидент-менеджмент релизов: показатели, runbooks и механизмы отката.
Архитектура CI/CD для дата-платформ
Архитектура CI/CD дата-платформ опирается на идею кода везде: код моделей данных, конфигураций обработки, тестов и миграций хранится в системе управления версиями, а пайплайны автоматизируют сборку, тестирование и развёртывание в целевые среды. Основной принцип - каждое изменение рассматривается как артефакт, который может быть воспроизведён и проверен на совместимость.
Ключевые компоненты и их роли:
- Система контроля версий (SCM). Источник правки: SQL-скрипты миграций, определения моделей данных, DAGs/плана обработки и тестов. Важна поддержка веток, pull-запросов и аудита изменений.
- Инструмент CI/CD. Например, GitHub Actions или GitLab CI. Он выполняет линтинг, статический анализ, запуск тестов, подготовку артефактов и продвижение в окружения.
- Репозитории артефактов. Хранение готовых артефактов развёртывания, миграций и конфигураций (контейнеры, скрипты, dbt-пакеты). Важна атомарность артефактов и контроль версий.
- Инструменты миграций и управления схемами. Liquibase, Flyway или встроенные механизмы миграций в СУБД. Поддержка версионирования миграций и контроль последовательности.
- Оркестраторы и исполнители данных. Apache Airflow, Dagster, Prefect - для управления DAG-пайплайнами, зависимостями и повторного выполнения.
- Инструменты контроля качества данных. dbt, Great Expectations, custom SQL-тесты. Тесты интегрируются в пайплайн и дают обратную связь о состоянии данных.
- Секреты и безопасность. HashiCorp Vault, AWS Secrets Manager или встроенные механизмы провижинга секретов. Правила доступа и аудит важны для защищённых окружений.
- Каталоги метаданных и линейность. Amundsen, Apache Atlas или собственные реестры схем являются источниками прозрачности изменений и данных об использовании.
Алгоритм выпуска по архитектуре можно описать как цикл по изменениям кода и данных:
- Изменение инициируется в SCM как обычная задача разработки: миграции, модели, конфигурации.
- CI/CD валидирует синтаксис, совместимость и базовые требования к качеству.
- Выпуск идёт через среду разработки, стейдж и прод, с применением механизмов канарейки или blue/green; миграции применяются последовательно и контролируемо.
- Пайплайны тестируют данные на уровне готовности к эксплуатации и оценивают влияние изменений на продукционные данные.
- По итогам выпуска проводится мониторинг и, при необходимости, откат в прошлое состояние.
Для иллюстрации можно рассмотреть упрощённую схему взаимодействий: GitHub Actions запускает сборку и тестирование артефактов, dbt запускает проверки моделей и тесты качества, миграции применяются через Liquibase Flyway на целевой БД, а Airflow управляет оркестрацией задач и мониторингом. Важно, чтобы артефакты носили атомарный характер: миграции и код моделей сопоставляются по версии, и каждое развёртывание было воспроизводимо.
## Пример упрощённого фрагмента YAML для CI/CD дата-платформ
## (условно, без привязки к конкретному стеку)
name: Data Platform Release

on:
  push:
    branches: [ main, release/* ]

jobs:
  validate:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v3
      - **name**: Lint SQL & YAML
        run: ./scripts/lint.sh
      - **name**: Run unit tests
        run: ./scripts/run_unit_tests.sh

  migrate-and-deploy:
    needs: validate
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v3
      - **name**: Generate migration plan
        run: ./scripts/generate_migration.sh
      - **name**: Apply migrations (canary)
        run: ./scripts/apply_migration_canary.sh
      - **name**: Run integration tests
        run: ./scripts/run_integration_tests.sh
      - **name**: Promote to prod (manual gate)
        if: ${{ github.event_name == 'workflow_dispatch' }}
        run: ./scripts/promote_to_prod.sh
Это упрощённый пример, но он демонстрирует идею: изменения проходят через цепочку проверок, миграции применяются последовательно и с возможностью канарейки, а выпуск продвигается только после прохождения контрольных точек.
В архитектуре следует уделять внимание окружениям и их изоляции. Эффективная практика предполагает использование временных окружений для каждой ветки или релиза, чтобы тестировать влияние изменений на реальные данные в имитации, а затем выполнить переход в прод с минимальными рисками. Атомарность артефактов и строгий контроль версий являются залогом воспроизводимости и безопасной эксплуатации.
Инструменты и паттерны взаимодействия
- Миграции и схемы. Важна поддержка очередности миграций и возможности отката. Миграции должны быть идемпотентными и выполняться в транзакциях там, где это возможно. При больших объёмах данных применяются подходы с поэтапной миграцией, shadow-таблицами и временными стержнями данных.
- Контроль качества. Тесты должны запускаться на стадии сборки и тестирования, включая автоматизированные проверки на целевых данных. Включение тестов на реальных данных может быть ограничено по объёму и времени выполнения, поэтому часто применяются тесты на синтетических данных и выборочный дамп.
- Метаданные и линейность. Каждое изменение в схемах и моделях должно быть отражено в каталоге метаданных. Линейность обеспечивает прозрачность переходов от версии к версии и позволяет анализировать влияние изменений на downstream-пайплайны.
- Безопасность. Управление секретами и доступами к окружениям должно быть отделено от кода: секреты в менеджерах секретов, политика минимальных привилегий и аудит изменений. Это снижает риск компрометации данных и нарушений регуляторных требований.
- Эволюционная совместимость. При работе с существующими BI-пайплайнами поддержка backward- и forward-совместимости важна для плавного перехода между версиями моделей и схем без простоя.
Стратегии выпуска и протоколы развёртывания
Стратегии развёртывания для дата-платформ должны учитывать риск влияния изменений на регламентированные сроки доступности данных и на бизнес-процессы. В практике применяют несколько подходов, и выбор зависит от требований к RTO, RPO и характеру изменений.
- Канарейка (canary). Поэтапное внедрение изменений на небольшой выборке данных или на небольшой подгруппе пользователей. Позволяет наблюдать за качеством данных и стабильностью пайплайнов перед полным выпуском. Преимущества: раннее обнаружение проблем, минимизация риска. Недостатки: сложность мониторинга и ограниченная экосистема тестирования.
- Blue/Green. Полное развёртывание новой версии в параллельном окружении и последующий «перекат» трафика и пайплайнов в прод-прежней. Преимущества: быстрая и безопасная смена окружений, простой rollback. Недостатки: удвоение затрат по окружениям и управление синхронизацией данных между версиями.
- Rolling обновления. Постепенная замена инстансов или подов без полного дублирования окружения. Хорошо подходит для сервис-подобных сценариев, но для дата-платформ требует тщательной координации миграций и согласованности данных.
- Dark launches. Развёртывание новой функциональности без её активного использования пользователями, с последующим включением после подтверждения работоспособности. Подходит для схемных изменений и добавления новых моделей без влияния на существующие пайплайны.
Технический анализ рисков предполагает формальные критерии для перехода междуами выпуска:
- Качество данных: доля тестов, прошедших успешно, и уровень покрытия.
- Промежуточные метрики: время выполнения пайплайна, задержки между стадиями, устойчивость к падениям.
- Интеграции: корректность взаимодействия с внешними системами, версиями зависимостей и совместимость модулей.
- Безопасность и комплаенс: исправления ошибок в управлении секретами, соблюдение политик доступа и аудит.
Важна привязка протоколов к бизнес-циклому: плановые релизы, режимы аварийного отката и окна технического обслуживания. В частности, следует предусмотреть сценарии немедленного отката по сигналам мониторинга качества данных, а также план регулярного обновления документации по миграциям и пайплайнам.
- Пример таблицы сравнения стратегий
| Стратегия | Уровень риска | Скорость выпуска | Когда применить |
|---|---|---|---|
| Канарейка | Средний | Быстрее Blue/Green, медленнее прямого релиза | Когда изменения значимы для качества данных или имеют воздействие на downstream-пайплайны |
| Blue/Green | Низкий | Средняя | Когда доступно двойное окружение и требуется безопасный откат |
| Rolling | Средний | Быстрая | Когда окружения ограничены, но требуется плавная миграция |
| Dark Launch | Низкий | Низкая | При добавлении новых моделей без изменения существующих пайплайнов |
Стратегии должны сочетаться с политиками управления изменениями: предварительная верификация, согласование по каналам управления и верификация на этапах разработки, тестирования и эксплуатации. При этом следует помнить, что Data Platform - это не только код, но и данные и их качество, поэтому контроль точек входа и выходов должен быть сконцентрирован на качественных гейтах.
Управление механизмами контроля доступа и secrets
В рамках протоколов развёртывания особое место занимают политики доступа к средам, секретам и конфигурациям. Любой конфигурационный параметр, чувствительные ключи или креденшалы должны храниться в менеджере секретов, доступ к ним ограничен по роли, и аудит изменений обязан вестись в журнале. В случае миграций следует предусматривать безопасные пути отката и восстановления состояния окружения без компрометации секретов.
Управление изменениями схем и метаданными
Изменения в схемах и словарях данных требуют дисциплины версионирования и аккуратной координации между пайплайнами и потребителями данных. Центральная идея - treat data assets как код: каждое изменение имеет идентификатор версии и сопровождается миграционным планом, тестами и документацией.
Ключевые принципы:
- Версионирование. Ввод новой версии схемы сопровождается миграциями и обновлением словаря данных. Старые версии должны сохраняться для обратной поддержки и аудита.
- Совместимость. В целях плавности переходов следует поддерживать backward- и forward-совместимость там, где это возможно: добавление nullable-колонок, расширение схемы без удаления полей, хранение миграций и их откатов.
- Миграции как код. Миграционные скрипты - это артефакты уровня кода, они проходят проверки, тестируются на тестовых окружениях и учитывают откаты.
- Метаданные и линейность. Любое изменение схемы фиксируется в каталоге метаданных, что позволяет проследить эволюцию данных и зависимые пайплайны.
- Откат и аварийный сценарий. Для каждого изменения должен быть план отката, выполняемый в случае нестабильности или деградации качества данных.
Алгоритм изменения схем может выглядеть следующим образом:
- Определение потребности в изменении и формирование миграционного плана.
- Версионирование схемы, обновление словаря данных и документации.
- Подготовка миграций и тестовых наборов данных (unit/интеграционные тесты на тестовых данных).
- Применение миграций в staging-окружении под контролем мониторинга.
- Валидация целостности данных и совместимости downstream-пайплайнов.
- Постепенное продвижение в прод-среду через канарейку или blue/green, после удовлетворения критериев качества - полный выпуск.
- Мониторинг после выпуска и документирование результатов.
-- Пример упрощённого SQL-исходника миграции
-- Добавление новой колонки с дефолтным значением и последующим заполнением
ALTER TABLE sales ADD COLUMN discount_pct DECIMAL(5,4) DEFAULT 0.0;
UPDATE sales SET discount_pct = COALESCE(discount_amount, 0) / NULLIF(sales_amount, 0);
ALTER TABLE sales ALTER COLUMN discount_pct SET NOT NULL;

-- Применение отката
ALTER TABLE sales DROP COLUMN discount_pct;
Рассматривая миграции, важно учитывать характер изменений: небольшие безопасные апдейты и значимые переработки, требующие блокировки или длительных миграций. В сложных случаях применяют паттерн “shadow table” - создают временную копию таблицы, мигрируют данные в неё, затем переключают трафик и удаляют устаревшую таблицу. Такой подход снижает риск простоя и упрощает откат, но требует дополнительной памяти и синхронизации реплик.
Контроль качества данных и тестирование
Качество данных - ключевой фактор успешного выпуска. Тестирование в рамках CI/CD включает проверки на уровне SQL, тесты бизнес-логики и проверки на соответствие требованиям регуляторов. Основные подходы:
- Тесты моделей и SQL-помощников. Инструменты вроде dbt позволяют определить unit-тесты для моделей и проведения валидности по данным. Они позволяют обнаружить логические ошибки и несогласованности на ранних стадиях.
- Тесты на качество данных. Great Expectations и аналогичные решения позволяют задать чек-листы качества и регламентировать прохождение данных через пайплайны. Проверки можно настраивать по различным критериям: уникальность, диапазоны значений, отсутствие пропусков, согласование значений между полями.
- Интеграционные тесты. Проверка совместимости между слоями: источники данных - обработка - целевое хранилище. Включают проверку точности, полноты и согласованности данных после миграций.
- Тестирование на синтетических данных. Использование синтетических данных помогает проводить проверки без риска воздействия на реальные бизнес-процессы и данные клиентов.
- Гейты и пороги. Выпуск выпускается только при прохождении заданного набора тестов и достижении пороговых значений качества. Это обеспечивает связность между качеством данных и доступностью сервисов.
Включение тестирования на уровне данных в пайплайн требует тесной интеграции инструментов тестирования в цепочку CI/CD. В идеале тесты запускаются автоматически при каждом коммите, а результаты доступны команде. Чётко описанные критерии приемки и чёткие правила отката исключают вероятность «слепого» выпуска.
## Пример структурирования тестирования в dbt-пайплайне (концептуально)
- **unit tests**: валидация функции преобразования
- **data tests**: уникальность ключа, диапазоны значений
- **integration tests**: корректное соединение источников и целевых таблиц
- **quality gates**: порог прохождения тестов > 95%
Развитие тестирования в контексте дата-платформ требует внимательности к конфиденциальности и пригодности тестовых данных, а также поддержания актуальности тестов по мере эволюции моделей и схем. Рекомендовано внедрять регламентированные процессы обновления тестовых наборов и регулярные ревью качества данных с участием бизнес-вowners и инженеров по данным.
Инструменты и интеграции
Выбор стека для CI/CD дата-платформ должен учитывать совместимость с существующей экосистемой и требования к надёжности. Сильные стороны технологического набора включают:
- Системы контроля версий и CI/CD. Git-based подходы, GitHub Actions, GitLab CI или аналогичные решения обеспечивают управление артефактами, запуск пайплайнов и отслеживание изменений.
- Миграции и управление схемами. Liquibase, Flyway - популярные инструменты версионирования миграций, которые хорошо работают в сочетании с реляционными БД и поддерживают откаты.
- Оркестраторы данных. Apache Airflow и Dagster позволяют управлять зависимостями между задачами, повторным выполнением и мониторингом пайплайнов.
- Инструменты тестирования качества данных. dbt для моделей и Great Expectations для качественных проверок данных позволяют структурировать тестирование в рамках пайплайна.
- Каталоги метаданных и линейность. Amundsen или Apache Atlas помогают поддерживать видимость изменений, обеспечивая отслеживание версий схем и зависимостей пайплайнов.
- Безопасность и секреты. HashiCorp Vault или аналогичные решения позволяют безопасно хранить креденшалы и конфигурации; реализации должны поддерживать аудит и контроль доступа.
Интеграции между инструментами осуществляются через API, вебхуки и событийно-ориентированное взаимодействие. Важна архитектура, которая минимизирует риск «скрытых» зависимостей: миграции должны запускаться независимо от того, какие задачи выполняются в текущем этапе пайплайна, и не должны полагаться на ответ других этапов без явного контроля версий.
Эксплуатация, мониторинг и инцидент-менеджмент релизов
Этап эксплуатации требователен к устойчивости, возможности быстрого реагирования на инциденты и способности к безопасному откату. Основные принципы:
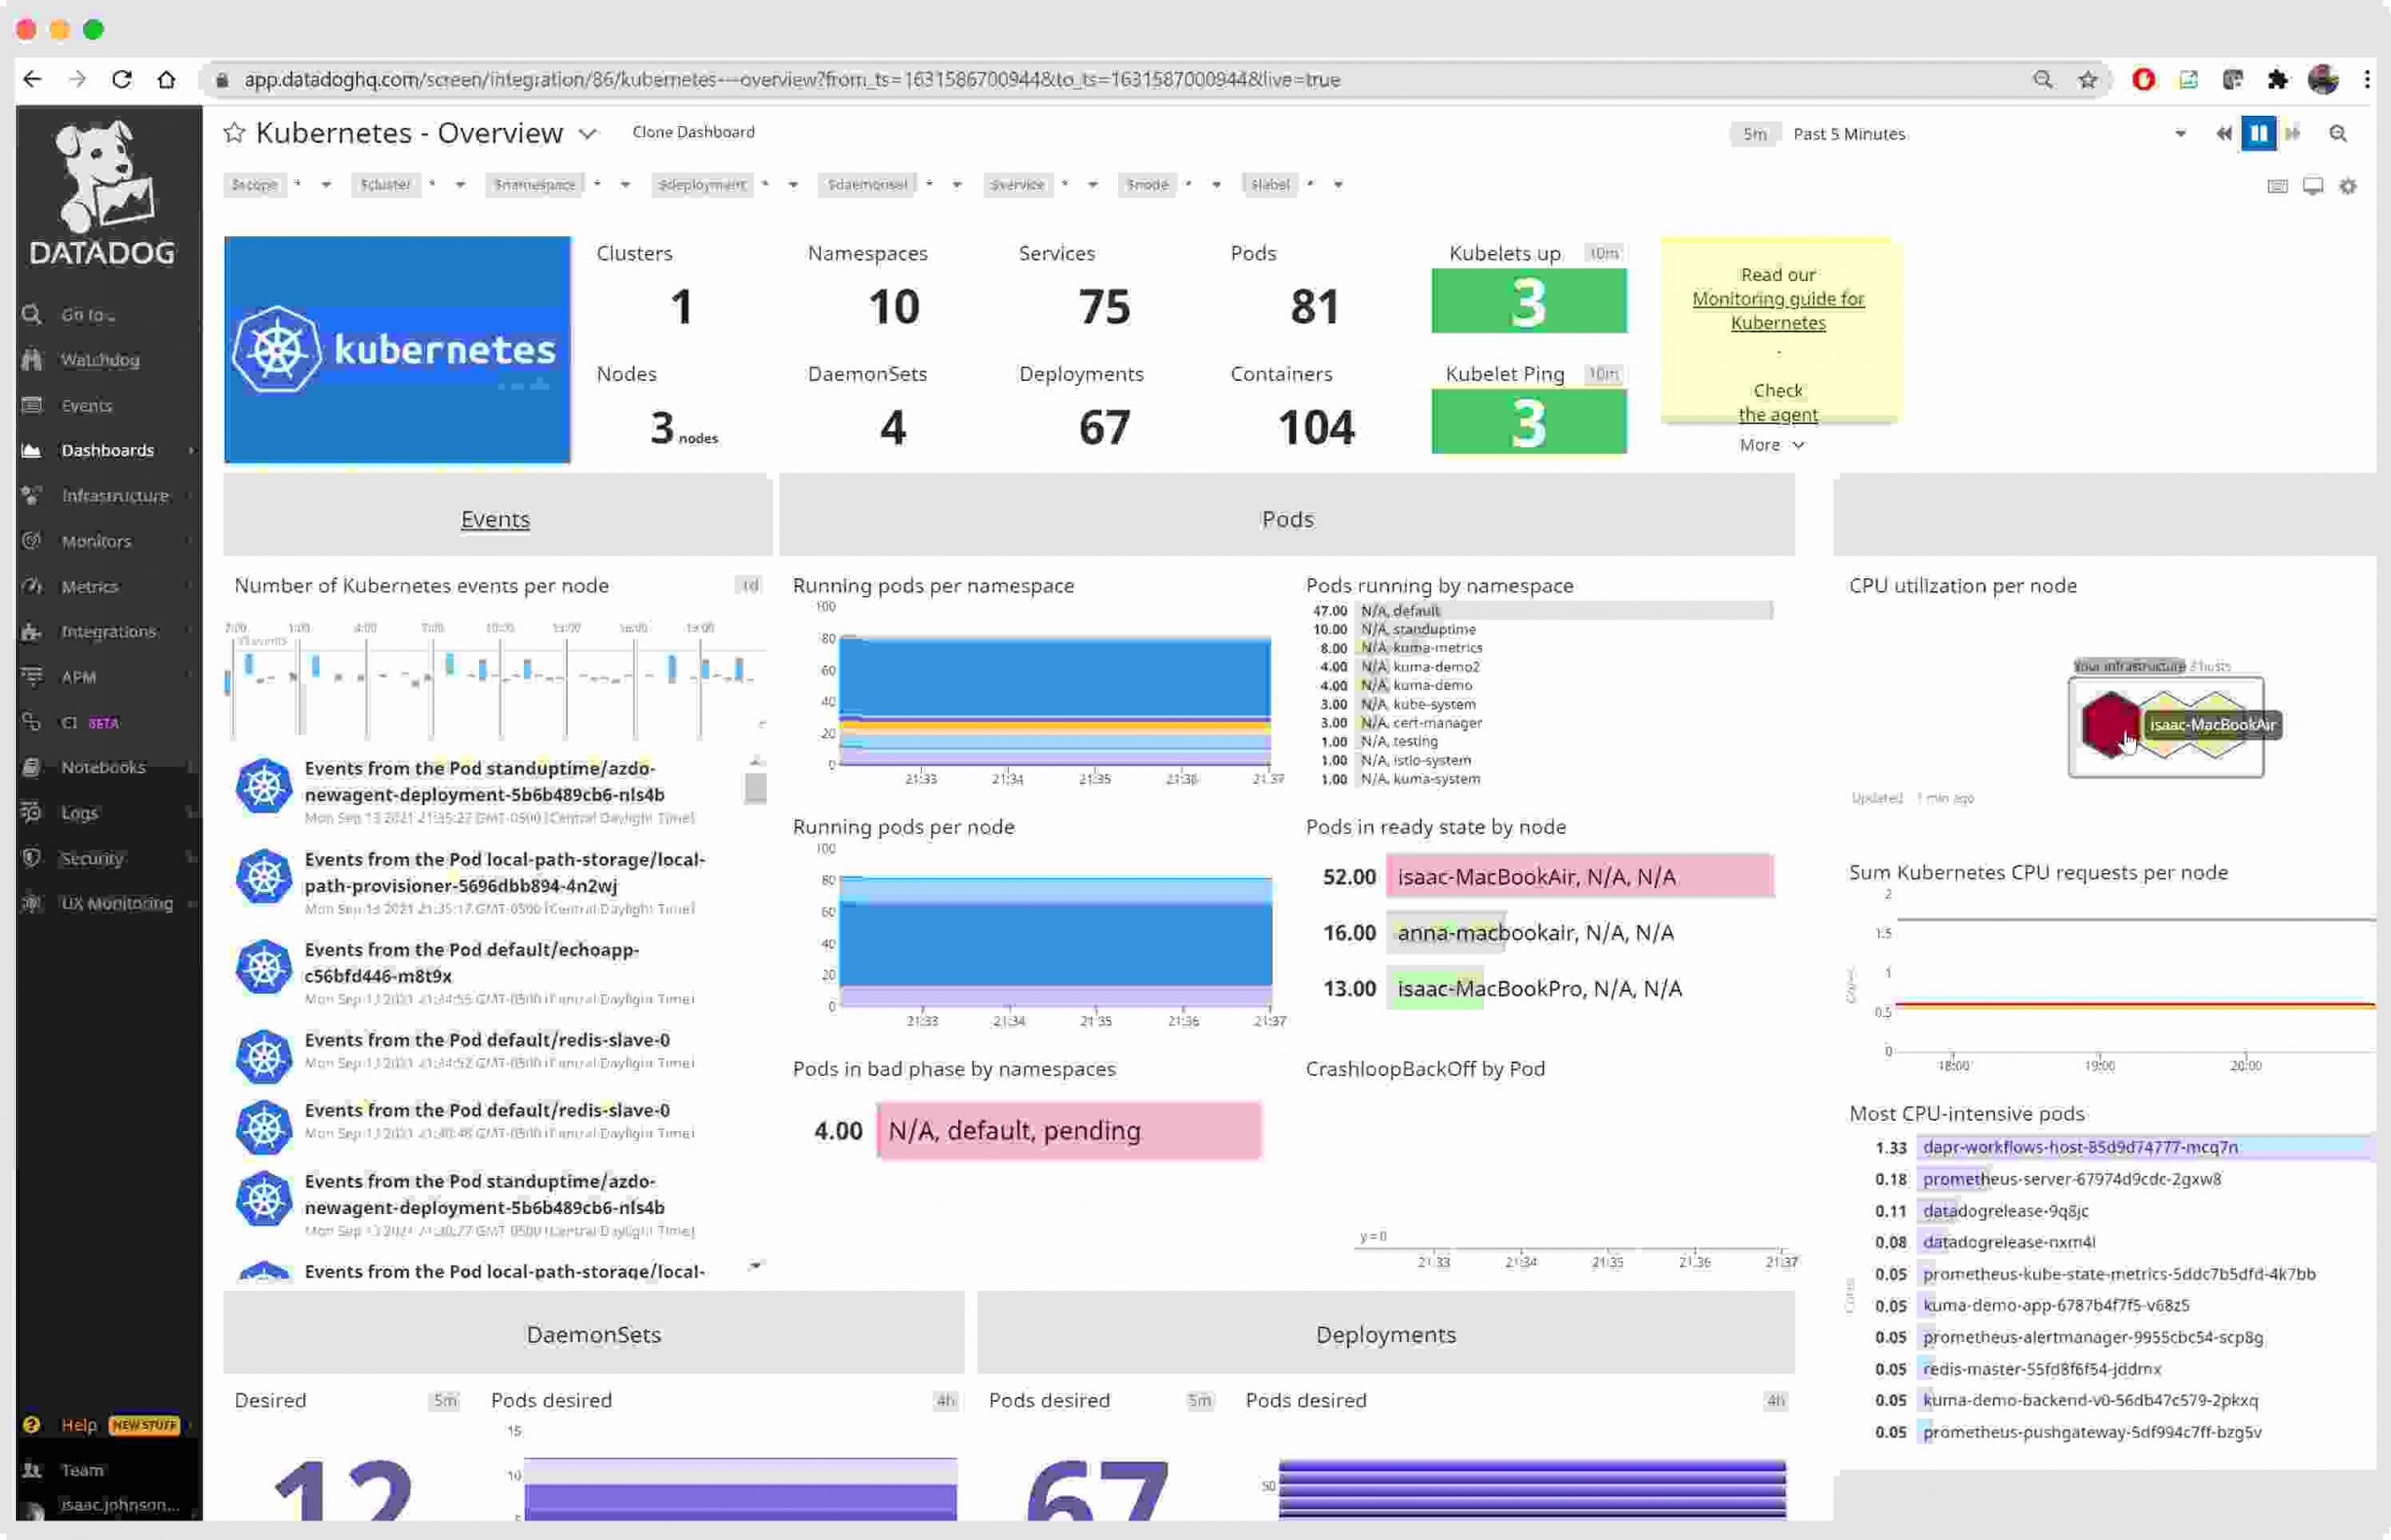
- Мониторинг и видимость. Обеспечить сбор метрик по каждому компоненту пайплайна: время выполнения, доля успешных прогонов, задержки миграций, качество данных, состояние downstream-пайплайнов.
- План отката. Каждый релиз должен сопровождаться детальным планом отката, который можно выполнить без тяжелых операций и без потери данных. Откат должен включать возвращение к предыдущей версии схем и моделей, а также управление версиями миграций.
- Runbooks и инцидент-менеджмент. Для каждого релиза требуется наличие runbook-операций: как реагировать на ошибки, когда выключить пайплайны, как уведомлять заинтересованные лица, как фиксировать постинцидентные улучшения.
- Постинцидентный разбор. После любого инцидента проводится анализ причин, собрание уроков и обновления регламентов по миграциям и пайплайнам.
- Регуляторика и соответствие. В контексте данных следует соблюдать требования регуляторной и юридической поддержки: аудит изменений, контроль доступа, сохранение истории версий и данных.
Практическая рекомендация - задать циклами выпусков минимальный жизненный цикл: подготовка и тестирование в окружении разработки, стейдж-подтверждение, канарейка, затем полный выпуск и мониторинг. В случае отката - иметь чёткий план и возможность быстрого возврата системе в рабочее состояние без потери данных и целей бизнеса.
Безопасность релизов и соответствие
Безопасность релизов должна быть встроена на всех этапах CI/CD. Включает контроль доступа к окружениям, хранение секретов в безопасных хранилищах, аудит действий, шифрование передвижения данных и мониторинг изменений. В рамках соответствия важны документация по миграциям, регламенты на обработку чувствительных данных и поддержка политики конфиденциальности. Это достигается через сочетание автоматизированных тестов безопасности, ограничение прав доступа к средам и регулярные аудиты.
Key takeaways
- CI/CD для дата-платформ требует единого подхода к коду и данным: миграции, конфигурации и пайплайны должны быть версии и воспроизводимы.
- Архитектура должна обеспечить изоляцию сред, атомарность артефактов и последовательность миграций с возможностью безопасного отката.
- Выбор стратегий выпуска (канарейка, blue/green, Rolling) зависит от требований к риску, времени и доступности данных; сочетайте их с чёткими гейтами качества.
- Управление изменениями схем и метаданными требует версионирования, совместимости и подробной документации в каталоге метаданных.
- Контроль качества данных и тестирование должны быть встроено в пайплайны: unit-тесты, интеграционные тесты и тесты качества данных с порогами успеха.
- Инструменты и интеграции должны быть выбраны с учётом существующей экосистемы: секреты, каталоги метаданных, оркестраторы и системы контроля версий.
- Эксплуатация и инцидент-менеджмент требуют мониторинга, планов отката, регламентов постинцидентного анализа и тесной связи с бизнес-целями.
FAQ
- Что такое «CI/CD для дата-платформ» и почему это критично?
CI/CD для дата-платформ - это набор процессов и инструментов, позволяющих автоматически тестировать, валидировать и развёртывать изменения кода, конфигураций и миграций схем, а также обеспечивать воспроизводимость и быстрое восстановление после инцидентов. Это критично, потому что небольшие изменения в моделях данных или обработчиках могут приводить к несоответствиям в downstream-пайплайнах, падению качества данных и простоям бизнес-процессов. Автоматизация снижает риск человеческих ошибок, ускоряет цикл поставки и обеспечивает прозрачность изменений.
- Какие типы миграций используются в дата-платформах?
Существуют несколько вариантов миграций: линейные скрипты для изменений в СУБД, миграции, управляемые инструментами типа Liquibase или Flyway, и подходы с shadow-таблицами для минимизации блокировок и упрощения отката. В идеале миграции организованы как код, версионируются и тестируются в тестовых средах; после прохождения канала качества миграции применяются в прод. Подходы могут включать транзакционные миграции, поэтапные миграции и использование временных структур данных.
- Как обеспечить совместимость схем при выпуске?
Необходимо поддерживать backward- и forward-совместимость, где возможно. Это достигается через добавление nullable-колонок, сохранение старых полей на время переходного периода, использование временных таблиц и фазы миграции, в ходе которых старые и новые схемы работают параллельно. Важно документировать версии схем, обновлять словарь данных и тестировать совместимость на целевых пайплайнах.
- Какие аспекты тестирования данных должны входить в CI/CD?
Тестирование данных включает unit-тесты для SQL-функций и моделей, интеграционные тесты, тесты качества данных (диапазоны значений, уникальность ключей, отсутствие пропусков, согласованность между полями). Также полезно использовать тестовые наборы на синтетических данных и проводить тестирования на сегментах данных, чтобы минимизировать влияние на продакшн. Роль тестов - давать быстрый, воспроизводимый сигнал о здоровье изменений.
- Какие инструменты чаще всего применяются в стеке CI/CD для дата-платформ?
Часто применяются Git-based системы контроля версий (GitHub/GitLab), CI/CD-инструменты (GitHub Actions, GitLab CI, Jenkins), инструменты миграций (Liquibase, Flyway), оркестраторы (Apache Airflow, Dagster), инструменты тестирования данных (dbt, Great Expectations) и каталоги метаданных (Amundsen, Apache Atlas). Выбор зависит от существующей инфраструктуры и регуляторных требований.
- Как организовать откат после неудачного выпуска?
Откат следует рассчитать заранее: иметь план отката миграций, возможность возврата к предыдущей версии артефактов и безопасный способ переключения окружений. Канал отката должен быть верифицирован на тестовых окружениях и готов к быстрому выполнению в продакшене. Важно помнить, что откат - это не только возвращение к прежним скриптам, но и консистентность данных и синхронизация downstream-пайплайнов.
- Какие риски связаны с внедрением CI/CD для дата-платформ и как их минимизировать?
К основным рискам относятся нарушение целостности данных, задержки в развёртывании, сложности миграций и проблемы с безопасностью секретов. Их минимизируют через: ясные политики доступа и аудит, изоляцию окружений и канарейки для изменений, автоматизированное тестирование и мониторинг на всех стадиях выпуска, а также документирование процессов, ролей и ответственностей. Регулярные постинцидентные разборы позволяют учиться на прошлых ошибках и улучшать пайплайны.
Глава охватывает ключевые архитектурные принципы, практические подходы к реализации CI/CD для дата-платформ и требования к качеству данных и безопасной эксплуатации. В контексте мониторинга, алёртинга и SLA эти практики обеспечивают устойчивые и воспроизводимые релизы, минимизируют риски для бизнес-процессов и способствуют динамичной цифровой трансформации организаций.


