

Этические и юридические аспекты
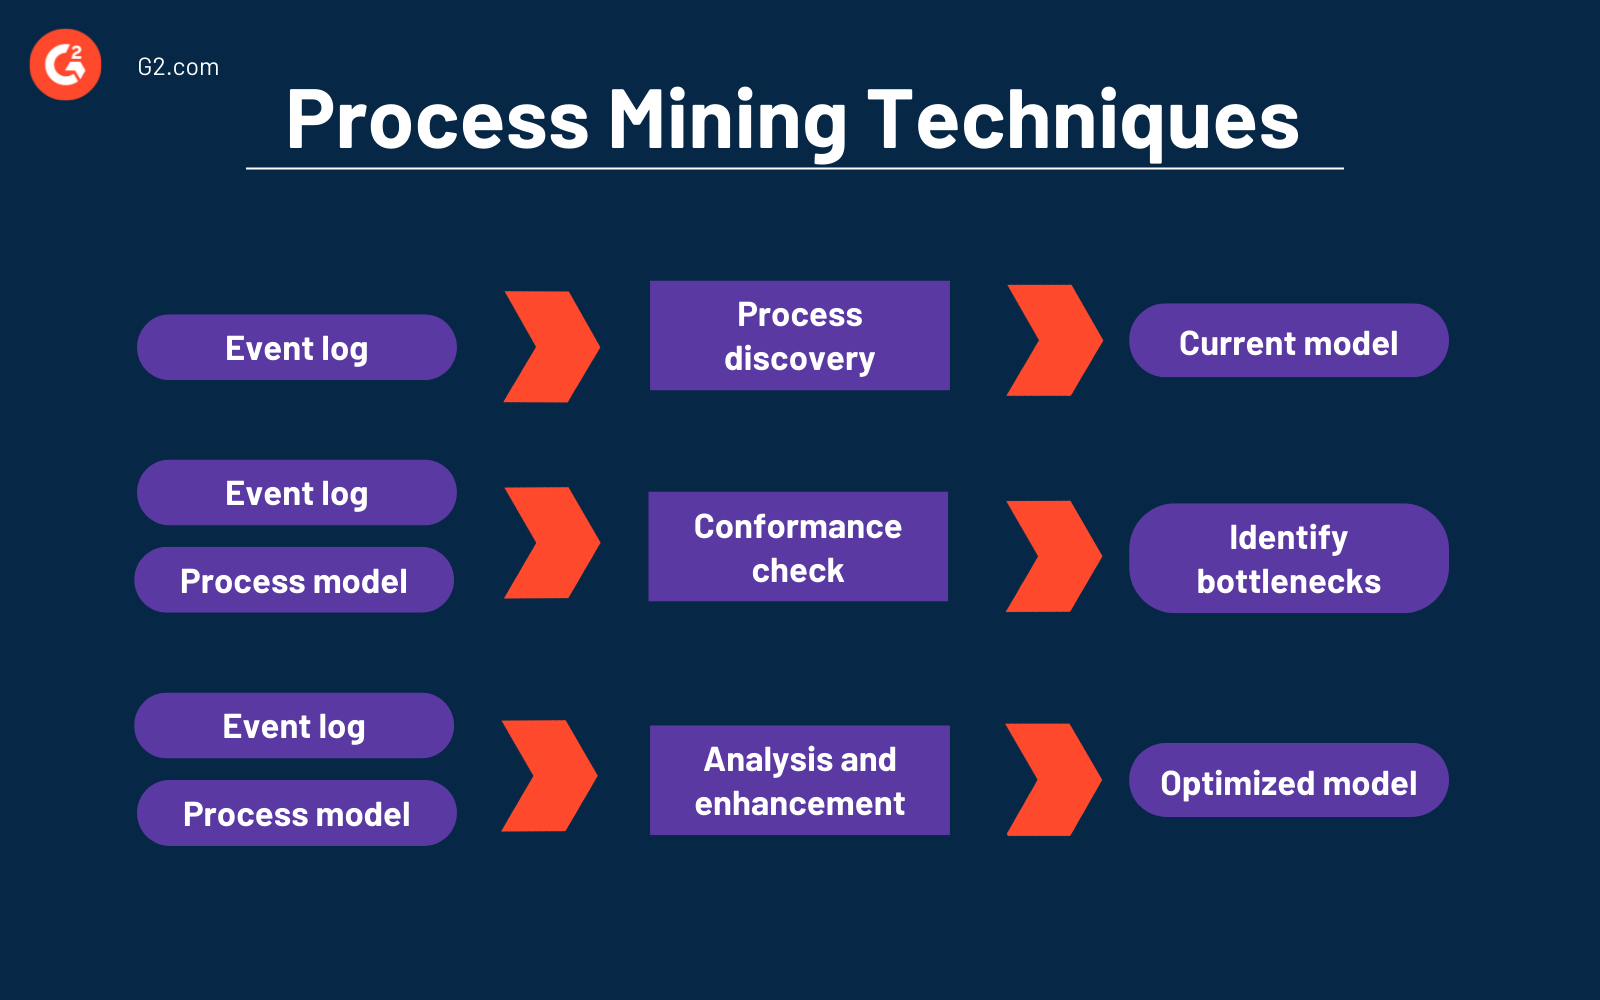
Process mining — это направление анализа бизнес-процессов по данным, оставляемым в информационных системах: журналам событий, транзакционным логам и данным из ERP, CRM, BPM-систем. Его мощь в том, что он может наглядно показать фактическую модель процессов, выявить отклонения от заданной модели, найти узкие места и предложить пути улучшения. Но вместе с возможностями возникают и вопросы этики и юридики: какие данные мы можем собирать и анализировать, как защитить персональные данные сотрудников и клиентов, какие требования предъявляются к хранению и обработке таких данных, кто несет ответственность за результаты анализа, какие договорные и регуляторные рамки влияют на внедрение. Этические и юридические аспекты не являются формальной галочкой в конце проекта, они должны быть встроены на каждом этапе: проектирование, сбор данных, анализ, выводы и использование полученных инсайтов.
Цель данного раздела — дать сотруднику или специалисту по внедрению ясную карту того, как соблюдать требования этики и закона при работе с процесс-миннингом, какие практики применяются в индустрии и в отечественной реальности, какие риски и ограничения сопровождают внедрение и как их минимизировать. Мы рассмотрим понятия и методологии, приведем практические примеры (как открытые инструменты, так и российские решения), обсудим технические детали, а затем предложим структурированный подход к оценке рисков и соблюдению регуляторных требований. В конце главы вы найдете FAQ, который освещает самые частые вопросы практиков.
Этика в Process mining базируется на трех столпах: достоинство и права человека, прозрачность и подотчетность, а также ответственность за последствия автоматизированных выводов. В контексте анализа процессов в компании это означает уважение к данным сотрудников и клиентов, предоставление прозрачности по поводу целей сбора и обработки данных, а также четкое назначение ответственных лиц за сбор, хранение и использование данных.
Ключевые термины и концепции
- Process mining (обработка и анализ процессов через журналы событий): сбор и интерпретация данных о запуске, выполнении и завершении действий в рамках бизнес-процесса.
- Журналы событий (event logs): структурированные наборы записей, где каждая запись фиксирует событие с идентификатором дела (case_id), действием (activity), временем (timestamp), и, иногда, дополнительными атрибутами (ресурс, стоимость, место и т. п.).
- Кейс (case) и трейс (trace): последовательность событий, относящихся к одному конкретному экземпляру бизнес-процесса; трейс — это набор последовательностей для конкретного кейса.
- Конформанс-оценка (conformance checking): сопоставление фактического поведения с теоретической или заданной моделью процесса.
- Распознавание и дизъюнкция узких мест (bottlenecks) и отклонений: поиск точек задержек, повторяющихся отклонений от установленной процедуры.
- Личные данные и конфиденциальность: данные, по которым субъекты можно идентифицировать напрямую или косвенно.
- DPIA (Data Protection Impact Assessment): оценка влияния на защиту данных — процесс систематического анализа рисков обработки персональных данных и мер их снижения.
- RoPA (Records of Processing Activities): документация по обработке данных, требуемая регуляторами для демонстрации соблюдения принципов обработки.
- Privacy by design / Privacy by default: принципы, согласно которым защита персональных данных заложена в проект с самого начала и по умолчанию.
- Правовая база обработки: законные основания для обработки данных (согласие, договорные обязанности, законные интересы, исполнение правовых обязательств и т. д.).
Методологические принципы
- Принцип минимизации данных: собирать только те данные, которые необходимы для достижения целей анализа. Исключение избыточных данных снижает риск нарушения приватности.
- Прозрачность и информированность: сотрудники и клиенты должны быть осведомлены о сборе данных и целях анализа, где это возможно — предоставление кратких уведомлений и доступа к основной информации.
- Контроль доступа и аудит: установление ролей и прав доступа, журналирование действий пользователей, проведение регулярных аудитов логов и политики доступа.
- Безопасность данных: шифрование в покое и при передаче, защита резервных копий, управление ключами, мониторинг аномалий и реагирование на инциденты.
- Справедливость и предотвращение дискриминации: анализ не должен вводить систематическую несправедливость по отношению к сотрудникам и клиентам. Необходимо рассмотреть возможность предвзятости в выборке данных и алгоритмических выводах.
- Прозрачность моделей и инструментов: там, где возможно, документировать методики анализа и ограничения результатов; давать возможность аудиторам проверять выводы.
- Ответственность и подотчетность: конкретизировать, кто отвечает за сбор данных, проведение анализа, интерпретацию результатов и принятие решений на основе этих данных.
Юридические основы и регуляторная рамка
- GDPR (Общий регламент защиты данных, Европейский союз) и его влияние на международные проекты: законные основания обработки, принципы минимизации, законные цели, право субъектов данных на доступ, исправление, удаление, переносимость данных, обязанность проведения DPIA при высоких рисках для прав и свобод граждан.
- Федеральный закон РФ № 152-ФЗ «О персональных данных» и региональные требования: локализация данных, режим обработки, согласие субъектов, порядок передачи за пределы территории РФ, требования к хранению и доступу к данным, а также ответственность организаций за нарушение.
- Локальные нормы и отраслевые регламенты: банковская, финансовая, телекоммуникационная сферы часто требуют дополнительной проверки и согласования конфигураций анализа, аудита и контроля доступа; соглашения с контрагентами по защите данных и ответственности.
- Право на доступ и право забывания: возможность сотрудников и клиентов запросить доступ к своим данным, их исправление или удаление, и как это сочетается с требованиями к журналам событий и аудиту для процессов.
- Контрактная и комплаенс-устойчивая архитектура: включение условий использования данных, ограничение на переработку, хранение, описание обработки, требования к аудиторам и субподрядчикам.
Практические примеры
Open-source решения
- PM4Py (Python-библиотека): позволяет строить процессы добычи знаний из журналов событий; можно реализовать конформанс-аналитику, discovery-алгоритмы (α-мalgorithm, Heuristic, Fuzzy), а также метрики производительности. Практический подход предполагает: экспорт логов в формат CSV или XES, затем предварительная очистка и псевдонимизация персональных данных, после чего выполняется анализ с отчетами об узких местах и конформности. В рамках этики важно отключать или маскировать поля с персональными данными, использовать хеширование идентификаторов, вести сопоставимую документацию DPIA.
- ProM: платформа с модульной архитектурой для Discovery, Conformance и Performance анализа; пригодна для демонстрационных пилотов, а также для практических проектов в образовательной среде. Применение в промышленной среде требует строгого контроля доступа и соответствующих политик по хранению данных.
- Apromore (open-core): поддерживает визуализацию процессов, конформанс-анализ и KPI. В открытой версии есть ограниченный функционал, однако для учебных и пилотных проектов он достаточно функционален. Применение в России часто сопровождается локализацией и адаптацией к локальным регуляторным требованиям.
Российские и отечественные решения
- ABBYY Timeline: российско-немецко-американская компания ABBYY предлагает Timeline как платформу для процесса майнинга и мониторинга процессов. Она поддерживает обработку больших объемов данных, интеграцию с ERP и CRM системами, а также обеспечивает управление доступом, аудитом и вывода на основе KPI. В российской практике Timeline часто используется в крупных организациях, связанных с финансовыми учреждениями, производством и госструктурами, с учетом локализации данных и соответствия требованиям 152-ФЗ. Важной особенностью является возможность адаптации под отечественные регуляторные требования, включая контроль доступа и хранение журналов в локальных дата-центрах.
- Локализованные процессы вендоров и интеграторов: на рынке активно используются решения, развиваемые отечественными системными интеграторами и банковскими партнерами, которые предоставляют адаптированные модули мониторинга процессов с учётом требований к локализации данных, отчётности по требованиям к аудитам и интеграциями с системой контроля доступа. Эти решения обычно включают в себя элементы по защите данных, DPIA и RoPA-формирования, обеспечивая прозрачность и подотчетность для регуляторов и аудита.
Практические подходы к внедрению и соответствию требованиям
- Этап подготовки: определение целей анализа, участие юриста/комплаенс-специалиста, формирование DPIA, идентификация персональных данных, создание RoPA и политики обработки данных. Определение законного основания для анализа (например, законные интересы работодателя при определённых условиях или согласие сотрудников в контексте внутренних аудитов), документирование ограничений и условий использования.
- Этап проектирования: выбор инструментов с поддержкой приватности, настройка псевдонимизации и маскирования, проектирование архитектуры хранения и доступа к данным, планы резервного копирования и восстановления. Включение процедур аудита и журналирования, чтобы обеспечить возможность расследования и соответствие требованиям.
- Этап внедрения: интеграция с источниками журналов, настройка ETL-процессов с уровнями фильтрации данных, верификация, что только необходимая часть данных попадает в анализ; внедрение роли и доступа (RBAC/ABAC), контроль версий и управление изменениями в процессах анализа.
- Этап эксплуатации: регулярные DPIA-пересмотры, мониторинг инцидентов, обновление политик конфиденциальности, аудит распределения данных между внутренними подразделениями и внешними контрагентами, а также поддержание конфигураций, позволяющих исключать риск утечки.
- Этап мониторинга и аудита: поддержание регулярно обновляемых RoPA, журналов доступа, внутренний аудит по регуляторным требованиям и плановые проверки, чтобы соответствовать требованиям 152-ФЗ и GDPR в рамках международных проектов.
Структура и поток работы в типичном проекте Process mining с учетом этики и закона:
- Источники и сбор данных: ERP, CRM, BPM-системы, службы поддержки, HR-системы, финансовые модули. В целях этики данные проходят анонимизацию/псевдонимизацию, удаление полей, которые напрямую идентифицируют сотрудников или клиентов там, где это не требуется.
- Предобработка: привязка событий к кейсам, нормализация форматов времени, устранение дубликатов и ошибок. Особенное внимание уделяется корректному таймстемпу, который влияет на последовательность и вычисления конформанса и задержек.
- Маскирование и псевдонимизация: замена персональных данных на псевдонимы (Hashing, salted hashing), маскирование полей, которые не необходимы для анализа, чтобы снизить риск идентификации индивидуальных лиц.
- Анализ и визуализация: построение процессов с помощью графиков, диаграмм потоков и тепловых карт; ограничение доступа к детализированным данным для разных групп пользователей.
- Архитектура хранения: использование локальных дата-центров с дополнительной защитой, шифрование данных на диске и в канале, контроль доступа к данным, хранение только необходимого объема информации.
- Пример структуры журнала в формате CSV или XES: case_id, event, timestamp, resource, attribute1, attribute2. В реальных проектах следует обеспечить, чтобы любое поле, содержащее персональные данные, было либо удалено, либо псевдонимизировано на этапе подготовки.
- Совместимость с регуляторикой: хранение журнала и аудиторских записей в рамках RoPA, поддержка механизмов доступа и удаления данных в контексте DPIA и прав субъектов данных.
Риски и ограничения
- Правовые риски: нарушение закона о персональных данных при неправильном использовании журналов, а также риск утечки, если данные выходят за пределы локальных дата-центров без необходимых мер защиты и согласования. Неполная или неправильная документация DPIA и RoPA может привести к штрафам и рискам для репутации.
- Технические ограничения: качество журналов (полнота, достоверность, точность времени) напрямую влияет на качество анализа. Неверная калибровка времени, неполные записи и пропуски в данных приводят к неверным выводам.
- Этические риски: риск чрезмерного наблюдения за работниками, использование результатов анализа для дискриминации, усиление стресса сотрудников или несправедливого увольнения. Необходимо обеспечение сбалансированного применения выводов и механизмов обжалования.
- Организационные ограничения: сопротивление сотрудников и руководства изменению процессов, сложности в согласовании политики доступа у разных подразделений, длительные сроки согласования DPIA и RoPA для крупных проектов.
- Операционные риски: зависимость от качества интеграций и доступности связанных систем; риск «vendor lock-in» при использовании определённых коммерческих платформ или услуг, риск снижения гибкости при переходе на другой инструмент.
- Риск неправильной интерпретации: процесс майнинг выдаёт корреляции и паттерны, но не всегда объясняет причинность. Необходимо сочетать данные майнинга с экспертной экспертизой, внутренними знаниями бизнес-процессов и управлением изменениями.
Этические и юридические аспекты Process mining являются неотъемлемой частью успешного внедрения и устойчивого использования данного подхода. Баланс между целью повышения эффективности и защитой приватности — ключ к устойчивому принятию решений на основе данных. Практическое внедрение требует четкой юридической базы, документирования процессов обработки, надежной технической защиты данных и прозрачного взаимодействия со стейкхолдерами. В российской реальности это особенно важно из-за требований локализации данных и многочисленных регуляторных норм. Использование открытых инструментов, таких как PM4Py, ProM и Apromore, в сочетании с отечественными решениями, в частности ABBYY Timeline и интеграционными решениями крупных российских поставщиков, позволяет строить эффективные и безопасные пилоты и проекты. Но главное — планировать DPIA и RoPA, устанавливать прозрачные правила доступа, верифицировать данные на корректность и непубличность, и постоянно контролировать соответствие регуляторике и корпоративной политике. Этическая и юридическая сторона должна формировать культуру ответственного анализа процессов и служить базой для доверия внутри и за пределами компании.
Вопрос–Ответ (FAQ)
1) Что такое DPIA и зачем она нужна в Process mining?
DPIA — это оценка влияния обработки персональных данных на права и свободы субъектов данных. В Process mining DPIA помогает выявить риски для приватности на раннем этапе проекта, определить меры снижения рисков (маскирование, псевдонимизация, ограничение доступа), а также документировать обоснование обработки и меры контроля. DPIA необходима, если обработка данных может привести к высоким рискам для граждан, а также в регуляторно чувствительных проектах. Регулятор может запросить доказательства прохождения DPIA и соответствия регламентам.
2) Какие данные можно анализировать с Process mining без нарушения закона?
Можно анализировать данные, которые необходимы для достижения целей анализа и проходят минимизацию данных. Не следует собирать или сохранять напрямую идентифицирующие личности данные без надлежащей защиты. В большинстве случаев допускается обработка агрегированной информации и псевдонимизация персональных данных. Важно иметь RoPA, clear policy о том, какие поля используются в анализе и как они защищаются.
3) Как обеспечить конфиденциальность сотрудников при анализе процессов?
Используйте псевдонимизацию и маскирование, ограничьте доступ к детализированным записям, применяйте RBAC/ABAC, ведите политику журналирования доступа, храните журналы и результаты анализа в зашифрованном виде, реализуйте режимы деидентификации на этапе подготовки данных.
4) Какие регуляторные требования применяются в России к Process mining?
Основной закон — 152-ФЗ «О персональных данных», который требует локализации данных, согласий на обработку, обоснования цели и прав субъектов. В рамках регуляторики также следует учитывать требования к хранению, передаче и аудиту журналов. При работе с персональными данными граждан в рамках процессов следует внедрять DPIA, RoPA и надлежащие меры доступа.
5) Какие есть реальные инструменты для внедрения Process mining в российской реальности?
Open-source инструменты: PM4Py, ProM, Apromore (open-core). Российские и отечественные решения: ABBYY Timeline с локализацией и поддержкой локальных регуляторных требований, а также решения отечественных интеграторов, ориентированные на локализацию данных, политику доступа и аудит. Выбор зависит от инфраструктуры, требований к хранению данных, совместимости с ERP/CRM системами и регуляторных ограничений.
6) Как предотвратить дискриминацию и злоупотребления выводами Process mining?
Проводите DPIA и анализ влияния на правах граждан, внедряйте строгие политики доступа, ограничивайте детализированную информацию, используйте агрегированные KPI и визуализации, сопровождайте выводы экспертной интерпретацией бизнес-аналитиков, обеспечивайте возможность обжалования и аудита.
7) Какие технические практики помогают соблюдать приватность?
Псевдонимизация идентификаторов, маскирование персональных данных, шифрование данных в покое и в трансляции, управление ключами, хранение и удаление данных в рамках RoPA, использование безопасных сред для анализа (data sandbox), логирование доступа к данным и регулярные аудиты.
8) Какие риски стоят перед проектами Process mining в крупных организациях?
Риски связаны с качеством данных, регуляторными требованиями, рисками для репутации при утечке информации, зависимостью от конкретного поставщика инструментов, сложностью согласования политик доступа и длительностью прохождения DPIA и RoPA. Управление этими рисками требует четкого плана, документированной ответственности и постоянной коммуникации с регуляторами и аудиторами.
9) Каковы основные принципы проектирования архитектуры Process mining с точки зрения этики?
Встроить privacy by design и privacy by default, реализовать минимизацию сбора и обработки данных, обеспечить прозрачность и информирование субъектов данных, реализовать строгий контроль доступа и аудит, документировать RoPA и DPIA, и обеспечить защиту данных во всех этапах анализа.
10) Что важно учесть при использовании открытых инструментов в российских условиях?
Важно обеспечить соответствие локальным требованиям к локализации данных, настройку безопасной среды и доступа, документирование DPIA и RoPA, а также готовность к аудитам и регуляторным требованиям. Открытые инструменты требуют дополнительной дисциплины в плане управления данными, потому что они могут быть настраиваемыми и требуют внимательного подхода к безопасности и приватности.
Этические и юридические аспекты Process mining — не просто набор правил, а фундаментальная часть цифровой трансформации. Правильная реализация минимизирует риски для данных и сотрудников, обеспечивает доверие к результатам анализа и позволяет достигать целей по оптимизации процессов без компромиссов по правам граждан и требованиям закона. В отечественной реальности ключевые элементы включают соблюдения 152-ФЗ, внедрение DPIA и RoPA, использование псевдонимизации и маскирования, а также опору на открытые инструменты и отечественные решения в рамках качественной инфраструктуры и регуляторной поддержки. Этическая ответственность и юридическая дисциплина должны быть встроены в план проекта на всех этапах — от подготовки до эксплуатации и аудита.


