

Архитектура песочниц данных: принципы, слои и интерфейсы
Песочницы данных представляют собой управляемые среды для экспериментов, тестирования и подготовки данных. Их архитектура должна обеспечивать изоляцию и воспроизводимость, гибкость в интеграциях с внешними источниками и системами обработки, а также управляемый жизненный цикл сред. В этой главе рассматриваются принципы построения архитектуры песочниц, ее слои, интерфейсы и механизмы интеграции, обеспечивающие устойчивость к изменениям бизнес-требований и нормативным требованиям. Особое внимание уделяется тому, как архитектура поддерживает повторяемость и контроль над данными на разных этапах жизненного цикла песочницы, от создания шаблонов до завершения проекта.
Песочницы данных - это не просто набор сервисов: это контракт между бизнес-задачей и техническими возможностями, который должен обеспечивать безопасную изоляцию, управляемость и прозрачность. Архитектура должна быть достаточно формализованной, чтобы поддерживать соответствие регуляторным требованиям, и одновременно достаточно гибкой, чтобы адаптироваться к различным сценариям использования: от прототипирования моделей машинного обучения до тестирования ETL-конвейеров и проверки качества данных.
-
Ключевые принципы архитектуры песочниц: изоляция и воспроизводимость, контрактная архитектура данных, управляемые данные и политики доступа, наблюдаемость и управляемость, масштабируемость и экономичность инфраструктуры.
-
Основные слои: инфраструктура и вычислительная платформа, данные и каталогизация, безопасность и доступ, управление жизненным циклом и автоматизация.
-
Интерфейсы и интеграции: REST/GraphQL-API или gRPC для управления песочницами, события и очереди для обмена данными, стандартизированные контракты и схемы данных, совместимость с существующими каталогами данных и инструментами мониторинга.
Архитектура песочницы данных: принципы и контрактные слои
Архитектура песочницы основывается на концепциях модульности, изоляции и управляемости. В основе лежат три важных компонента: контрольная плоскость (control plane), плоскость данных (data plane) и контракты данных. Контрольная плоскость отвечает за создание, конфигурацию и управление песочницей: выделение ресурсов, настройку политик доступа, мониторинг и аудит. Плоскость данных обеспечивает хранение, обработку и трансформацию данных внутри песочницы, сохраняя при этом линейность происхождения данных и возможность повторного воспроизведения результатов. Контракты данных задают формальные соглашения между потребителями и поставщиками песочницы: какие наборы данных доступны, какие версии схем поддерживаются, какие ограничения на использование данных применяются.
Изоляция здесь понимается как многоуровневая: на уровне вычислительных сред (контейнеры, namespace в Kubernetes), на уровне сетевой сегментации (виртуальные сети, маршрутизация и firewall-правила) и на уровне данных (маркеры доступа, шифрование, маскирование данных). Такой подход обеспечивает не только безопасность, но и возможность одновременного выполнения множества экспериментов от разных команд на одном кластере, не влияя друг на друга.
-
Изоляция как фундамент: каждую песочницу следует запускать в изолированном пространстве ресурсов с гарантированной квотой CPU, памяти и хранения. Это позволяет управлять стоимостью и предотвращать взаимное влияние задач.
-
Контракты данных: формализуйте версии схем, требования к качеству данных (data quality), требования к согласованию времени обновления и задержки, а также правила использования и ретенции. Контракты снижают риски резкого расходования ресурсов и упрощают переход между средами разработки, тестирования и выпуска.
-
Права доступа и аудит: встроенная поддержка разделения ролей, многоуровневых политик доступа и автоматизированного аудита событий. В частности, фиксируйте, кто создал песочницу, какие данные были использованы, какие изменения конфигурации внесены и какие результаты получены.
-
Наблюдаемость и воспроизводимость: ведение полного журнала операций, трассировка данных и способность повторно запустить конвейеры с теми же параметрами и данными источников без компрометации безопасности.
В качестве ориентира к архитектурной реализации можно опираться на подходы, использующие контейнеризацию и оркестрацию (например, Kubernetes), совместно с инфраструктурой как код (IaC) для воспроизводимости. Примеры open-source инструментов: Kubernetes для изоляции вычислений, Apache Airflow или Prefect для оркестрации рабочих процессов, а также Data Catalog и Data Quality-инструменты, которые поддерживают версии схем и контракты. В промышленной среде полезно сочетать такие решения с платформенными сервисами облачных провайдеров для управления секретами, аутентификацией и мониторингом.
Слои песочницы данных: инфраструктура, данные, безопасность и управление
Архитектура песочницы организуется вокруг слоев, которые взаимодействуют через четко определенные интерфейсы и контракты. Это обеспечивает гибкость, расширяемость и управляемость, а также облегчает внедрение новых инструментов без радикальной переработки существующей инфраструктуры.
-
Инфраструктура: базовый слой, который обеспечивает вычисления, хранение и сетевые ресурсы. Он включает вычислительные кластеры (например, ephemeral кластеры Kubernetes), пул ресурсов, оркестрацию рабочих процессов, сетевые политики и мониторинг. Важно обеспечить возможность быстрого разворачивания новой песочницы с предопределенным шаблоном, который содержит необходимые ресурсы, политики и параметры квот. Практический подход - использовать инфраструктуру как код и шаблоны, которые можно клонировать и настраивать под новый проект.
-
Данные: слой данных отвечает за хранение и обработку данных внутри песочницы, включая изолированные хранилища, миграцию схем, управление метаданными, версии статей данных и контроль доступа к данным. Каталогизация и линейность данных здесь представляют собой критические элементы. В песочнице часто применяют технологиюdata lakehouse или виртуализацию данных, чтобы обеспечить доступ к данным без копирования и дублирования.
-
Безопасность и соответствие: безопасность должна быть встроена по умолчанию. Сюда входят управление доступом, шифрование данных (at rest и in transit), секреты и их хранение, аудит и соответствие требованиям регуляторов. В рамках песочницы следует внедрить политики минимального доступа, автоматическое маскирование чувствительных данных и провалидированную маршрутизацию запросов к данным через прокси-политики.
-
Управление и автоматизация: управление жизненным циклом песочниц, шаблонами, обновлениями и эволюцией конфигураций. Автоматизация покрытия включает создание песочницы на основе шаблона, миграцию данных между версиями контрактов, тестирование производительности и корректное завершение проекта. Управление также включает метрические показатели использования ресурсов, стоимость и время выполнения экспериментов.
-
Интерфейсы и интеграции: между слоями существуют чёткие интерфейсы и API. В большинстве сценариев это REST/GraphQL API для управления песочницей, gRPC для высокопроизводительного взаимодействия между сервисами, очереди сообщений (Kafka, RabbitMQ) для асинхронного обмена данными и эвристики событий. Важна совместимость с существующими каталогами данных, инструментами мониторинга и системами обеспечения качества.
Ключевые аспекты реализации в рамках слоистой архитектуры включают:
-
Политики изоляции и квоты, которые позволяют ограничивать ресурсы и предотвращать "супер-потребление" одними экспериментами.
-
Шлюзы данных и политики доступа, которые обеспечивают безопасный доступ к данным внутри песочницы без риска утечки внешних данных.
-
Каталоги данных и линейность: трейсинг происхождения данных, версия данных и прозрачная история изменений.
-
Автоматизация развёртывания песочниц через шаблоны и повторяемые конвейеры: это обеспечивает воспроизводимость и ускоряет время выхода на рынок.
В практической реализации за основу можно взять модульную архитектуру: предопределенные слои, которые можно собрать в зависимости от сценария, и при этом поддерживать единый контракт. Это упрощает переход между разными клиентскими сегментами и позволяет производителю решения быстро адаптировать продукт под требования заказчика.
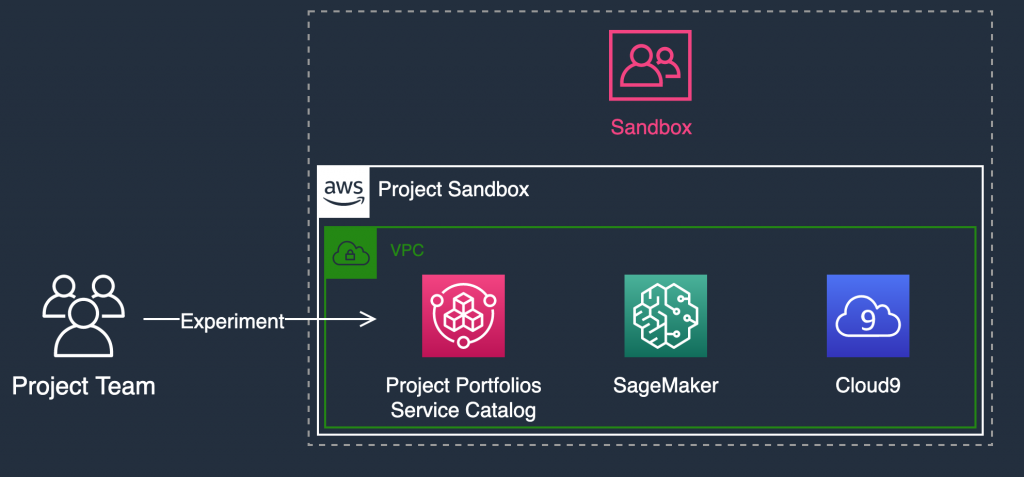
Интерфейсы и интеграции: протоколы, API и обмен сообщениями
Эффективность песочницы во многом определяется качеством интерфейсов взаимодействия между слоями и внешними системами. В технической реализации разумно опираться на сочетание стандартных API-форматов и высокопроизводительных сетевых протоколов. Основные принципы:
-
Контракты и схемы: все данные, передаваемые между слоями и внешними системами, должны обладать строгими контрактами. Используйте OpenAPI спецификации для REST, а для высокопроизводительных сервисов - gRPC с определением протоколов и схем (protobuf). Это обеспечивает межплатформенную совместимость и упрощает автономное тестирование.
-
Обмен сообщениями: для асинхронной коммуникации применяйте брокеры сообщений (Kafka, NATS) и event-driven подходы. Они позволяют песочнице быстро реагировать на события источников данных, масштабироваться и уменьшать задержки в обработке.
-
API-углубления: помимо базовых операций управления песочницей, API должны предоставлять доступ к метаданным, версионированию контрактов, управлению доступом и мониторингу. Важно обеспечить безопасное распространение токенов доступа, ограничение срока жизни ключей и аудит всех вызовов.
-
Протоколы безопасности: реализуйте mTLS между сервисами, централизованное управление сертификатами, шифрование данных в канале передачи и детерминированные политики секретности.
-
Примеры гибридного взаимодействия: REST для администрирования и управления песочницами, gRPC для взаимодействия между компонентами внутри песочницы, Kafka для потоковой передачи данных и событий. Такой набор обеспечивает баланс между простотой интеграции и высоким уровнем производительности.
-
Совместимость с инструментами: стремитесь к совместимости с существующими каталогами данных и инструментами наблюдаемости. При необходимости используйте адаптеры или коннекторы, которые позволяют интегрировать песочницу в существующую экосистему без внедрения радикально новой инфраструктуры.
Пример API-контракта песочницы (упрощенный)
openapi: 3.0.0
info:
  title: Sandboxes Data API
  version: 1.0.0
paths:
  /sandboxes:
    post:
      summary: Create a new sandbox
      requestBody:
        required: true
        content:
          application/json:
            schema:
              $ref: '#/components/schemas/SandboxCreateRequest'
      responses:
        '201':
          description: Sandbox created
          content:
            application/json:
              schema:
                $ref: '#/components/schemas/Sandbox'
  /sandboxes/{id}:
    get:
      summary: Get sandbox details
      parameters:
        - **name**: id
          in: path
          required: true
          schema:
            type: string
      responses:
        '200':
          description: Sandbox details
          content:
            application/json:
              schema:
                $ref: '#/components/schemas/Sandbox'
components:
  schemas:
    SandboxCreateRequest:
      type: object
      properties:
        name:
          type: string
        resources:
          type: object
          additionalProperties:
            type: string
        data_contract_version:
          type: string
    Sandbox:
      type: object
      properties:
        id:
          type: string
        name:
          type: string
        status:
          type: string
        created_at:
          type: string
        data_contract_version:
          type: string
Такой контракт позволяет клиенту программно управлять песочницей, фиксировать версию контракта данных и верифицировать статус выполнения операций. В реальной реализации контракт будет расширяться до поддержки аутентификации, политики доступа, аудит-логов, возможностей обновления контрактов и эволюции схем данных. Важным аспектом является стабильность версий контрактов и прозрачность их изменения для потребителей песочницы.
Безопасность, контроль доступа и соответствие
Архитектура песочницы должна быть устойчивой к угрозам и соответствовать регуляторным требованиям. Это достигается за счет многослойной защиты и прозрачной политики управления рисками. Основные направления:
-
Управление доступом на уровне песочницы и данных: внедрение принципа минимальных прав доступа, RBAC/ABAC, многофакторная аутентификация и временные креденциалы для операций. Учитывайте разделение прав между разработчиками, аналитиками и операторами песочницы.
-
Шифрование и секреты: данные должны находиться в зашифрованном виде как в состоянии покоя (at rest), так и при передаче (in transit). Секреты и ключи хранения следует держать в секрет-менеджерах (например, Vault) с аудитом доступа и регулярной ротацией.
-
Маскирование и синтетические данные: для разработки и тестирования полезно поддерживать возможность маскирования реальных данных или использования синтетических данных без ущерба для воспроизводимости экспериментов.
-
Наблюдаемость и аудит: создайте единый журнал аудита, который фиксирует создание песочницы, изменение ее конфигураций, доступ к данным и выполнение задач. Включите трассировку данных, чтобы можно было отследить происхождение любой агрегации данных и последствия изменений.
-
Соответствие и риск-менеджмент: поддерживайте карты соответствия нормативам (например, в зависимости от отрасли) и процедуры для аудита. В некоторых случаях возможно применение политики сохранения данных ограниченного срока или достижения требования к ретенции.
Реализация этих аспектов требует тесной интеграции с инфраструктурой безопасности и соответствия компании. В реальных условиях применяются готовые решения по управлению секретами, политики IAM, мониторинг событий, а также процессные регламенты для проверки соответствия.
Жизненный цикл песочницы: создание, эволюция, завершение
Жизненный цикл песочницы - это управляемый процесс, который позволяет быстро и безопасно начать работу, эволюционировать в рамках проекта и корректно завершать работу. Этапы часто выглядят следующим образом:
-
Препроектное планирование и шаблоны: на этом этапе определяется цель песочницы, набор данных, контракты, политики доступа и квоты. Использование шаблонов позволяет быстро создавать новые песочницы без ручной настройки.
-
Развертывание и первичная настройка: создаются изолированные ресурсы, подготавливаются исходные наборы данных, применяются контракты и политики. В этот момент важно зафиксировать версию контракта и состояние конфигурации для воспроизводимости.
-
Эволюция и эксплуатация: песочница поддерживает динамическое масштабирование по мере необходимости, обновление контрактов, тестирование моделей или конвейеров. В этот период ведется мониторинг производительности, качества данных и соблюдения политики доступа.
-
Миграция и обновление: при изменении требований контрактов или схем данные могут мигрировать в новый формат. Важно обеспечить безопасную миграцию без потери воспроизводимости и согласованной истории изменений.
-
Завершение и вывод из эксплуатации: по завершении проекта песочницу закрывают, данные архивируются или аннулируются в зависимости от политики хранения. Важно зафиксировать итоговые результаты, сохранить логи и сохранить возможность повторного воспроизведения экспериментов, если это требуется.
Среди практических подходов следует использовать централизованные политики жизненного цикла, а также шаблоны, которые можно адаптировать под конкретный сценарий. Важна прозрачность затрат: песочницы должны иметь связку с бюджетированием и учетом использования ресурсов, чтобы управлять стоимостью на уровне отдела и проекта. Эффективная реализация жизненного цикла требует тесной интеграции с процессами DevOps и DataOps, а также четко сформулированных критериев готовности и выхода из эксплуатации.
Key takeaways
-
Архитектура песочниц данных строится вокруг принципы слоистой изоляции, контрактной архитектуры и управляемости, обеспечивая воспроизводимость экспериментов и безопасность данных.
-
Разделение на слои (инфраструктура, данные, безопасность, управление) позволяет адаптировать песочницы под разнообразные сценарии и обеспечить повторяемость результатов.
-
Интерфейсы и интеграции должны опираться на формальные контракты, стандартизированные API и устойчивые механизмы обмена сообщениями, чтобы обеспечить совместимость и гибкость.
-
Безопасность и соответствие - не опции, а встроенные требования: управление доступом, шифрование, аудит и управление секретами должны быть автоматизированы и проверяемы.
-
Жизненный цикл песочницы требует шаблонности, автоматизации развертывания, контроля затрат и четких процессов завершения проекта, чтобы минимизировать риск и повысить скорость ценности.
-
Практическая реализация выигрывает при сочетании Kubernetes/контейнеров для изоляции, инструментов оркестрации рабочих процессов и политики управления данными, включая использование контрактов для обеспечения воспроизводимости.
-
Взаимодействие между слоями обеспечивается через хорошо продуманные API (REST, GraphQL, gRPC) и асинхронные механизмы (Kafka), что позволяет масштабировать инфраструктуру при сохранении управляемости и безопасности.
FAQ
- Какие основные уровни изоляции применяются в архитектуре песочницы?
- В архитектуре применяются мультиарендная изоляция на уровне вычислительной среды (например, отдельные пространства в Kubernetes), сетевые сегменты и строгие политики доступа, а также изоляция данных через маскирование и хранение в отдельных репозиториях с контролируемыми правами.
- Как обеспечить воспроизводимость результатов в песочнице?
- Воспроизводимость достигается через контрактную архитектуру данных, фиксированные версии схем и контракты, журнал изменений и повторяемые конвейеры. Шаблоны песочниц позволяют быстро воспроизводить окружение с идентичными параметрами.
- Какие инструменты наиболее часто применяются для оркестрации песочниц?
- Среди практических инструментов - Kubernetes для изоляции вычислений, Apache Airflow или Prefect для оркестрации рабочих процессов, а также инструменты для каталога данных и мониторинга. Для обмена сообщениями часто используются Kafka или NATS.
- Какие меры безопасности являются критически важными?
- Меры включают mTLS между сервисами, централизованный секрет-менеджмент, политики минимальных прав, аудит и мониторинг доступа, шифрование данных в состоянии покоя и в передаче, а также маскирование чувствительных данных по запросу.
- Как организовать жизненный цикл песочницы?
- Жизненный цикл начинается с шаблонов и планирования, продолжается развёртыванием и настройкой, затем поддержкой и эволюцией, далее миграциями при изменении контрактов и завершаются архивированием или удалением, с фиксированием итоговых результатов.
- Какие риски следует учитывать при внедрении архитектуры песочниц?
- Риски включают перегрузку ресурсов, нарушение изоляции, несовместимость контрактов, сложности аудита и соответствия, а также зависимость от конкретных инструментов. Управление риск-моделями и регламентами использования помогает снизить их.
- Какую роль играют контракты данных в архитектуре?
- Контракты данных задают формальные требования к данным и их использованию, обеспечивают совместимость между командами, упрощают миграцию схем, поддерживают воспроизводимость и снизят риски злоупотребления или ошибок.
- Какие подходы помогают управлять стоимостью песочниц?
- Внедряются квоты ресурсов, автоматическое отключение неиспользуемых песочниц, использование шаблонов для быстрого разворачивания и закрытие окружений по завершении проекта. Мониторинг затрат в реальном времени помогает оперативно реагировать на перерасход.
- Что важнее - технологическая изоляция или бизнес-операционная гибкость?**
- Оба аспекта критичны. Технологическая изоляция обеспечивает безопасность и устойчивость, но без гибкости бизнес-операций архитектура быстро теряет ценность. Баланс достигается через контрактную архитектуру, шаблоны и управляемое масштабирование.
- Как мигрировать контракт песочницы без потери воспроизводимости?
- Миграцию следует осуществлять через совместимые версии контрактов, поддержку миграционных сценариев и тестов регрессионной совместимости. Важно сохранить журналы изменений и возможности отката, чтобы повторно запустить эксперименты с новыми контрактами.


