

Развёртывание MinIO on-premise и в Kubernetes: production-конфигурации
MinIO становится ключевым компонентом современных data-платформ, обеспечивая S3-совместимое объектное хранилище для аналитики, ETL/ELT и AI-нагрузок. В корпоративной среде особое значение приобретает его развёртывание в production-конфигурации — с учетом требований к отказоустойчивости, безопасности и масштабируемости как в on-premise, так и в Kubernetes-инфраструктуре.
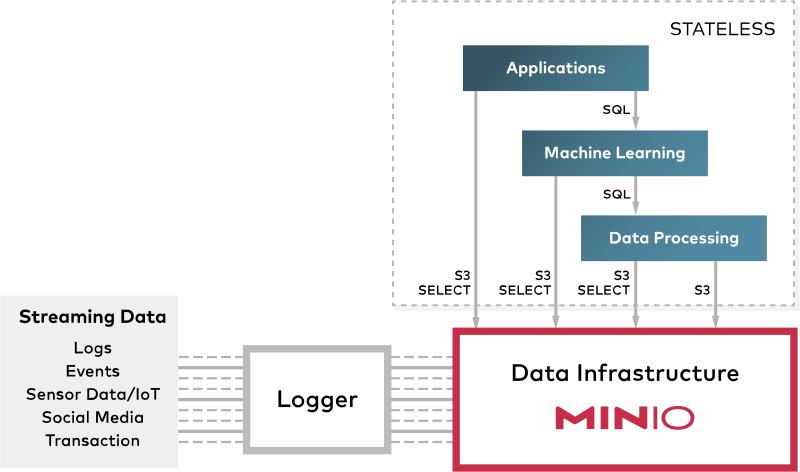
В этом разделе рассматриваются архитектурные варианты MinIO: standalone, distributed и геораспределённые конфигурации, а также принципы их выбора в зависимости от задач бизнеса. Особое внимание уделяется Kubernetes-развёртыванию (Operator, StatefulSet, PVC), управлению конфигурациями, доступом и секретами, а также интеграции с корпоративной инфраструктурой и S3-экосистемой.
Дополнительно раскрываются вопросы производительности и тюнинга, мониторинга и observability, стратегий резервного копирования и disaster recovery. Такой подход позволяет построить надёжное и масштабируемое объектное хранилище, которое становится фундаментом для Lakehouse-архитектур и современных data-платформ.
- Стратегия развёртывания MinIO в корпоративной on-prem и Kubernetes: цели, требования и принципы
- Терминология MinIO и контекст использования: S3-совместимость и режимы развёртывания
- Архитектурные варианты MinIO для production: standalone, distributed, gateway, географическое распределение
- Принципы устойчивости и доступности: ER-подходы, репликация и географическое разделение
- Развертывание MinIO on-premise и в Kubernetes: production-конфигурации
- Протоколы, интерфейсы и интеграции: S3 API, TLS, mTLS, KMS-совместимость
- Инфраструктурные требования: сеть, пропускная способность, хранение, мощности и резервирование
- Kubernetes-архитектура для MinIO: оператор, StatefulSet, PVC, CSI Driver
- Развертывание MinIO в Kubernetes: варианты установки и жизненный цикл
- Управление конфигурациями: Helm против Operator, ключевые параметры
- Управление доступом и секретами: RBAC, OIDC, политики, криптографические ключи
- Безопасность данных: шифрование, версионность, Object Lock
- Хранение и данные: версии объектов, жизненный цикл и политики хранения
- Инфраструктура как код и автоматизация: Terraform, Ansible, GitOps
- Сетевые конструкции и доступность: сервисы, Ingress, балансировщики, DNS
- Хранилище под Kubernetes: выбор томов, QoS и диск-совместимость
- Производительность и тюнинг: параллелизм, I/O, кэширование, настройки параметров
- Мониторинг и телеметрия: Prometheus, Grafana, Alertmanager и трассировка
- Логирование и управление событиями: аудит и централизованный журнал
- Архитектурные паттерны резервного копирования и DR: стратегии RPO/RTO
- Стратегии бэкапов и восстановления: частота, хранение и тестирование
- Обновления, миграции и совместимость: версии MinIO и миграционные сценарии
- Интеграции с экосистемой данных: ETL/ELT, BI и шаги интеграции
- Методы обеспечения консистентности: консистентные операции, транзакционность и кэширование
- Развертывание MinIO on-premise и в Kubernetes: production-конфигурации
- Планирование роста: горизонтальное масштабирование и географическая развёртка
- Развитие операционной зрелости: SRE-процессы, runbooks и учения
- Практические кейсы: финансы, здравоохранение, медиа
- Архитектурные решения для цифровой трансформации: Data-centric подход
- Оценка окупаемости и бизнес-ценности: TCO, ROI и KPI
- Этапы внедрения на примере реального проекта: дорожная карта
- Интеграция MinIO в программу корпоративной трансформации: обучение и поддержка


