

Бизнес-ключи и суррогатные ключи: проектирование и управление
В Data Vault ключевая архитектура строится вокруг двух уровней идентификаторов: бизнес-ключей, которые отражают реальный мир и устойчивы к изменениям во времени, и суррогатных ключей, которые обеспечивают производительность, однозначность и управляемость исторических данных внутри хранилища. Правильное проектирование и грамотное управление этими ключами лежат в основе масштабируемости, качества данных и скорости внедрения изменений в корпоративном DWH. Данная глава фокусируется на методологических аспектах: как выработать архитектурные принципы ключей, какие процессы и роли обеспечить в организации, какие артефакты создать для устойчивого управления и какие риски учитывать на протяжении жизненного цикла.
Кратко содержание главы
- Определение ролей бизнес-ключей и суррогатных ключей в Data Vault и принципы их разделения.
- Проектирование ключевой архитектуры: выбор стратегий для Хабов, Линков и Саттелайтов, регистры ключей и требования к качеству.
- Практики генерации суррогатных ключей, управление ими и поддержка идемпотентности загрузки.
- Управление изменениями ключей: жизненный цикл, мастер-данные, архитектурные риски и эволюционные процессы.
- Архитектурные паттерны внедрения и управление проектом: стандарты, шаблоны и роли.
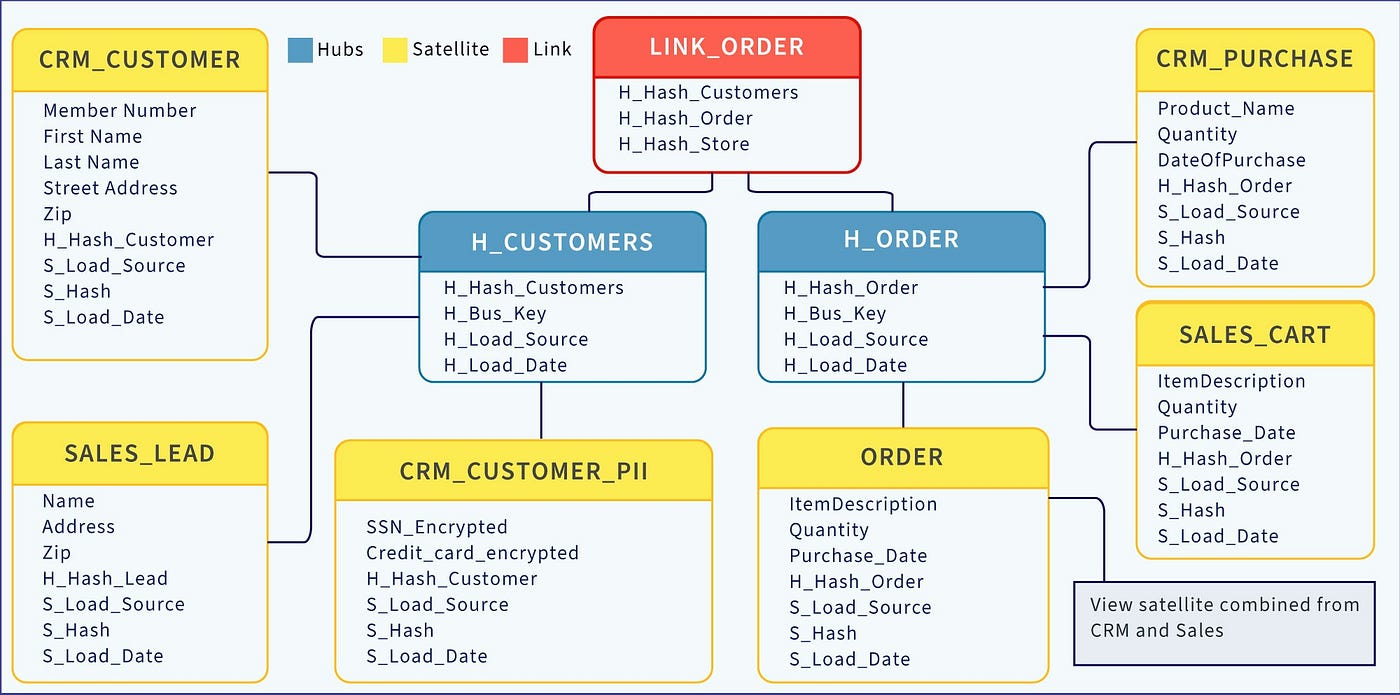
Базовые концепты: бизнес-ключи и суррогатные ключи
Бизнес-ключи представляют собой естественные идентификаторы бизнес-сущностей, которые остаются стабильными на протяжении времени и по которым можно однозначно идентифицировать единицы информации во внешнем мире. Они необходимы для корректной интеграции данных из множества систем и источников. Однако бизнес-ключи часто встречаются с проблемами: дубли, неоднозначности форматов, изменения в доменной предметной области и различия в именовании. Из-за этих особенностей непосредственное использование BK в качестве первичного ключа в хранилище чревато проблемами масштабируемости, but-скоростью загрузок и сложностями в учёте изменений.
Суррогатные ключи - искусственные, независимые от бизнес-логики идентификаторы, которые применяются внутри DV-модели для обеспечения ровной размерности и стабильности. Они позволяют отделить специфику источников от физической структуры хранилища и обеспечивают быстрые операции соединения между Хабами, Сателлитами и Линками. В идеале суррогатный ключ обладает следующими свойствами: однозначность, монотонность и независимость от миграций внешних BK. Это снижает риск изменений в бизнес-логике, упрощает историзацию и повышает предсказуемость ETL/ELT-процессов.
Разделение BK и SK дает несколько важных преимуществ:
- идемпотентность и повторная загрузка без дублирования;
- устойчивость к изменениям BK (например, переименование, объединение или исправления);
- упрощение сопоставления источников и обеспечение консистентности ключевых связей;
- возможность построения эффективных индексов и выполнения быстрых объединений при больших объемах данных.
Критично важна концепция единицы истины: BK служит бизнес-определением, тогда как SK выступает в роли стабильного ключа внутри хранилища. В Data Vault именно Хабы используют суррогатные ключи как первичные, а BK хранится как атрибут и как точка сопоставления с источниками. Связь между BK и SK должна быть регистрируемой и идемпотентной, чтобы повторные загрузки не порождали дубликаты и расходимости в истории.
Проектирование ключей в Data Vault
Проектирование ключей представляет собой методический процесс, состоящий из нескольких взаимосвязанных этапов. Основной принцип - минимизация числа сущностей и ясная декомпозиция по доменам: каждый бизнес-ключ соответствует одной бизнес-существующей сущности и реализуется через отдельный Хаб. Линки моделируют отношение между Хабами, а Сателлиты сохраняют описательные атрибуты и временные характеристики. В процессе проектирования следует закрепить регистры ключей, правила именования, а также процедуры обеспечения качества и соответствия.
Ключевые принципы проектирования ключей:
- один BK - один Хаб: для каждого естественного бизнес-ключа выделяется отдельный Хаб. Это упрощает управление историей, разрешение изменений BK и независимость доменов.
- BK-идентификатор хранится как атрибут в Хабе и доступен для сопоставления с источниками. SK является первичным ключом Хаба, используемым во всех связках.
- регулярная публикация и поддержка регистров ключей: «Key Registry» для BK, маппинг BK → SK, история изменений и разрешения конфликтов.
- консистентность между BK и SK: процесс загрузки должен быть идемпотентным, а повторная загрузка - не приводить к дубликатам. Это достигается через детерминированную логику генерации SK и консистентную обработку BK.
- использование хэш-ключей для быстрых сравнений BK и выявления дубликатов на входе, особенно в мульти-сорсных консолидированных загрузках.
В архитектуре Data Vault следует придерживаться стандартизированных шаблонов для именования: например, HHUB
Важной частью проектирования является согласование с мастер-данными и управлением качество BK. Необходимо определить, какие BK применимы на уровне корпоративного масштаба, какие - внутри конкретного домена, и как будет осуществляться консолидация BK из разных систем. Это обеспечивает не только корректную интеграцию, но и последовательную стратегию отслеживания изменений в BK, что особенно критично для крупных компаний с множеством источников.
При выборе конкретной стратегии для BK и SK важно учитывать такие факторы, как частота изменений в доменной области, требования к скорости загрузки и требования к пространству хранения. В некоторых случаях целесообразно применить двойную стратегию: хранить BK в явном виде (как атрибут Хаба) и дополнительно держать устойчивый хэш BK для эффективного сопоставления и устранения дубликатов. Это позволяет сохранить читаемость бизнес-ключей в слоях аналитики, одновременно обеспечивая быструю идентификацию и уникальность ключевых сущностей на уровне ядра DV-модели.
Практика проектирования также должна включать документирование сценариев миграции и конвергенции BK между источниками. Как только BK изменяется в источнике, дизайн должен предусматривать соответствие новым BK в регистрах и корректную переработку историй - без нарушения существующей линк-структуры и атрибутов в Сателлитах. В этом контексте роль data governance и ответственности за мастер-данные становится критичной: без надлежащего управления BK и их изменений процесс загрузки может потеряться во времени или привести к нарушениям связей между сущностями.
Современные подходы к проектированию ключей в DV также предполагают внедрение архитектурных паттернов вокруг управляемого «Key Registry» и жизненного цикла BK/CK (ключевых строк). Это включает хранение метаданных о происхождении BK, источниках, допустимых форматах и допустимых значениях. В рамках методологии важно определить процессы утверждения изменений BK, регламентировать разрешения на добавление новых BK, а также регламентировать процессы дедупликации на входе и в ядре DWH.
В качестве практических ориентиров можно использовать следующие элементы:
- регистр BK и сопоставления BK → SK для каждого домена;
- шаблоны именования Хабов, Линков и Сателлитов;
- регламент проверки качества BK перед загрузкой, включая стандартные правила нормализации и единообразия форматов;
- процедуры аудита и восстановления истории в случае конфликтов BK/SK;
- инструменты мониторинга, которые отслеживают совпадения BK, частоту появления дубликатов и задержки в загрузке.
В открытом сообществе и в корпоративной практике встречаются различия в реализации. Например, open-source инструменты и методические подходы, такие как dbtvault в рамках dbt-подхода, демонстрируют практику разгрязки моделей, автоматизированного связывания BK и SK и упрощения управления ключами в больших системах. В рамках реального проекта можно опираться на существующие методические наработки DV2.0 и адаптировать их под корпоративные требования.
Управление связями и регламентами
Важно помнить, что BK и SK работают в связке через регистры ключей и документированные правила интеграции. В процессе проектирования целесообразно определить следующие артефакты:
- регистр BK и сопоставления BK → SK;
- правила обработки конфликтов BK в мультисистемной среде;
- шаблоны преобразований BK к единым форматам (нормализация, верхний регистр, удаление пробелов).
Эти артефакты служат основой для внедрения, аудита и поддержки в течение всего жизненного цикла хранилища.
Генерация суррогатных ключей и управление ими
Одной из критических задач Data Vault является эффективная и управляемая генерация суррогатных ключей. В зависимости от архитектурной концепции компании можно выбрать одну из нескольких стратегий: последовательные numeric-суррогаты, hash-ключи или их сочетания. В DV чаще всего применяют подход, где суррогатный ключ (SK) - это непрерывная, монотонная последовательность, которая обеспечивает быструю индексацию и надежное сопоставление в связках. Бизнес-ключ (BK) остается важным элементом для семантики и источников.
Обобщенные принципы генерации суррогатных ключей:
- идемпотентность загрузки. Повторная загрузка той же порции данных не должна создавать дубликаты и нарушать существующую историю. Это достигается за счет детерминированной генерации SK и устойчивой идентификации BK.
- отделение источников. SK формируется внутри корпоративного контура и не зависит от конкретной системы-поставщика. BK - это входной идентификатор из источников, который может быть преобразован и сопоставлен в рамках регистров ключей.
- консистентность и уникальность. Каждому BK сопоставляется один и только один SK. В сценариях мультисистемной интеграции необходимо обеспечить консолидацию BK и корректное управление конфликтами.
- обработка изменений BK. BK редко меняется, однако когда такое изменение происходит, требуется четко документированная процедура: регистр изменений BK, создание новых записей или корректирующих изменений в хранилище без нарушения существующей истории.
Существуют три распространенные стратегии генерации суррогатных ключей:
- Пронумерованный SK через генератор ключей
- при появлении нового BK создается новый SK, связанный с BK в регистре ключей;
- обеспечивает простую отладку, предсказуемость и эффективные индексы;
- подходит для крупных корпоративных DWH, когда требуется высокая производительность join-запросов.
- Хэш-ключ BK (HashKey)
- BK преобразуется в хэш (например, SHA-256) и используется как альтернативный ключ для детекции дубликатов и сопоставления;
- ускоряет поиск и обеспечивает одинаковую длину ключа независимо от источника;
- риск коллизий следует минимизировать за счет выбора достаточно длинного хэша и дополнительной проверки (например, хранение BK и hash как составной уникальный ключ).
- Комбинированная стратегия: SK для хранения и HashKey для поиска
- SK служит основным уникальным идентификатором записи в DV-модели;
- HashKey ускоряет поиск и детекцию дубликатов на входе, а BK обеспечивает читаемость и аудит;
- такая архитектура обеспечивает баланс между производительностью и прозрачностью семантики.
Преимущества подхода с последовательными SK:
- простая поддержка целостности данных и историчности;
- удобство отладки и анализа версий;
- легкая интеграция с инструментами планирования загрузок и мониторинга качества.
Преимущества подхода на основе HashKey:
- эффективная детекция дубликатов в мультиисточниковой интеграции;
- унификация форматов BK перед записью в DV-модель;
- снижение объема индексируемых полей для ускорения операций поиска.
Однако hashing-решения требуют внимания к рискам коллизий и к необходимости дополнительных проверок на уникальность и консистентность BK. Рекомендуется использовать устойчивые, коллизи-устойчивые алгоритмы и поддерживать механизм аудита соответствий BK/HashKey.
Процедура загрузки суррогатных ключей обычно включает следующие шаги:
- нормализация BK (формат, регистр, удаление лишних символов);
- вычисление HashKey и/или определение SK через генератор;
- поиск существующей записи в регистре BK→SK;
- если BK не найден, создание новой записи в Хабе с новым SK и обновление регистров;
- выпуск слагаемых диапазонов для последующих загрузок и логирование операций.
Идемпотентность и повторные загрузки достигаются за счет того, что ключи создаются по детерминированной схеме и запись в регистры BK→SK выполняется до выполнения изменений в DV-модели. В большинстве практик рекомендуется разделять этапы «детекция дубликатов» и «создание новой записи» с ясным аудиторским следом: это позволяет быстро откорректировать ошибки и повторно загрузить данные без риска «порчи» существующей истории.
Если в системе задействованы несколько источников BK, следует учитывать механизм консолидации BK. В корпоративной среде это достигается через мастер-данные и регламентированы процедуры очистки BK: синхронизация форматов, разрешение конфликтов и выбор единого «законного» значения BK внутри домена. HashKey здесь становится эффективным инструментом для быстрого сопоставления BK между источниками и для определения предшественников и последователей в истории.
Целесообразно также определить, какие Сателлиты и Линки используют BK как часть связей, и как эти связи обновляются в контексте изменений BK и SK. В частности, при создании или обновлении линков, которые опираются на BK, необходимо обеспечить согласование ключевых идентификаторов и сохранить целостность связей. В этом смысле роль governance заключается не только в контроле создания новых ключей, но и в поддержке согласованности связей и в обеспечении корректного появления и удаления исторических записей в Сателлитах и Линках.
Практические ориентиры по управлению ключами в DV:
- внедрить единый регистр BK→SK и регистр BK-франшизы (для аудита и соответствия);
- определить политики дубликатов и конфликтов BK на уровне домена;
- применять идемпотентные загрузки с детерминированной логикой;
- обеспечить аудит изменений BK, включая дату, источник и ответственное лицо;
- использовать HashKey как ускоритель поиска и детекции конфликтов в мультиисточниковой среде;
- документировать стратегию выбора между SK и HashKey в рамках каждого домена.
В отношении инструментов и практических реализаций можно обратиться к открытым подходам, которые поддерживаютDV-подход. К примеру, dbtvault в контексте dbt-проекта демонстрирует, как можно организовать загрузку и сопоставление BK и SK, а также поддерживать регистры и локальные правила дедупликации. В качестве processamento-движка допустимо использование Apache Spark или аналогичных платформ, которые обеспечивают масштабируемость и эффективное выполнение трансформаций на больших объемах данных. Эту парадигму следует адаптировать под корпоративные требования к безопасность и контролю доступа.
Управление и эволюция ключей: жизненный цикл
Жизненный цикл ключей в DV, как и сама жизненная линия моделей, должен управляться через регламентированные процессы и артефакты. В составе жизненного цикла следует определить:
- кто отвечает за создание новых BK и SK (roles: Data Architect, Data Steward, Data Owner);
- правила создания и удаления BK, обработку изменений BK (change requests, approvals);
- регистр изменений BK и способы архивирования старых значений;
- политику версионирования для регистров ключей и связанных справочников;
- мониторинг и метрики по качеству BK, уровню консистентности и задержкам загрузки;
- процедуры восстановления после сбоев, связанных с генерацией ключей или их сопоставлением.
Управление BK и SK требует тесного взаимодействия между архитектурной командой, командой обеспечения качества данных и бизнес-ентитетами. Встроенные политики должны охватывать аспекты соответствия, безопасности и аудита. Правильная организация процессов минимизирует риски, связанные с устаревшими BK, несогласованными ключами и разрушением истории.
Не менее важна экологическая эволюция архитектуры: при появлении новых доменов следует формировать новые Хабы и соответствующие связи, не нарушая существующие модели. Процедуры миграции должны быть документированы и автоматизированы там, где это возможно, чтобы поддерживать согласованность ключей при росте совокупности сущностей и источников данных.
Архитектура и процессы внедрения
Эффективное внедрение управления бизнес-ключами и суррогатными ключами требует системного подхода к архитектуре и процессам. Необходимо сформировать набор артефактов и процессов, которые обеспечат единое видение и контроль на протяжении всего цикла жизнедеятельности DV-модели.
Ключевые элементы архитектуры:
- регистр BK→SK как источник истины для каждого домена;
- шаблоны проектирования Хабов, Линков и Сателлитов (структурные правила, правила именования, политики версионирования);
- политики качества BK на входе: формат, дубли, несоответствия, пропуски;
- механизмы детекции коллизий и конфликтов BK, включая подходы к разрешению в мультиисточниковой среде;
- мониторинг и алерты по дубликатам и задержкам загрузки;
- аудит и логирование действий в процессе управления ключами;
- интеграция с мастер-данными и управлением сущностями.
Процессы внедрения ключевой архитектуры должны быть построены на принципах DevOps и DataOps: от проектирования, через построение регистров и шаблонов загрузки, до автоматизированного тестирования и мониторинга. В рамках methodology-подхода следует формировать шаблоны документации, чек-листы по качеству BK, регламенты согласований изменений и процедуры восстановления.
Практические сценарии внедрения ключевых процессов включают:
- постановку единых требований к BK и SK на уровне корпоративной архитектуры;
- создание регистров BK→SK и их периодическую актуализацию;
- внедрение идемпотентной загрузки и детекции дубликатов через HashKey;
- настройку мониторинга и KPI по качеству BK, времени загрузки и стабильности ключевых связей;
- формирование обучающих программ и ролей по управлению мастер-данными и ключами.
В рамках инструментального набора можно учитывать следующие примеры:
- open-source решения: dbtvault как часть dbt-экосистемы для управления DV-моделями, а также Apache Spark как движок обработки больших данных;
- концептуальные подходы к регистрированию ключей и организации регуляторных процессов, которые можно адаптировать под специфику вашего рынка и отраслевых требований.
В итоге, грамотная архитектура управления BK и SK обеспечивает устойчивость к изменениям, упрощает расширение и обеспечивает прозрачность истории для аналитиков и бизнес-пользователей. Важным элементом является синергия между данными, процессами и организациями: именно совместное функционирование архитектуры ключей и регламентов обеспечивает успешную реализацию Data Vault в условиях роста данными и требований к управлению.
Key takeaways
- Бизнес-ключи и суррогатные ключи выполняют разные роли: BK обеспечивает бизнес-значение и источник изменений, SK обеспечивает устойчивую идентификацию и историческую устойчивость внутри DV-модели.
- Построение регистров ключей и правил их использования - основа для идемпотентных загрузок и консистентности истории.
- Выбор стратегии генерации суррогатных ключей зависит от требований к скорости загрузки, масштабируемости и надёжности. Часто эффективна комбинация SK для хранения и HashKey для детекции дубликатов.
- Управление BK и SK требует методологического подхода: регламенты, роли, governance, мастеры-данные и аудит истории изменений.
- Архитектура и процессы внедрения должны быть построены на повторяемых шаблонах, с четкими артефактами: регистры, политики качества, SLA по загрузкам и мониторингом.
- Open-source и инструменты, такие как dbtvault и Apache Spark, могут поддержать эффективную реализацию DV-подхода и ускорить переход к устойчивому управлению ключами.
FAQ
- Что такое бизнес-ключ и зачем он нужен в Data Vault?
- Бизнес-ключ - это естественный идентификатор бизнес-объекта из внешних источников. Он нужен для сохранения семантики и поддержки целостной истории в бизнес-контексте. В DV BK служит как источник идентификации на уровне входных систем, но не используется напрямую в качестве ключа внутри хранилища. В качестве ключевого элемента в DV применяют суррогатный ключ (SK), который стабилен и эффективен для индексации и связей между Хабами, Линками и Сателлитами.
- Каковы преимущества использования суррогатных ключей в DV?
- SK обеспечивает однозначность и независимость от источников, ускоряет операции соединения и делает загрузку идемпотентной. BK сохраняется для бизнес-анализа и аудита, а SK - для инфраструктурной устойчивости и масштабируемости.
- Что такое HashKey и когда его применять?
- HashKey - хэш BK, который может использоваться для детекции дубликатов и поиска соответствий в мультиисточниковой среде. Применять стоит как дополнительный инструмент детекции и сопоставления, особенно при мультисорсной загрузке. Необходимо контролировать риск коллизий и иметь механику дополнительной проверки BK при отсутствии уверенности в уникальности.
- Какие схемы генерации суррогатных ключей наиболее распространены?
- Наиболее распространены: (а) последовательные SK через генератор ключей; (б) HashKey как вспомогательный идентификатор; (в) комбинированный подход, где SK используется как основной ключ, а HashKey - для быстрого поиска и детекции дубликатов. Выбор зависит от требований к производительности, консистентности и качества источников.
- Как обеспечить идемпотентность загрузок ключей?
- Этого достигают детерминированной генерацией SK, аккуратной обработкой BK в регистре BK→SK и использованием уникальных ограничений в базах данных, а также соответствующих проверок до создания новых записей. При повторной загрузке система должна обнаружить существующий BK и повторно использовать соответствующий SK.
- Как управлять изменениями бизнес-ключей?
- Изменения BK требуют регламентированных процессов: регистрация запроса на изменение, согласование, обновление регистров и перераспределение связей без нарушения истории в DV. В большинстве случаев BK считается устойчивым; изменение BK чаще рассматривается как сигнал для чистки данных и контроля качества, чем как прямое изменение существующей записи в Хабе.
- Какие артефакты необходимы для управления ключами?
- Регистры BK→SK и BK-истории; шаблоны именования Хабов, Линков и Сателлитов; политики качества BK; регламенты аудита и восстановления; план мониторинга дубликатов и задержек. Эти артефакты позволяют эффективно управлять цепочкой жизни ключей и обеспечивают высокий уровень управляемости.
- Как обеспечить качество BK в мультиисточниковой среде?
- Необходимо внедрить единый регистр BK, правила нормализации форматов и консолидации BK, а также процедуры разрешения конфликтов между системами. HashKey может ускорить поиск и сопоставления, но без надлежащего контроля дубликаты останутся возможным риском.
- Какие риски чаще всего встречаются при проектировании ключей и как их минимизировать?
- Риски: дубли BK, некорректная конвертация BK между источниками, коллизии HashKey, нарушение истории при изменении BK. Меры: регистры ключей, регламент изменений BK, идемпотентность загрузок, мониторинг качества и тестирование процессов загрузки на единицы изменений BK.
- Какие практики полезны для внедрения данного подхода в рамках DV?
- Создание регистров BK и SK, внедрение политики качества BK, внедрение идемпотентных загрузок и детекции дубликатов, документирование процессов управления изменениями BK, внедрение мониторинга и аудита. Открытые инструменты, такие как dbtvault и Spark-ориентированные пайплайны, могут ускорить реализацию и поддержку гибкости архитектуры.
Эта глава устанавливает методологическую основу проектирования и управления бизнес-ключами и суррогатными ключами в Data Vault. В рамках продолжения рекомендуется переход к конкретным шаблонам загрузки, примерам регламентов и документам по архитектуре, которые позволят вашей команде перейти от концепций к устойчивой операционной реализации в корпоративном DWH.


