

Коннекторы данных: источники, приемники и жизненный цикл
В эпоху цифровой трансформации коннекторы данных выступают как связующее звено между источниками данных и целевыми системами. В Airbyte коннекторы реализуют именно этот функционал: источники (sources) извлекают данные из внешних систем, а приемники (destinations) записывают их в целевую среду. Жизненный цикл каждого коннектора охватывает разработку, тестирование, публикацию в каталоге, конфигурацию в среде эксплуатации и сопровождение в рамках обновлений платформы. Эффективное администрирование коннекторов требует понимания архитектурных принципов, протоколов взаимодействия и стратегий мониторинга, обеспечивающих предсказуемость загрузок и устойчивость интеграционных пайплайнов.
Airbyte формирует унифицированный подход к работе с коннекторами на уровне всей экосистемы: от разработки через сборку образов Docker до управления версиями и обеспечения совместимости с текущей версией платформы. В контексте практики администрирования это означает не только знание того, как «подцепить» новый источник или приемник, но и умение управлять жизненным циклом коннектора, предотвращать регрессии, быстро реагировать на изменения в структурах источников и обеспечивать безопасность хранимых и передаваемых данных.
Краткое содержание главы
- Архитектура коннекторов Airbyte: принципы построения, протокол обмена и роль CDK.
- Жизненный цикл коннектора: от идеи до эксплуатации в продакшн-среде.
- Протоколы и взаимодействие: последовательность шагов, обработка ошибок и обеспечение идемпотентности.
- Управление коннекторами: календарь обновлений, версионирование, CI/CD и управление секретами.
- Мониторинг, производительность и безопасность: метрики, настройка ресурсов, безопасность данных.
- Риски, антипаттерны и лучшие практики внедрения коннекторов.
Архитектура коннекторов Airbyte
Архитектура коннекторов в Airbyte строится вокруг фундаментальных компонентов: источников и приемников, поддерживающих унифицированный протокол обмена данными. Каждый коннектор реализует две роли по отношению к данным: извлечение (source) и загрузку (destination). Между ними существует согласованный контракт, который позволяет транспортировать данные в рамках синхронизаций разных типов.
Ключевые концепты архитектуры:
- Протокол Airbyte: единый контракт между коннектором и управляющей средой. Протокол описывает набор сообщений и форматы их передачи: spec, check, discover, read/sync и state. Такой подход обеспечивает языковую нейтральность и возможность реализации коннекторов на разных языках программирования.
- Connector Development Kit (CDK): набор инструментов и шаблонов для быстрого создания коннекторов. CDK поддерживает реализацию коннекторов на нескольких языках (например, Python и Java), упрощая реализацию бизнес-логики доступа к данным и обработки потоков.
- Архитектура выполнения загрузок: коннекторное выполнение может работать как отдельный процесс внутри контейнера или как часть пода в оркестраторе (Kubernetes). В составе рабочей нагрузки выделяются этапы: проверка доступности конфигурации, обнаружение схем (discover), синхронизация (sync) и сохранение состояния.
- Обработка потоков и режимы синхронизации: поддерживаются режимы полным обновлением (FULL_REFRESH) и инкрементальным переносом (INCREMENTAL). Выбор режима влияет на стратегию обработки изменений на целевой стороне и на требования к хранению состояния.
- Нормализация и трансформации: в рамках архитектуры Airbyte данные могут подвергаться нормализации перед записью в целевую систему. Это позволяет обеспечить единообразие форматов и облегчает последующую обработку, однако в некоторых сценариях трансформации выполняются на стороне приемника или внешнего слоя (например, dbt).
Понимание этой архитектуры помогает администратору предвидеть узкие места, связанные с задержками на конкретных коннекторах, а также проектировать подходы к эксплуатации и мониторингу на уровне entire data pipeline. Важнейшей частью является спецификация коннекторного интерфейса: как конфигурационные параметры выражаются в спецификациях подключения, какие поля являются обязательными, какие - необязательными, и как система валидирует доступ к источнику или приемнику на старте синхронизации.
{
  "documentationUrl": "https://docs.airbyte.com/integrations/sources/postgres",
  "connectionSpecification": {
    "$schema": "http://json-schema.org/draft-07/schema#",
    "title": "Postgres Source Spec",
    "type": "object",
    "properties": {
      "host": { "type": "string" },
      "port": { "type": "integer", "default": 5432 },
      "username": { "type": "string" },
      "password": { "type": "string" },
      "database": { "type": "string" },
      "replication_method": { "type": "string", "enum": ["FULL_REFRESH","INCREMENTAL"] }
    },
    "required": ["host","port","username","password","database"]
  }
}
Согласованность между коннектором и управляющей средой достигается за счет независимости языковой реализации от форматов сообщений протокола. Это позволяет командам разработки сосредоточиться на бизнес-логике доступа к данным, не беспокоясь о специфике транспортной среды, тогда как операционная команда получает предсказуемый интерфейс для мониторинга и управления.
Жизненный цикл коннектора: от идеи до эксплуатации
Жизненный цикл коннектора охватывает стадии от концепции до поддержки в продакшн-среде. Управление этим циклом требует дисциплины в плане версионирования, тестирования и контроля изменений, чтобы минимизировать риск регрессий и обеспечить согласованность между коннектором и версией платформы.
Ключевые стадии жизненного цикла:
- Идея и дизайн: определение источника или приемника, требований к доступу и объема данных. На этом этапе формулируются допущения по задержкам, частоте обновлений и объему передаваемых записей.
- Разработка и тестирование: создание коннектора с использованием CDK, модульное тестирование и интеграционные тесты с реальными данными. Важной практикой является автономное тестирование на локальном окружении и имитация ошибок сети.
- Публикация и версионирование: коннектор публикуется в каталоге или реестре коннекторов, где ему присваивается версионирование. Важна строгая политика совместимости: новые версии должны сохранять обратную совместимость или четко указывать несовместимые изменения.
- Развертывание в продакшн: настройка коннектора в существующей инфраструктуре, связывание с конкретной связкой источника и приемника и запуск первоначальной синхронизации. В этот момент активируются политики мониторинга и управления секретами.
- Эксплуатация и обновления: мониторинг работоспособности коннектора, регулярные обновления в ответ на изменение источников, поддержку патчей безопасности и оптимизацию параметров коннектора (например, размер батча, параллелизм, тайм-ауты).
- Депригация и устаревание: по мере появления новых возможностей или устаревания коннектора следует фиксировать планы вывода из эксплуатации, обеспечить миграцию существующих пайплайнов на новые коннекторы и управляющее поведение для пользователей.
При разработке и эксплуатации важной практикой становится внедрение CI/CD для коннекторов: автоматическое тестирование изменений, автоматическая сборка образов и регистрирование версий в централизованном каталоге. Это обеспечивает предсказуемость процессов и ускоряет адаптацию к изменяющимся источникам данных. В реальной среде целесообразна стратегия версионирования, когда новые версии коннектора сопровождаются четким описанием изменений, совместимостью и планом миграции. Такой подход упрощает откат и минимизирует влияние на существующие пайплайны.
Особое внимание уделяется тестированию на сценах реального использования: тестовые подключения к источникам и приемникам, тестовые флоу для проверки корректности обработки ошибок, проверка восстановления после сбоев и валидность сохранения состояния. В контрактной форме это обеспечивает высокий уровень доверия к внедряемым коннекторам и их устойчивости к непредвиденным ситуациям.
Протоколы и взаимодействие коннекторов: как коннекторы общаются с источником и приемником
Унифицированный протокол взаимодействия служит основой для кросс-языковой совместимости коннекторов и среды управления. Протокол описывает циклы и сообщения, через которые происходят шаги синхронизации. Разберем типовую последовательность и принципы реализации.
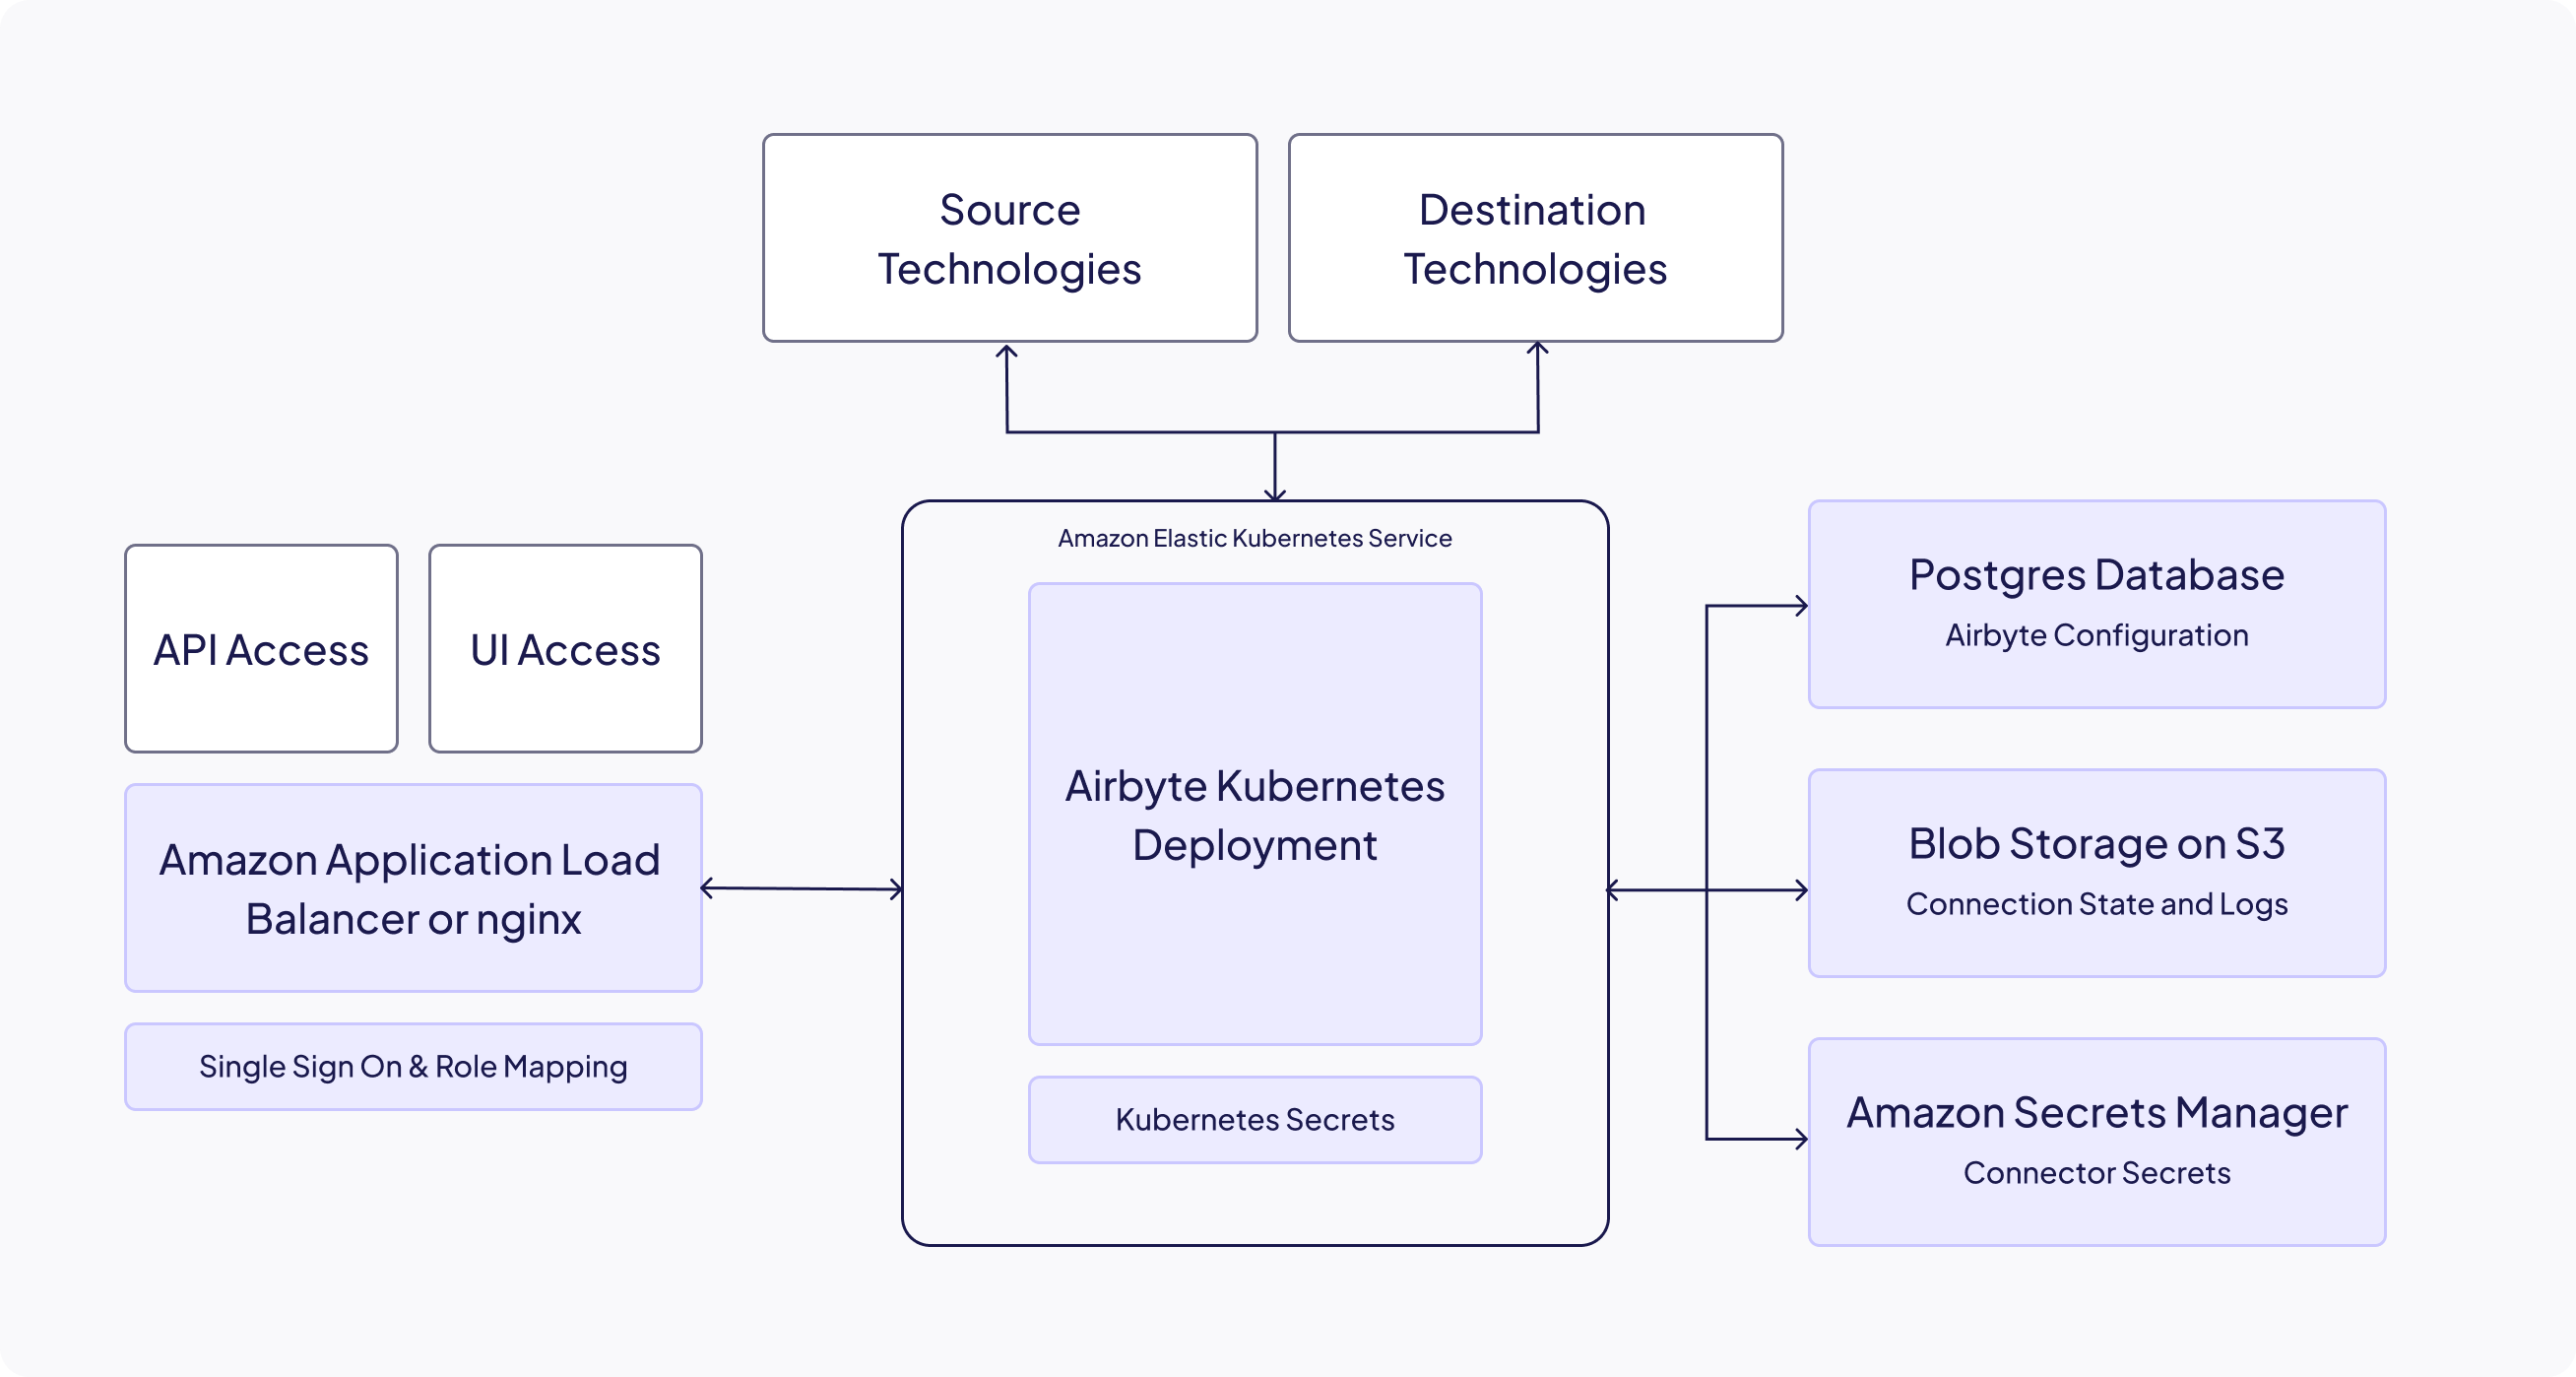
Последовательность взаимодействия:
- Получение спецификации: при попытке подключения пользователь видит набор параметров, которые коннектор требует для конфигурации. Этот шаг позволяет валидировать вводимые данные до начала передачи реальных записей и выявлять несовместимости на раннем этапе.
- Проверка доступа (check): коннектор выполняет попытку подключения к источнику или приемнику с использованием переданных учетных данных. В случае успеха возвращается статус и базовые параметры доступности.
- Обнаружение схемы (discover): коннектор анализирует структуру источника и формирует карту потоков (streams), включая поля, типы данных и ключи. Этот этап критически важен для последующей трансформации и совместимости с целевой моделью данных.
- Синхронизация (sync): основной рабочий цикл, который может быть реализован как пакетная загрузка или потоковое извлечение. Коннектор читает данные и отправляет их в целевую систему в рамках согласованных параметров: режим синхронизации (FULL_REFRESH или INCREMENTAL), лимит по батчу, параллельность потоков и тайм-ауты.
- Управление состоянием (state): управление состоянием позволяет продолжить загрузку с места, на котором остановилась предыдущая синхронизация. Это особенно важно при больших объёмах данных и нестабильном сетевом окружении.
- Обработка ошибок и повторные попытки: протокол предусматривает политики задержек и повторных попыток, чтобы минимизировать вероятность потери данных и обеспечить устойчивость к временным сбоям.
Ключевые принципы реализации:
- Идемпотентность: в рамках идентификации и маршрутизации каждый элемент данных должен быть устойчив к повторной обработке. Это упрощает откат и повторные попытки.
- Контроль потоков и backpressure: система должна адаптивно управлять количеством одновременных запросов и размером пакета данных в зависимости от пропускной способности целевой системы и текущей нагрузки.
- Способы передачи данных: чаще всего передаются данные в формате JSON/JSONL или в виде сериализованных записей, поддерживаемых коннекторной логикой. Важна ясность форматов и совместимость с целевой платформой.
- Безопасность: аутентификация и шифрование должны происходить на каждом этапе передачи. Протокол поддерживает безопасные каналы и конфигурации для чувствительных данных.
Понимание протоколов взаимодействия позволяет администратору заранее планировать обработку ошибок, выбор режимов синхронизации и стратегий восстановления после сбоев, что критично для обеспечения своевременной и корректной загрузки данных в бизнес-процессы.
Управление коннекторами в Airbyte: создание, настройка, версионирование
Администрирование коннекторов включает практики по созданию, тестированию и сопровождению коннекторов в рамках единой инфраструктуры интеграции данных. В рамках этого раздела рассматриваются аспекты конфигурации, управления версиями, секретами и контрольными точками для обновлений.
Основные задачи:
- Управление каталогами коннекторов: выбор источников и приемников из каталога или создание кастомных коннекторов через CDK. Важна валидная метаинформация: поддерживаемые режимы синхронизации, доступные поля конфигурации, требования к окружению.
- Конфигурация и секреты: параметры конфигурации включают параметры доступа к источнику/приемнику. Чрезвычайно важна практика безопасного управления секретами: секреты должны храниться в безопасном хранилище и предоставляться коннектору только на момент выполнения загрузки.
- Версионирование и совместимость: каждую новую версию коннектора сопровождает описание изменений, влияющих на совместимость, и путь миграции. Следует поддерживать обратную совместимость там, где это возможно, и заранее объявлять любые breaking changes.
- CI/CD для коннекторов: автоматическая сборка образов, тестирование на совместимость и выпуск версий. Это обеспечивает воспроизводимость процессов и ускоряет внедрение новых коннекторов и обновлений.
- Внедрение в продакшн: после тестирования и верификации конфигураций администратор выполняет развёртывание в окружении, мониторит первые синхронизации и корректирует параметры, чтобы достичь требуемых показателей производительности.
Практические паттерны:
- Пошаговая проверка новых коннекторов: сначала локальное тестирование с фиктивными данными, затем интеграционные тесты на девелоперской среде и, наконец, пилотная загрузка в ограниченном пайплайне в продакшене.
- Управление зависимостями: учет изменений в версиях источников/приемников, которые могут повлиять на работу коннекторов, и подготовка путей миграции.
- Модульность и повторное использование: общие коннекторные методы выносятся в общую библиотеку, что упрощает поддержку и ускоряет внедрение новых источников.
В рамках этого раздела полезно упомянуть практики по использованию реестра коннекторов и возможности автоматического обновления через CI/CD. Это обеспечивает последовательное обновление конфигураций и позволяет быстро внедрять улучшения в реальном времени. Важно поддерживать документацию по каждому коннектору, чтобы операционная команда могла быстро понять требования к конфигурации и возникающие ограничения.
Мониторинг, производительность и безопасность
Эффективная эксплуатация коннекторов требует системного подхода к мониторингу, настройке параметров производительности и обеспечению безопасности. Надежная инфраструктура должна предоставлять детализированные метрики, своевременные сигналы тревоги и возможности быстрого отката.
Мониторинг и производительность:
- Метрики и анализ: ключевые метрики включают пропускную способность, задержку, частоту ошибок, коэффициент удачных синхронизаций и размер состояния. Непрерывный сбор метрик через Prometheus/ Grafana обеспечивает возможность глубокого анализа и визуализации.
- Логирование и трассировка: централизованное логирование позволяет отслеживать последовательность событий, ошибки и их контекст. Трассировка помогает выявлять узкие места на уровне вызовов к источникам и приемникам.
- Тюнинг коннекторов: параметры, влияющие на производительность, включают размер батча, уровень параллелизма, лимиты по количеству одновременных потоков и тайм-ауты. Эти настройки должны подбираться на основе объема данных, скорости источника и пропускной способности целевой системы.
- Управление ресурсами: в среде контейнеризации и оркестрации следует уделять внимание памяти, CPU и сетевой нагрузке. Распределение ресурсов между коннекторами должно учитывать их реальную нагрузку и избегать перегрузок узлов инфраструктуры.
Безопасность и соответствие:
- Секреты и доступ: хранение учетных данных и секретов должно происходить в защищенных хранилищах с ограничением доступа и контролем аудита. Прямой вывод секретов в логи недопустим.
- Шифрование и передача данных: шифрование данных в покое и в транзите обеспечивает защиту конфиденциальной информации при передаче между источником, коннектором и приемником.
- Доступ и контроль: политика RBAC для пользователей и сервисов обеспечивает ограничение действий и прозрачность операций по настройке и обновлениям коннекторов.
- Соответствие требованиям: в зависимости от отраслевых регуляторных норм следует обеспечивать аудит данных, хранение и доступ к данным в соответствующих локациях и с соблюдением политики retention.
Практические рекомендации:
- Встроенные тесты мониторинга: настройте регулярные проверки корректности синхронизаций и автоматическое уведомление в случае отклонений.
- Стратегия резервного копирования состояния: регулярно сохраняйте состояние коннекторов, чтобы обеспечить быстрый откат и минимизацию потерь при сбоях.
- План обновлений: заранее формулируйте план миграций на новые версии коннекторов и платформы, минимизируя влияние на бизнес-процессы.
Безопасность и соответствие: секреты, шифрование, доступ
Безопасность играет центральную роль в любой интеграционной архитектуре. Коннекторы обмениваются чувствительной информацией, и любые утечки должны быть предотвращены на всех этапах жизненного цикла.
Ключевые принципы:
- Защита данных в движении и в состоянии: TLS для передачи, шифрование чувствительных данных в хранилищах и в состоянии коннекторов.
- Управление секретами: централизованный подход к управлению учетными данными и конфигурациями, ограничение доступа и аудит доступа к секретам.
- Контроль доступа: применение ролей, ограничение прав на создание, редактирование и удаление коннекторов. Внешние пользователи должны иметь ограниченный доступ к конфигурации.
- Соответствие регуляторным требованиям: настройка retention policy и аудит событий в рамках регуляторных требований и корпоративной политики.
Реализация безопасности требует наличия зрелой инфраструктуры управления секретами и политик доступа. В отраслях с повышенными требованиями к безопасности рекомендуется использовать внешние механизмы безопасного хранения секретов (например, Vault или управляемые секрет-менеджеры облачных провайдеров) и интегрировать их с Airbyte для безопасной передачи конфигураций коннекторов во время выполнения.
Key takeaways
- Коннекторы Airbyte являются фундаментальным звеном в цепочке интеграции данных, обеспечивая единый контракт между источниками и приемниками.
- Архитектура коннекторов поддерживает языковую независимость через унифицированный Airbyte Protocol и подсистему CDK для разработки.
- Жизненный цикл коннектора охватывает всю траекторию от идеи до эксплуатации, включая внедрение в продакшн и миграции версий.
- Эффективное управление коннекторами требует дисциплины в версиях, тестировании, CI/CD и управлении секретами.
- Мониторинг и производительность зависят от правильной настройки параметров синхронизации, инфраструктурной поддержки и политик ошибок.
- Безопасность данных - неотъемлемая часть эксплуатации: шифрование, управление доступом и аудит действий.
- В рамках практики рекомендуется внедрять пилотирование коннекторов, четко документировать изменения и выстраивать устойчивые процессы обновления.
FAQ
- Что такое коннектор в Airbyte и зачем он нужен?
- Коннектор в Airbyte - это модуль, который реализует способ извлечения данных из источника (source) или записи в приемник (destination). Они необходимы для построения связок "источник → приемник", которые позволяют синхронизировать данные между системами и обеспечивают единый интерфейс для управления потоками данных.
- Чем отличаются источники и приемники, и в чем их баланс?
- Источники отвечают за извлечение данных из внешних систем, приемники - за запись данных в целевую платформу. В большинстве случаев пайплайн строится как цепочка: источник генерирует поток данных, которым управляет оркестратор, и который затем записывается приемником. Баланс достигается через настройку параллелизма, режимов синхронизации и политики обработки ошибок.
- Какие принципы лежат в основе жизненного цикла коннектора?
- Основные принципы включают предсказуемость версионирования, строгие процессы тестирования и QA, управляемые обновления и миграции, а также прозрачную документацию. В сочетании они позволяют минимизировать регрессии и ускорить внедрения новых коннекторов.
- Как работают протоколы взаимодействия между коннектором и управляющей средой?
- Управляющая среда инициирует обмен сообщениями в рамках протокола: запрашивает spec, выполняет check, discouver и запускает sync. Коннектор возвращает ответы, а при выполнении синхронизации периодически сообщает о прогрессе и состоянии. Важна идемпотентность операций и корректная обработка ошибок с механизмами повторной отправки.
- Какие практики применяются для управления секретами и безопасностью?
- Ключевые практики включают безопасное хранение секретов, ограничение доступа к ним, аудит использования секретов, шифрование данных в покое и в транзите, а также соответствие политике по защите данных и требованиям регуляторов.
- Какие показатели мониторинга критичны для коннекторов?
- Важны показатели пропускной способности, задержки, количество ошибок, процент успешных синхронизаций и размер состояния. Эти метрики позволяют оперативно выявлять узкие места, а также планировать ресурсы и улучшения.
- Как организовать CI/CD для коннекторов?
- Необходимо настроить автоматическую сборку образов коннекторов, автоматические тесты (unit и интеграционные), верификацию совместимости с текущей версией Airbyte и выпуск версий в реестр коннекторов. Такой подход обеспечивает воспроизводимость и ускоряет внедрение изменений.
- Что делать в случае регрессии после обновления коннектора?
- Нужно оперативно откатить версию коннектора до рабочей версии, проверить регрессивные изменения, воспроизвести сценарий в тестовой среде, выпустить исправление и повторно внедрить обновление в продакшн после подтверждения совместимости.
- Как выбирать режим синхронизации для коннектора?
- Выбор режима зависит от бизнес-требований: FULL_REFRESH подходит для полных повторных загрузок, INCREMENTAL - для частых обновлений, где важно отслеживать изменения. Рекомендуется сочетать режимы в зависимости от источника и требуемого уровня латентности.
- Какие антипаттерны следует избегать при администрировании коннекторов?
- Перенасыщение параллелизмом без учёта пропускной способности целевой системы, хранение секретов в логах, отсутствие регламентов по версионированию и миграциям, игнорирование мониторинга и отсутствия резервного копирования состояния - все это приводит к рискам задержек, потери данных и проблемам соответствия.
Продуманная архитектура коннекторов, дисциплинированный жизненный цикл и комплексный подход к мониторингу и безопасности позволяют организациям строить устойчивые коннекторные пайплайны, которые адаптируются к изменениям источников и требованиям бизнеса.


