

Безопасность доступа, секреты, аудиты и соответствие требованиям
В цифровой трансформации данные проходят через множество коннекторов и интеграционных потоков. Эффективное администрирование Airbyte требует системного подхода к безопасности доступа, управлению секретами, аудиту действий и соблюдению регуляторных требований. Глава раскрывает архитектурные принципы, процессы и практики, которые минимизируют риски утечки данных, позволяют быстро реагировать на инциденты и обеспечивают устойчивость платформы к угрозам.
Airbyte как платформа интеграции данных функционирует в многократно распределенных средах: в облаке, в локальном дата-центре или в гибридной конфигурации. В таких условиях важны не только технологии защиты, но и процессы управления доступом, политики секретности, хранение и вращение секретов, а также аудит и соответствие требованиям. Регламентированные и безопасные подходы позволяют сохранять доверие бизнес-стейкхолдеров, упрощают сертификацию и аудит, а также повышают операционную эффективность команд по данным.
Краткое содержание главы
- Архитектура безопасности Airbyte: принципы аутентификации, авторизации, шифрования и интеграции с системами управления идентификацией.
- Управление доступами и идентификацией: роли, политика минимальных прав, многофакторная аутентификация и жизненный цикл пользователей.
- Управление секретами и конфигурацией: выбор хранилищ секретов, rotation, минимизация риска утечек и корректная интеграция секретов в коннекторы и задачи загрузки.
- Аудит и мониторинг: полнота журналирования, хранение и защита архивов audit-логов, интеграция с SIEM и реагирование на инциденты.
- Соответствие требованиям и практики внедрения: политика обработки данных, хранение данных, ретеншн, инцидент-менеджмент и трансграничные требования.
- Практические сценарии внедрения: решения для облачных и локальных развёртываний, миграции секретов и стратегий тестирования.
Архитектура безопасности Airbyte
Безопасность начинается на уровне архитектуры. В Airbyte ключевыми являются три слоя: идентификация и доступ, защита секретов и шифрование данных, мониторинг и аудит. Эффективная архитектура строится вокруг сочетания идентификационных протоколов, централизованных хранилищ секретов и контролей доступа к конфигурациям и данным.
Первый базовый принцип - единство управления идентификацией. Поддержка внешнего поставщика идентификации (Identity Provider, IdP) через протоколы OpenID Connect (OIDC) и OAuth 2.0 позволяет централизовать аутентификацию пользователей и выдачу токенов. В сочетании с доступом по политикам RBAC (Role-Based Access Control) это обеспечивает принцип минимальных прав: пользователям предоставляются только те возможности, которые необходимы для выполнения задач, и только на ограниченный срок.
Второй принцип - защита секретов. Любые учетные данные, ключи доступа к коннекторам, API-ключи и учетные данные целевых систем должны быть отделены от конфигураций коннекторов и храниться во внешнем секрет-менеджере. При этом Airbyte должен поддерживать безопасные механизмы обращения к секретам во время исполнения задач загрузки, чтобы секреты нигде не попадали в логи, коды конфигураций или метаданные без явного обращения к секретному хранилищу.
Третий принцип - шифрование и защитa данных. Транспортная защитa достигается через TLS/HTTPS между компонентами. В покоя данные шифруются на уровне хранилища (шифрование at rest) и в кэшах на уровне инфраструктурного слоя. В идеале архитектура предусматривает возможность настройки абонентского шифрования (encryption keys rotate) и поддерживает аппаратное или облачное хранилище ключей (KMIs) через KMS-провайдеров, которые интегрируются с Airbyte на уровне конфигураций.
Четвертый принцип - аудит и мониторинг архитектуры. Все значимые изменения конфигурации, управление пользователями, создание/удаление коннекторов, изменение секретов и выполнение критических операций должны регистрироваться в централизованном журнале аудита. Эти данные должны храниться отделяемо от операционных логов и доступны для расследований, а также интегрироваться в SIEM-системы.
С точки зрения интеграции с другими системами важны следующие аспекты:
- поддержка SSO через IdP, безопасные протоколы передачи и единая аутентификация;
- выбор подхода к секретам, который минимизирует риск экспозиции секретов при развёртывании и обновлениях;
- автоматизированные процессы управления доступами, которые учитывают жизненный цикл сотрудников и контракторов;
- возможность централизованной настройки контроля доступа к коннекторам и потокам загрузки.
В практическом плане архитектуру можно представить как совокупность взаимосвязанных компонентов: Identity Layer (IdP/SSO), Access Control Layer (RBAC), Secrets Layer (Secret Manager), Data Plane (платформа Airbyte и коннекторы), Audit & Compliance Layer (логирование и регуляторные требования). Каждая часть должна быть изначально защищена и управляться через политики, согласованные с требованиями бизнеса и регуляторики.
Управление доступами и идентификацией
Эффективное управление доступами начинается с формализации ролей и процессов их назначения. Роли должны отражать реальные обязанности: администратор платформы, разработчик коннекторов, оператор загрузок, аудитор. Ключевые практики включают:
- внедрение многоступенчатой аутентификации (MFA) и обязательное использование IdP;
- назначение прав по принципу минимальных прав и временного доступа для исполнителей;
- регулярные проверки и ревизии прав в рамках политики ежегодного или по требованию обновления;
- управление жизненным циклом учетных записей: создание по запросу, автоматическое отключение после выполнения задачи, удаление по завершению контракта.
В контексте Airbyte особое внимание уделяется разделению прав между пользователями UI и API. Часто операции по конфигурации потоков данных и созданию коннекторов требуют повышенного уровня доступа, тогда как повседневные мониторинговые задачи можно делегировать операторам с ограниченным доступом. Для интеграции с IdP допускаются следующие сценарии:
- SSO через OIDC, где Airbyte выступает клиентом и принимает утверждения об идентичности;
- использование протоколов SAML в рамках корпоративной инфраструктуры;
- LDAP-бразды для локальных развертываний, где требуется синхронизация пользователей с корпоративной директорией.
Важной практикой является формирование и внедрение политики доступа к данным и конфигурациям. Это включает:
- создание и поддержание ролей с четкими описаниями обязанностей;
- регламентированные процедуры запроса доступа, утверждения и отзыва прав;
- хранение записей о запросах доступа, одобрениях и времени их действия для последующего аудита.
Управление доступами требует автоматизации. Через процессы CI/CD и инфраструктурные as code можно внедрить:
- автоматическую привязку ролей при создании учётной записи;
- автоматический откат прав по истечении периода;
- уведомления и аудиторские следы о изменениях прав.
Сильной стороной если используется IdP - единообразие политики доступа между Airbyte и другими системами в организации. Это упрощает управление правами, повышает прозрачность и снижает риск человеческой ошибки.
Протоколы и интеграции
- OpenID Connect / OAuth 2.0 для аутентификации и выдачи access token-ов;
- RBAC на уровне Airbyte и интеграция с IdP для правил авторизации;
- MFA как обязательная часть политики безопасности;
- поддержка SSO-симптомов для унифицированной идентификации пользователей.
Наряду с этим, важно документировать и внедрять процедуры обхода риска и инцидентов. В частности, запросы на временный доступ, процедуры отзывов прав и аудит операций, связанных с изменением ролей и конфигураций.
Управление секретами и конфигурацией
Секреты в контексте Airbyte включают учетные данные к внешним системам (базы данных, облачные хранилища, сервисы коннекторов), а также ключи доступа к целевым источникам и коннекторам. Хранение секретов должно осуществляться в изолированном секрет-менеджере и не допускать их повторного распространения в конфигурациях или логах.
Ключевые принципы:
- секреты отделяются от конфигураций коннекторов; доступ к ним осуществляется через API секрет-менеджера;
- rotate secrets по расписанию и по событию (в случае утраты ключа или смены учетных данных);
- избегать присвоения секретов ключам привязки к конкретной среде или пользователя;
- обеспечить минимальное время жизни выданных секретов для задач синхронизации.
На практике это означает выбор подходящего секрет-менеджера и корректную настройку интеграции с Airbyte. В качестве примера допустимы следующие решения:
- облачные секрет-менеджеры, такие как AWS Secrets Manager или Azure Key Vault, которые обеспечивают централизованное хранение и вращение секретов;
- HashiCorp Vault как единый источник секретов с расширенной политикой доступа и динамическими секретами;
- локальные секрет-менеджеры в рамках приватной инфраструктуры, при условии обеспеченной интеграции с Airbyte и минимизации рисков утечки.
Рассмотрим необходимые шаги по внедрению Secrets Management:
- определить виды секретов, которые нужно хранить отдельно от конфигураций;
- выбрать секрет-менеджер, учитывая требования по регуляторике, производительности и доступности;
- настроить политики доступа для Airbyte к секретам: кто, когда и какие секреты может запрашивать;
- внедрить вращение секретов: расписание rotation, обработчики обновлений в рабочих процессах;
- обеспечить аудит доступа к секретам и обработку инцидентов, связанных с утечками.
Таблица ниже обобщает типичные варианты secret management и характерные особенности:
| Вариант | Преимущества | Ограничения | Подходит для |
|---|---|---|---|
| AWS Secrets Manager | Интеграция в AWS, вращение, доступ через IAM, низкая задержка | Зависимость от AWS, стоимость | Облачные среды AWS |
| HashiCorp Vault | Гибкость политик, динамические секреты, много сред | Требует отдельной инфраструктуры и управления | Разнородные среды, строгие требования к комплаенсу |
| Azure Key Vault | Интеграция с экосистемой Azure, доступ по RBAC | Зависимость от Azure, стоимость | Azure-ориентированные развёртывания |
| Локальный секрет-менеджер | Полный контроль, оффлайн-режим | Риск разрозненной инфраструктуры | Непубличные среды, строгий контроль |
Общий принцип - хранить секреты вне конфига Airbyte, чтобы коннекторы никогда не содержали чувствительных данных в явном виде. Airbyte должен иметь безопасный механизм обращения к секретам во время исполнения задач загрузки, без копирования в логи или в исходники конфигураций. При проектировании архитектуры важно поддерживать сквозную трассируемость обращения к секретам и возможность аудита использования секретов в рамках инцидент-менеджмента.
Работа с секретами тесно связана с управлением конфигурациями и коннекторами. Рекомендовано использовать единые политики именования секретов и унифицированные схемы доступа, чтобы минимизировать риск ошибок и облегчить мониторинг использования секретов в конвейерах данных.
Аудит и мониторинг
Аудит и мониторинг являются краеугольными камнями доверия к системе интеграции. Эффективная система аудита должна фиксировать не только действия администраторов, но и доступ к критическим данным, изменение конфигураций коннекторов и работу со секретами. Важно обеспечить:
- полноту и непрерывность аудита: каждый вход в систему, изменение прав, создание/изменение коннекторов, изменение секретов и доступ к данным фиксируются и обратно восстанавливаются;
- целостность журналов: запись должна быть неизменяемой или защищенной от модификаций после фиксации;
- доступ к аудит-логам: ограничение доступа к самим журналам, чтобы предотвратить подмену записей;
- хранение журнала в независимом целочисленном хранилище с необходимыми мерками шифрования и резервирования;
- интеграцию с SIEM: возможность подачи данных в внешние системы анализа событий и инцидентов, создание корреляционных правил и алертов.
Типовые журналы аудита включают:
- входы пользователей и сессии, IP-адреса, геолокацию, устройства;
- изменения ролей и прав доступа, создание/удаление пользователей;
- конфигурации и изменения коннекторов, репозитории и версии коннекторов;
- обращения к секретам: какие секреты запрашивались, кем и когда, в какие сроки вращение;
- операции с данными: запуски коннекторов, импорт/экспорт, механизмы ретеншн и удаления.
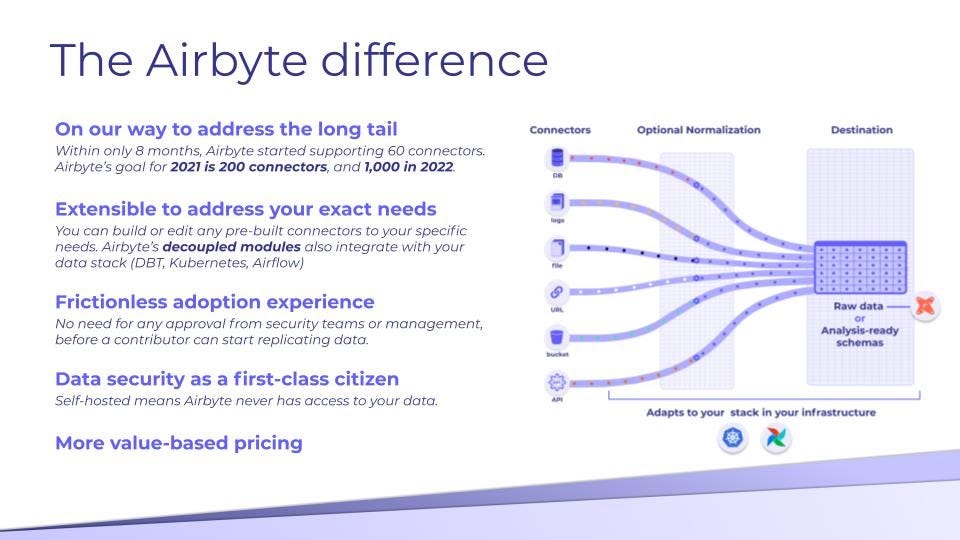
Мониторинг включает:
- активность по сервисам: API, пользовательский интерфейс, задачи по загрузке;
- индикаторы производительности: задержки при аутентификации, задержки обращения к секретам, время выполнения задач;
- события безопасности: попытки несанкционированного доступа, подозрительная активность, превышение порогов аномной активности;
- соответствие политик: контроль соответствия, регулярные проверки целостности и доступности журналов.
Стратегия аудита должна учитывать требования регуляторов. В контексте GDPR, HIPAA, SOX или отраслевых нормативов следует обеспечить:
- хранение журналов в рамках политики retention и уровня доступности;
- возможность быстрого извлечения и воспроизведения действий в ходе аудита;
- минимизацию данных: логи не должны содержать чувствительных данных без необходимости; если возможно, маскирование или обфускация.
Соответствие требованиям и практики внедрения
Комплаенс требует системного подхода к политиками обработки данных, управлению рисками поставщиков и инцидент-менеджменту. В этом разделе рассматриваются практики, помогающие соответствовать требованиям и обеспечивать устойчивость к регуляторным проверкам.
Ключевые аспекты:
- инвентаризация активов и данных: карта источников и назначение прав доступа, типы обрабатываемых данных, классификация по чувствительности;
- политики обработки данных: как данные собираются, хранятся, обрабатываются и архивируются в рамках Airbyte;
- политика ретеншн и удаления: сроки хранения журналов аудита и связанных данных, процедуры безопасного удаления;
- политика управления инцидентами: роли и обязанности, план реагирования, коммуникации с заинтересованными сторонами, уведомления регуляторам;
- управление поставщиками: оценка рисков сторонних сервисов, интегрированных через Airbyte, контрактные требования по безопасности и аудитам;
- региональные требования: учёт локализации данных, трансграничной передачи и соответствие требованиям конкретного юрисдикции.
Внедрение практик комплаенса начинается с формализации политики безопасности. Это включает разработку регламентов по доступу, секретам, аудиту и реагированию на инциденты. Создание единого календаря аудитов, ревизий прав и миграций секретов обеспечивает предсказуемость и прозрачность процессов для регуляторов и аудиторских команд.
Безопасность доступа и секретов не является чисто техническим вопросом, она тесно переплетается с организационной культурой и процессами. Включение представителей IT, юридического отдела, бизнес-единиц и департамента по управлению данными в единую программу управляемости обеспечивает эффективное соблюдение норм и гибкость реагирования на изменения в регуляторной среде.
Реализация на практике: сценарии внедрения
Внедрение практик безопасности в Airbyte должно учитывать различия между развертыванием в облаке и локально. Рассмотрим два типовых сценария и аспекты, которые следует учесть.
-
Облачное развёртывание (Airbyte Cloud или управляемый кластер в облаке):
- интеграция с существующим IdP через OIDC/SAML; настройка MFA и политики RBAC;
- использование облачного секрет-менеджера (например, AWS Secrets Manager) и централизованной политики вращения секретов;
- централизованное логирование и интеграция с SIEM, обеспечение защиты журналов на уровне облачных сервисов;
- управление доступами к UI и API через единый шлюз аутентификации и политики в IdP.
-
Самостоятельное развёртывание (on-premises или приватное облако):
- развертывание Vault или другого секрет-менеджера в изолированной сети; настройка доступа к секретам через API Airbyte;
- реализация RBAC на уровне Airbyte с использованием интеграции IdP через OIDC; настройка локального сетевого сегментации и TLS;
- хранение аудиторских журналов в независимом хранилище с защитой от несанкционированного доступа, резервированием и возможностью экспорта в SIEM;
- обеспечение миграций секретов между средами без утечки через секрет-менеджер и автоматизированные пайплайны.
Эти сценарии требуют детальной дорожной карты внедрения, включая:
- анализ текущей инфраструктуры и требований к безопасности;
- выбор инструментов для секретов и управления доступом;
- определение политик вращения секретов, сроков жизни учётных записей и процедур аудита;
- создание тестовых сценариев для проверки устойчивости к инцидентам и возможности быстрого восстановления.
Важным моментом является этап миграции. При переходе на централизованное управление секретами необходимо:
- планировать поэтапную миграцию, чтобы не прерывать рабочие потоки;
- обеспечить совместимость старых и новых секретов в коннекторах;
- тестировать вращение ключей и доступ к секретам на репликах перед применением в продакшене.
Key takeaways
- Безопасность Airbyte строится на сочетании идентификации, управления доступами, секретами, аудитом и комплаенсом.
- Интеграция с IdP и использование RBAC позволяют реализовать минимальные права и единообразные политики безопасности.
- Хранение секретов во внешних секрет-менеджерах уменьшает риск утечек и обеспечивает вращение и аудит доступа.
- Аудит и мониторинг должны быть всеохватывающими, защищёнными и интегрируемыми с SIEM для эффективного расследования инцидентов.
- Комплаенс требует формализации политик обработки данных, инвентаризации активов и регламентов по инцидентам и поставщикам.
- Практические сценарии внедрения различаются между облачными и локальными развёртываниями, но принципы едины: защита секретов, управление доступами и устойчивые журналы.
FAQ
- Какие ключевые элементы архитектуры безопасности следует внедрить в Airbyte?
- Важнейшие элементы включают интеграцию с IdP через OIDC/SAML, RBAC для управления правами, внешнее секрет-менеджирование для учетных данных коннекторов, шифрование в покое и в транзите, а также полноценный аудит и мониторинг действий пользователей и изменений конфигураций.
- Как обеспечить безопасное хранение секретов в Airbyte?
- Используйте внешний секрет-менеджер (например, Vault или AWS Secrets Manager). Airbyte обращается к секретам через API секрет-менеджера, а не хранит их в конфигурациях. Реализуйте rotation политик, ограничение доступа по ролям и аудит запросов к секретам.
- Что такое принцип минимальных прав и как его применить в Airbyte?
- Принцип минимальных прав означает предоставление пользователю только тех операций, которые необходимы для выполнения задач. Реализуется через RBAC, хорошо описанные роли, и процессы запроса/утверждения доступа. Многофакторная аутентификация усиливает защиту.
- Какие данные следует логировать в аудите Airbyte?
- Логи должны включать входы в систему, изменения прав доступа, создание/изменение коннекторов, обращения к секретам, конфигурации и расписания задач, а также значимые события связанных с данными и учетными записями. Логи должны быть защищены и доступны для расследований.
- Как обеспечить соответствие требованиям в разных юрисдикциях?
- Разработайте политики обработки данных, классификацию данных, хранение и ретеншн логов, процедуры инцидент-менеджмента, а также контроль поставщиков. Учитывайте локальные требования по локализации данных и трансграничной передаче.
- Какие преимущества дает интеграция Airbyte с SIEM?
- SIEM позволяет коррелировать события из разных источников, выявлять подозрительную активность, своевременно оповещать команду безопасности и поддерживать регуляторные проверки.
- Какова роль политики инцидент-менеджмента в контексте Airbyte?
- Политика инцидент-менеджмента регламентирует процессы обнаружения, уведомления, расследования и восстановления после инцидентов. Включает роли, сроки и каналы коммуникации, а также требования по документированию.
- Какие подходы к миграции секретов можно применить при переходе на новый секрет-менеджер?
- Планируйте поэтапную миграцию с тестированием на репликах, обеспечьте совместимость форматов секретов, создайте запасной путь доступа, поддерживайте вращение ключей в обеих средах до полного переключения, и задокументируйте все процедуры.
- Как обеспечить безопасность коннекторов в многопользовательской среде?
- Ограничьте доступ к коннекторам через RBAC, используйте временный доступ для задач, храните учетные данные коннекторов в секрет-менеджере и применяйте аудит изменений коннекторов и их секретов.
- Какие практические шаги помогут начать внедрение безопасной архитектуры в существующей инфраструктуре?
- Оцените текущее состояние безопасности, выберите секрет-менеджер, интегрируйте IdP и RBAC, настройте аудит и SIEM, разверните MFA, спланируйте миграцию секретов и проведите пилотный запуск на ограниченном наборе потоков данных. Затем постепенно расширяйте охват до всей платформы.


