

Проблемы бесконечного масштабирования кластера и их решение через Trino Gateway

Современные инфраструктуры данных требуют горизонтального масштабирования аналитических движков, таких как Trino, для обработки растущих объемов данных и сложных рабочих нагрузок. Однако рост числа рабочих узлов в одном кластере приводит к серьезным проблемам управления, которые вызывают снижение эффективности и рост рисков простоя. Среди наиболее существенных факторов можно выделить перегрузку координатора, замедление планирования и сложности в синхронном обновлении метаданных. По мере увеличения числа узлов возрастает объём координационных задач между координатором и рабочими узлами, что увеличивает задержки и вероятность коллизий в планировании. Также растет сетевой трафик между узлами, что может привести к ухудшению пропускной способности и сетевым задержкам.
Не менее важной проблемой является увеличение сложности мониторинга и администрирования. Большие кластеры требуют продвинутых инструментов наблюдения за состоянием узлов, координационных процессов и кэширования планировщика. Риск ошибок конфигурации и частота сбой-режимов увеличиваются пропорционально размеру кластера. Наконец, неравномерное распределение нагрузки между узлами может приводить к перегрузке отдельных нод и простоям остальных, что снижает общую производительность и усложняет обеспечение требуемых SLA.
Эмпирическая практика показывает, что оптимальное число узлов всегда является компромиссом между производительностью, стоимостью инфраструктуры и управляемостью. В этой реальности решение состоит не в «построении еще одного гигантского монстра» - а в разделении одной большой вычислительной единицы на несколько меньших, под управлением единого слоя маршрутизации. Именно здесь Trino Gateway выступает как центральный балансировщик нагрузки, прокси-сервер и шлюз маршрутизации. Он сохраняет клиентскую адресацию и единый URL, при этом распределяя запросы между несколькими кластерами Trino, адаптируясь к текущей нагрузке и состоянию каждого бэкенда. Такой подход позволяет снижать перегрузку координатора, улучшать планирование и уменьшать задержки без изменения клиентских конфигураций.
Во вводной части к архитектуре, ориентированной на бесконечное масштабирование, ключевым является переход от монолитной, «плавающей» кластера к управляемой сетке из множества меньших кластеров со службой маршрутизации, которая обеспечивает прозрачность для пользователей. Trino Gateway реализует именно такую концепцию: он не заменяет внутренние кластеры, а функционирует как единное поверхностное пространство, через которое клиенты обращаются к данным. В результате достигаются гибкость масштабирования, ускорение обслуживания, а также возможность внедрять страховые механизмы обновления без простоя. В дальнейшем это становится базой для динамического перераспределения мощности, планирования обновлений и обеспечения требуемой доступности критичных данных.
При проектировании архитектуры важно помнить о принципах модульности и инкапсуляции: каждый кластер сохраняет автономность, но через траекторию маршрутизации он становится частью единого сервиса. Это снижает зависимость клиентов от конкретной конфигурации кластера и упрощает миграцию рабочих нагрузок между средами, включая канареечные и сине-зелёные стратегии развёртывания. В конечном счете цель - обеспечить устойчивую и предсказуемую работу аналитических сервисов в условиях переменной мощности и разнообразных источников данных.
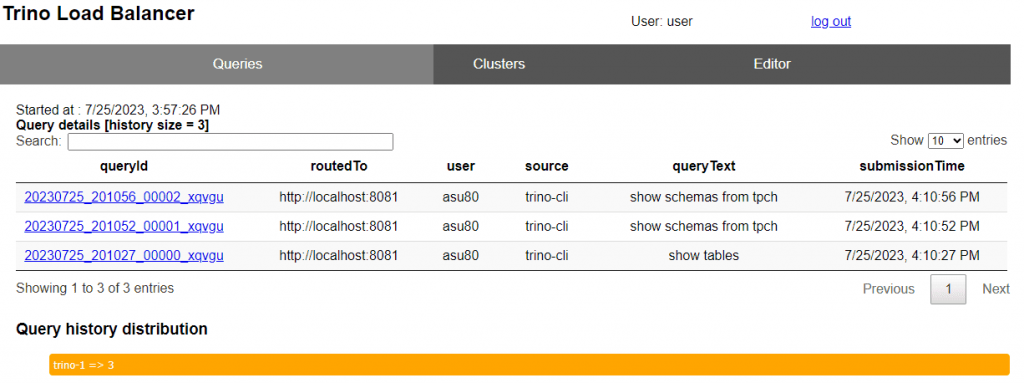
В совокупности эти принципы формируют концепцию бесконечного масштабирования как процесса, управляемого и наблюдаемого. Trino Gateway становится не только техническим механизмом маршрутизации, но и ориентиром для проектирования процессов обновления, обеспечения безопасности и мониторинга производительности в условиях динамических изменений инфраструктуры.
- Важнейшая задача - сохранить единый опыт использования для клиентов, даже когда вычислительные ресурсы перераспределяются между несколькими кластерами.
- Существенный эффект достигается за счет разделения Самого большого кластера на несколько меньших, управляемых единиц, без изменения клиентских подключений.
- В итоге снижаются задержки, повышается устойчивость к сбоям и улучшается управляемость всей экосистемы.
Итого:необходимость беспрепятственного масштабирования поднимает вопрос об архитектурных решениях уровня маршрутизации и управления состоянием, где Trino Gateway выступает центральной точкой интеграции, минимизируя влияние изменений мощности на пользователей и инструменты анализа.
Что такое Trino Gateway, его цели и принципы функционирования
Trino Gateway представляет собой многофункциональное звено архитектуры, которое выполняет роль балансировщика нагрузки, прокси-сервера и шлюза маршрутизации для нескольких кластеров Trino. Он обеспечивает единый входной пункт (URL) для клиентов и программных компонентов через который запросы направляются в оптимальные бэкенды без необходимости менять клиентскую конфигурацию. Основная идея состоит в том, чтобы скрыть от пользователей архитектурные детали развёртывания и обеспечить предсказуемую производительность независимо от числа кластеров и их состояния.
Цели Trino Gateway охватывают несколько аспектов:
- Разделение больших кластеров на меньшие без изменения клиентской кода и настроек.
- Эффективная маршрутизация запросов в зависимости от текущей нагрузки, состояния кластеров и схем данных.
- Поддержка прозрачного обновления мощности и непрерывности работы при канареечных и синебалансовых развёртываниях.
- Обеспечение безопасной аутентификации, авторизации и сетевой защиты на уровне шлюза, при этом передача запросов к кластерам осуществляется без дополнительных проверок внутри каждого запроса.
- Предоставление единого интерфейса для мониторинга и трассировки запросов, включая доступ к истории запросов и состоянию выполнения.
Принципы функционирования Trino Gateway вытекают из потребностей в скорости, устойчивости и безопасности:
- Концепция «единый вход» на уровне клиента. Это снижает зависимость клиентских инструментов от конкретной топологии кластера и ускоряет миграции.
- Логика маршрутизации, основанная на состояниях бэкендов. Gateway отслеживает статус каждого кластера и учитывает его в процессе выбора целевого узла.
- Использование локального сохранения контекста. В случаях связанных запросов Gateway старается направлять их на один и тот же бэкенд, чтобы минимизировать переноса данных и контекстов.
- Расширяемость за счёт правил маршрутизации и модульности. Схема может расширяться за счёт добавления новых маршрутизаторов или собственных реализаций механизмов.
Внутренняя архитектура включает следующие элементы:
- Сервис маршрутизации и балансировки, который принимает входящие HTTP-запросы и определяет целевую группу бэкендов.
- Набор бэкенд-кластеров Trino, каждый из которых имеет собственное состояние и конфигурацию.
- Правила маршрутизации, конфигурируемые через YAML или внешнее приложение, определяющие группы бэкендов и поведение выбора.
- Механизмы идентификации связанных запросов - по идентификатору запроса по умолчанию или через cookie, устанавливаемые шлюзом.
- Интерфейс клиента и REST API, через которые можно просматривать историю запросов и проверять статус выполнения.
- Базовые механизмы безопасности на уровне шлюза: TLS, аутентификация и авторизация, независимые от кластеров.
Технические акценты. В рамках общей архитектуры ключевыми являются:
- TLS-терминация за внешним балансировщиком или сквозное TLS-подключение к Trino Gateway.
- Аутентификация по протоколу HTTPS с поддержкой OAuth/OpenID Connect и опциональной LDAP-базированной аутентификации.
- RBAC-модель на уровне Gateway, включающая роли администратора, обычного пользователя и API-доступа.
- Единая точка доступа и единая политика безопасности, применимые ко всем кластерам, что упрощает аудиты и соответствие требованиям.
На практике это означает, что изменения мощности и конфигурации в инфраструктуре не требуют переработки клиентских подключений и перенастройки инструментов BI и дата-аналитики. Клиентские запросы продолжают поступать на единый входной URL, а Gateway динамически перенаправляет их в подходящие кластеры с учётом текущей загрузки и политики маршрутизации.
- Безопасностьдостигается за счёт TLS и RBAC, а также гибкой поддержки OAuth/OpenID Connect и LDAP.
- Удобство эксплуатации - единая точка мониторинга и прозрачности операций.
- Безопасное обновление мощности - поддержка канареечных и сине-зелёных стратегий без прерывания сервиса.
Взаимодействие компонентов строится по принципу слабой связности: каждый элемент может быть заменён или расширен без критических изменений в других частях системы. Это обеспечивает гибкость в эксплуатации и адаптивность к изменениям требований бизнеса.
- Взаимодействие между шлюзом и кластером строится через проверяемые состояния: PENDING, HEALTHY, UNHEALTHY, которые определяют доступность и маршрутизацию запросов.
- Внутреннее кэширование контекста запросов ускоряет повторные обращения и снижает тормоза при повторных операциях.
Декомпозиция технических компонентов и их взаимодействие
Архитектура Trino Gateway опирается на четкую декомпозицию функций, что позволяет обеспечить независимость развёртывания, масштабирования и обновления отдельных компонентов. Основные элементы включают:
- Gateway сервис маршрутизации. Это центральный компонент, который внедряет логику выбора бэкенда, управляет состоянием клиентов и сохраняет контекст связанных запросов. Он взаимодействует с правилами маршрутизации и бекенд-группами.
- Правила маршрутизации. Опорная точка для определения того, какая группа бэкендов обслуживает конкретный запрос. Правила конфигурируются в YAML или через внешний сервис, что позволяет динамически адаптировать маршрутизацию без перезагрузки сервисов.
- Группы бэкендов и кластеры Trino. Каждый кластер имеет собственное состояние и конфигурацию, включая количество рабочих узлов, параметры планирования и политики очередей.
- Механизм идентификации связности запросов. Это позволяет «связать» последовательные запросы пользователя и обеспечить их обработку на одном и том же бэкенде для снижения перегрузки и задержки.
- REST API и веб-интерфейс. Предоставляет возможности мониторинга, управления маршрутизацией и просмотра истории запросов.
- Безопасность и управление доступом. Включает TLS, RBAC, ОAuth/OpenID Connect и LDAP, с настройкой аутентификации и авторизации на уровне Gateway.
- Интеграции и инфраструктура. Возможности подключения к балансировщикам, прокси и сервис-мешам для обеспечения надёжности и отказоустойчивости, включая возможность сквозного TLS.
Детализация взаимодействий:
- Клиент отправляет запрос на единый URL Gateway.
- Gateway определяет, является ли запрос новым или связанным. Если связанным - маршрутизирует на тот же бэкенд.
- В противном случае применяется набор правил маршрутизации для выбора соответствующей группы бэкендов.
- Выбор конкретного бэкенда внутри группы может осуществляться адаптивной или циклической стратегией, поддерживается возможность расширения пользовательскими модулями.
- При наличии канареечного обновления или синего/зелёного развёртывания Gateway учитывает статус кластеров и направляет запрос на доступный участок инфраструктуры, минимизируя задержки.
- История запросов и статус выполнения доступны через GUI и API, что обеспечивает прозрачность операций и анализ производительности.
Особенности конфигурации:
- Правила маршрутизации задаются через YAML или отдельное приложение-сервис.
- Подключение к конкретному сервису настраивается как URL, что обеспечивает гибкость интеграции с существующими инфраструктурами.
- Механизмы безопасности Gateway применяются к веб-интерфейсу и API, отдельно от механизмов внутри кластеров Trino.
Эта декомпозиция обеспечивает, что каждый компонент может развиваться независимо, поддерживая эволюцию архитектуры под запросы бизнеса и технологические изменения. Важным является то, что архитектура поддерживает расширение наборов кластеров и адаптацию к новым рабочим нагрузкам без нарушения доступности существующих пользователей и инструментов.
Теоретическая база и объяснение основ
Любая система маршрутизации запросов в распределённых вычислениях опирается на три базовых принципа: теорию очередей, теорию маршрутизации и концепцию устойчивости систем. В контексте Trino Gateway это отражается в следующих аспектах.
- Теория очередей. В условиях высокой конкуренции за вычислительные ресурсы появление очередей внутри каждого кластера особенно критично. Схемы маршрутизации должны минимизировать время ожидания и предотвратить перегрузку отдельных узлов. Это достигается путем вычисления загрузки в реальном времени и балансировки между кластерами.
- Теория маршрутизации. Разнообразие рабочих нагрузок требует разнообразия стратегий маршрутизации: от случайного распределения запросов до статистических подходов, оценивающих текущую нагрузку каждого кластера и каждого пользователя. В реальных системах часто применяются гибридные подходы, которые адаптируются к коэффициентам полезности и SLA.
- Устойчивость и обновления. В условиях бесконечного масштабирования критично обеспечить непрерывность работы при изменении мощности. Канареечные и синебалансные обновления позволяют перенастраивать маршрутизацию без остановок и с минимальными рисками, а также обеспечивать мониторинг и обратную совместимость.
Аббревиатуры и термины, которые часто встречаются в документах по Trino Gateway:
- RBAC - Role-Based Access Control, модель управления доступом на основе ролей.
- OIDC - OpenID Connect, протокол для аутентификации, который строится поверх OAuth 2.0.
- TLS - Transport Layer Security, протокол безопасности для защиты данных в передаче.
- HTTP/HTTPS - протоколы передачи гипертекста по сети, где HTTPS обеспечивает защищённую передачу данных.
- API - Application Programming Interface, набор интерфейсов для взаимодействия программных компонентов.
- YAML - YAML Ain't Markup Language, язык серийной конфигурации для описания правил маршрутизации и параметров сервисов.
С точки зрения методологии проектирования следует учитывать принципы минимизации задержек взаимодействия, обеспечение наблюдаемости и возможность расширения, чтобы не ограничивать дальнейшее развитие инфраструктуры. В контексте Trino Gateway это означает сохранение прозрачности для клиентов, гибкость в добавлении новых маршрутов и поддержка безопасных обновлений кластера.
Механизмы маршрутизации
В Trino Gateway реализованы два базовых механизма маршрутизации, которые могут быть использованы по отдельности или в сочетании, в зависимости от операционных требований и специфики рабочих нагрузок. Эти механизмы формируют основу стратегии выбора целевых бэкендов и групп.
- StochasticRoutingManager - принципиально децентрализованный подход. Он распределяет входящие запросы случайным образом между доступными бэкендами, без учета детальной статистики по загрузке. Такой подход прост в реализации, быстро реагирует на изменения и обеспечивает равномерное распределение, но может приводить к неравномерной загрузке в отдельных сценариях, особенно при резких пиковых нагрузках.
- QueryCountBasedRouterProvider - механизм, работающий на основе статистики нагрузки на уровне пользователя. Он в реальном времени вычисляет количество запущенных запросов и длину очереди, чтобы направлять запросы в наименее загруженный кластер для данного пользователя. Это позволяет достичь более предсказуемой производительности, особенно в средах с долгими операциями и изменчивыми нагрузками. Однако требуется точная и своевременная метрология, чтобы не допустить запаздываний в отражении реальной загрузки.
Конфигурация маршрутизации может быть дополнена пользователями через разработку собственных модулей маршрутизаторов, что обеспечивает расширяемость архитектуры. В случаях, когда запрос относится к уже обрабатываемому состоянию или данным, можно повторно направлять его на тот же бэкенд, чтобы снизить издержки на переключение контекста и повторную передачу данных.
Важной особенностью является наличие двух механизмов идентификации связанных запросов: по идентификатору запроса (по умолчанию) и по cookie-файлам, которые устанавливаются Trino Gateway. Это позволяет сохранить контекст и обеспечить корректную маршрутизацию динамических последовательностей запросов для одной и той же сессии.
Стратегическое применение этих механизмов зависит от рабочих нагрузок и целевых SLA. В условиях высокой независимости запросов и отсутствия тесной координации между пользователями, StochasticRoutingManager может дать более простую и устойчивую архитектуру. В сценариях, где задержки и очереди критичны для исполнения заданий, более эффективной оказывается QueryCountBasedRouterProvider, позволяя поддерживать управляемость и предсказуемый отклик.
- Применение могут иметь следующие свойства:
- гибкость в добавлении новых алгоритмов маршрутизации;
- возможность настройки по группам данных и источникам;
- поддержка адаптивных стратегий в зависимости от поведения клиентов.
Эти механизмы создают основу для настройки баланса мощности между кластерами и гибкого управления ресурсами, соответствуя требованиям бизнеса и техническим ограничениям.
StochasticRoutingManager: принципы работы и ограничения
StochasticRoutingManager реализует простую и устойчивую схему распределения запросов: входящие обращения случайно выбираются между доступными бэкендами в рамках заданной группы. Такой подход минимизирует необходимость в глобальной синхронизации и позволяет масштабироваться без значительных затрат на инфраструктуру управления. Преимущества включают:
- Простоту реализации и стабильность в условиях равномерного спроса.
- Низкую задержку на фазах выбора бэкенда, поскольку не требуется сбор и обработка сложной статистики.
- Хорошую применяемость в случаях предсказуемых рабочих нагрузок, где данные не требуют строгой привязки к конкретному кластеру клиента.
Однако имеются ограничения, которые следует учитывать при проектировании инфраструктуры:
- Возможна неравномерная загрузка при пиковых нагрузках или резких изменениях в patterns запросов.
- Ограниченная адаптивность к изменяющимся данным и источникам данных, что может приводить к перегрузке отдельных узлов, если пиковые события приходят в одну группу.
- Отсутствие учёта долгосрочной динамики нагрузки может замедлять реакцию на тенденции и не давать оптимального распределения.
Чтобы минимизировать эти ограничения, StochasticRoutingManager часто дополняется механизмами мониторинга и динамической перераспределения мощности. В рамках стратегии сочетаний можно предусмотреть переход к более сложной маршрутизации в периоды сильной неопределенности, когда требуется более точное распределение потоков. В случаях, когда важна предсказуемость SLA, использование второго механизма (QueryCountBasedRouterProvider) становится предпочтительным.
Ключевые аспекты реализации включают:
- Настройку порога переключения и пределы очереди для предотвращения перегрузки.
- Мониторинг времени отклика и нагрузки кластера для раннего обнаружения аномалий.
- Интеграцию с правилами маршрутизации и возможностью возвращать запросы в более устойчивые группы в случае отказа.
QueryCountBasedRouterProvider: принципы работы и ограничения
QueryCountBasedRouterProvider строится на более глубокой статистике о текущей нагрузке. В реальном времени он оценивает такие параметры, как количество запущенных запросов и длина очереди по каждому кластеру для конкретного пользователя и группы данных. Преимущества данного подхода включают:
- Повышение предсказуемости отклика и уменьшение задержек за счет динамического выбора менее загруженного кластера.
- Более точное управление последовательностью запросов для пользователей, которые выполняют комплексные аналитические операции.
- Гибкость в адаптации к разнообразным сценариям: от коротких запросов до длительных агминистических процедур.
Однако механизм имеет и ограничения:
- Необходимость точного и своевременного сбора метрик. При задержках в обновлениях данных из мониторинга может происходить «запаздывание» в реакциях маршрутизатора, что снижается эффективность.
- Нагрузка на систему мониторинга, так как частые запросы на распределение требуют свежих статистических данных.
- Возможность дисбаланса при резком изменении паттерна запросов. Если один пользователь рапидно меняет поведение, система может принимать неверные решения до начала адаптации.
Практическая реализация требует балансирования между точностью и overhead. Включение эвристик и порогов может помочь, например:
- Установление ограничений на частоту обновления статистики для снижения нагрузки.
- Введение «мягких» границ, чтобы не перегружать систему из-за всплесков.
- Интеграция с историческими данными для долгосрочной устойчивости.
Стратегическое решение состоит в сочетании двух механизмов: использовать StochasticRoutingManager как базовый слой маршрутизации, а в периоды высокой вариабельности нагрузки активировать QueryCountBasedRouterProvider для коррекции направления запросов. Такой гибрид позволяет обеспечить как простоту и устойчивость, так и предсказуемость выполнения запросов в условиях переменной рабочей нагрузки.
Управление состоянием кластеров и маршрутизацией: PENDING, HEALTHY, UNHEALTHY
Управление состоянием кластеров Trino в рамках Gateway опирается на три базовых статуса: PENDING, HEALTHY и UNHEALTHY. Эти состояния отражают готовность к обслуживанию запросов и позволяют Gateway принимать решения об отправке запросов.
- PENDING - кластер ещё запускается или восстанавливается после сбоя. В этом состоянии запросы не направляются в данный кластер, чтобы не ухудшать пользовательское восприятие и не инициировать лишние попытки.
- HEALTHY - кластер работоспособен и готов к обслуживанию. Это основной режим, при котором запросы направляются в данный кластер в рамках политики маршрутизации.
- UNHEALTHY - кластер неработоспособен или находится в критическом состоянии. Запросы не направляются сюда до восстановления состояния.
Управление состояниями является частью механизма мониторинга: Gateway поддерживает частоту проверок состояния, интервал обновления и пороги перехода между состояниями. При этом важно учитывать, что переход кластеров между состояниями может быть вызван различными факторами, включая временные сбои, обновления, отказ узла или проблемы с сетью. Эффективная реализация включает:
- Мониторинг здоровья кластера и оперативную реакцию на изменения состояния.
- Запрет направлять новые запросы в UNHEALTHY, чтобы предотвратить ухудшение ситуации и потерю транзакций.
- Перенос запросов на HEALTHY кластеры в случае перехода к PENDING или UNHEALTHY, с учётом возможной повторной попытки через конфигурацию.
- Визуализацию и журналирование операций, чтобы операторы могли быстро определить причины и принять корректирующие меры.
Такая система позволяет удерживать SLA даже в случаях частых обновлений инфраструктуры и переходов между несколькими кластерами. Важно, что Gateway не полагается исключительно на одну точку отказа: каждый кластер имеет свою автономную устойчивость, а маршрутизация адаптируется к реальному состоянию системы.
Правила маршрутизации и конфигурационные аспекты
Правила маршрутизации представляют собой ядро гибкой архитектуры Trino Gateway. Они определяют группы бэкендов, условия их выбора и приоритеты. Основные принципы конфигурации:
- Правила задаются в YAML-файлах или через внешний сервис, что позволяет централизованно управлять маршрутизацией и быстро адаптировать её к изменениям рабочих нагрузок.
- Группы бэкендов - это логическая объединённая сущность, которая управляет набором кластеров и критериями их выбора.
- Включение пользовательской логики маршрутизации. Возможность разработки и внедрения собственного механизма маршрутизации расширяет потенциал адаптации под специфические требования.
- Подключение к отдельному сервису настраивается через URL. Это упрощает интеграцию с существующими инфраструктурами и обеспечивает безопасность подключения.
- Правила должны учитывать существование связанных запросов и контекста, чтобы направлять их на тот же бэкенд и минимизировать сетевые издержки и задержки.
Эти элементы позволяют дизайнерам системы быстро перестраивать логику маршрутизации в зависимости от изменений в архитектуре, доступности кластеров и требований бизнеса. При этом в любом случае при расширении число кластеров и групп может расти без нарушения существующей функциональности, что критично для устойчивого масштабирования.
Практическим способом работы с правилами маршрутизации является документирование и автоматизация процессов, связанных с обновлениями и тестированием новой конфигурации. В современных средах YAML-конфигурации позволяют внедрять версии правил, отслеживать изменения, откатываться к предыдущим настройкам и проводить параллельное тестирование в режиме canary.
Безопасность, аутентификация и авторизация в Trino Gateway, TLS и RBAC
Безопасность в Trino Gateway строится на нескольких слоях, где TLS и RBAC являются базовыми элементами. TLS обеспечивает защиту данных в передаче и ответственность за целостность соединения между клиентами и шлюзом, а также между Gateway и кластерами Trino. Применение TLS в окружении требует настройки сертификатов и ключей, а также взаимодействия с балансировщиком или прокси, который выполняет роли внешнего TLS-терминатора или поддерживает сквозное TLS-соединение.
Аутентификация в Gateway поддерживает разные типы:
- OAuth/OpenID Connect. Позволяет интегрировать внешних поставщиков идентификации и использовать современную модель удостоверений. В зависимости от реализации, необходимо указать callback-URL (oidc/callback) и клиентский идентификатор, общий для Gateway и бекенд-кластеров.
- Привязка внутренней аутентификации через базовые и LDAP-профили. Это возможно через настройку отдельных наборов ключей, конфигурации и схемы доступа.
- Равноценная альтернатива - базовый логин/пароль через YAML-конфигурацию для сценариев с ограниченным использованием внешних поставщиков.
Авторизация пользователей реализуется через RBAC-модель. Роли включают администратора, имеющего полномочия на настройку бэкендов и маршрутизаторов, обычного пользователя и API-доступ, который позволяет выполнять HTTP-запросы к Gateway. Это обеспечивает гибкость контроля доступа к ресурсам и функциональности шлюза.
Применение TLS и RBAC требует предварительной подготовки:
- Нахождение и установка доверенных сертификатов в TLS-слое.
- Настройка TLS через внешние прокси или балансировщики и поддержка сквозного TLS.
- Определение роли и прав доступа через YAML-конфигурацию RBAC.
- Логирование и аудит действий, связанных с безопасностью, для соблюдения регуляторных требований.
Аутентификация и авторизация в Gateway отделены от механизмов внутри кластеров Trino, обеспечивая безопасность на уровне входного узла и минимизируя необходимость повторной проверки на каждом кластере.
Единый интерфейс клиента и прозрачность изменений мощности
Одной из ключевых выгод использования Trino Gateway является единый интерфейс для клиентов. Независимо от того, к какому кластеру направляются запросы, клиенты сохраняют прежний URL, нити подключения и общую конфигурацию. Это обеспечивает прозрачность изменений мощности: можно увеличивать или уменьшать число кластеров, перераспределять ресурсы или применять новые правила маршрутизации без принудительных изменений на стороне клиентов.
Ключевые аспекты единого интерфейса:
- Единый входной URL, через который клиенты отправляют запросы и получают результаты.
- Прозрачность перераспределения мощностей. Клиент не замечает, как распределяются запросы между кластерами - инфраструктура обрабатывает маршрутизацию на уровне шлюза.
- Поддержка истории запросов в GUI и API. Это позволяет операторам отслеживать траекторию выполнения запросов, диагностировать проблемы и оптимизировать конфигурацию маршрутизации.
- Гибкая архитектура, позволяющая внедрять новые источники данных без изменений в клиентской инфраструктуре.
Технически единый интерфейс достигается за счет того, что все запросы и клиенты взаимодействуют через общий URL, а Gateway занимается маршрутизацией. В результате клиенты не зависят от конкретной топологии кластера и максимально остаются «мид-дл» в отношении изменений мощности и обновлений.
Измерение эффективности единого интерфейса и прозрачности изменений мощности можно осуществлять через показатели доступности, время отклика, процент успешно выполненных запросов и динамический анализ нагрузки. Важной составляющей является аудит и визуализация истории запросов, что позволяет быстро обнаруживать аномалии и придерживаться SLA.
Канареечные и сине-зелёные обновления: обеспечение непрерывности работы
Обеспечение непрерывности работы во время внедрения крупных изменений инфраструктуры требует продуманной стратегии развертывания. В Trino Gateway применяются канареечные и сине-зелёные подходы, которые позволяют минимизировать риск простоя и обеспечить плавное переключение трафика между версиями.
- Канареечные обновления. В этом подходе небольшая доля трафика (или небольшой набор кластеров) направляется на новую версию или конфигурацию, чтобы проверить её стабильность. По мере подтверждения корректной работы обновления постепенно увеличивают долю трафика до полного развёртывания. Это позволяет оперативно выявлять непредвиденные проблемы и ограничить влияние на бизнес-пользователей.
- Сине-зелёные обновления. Предпоследовательная версия разворачивается в отдельной среде (зелёной), в то время как активная версия (синяя) продолжает обслуживать запросы. После успешной валидации новая версия переключается на входные транши и прекращает работу старой версии. Это обеспечивает нулевой простой и минимальные риски для .
Эти стратегии тесно связаны с управлением конфигурациями маршрутизации и мониторингом состояния кластеров. В контексте Gateway они обладают следующими преимуществами:
- Снижение рисков простоев и ошибок при изменении мощности кластера или изменений в правилах маршрутизации.
- Возможность быстрой откатной реакции и тестирования новых сценариев без прерывания пользовательской работы.
- Улучшение качества обслуживания через систематическое внедрение улучшений и новых возможностей.
Практическая реализация канареечных и сине-зелёных подходов включает:
- Разделение трафика на группы и конфигураций, чтобы можно было наглядно контролировать долю обновления.
- Мониторинг ключевых метрик: задержка, пропускная способность, процент ошибок и SLA.
- Контроль версии и детальная запись изменений для аудита и быстрого отката.
Кейсы применения в реальных сценариях
Реальные кейсы применения Trino Gateway демонстрируют, как архитектура маршрутизации и управление состоянием кластеров обеспечивает устойчивость и эффективность в разнообразных условиях:
- Многоарендные среды данных (multi-tenant). Gateway позволяет разместить несколько кластеров под единым клиентским URL, управляю доступом через RBAC и обеспечивая изоляцию данных между арендаторами.
- Производство в банковском и финансовом секторе. В этом контексте требования к безопасности и регуляторикам играют ключевую роль. TLS, OAuth/OIDC и LDAP, а также строгие политики RBAC позволяют соответствовать требованиям комплаенса.
- Телекоммуникации и обработка больших потоков телеметрии. Динамическое масштабирование мощностей и гибкая маршрутизация поддерживают краткосрочные пики активности, сохраняя SLA по времени отклика.
- Розничная торговля и аналитика в реальном времени. В условиях быстро меняющейся нагрузки связь между двумя механизмами маршрутизации позволяет быстро перераспределять ресурсы и поддерживать консистентность результатов.
- Этап миграции данных и данных источников. Gateway упрощает миграцию между кластерами, сохраняя единый интерфейс и минимизируя влияние на пользователей.
Практические результаты, как правило, включают улучшение задержек, снижение числа ошибок и повышение доступности аналитических сервисов при изменяющейся мощности. Важно устанавливать реальные SLA и проводить регулярные аудит и тесты, чтобы поддерживать соответствие требованиям.
Интеграция технологических стеков и их синергия
Trino Gateway развивается в рамках экосистемы современных технологий обработки данных. Его эффективная работа требует интеграции с различными стековыми элементами, которые могут быть использованы в сочетании для обеспечения максимальной эффективности и устойчивости:
- Контейнеризация и оркестрация (например, Kubernetes). Gateway может быть развёрнут как сервис в контейнерной среде, что облегчает управление, масштабирование и обновление.
- Сервис-меши (Istio, Linkerd). Они предоставляют дополнительно функции TLS, авторизации, мониторинга и маршрутизации на более глубоком уровне, что позволяет унифицировать сетевые политики и упростить трассировку.
- Инструменты мониторинга и трассировки (Prometheus, Grafana, Jaeger). Их интеграция незамедлительно обеспечивает видимость по состоянию кластеров, задержкам и неравномерности нагрузки.
- Интеграция с системами каталогов и удостоверений (LDAP, Kerberos, OAuth/OIDC). Это обеспечивает единое управление пользователями и безопасное взаимодействие между Gateway и кластерами.
- Инструменты для CI/CD и управления конфигурациями (GitOps, Argo CD). Это позволяет автоматизировать развёртывание правил маршрутизации и обновлений, поддерживая канареечные и сине-зелёные стратегии.
- Обеспечение прав доступа и контроля версий YAML-конфигураций. Регулярные ревью и тестирование изменений маршрутизации позволяют снизить риск ошибок при изменении политик.
- data governance и каталогизация источников. Интеграция с каталогами данных облегчает маршрутизацию и управляемость источников данных.
Синергия между стековыми технологиями обеспечивает:
- Повышение наблюдаемости и управляемости за счет единого слоя маршрутизации.
- Улучшение безопасности за счёт единой политики доступа и централизованной проверки.
- Снижение времени реагирования на изменения инфраструктуры благодаря автоматизации развёртывания и мониторинга.
Возможности применения в различных экономических секторах
Trino Gateway находит применение в широком диапазоне секторов экономики, где критически важны скорость анализа, безопасность и устойчивость инфраструктуры. Ниже приведены характерные сценарии по секторам:
- Финансовые услуги. Требуется высокая безопасность данных, поддержка RBAC и строгие политики аудита. Единый вход и эффективная маршрутизация позволяют снизить задержки анализа и обеспечить доступ к данным в реальном времени.
- Розничная торговля и онлайн-ритейл. Неравномерная нагрузка в периоды распродаж и маркетинговых кампаний. Гибкая маршрутизация и канареечные обновления позволяют быстро масштабировать мощности без прерывания обслуживания.
- Производство и телекоммуникации. Большие потоки телеметрии и данных об эксплуатации требуют динамического распределения ресурсов и предсказуемого отклика. Gateway обеспечивает устойчивость и высокую доступность.
- Государственный сектор и здравоохранение. Необходимость соблюдения регуляторных требований и защита личной информации. TLS, OAuth/OIDC и RBAC помогают обеспечивать безопасность и соответствие требованиям.
- Энергетика и транспорт. Аналитика в реальном времени и обработка больших потоков данных требуют распределенной архитектуры и прозрачной маршрутизации без прерываний.
Эти кейсы демонстрируют, как архитектура Gateway может быть адаптирована под различные нормативные и операционные требования. В каждом случае важно учитывать специфику источников данных, требования к SLA и возможности интеграции с существующими процессами управления данными.
Анализ рисков, уязвимостей и ограничений с метриками эффективности
Рассматривая архитектуру Trino Gateway, необходимо учитывать потенциальные риски и ограничения, связанных с маршрутизацией, безопасностью и эксплуатацией:
- Риск одного узла-поставщика. В случае критического сбоя в Gateway или единого пула бэкендов, система может испытать влияние. Решение - избыточность и мониторинг состояний.
- Задержки в метрике. Недостоверная или задержанная статистика может приводить к неверной маршрутизации. Решение - баланс между частотой обновлений и нагрузкой на мониторинг.
- Сложности с конфигурацией YAML и правил маршрутизации. Неправильные правила могут привести к недоступности некоторых источников данных. Решение - тестирование в изолированной среде, версия и аудит изменений.
- Проблемы совместимости аутентификации. Взаимодействие OAuth/OIDC с несколькими кластерами может порождать сложности. Решение - единая политика и унификация клиентских идентификаторов.
- Риски безопасности. Недостаточное управление доступом может привести к несанкционированному доступу к данным. Решение - строгие политики RBAC, аудит и регулярные проверки.
- Ограничения производительности. Перегрузка сетевого трафика и планировщика может ухудшать отклик. Решение - правильная настройка порогов и совместное использование механизмов маршрутизации.
Метрики эффективности и показатели, которые следует мониторить:
- Время отклика (P95/P99) по каждому кластеру и группе.
- Доля успешно обработанных запросов и SLA-доля.
- Распределение нагрузки между кластерными группами.
- Доля связанных запросов, сохранение контекста и повторные попытки.
- Время простоя и устойчивость к обновлениям (канареечные/сине-зелёные обновления).
- Эффективность использования ресурсов (CPU, память, сеть).
План действий при выявлении риска:
- Уточнить параметры маршрутизации и обновить правила.
- Ввести ограничение на активные запросы, если требуется.
- Перекладывать часть трафика на HEALTHY кластеры и провести пересылку.
- Осуществить тестирование изменений в тестовой среде и выполнить откат, если необходимо.
Конкурентный анализ и дифференциация решений
На фоне других подходов к масштабированию аналитических движков, Trino Gateway отличает ряд ключевых преимуществ:
- Единый входной URL и прозрачная маршрутизация. В отличие от конфигураций, где клиенты должны быть осведомлены о топологии, Gateway скрывает детали разделения кластера и обеспечивает бесшовное перемещение между кластерами.
- Гибкость маршрутизации. Возможность выбора между StochasticRoutingManager и QueryCountBasedRouterProvider, а также возможность добавления пользовательских механизмов маршрутизации позволяют більш адаптивно реагировать на требования бизнеса.
- Поддержка безопасного обновления и непрерывности. Канареечные и сине-зелёные стратегии развёртывания позволяют минимизировать риск простоя и обеспечить гибкость в выпуске изменений.
- RBAC и TLS через Gateway. Это обеспечивает централизованный контроль доступа, аудит и баланс между безопасностью и удобством эксплуатации.
- Поддержка интеграции с существующими стековыми решениями и инфраструктурой. Возможности использования Kubernetes, сервис-мешей, CI/CD и мониторинга усиливают эффективность эксплуатации.
Сравнение с альтернативами:
- Раздельные кластеры без шлюза - повышенный риск сложности управления и миграций без единой точки контроля.
- Прямое взаимодействие клиентов с несколькими кластерами - требует изменений конфигураций и возможно усложняет маршрутизацию и безопасность.
- Варианты, где используется прокси или балансировщик без стратегии маршрутизации - не обеспечивают глубокой интеграции правил и состояния кластеров.
- Варианты с более ограниченными механизмами аутентификации и RBAC - сложно поддерживать соответствие требованиям безопасности.
Таким образом, Trino Gateway представляет собой комплексное решение для масштабирования и устойчивости аналитических систем, эффективно сочетающее безопасность, прозрачность и управляемость. В условиях необходимости бесконечного масштабирования и гибких изменений инфраструктуры Gateway становится критическим элементом архитектуры данных, обеспечивая надежность, безопасность и предсказуемость отклика.
В конце подготовки статьи следует вспомнить, что архитектура и принципы Trino Gateway - это не только технология, но и методология управления данными и инфраструктурой: она требует конституирования политик, процессов мониторинга и устойчивых практик обновлений. Правильная реализация обеспечивает безопасность, масштабирование и устойчивость, создавая основу для эффективной цифровой трансформации предприятий.
Вопрос-Ответ:
-
Вопрос: Что обеспечивает единый входной URL в рамках Trino Gateway?
Ответ: Он сохраняет единый интерфейс для клиентов, независимо от числа кластеров, и позволяет динамически маршрутизировать запросы между кластерами, сохраняя контекст и не требуя изменений клиентской конфигурации. -
Вопрос: Какие состояния кластеров используются в маршрутизации?
Ответ: PENDING, HEALTHY и UNHEALTHY - они определяют, готов ли кластер к обслуживанию, и влияют на доступность в маршрутизации. -
Вопрос: Какие механизмы маршрутизации существуют?
Ответ: StochasticRoutingManager - распределение запросов случайным образом; QueryCountBasedRouterProvider - маршрутизация на основе реальной загрузки по каждому пользователю. -
Вопрос: Как обеспечивается безопасность в Gateway?
Ответ: За счёт TLS, RBAC и поддержки OAuth/OpenID Connect; аутентификация через TLS, а авторизация - через RBAC; поддерживаются LDAP и локальная аутентификация. -
Вопрос: Что такое канареечные обновления и зачем они нужны?
Ответ: Это стратегия пошагового развёртывания изменений, где новая версия тестируется на ограниченной части трафика, чтобы обнаружить проблемы до полного развёртывания. -
Вопрос: Какие преимущества даёт интеграция с сервис-мешами?
Ответ: Обеспечивает единые политики безопасности, улучшает маршрутизацию и наблюдаемость, а также облегчает TLS-терминацию и мониторинг. -
Вопрос: Как Gateway влияет на кейсы в реальном мире?
Ответ: Он позволяет разделить один большой кластер на несколько меньших без изменений клиентской стороны, обеспечивает непрерывность работы и поддержку масштабирования в канонических сценариях. -
Вопрос: Какие ключевые метрики следует мониторить?
Ответ: Время отклика (P95/P99), доступность кластеров, распределение нагрузки, доля успешных запросов, задержки и частоты ошибок, а также эффективность обновлений и канареечных сценариев. -
Вопрос: Какие сектора наиболее подходят для применения Trino Gateway?
Ответ: Финансы, розничная торговля, телекоммуникации, здравоохранение, государственные и производственные сектора, где требуются безопасность, предсказуемость и устойчивость анализа данных. -
Вопрос: Каковы основные принципы конфигурации правил маршрутизации?
Ответ: Правила задаются через YAML или внешний сервис, определяют группы бэкендов, поддерживают пользовательское расширение и позволяют направлять запросы на конкретные кластеры в рамках политики. -
Вопрос: Какие риски связаны с маршрутизацией?
Ответ: Возможности перегрузки отдельных узлов, задержки в обновлениях метрик, ошибки конфигурации и сложности в обеспечении единых политик доступа. -
Вопрос: Каковы преимущества синебалансовых обновлений?
Ответ: Позволяют полностью перенастроить маршрутизацию без прерывания работы, минимизируя риск простоя и облегчая тестирование новой функциональности. -
Вопрос: Какие механизмы идентификации связанных запросов применяются?
Ответ: По умолчанию - идентификатор запроса; дополнительно - cookie-файлы, устанавливаемые Gateway, что позволяет сохранять контекст и направлять связанные запросы к одному кластеру. -
Вопрос: Каковы принципы интеграции с внешними стеками?
Ответ: Gateway интегрируется через URL и REST API; поддерживает TLS-терминацию, прокси и сервис-меши; обеспечивает единые политики безопасности и мониторинга. -
Вопрос: Что делает Trino Gateway для комплексного управления данными?
Ответ: Обеспечивает маршрутизацию, безопасность, непрерывность работы, мониторинг и возможность масштабирования кластеров без изменений на стороне клиентов, что критично для эффективной цифровой трансформации.