

Жизненный цикл DLP политик
Цель этой главы — познакомить вас с жизненным циклом DLP-политик в контексте внедрения системы DLP Data Loss Prevention параллельно с использованием BI и хранилищами данных (DWH). Мы рассматриваем DLP не как единый «щит» от кражи данных, а как управляемый, формализованный процесс, который охватывает классификацию данных, формирование политик, их внедрение в точки контроля и последующий мониторинг и коррекцию. В BI и DWH данные проходят путь от источников через этапы обработки до отчетов и дашбордов. Если на любом из этапов есть возможность утечки конфиденциальной информации — это риск для соответствия требованиям регуляторов и для доверия клиентов. Поэтому жизненный цикл DLP-политик в таком контексте строится вокруг четырех взаимосвязанных элементов: управляемой классификации данных, управляемых политик доступа и экспорта, технологических точек контроля и непрерывного мониторинга с возможностью оперативной корректировки.
В этой главе мы подробно рассмотрим теоретические основы, термины и методологии, приведем практические примеры применения открытых инструментов и российских решений, обсудим техническую реализацию и ограничения, а также предоставим готовый FAQ, который поможет вам быстро найти ответы на типичные вопросы в процессе внедрения.
Что такое DLP и зачем он нужен в BI/DWH
DLP (Data Loss Prevention) — это набор процессов, политик и инструментов, направленных на предотвращение несанкционированного копирования, перемещения, передачи илиOtherwise утечки конфиденциальной информации.
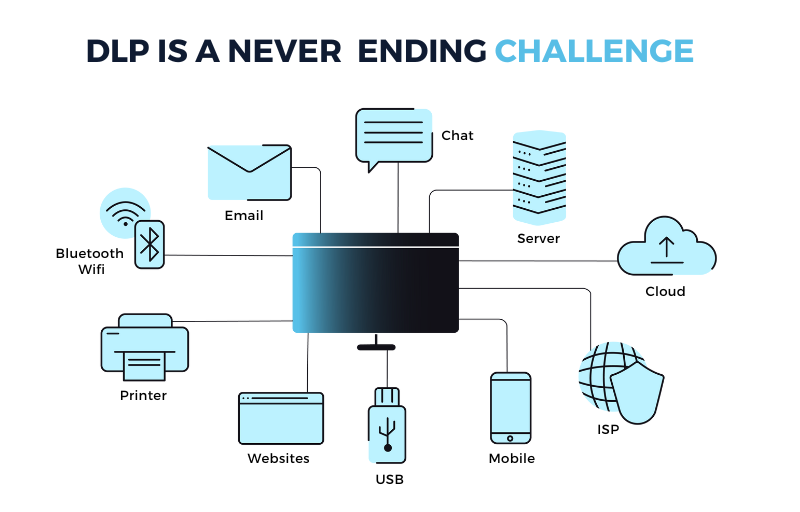
В контексте BI и DWH данные чаще всего проходят через ETL/ELT-процессы, хранятся в дата-центрах, облаке и BI-платформах, откуда пользователи создают отчеты и выгружают данные. Потенциальные точки риска включают:
- экспорт данных из BI-окон в локальные файлы (CSV, Excel) или сторонние сервисы;
- отправку конфиденциальных данных по электронной почте;
- передачу данных в неавторизованные облачные хранилища;
- копирование данных между средами разработки/тестирования и продакшн;
- использование внешних устройств ( USB-драйвы, ноутбуки) и т. д.
DLP помогает не только блокировать попытки утечки, но и предоставлять управляемые механизмы обработки данных: маскирование, анонимизация, токенизация, аудит и отчетность.
Основные понятия и термины
- Data discovery (обнаружение данных): процесс выявления и инвентаризации источников данных, их содержания и уровней чувствительности. Ключевые результаты — карта данных, их владельцы и классификация.
- Data classification (классификация данных): присвоение данным ярлыков/меток по уровню чувствительности (например, Public, Internal, Confidential, Restricted) и по типам регуляторной принадлежности (PII, PCI, PHI и т. д.).
- Data taxonomy (таксономия данных): структурированная схема категорий данных, которая обеспечивает единый язык описания требований к безопасности и соответствию законодательству.
- Data lineage (происхождение данных): прослеживаемость данных от источников до конечных отчетов; помогает понять, как данные проходят обработку и куда могут попадать копии.
- Content-based политики: правила, основанные на содержимом данных (регулярные выражения, паттерны, контроль уникальных идентификаторов).
- Context-based политики: правила, основанные на контексте передачи данных (кто отправляет, откуда, куда направляется, во что конвертируется).
- False positive / false negative: ложные срабатывания и пропуски, соответственно. В DLP-проектах важно минимизировать FP без пропуска действительно опасного.
- Policy as Code: концепция управления политиками через конфигурационные файлы (YAML/JSON) и систему управления версиями, что обеспечивает воспроизводимость и совместную работу.
Жизненный цикл DLP-политик: общая модель
- Инвентаризация и классификация данных: создание полного реестра источников данных, их содержания, чувствительности и владельцев. Это фундамент проекта: без достоверной классификации вы не сможете обоснованно устанавливать правила и лимитировать риски.
- Формирование политик: на основе классификации данных разрабатываются политики предотвращения (preventive), мониторинга (detect/monitor) и реакции (respond). Важно включать в политики как контентные, так и контекстные правила.
- Технологическая реализация: выбор инструментов, их настройка и интеграция в существующий стек BI/DWH (ETL/ELT, базы данных, BI-платформы, шлюзы доступа).
- Тестирование и пилотирование: запуск политики в ограниченной среде, сбор метрик по точности обнаружения, влиянию на производительность и пользовательский опыт, корректировка настроек.
- Развертывание в продакшн: внедрение в полном масштабе, автоматизация развёртывания через политики как код, настройка автоматических уведомлений и процедур реагирования.
- Мониторинг и аудит: непрерывный мониторинг инцидентов DLP, анализ эффективности, подготовка регуляторной отчетности и аудитов.
- Обслуживание и эволюция: периодическое обновление классификации, обновление паттернов, адаптация к изменениям в бизнес-процессах и регуляторике.
Методы и технологии обнаружения
- Regex-паттерны и паттерны обработки персональных данных (SSN, ИНН, СНИЛС, номера счетов и карт и т. п.).
- Фингерпринты содержимого (data fingerprints) и дедупликация контента.
- Машинное обучение и модели для классификации по контексту и содержимому, особенно для неструктурированных данных.
- Контекстная информация: пользовательская роль, полисетсинг (локальная политика), источник данных, временной контекст.
- Шифрование и маскирование как часть защиты во время обработки (маскирование в BI-слое, маскирование в ETL, токенизация чувствительных полей).
Практические примеры
1) Общий сценарий внедрения DLP в DWH/BIsphere
Шаг 1 — Инвентаризация: собираем данные о источниках — базы данных (Oracle, PostgreSQL, SQL Server, Snowflake), хранилища (data lake), файлы в сетевых общих папках, внешние сервисы экспорта. Инструменты: OpenDLP (open-source), MyDLP (community edition) для автоматического сканирования файловых систем и некоторых баз данных; дополнительно используем скрипты и встроенные механизмы СУБД для метаданных.
Шаг 2 — Классификация: создаем карту данных с ярлыками высокого риска (PII/PCI/PHI), регулируемые данные и конфиденциальные материалы. Лидеры проекта: data steward и compliance officer. В качестве таксономии применяем уровни чувствительности и виды данных (персональные данные, финансовая информация, коммерческая тайна).
Шаг 3 — Правила контроля: создаем политики для блокирования экспорта за пределы организации и для маскирования данных внутри DWH. Например:
- Контентная политика: любые карты банковских счетов и номера паспортов должны маскироваться или запрещаться к экспорту за пределы сети.
- Контекстная политика: попытка выгрузить данные в нестандартное облачное хранилище вне корпоративного допустимого перечня — блокируется.
- Политики в ETL: данные с высоким уровнем чувствительности маскируются или токенизируются на этапе загрузки в staging/production.
Шаг 4 — Реализация: применяем открытые решения (OpenDLP/MyDLP) для обнаружения и контроля в файловой системе и на серверах, а для управляемого устройства/пользовательского поведения — решения InfoWatch (российское DLP-решение) или Kaspersky DLP на границе между сетью и конечными точками.
Шаг 5 — Тестирование: пилот в ограниченной группе бизнес-подразделений, сбор FP/TP и нагрузочных метрик. Внедряем ручные и автоматические тесты экспорта данных.
Шаг 6 — Развертывание: политика как код (YAML/JSON) в системе управления конфигурациями. Автоматизация развёртывания через CI/CD-процессы для DLP-политик.
Шаг 7 — Мониторинг и коррекция: создание дашбордов в SIEM/ELK-стеке, оповещения по критическим событиям, периодический пересмотр прав доступа и обновление политики.
2) Практические примеры инструментов (open-source и российские решения)
- Open-source: OpenDLP и MyDLP Community Edition — для сканирования файловых систем и некоторых баз данных, выявления чувствительных фрагментов, поддержка регулярных выражений и базовых правил маскирования. Пример использования: сканируем сетевые файловые хранилища, получаем карту данных и паттерны для PII и PCI, затем автоматически формируем политики на основе результатов.
- Логический и сетевой уровень: Wazuh (open-source SIEM/EDR) используется как подсистема мониторинга событий доступа к данным и попыток экспорта. В связке с OpenDLP он обеспечивает сбор контекстной информации и истории инцидентов, позволяя не только блокировать, но и расследовать.
- Российские решения: InfoWatch Data Loss Prevention — один из ведущих российских DLP-провайдеров, который предлагает широкие возможности по обнаружению, мониторингу и защите конфиденциальной информации внутри корпоративной инфраструктуры, включая интеграцию с локальными и облачными источниками, поддержку правил для регуляторной среды и учет специфики российского сегмента данных.
- Дополнительные решения: Kaspersky DLP — решение, которое часто используется как часть комплексной защиты предприятий, включает DLP на уровне конечных точек и сетевых шлюзов, возможность интеграции с BI/DWH через правила маскирования и разделение уровней доступа к данным.
- Интеграция с BI/DWH: внедряем контроль на уровне точек экспорта и выгрузки данных из BI-платформ (Power BI, Tableau, Looker) через прокси и шлюзы DLP, а также через промежуточные слои ETL/ELT, где данные маскируются или токенизируются перед загрузкой в хранилище данных.
Типовые сценарии в BI-пользовании
- Маскирование данных в слоях presentation: пользователю в BI-дэшборде показываются обобщенные данные, а полноценные значения доступны только в секционных BI-режимах с авторизацией.
- Масштабирование политики: для крупных предприятий применяются региональные политики (например, для данных, выходящих за пределы страны, блокировать экспорт и использовать маскирование).
- Управление копиями: если внешние копии создаются в отдельных окружениях для анализа, политики должны отслеживать копирование и обеспечивать защиту копий.
- Контроль экспорта: запрет на экспорт отчетов с конфиденциальной информацией в файлы CSV и отправку их по электронной почте, если контент не соответствует требованиям.
Привязка к регуляторике и данным класса
- Потребности соответствия: GDPR, 152-ФЗ (для России), законы о персональных данных, банковская тайна и т. д. DLP-политики должны отражать требования по защите PII/PCI/PHI и обеспечивать доказательную базу для аудитов.
- Управление доступом: разделение ролей данных, чтобы только уполномоченные лица могли видеть и экспортировать данные высокого уровня чувствительности.
- Единая политика мониторинга: создание единой картины по всей экосистеме BI/DWH — источники, данные, политики и инциденты — для упрощения аудита и управления рисками.
Архитектура и точки контроля
Центральный менеджер политик: хранение правил, версионирование, аудит изменений. В идеале использовать подход Policy as Code и хранить политики в системе контроля версий.
Разграничение зон ответственности:
- Источники данных (DWH, BI-слой, файлы) — контроль на уровне источника и процесса выгрузки.
- Периметр (сетевой и облачный) — DLP-гейтвеи/прокси для контроля экспорта и передачи данных.
- Конечные точки (рабочие станции, ноутбуки) — агентные DLP-системы.
Инструменты для реализации:
- Инвентаризация и классификация: OpenDLP, MyDLP, скрипты на Python/SQL для сбора метаданных.
- Контроль экспорта: прокси-серверы и DLP-шлюзы; политика на уровне клиентской платформы (агент DLP).
- Маскирование и токенизация: серверная маскирование в ETL, маскирование в BI-платформах, маскирование в представлениях BI-слоя.
- Мониторинг: ELK/OPNsense/СИЭМ-системы для сборки событий, корреляции и алертинга.
- Интеграция с BI/DWH: обеспечение совместимости с Oracle, PostgreSQL, Snowflake, SQL Server, а также с BI-платформами.
Управление данными и классификация: внедряем каталог данных и мастер-данные по данным: кто владеет данными, какие требования к хранению, какие политики применяются.
Политика как код и конфигурации
Форматы: YAML/JSON для описания правил, условий и действий.
Примеры элементов политики:
- Имя политики, описание, источники данных, целевые объекты (таблицы, колонки, файлы), уровни чувствительности.
- Content rules: регулярные выражения для паттернов PII/PCI, локальные форматы данных (например, ИНН в России, СНИЛС), числовые форматы карт, номера счетов.
- Context rules: параметры пользователя, источник данных, среда (prod/test), режим экспорта (в облако/локальная сеть).
- Actions: блокировка экспорта, маскирование данных, уведомление, логирование.
Процедуры тестирования: заранее заданные наборы тестовых данных и сценариев (positive/negative), которые позволяют оценивать точность и влияние на производительность.
Примеры практических конфигураций (иллюстративные)
Пример 1: политика для экспорта из дата-лаборатории BI
- Источник: общие файлы отчетов, экспортируемые из BI-платформы.
- Правило: если файл содержит значения конфиденциальной информации (например, номера банковских карт, ИНН, персональные данные), экспорт блокируется, а пользователю выдается предупреждение.
- Методы обработки: маскирование значений в экспортируемом файле, запись события в журнал аудита.
Пример 2: политика для DWH-процесса загрузки
- Источник: ETL-процессы, которые загружают данные в staging и production.
- Правило: при загрузке данных в страницу production применяется маскирование/PID-кодирование для полей PII/PCI, если данные не проходят проверку допуска.
- Методы обработки: токенизация, маскирование, разделение доступа к оригиналам.
Пример 3: политика на сетевом уровне
- Источник: шлюз DLP на границе сети.
- Правило: блокировать попытки отправки файлов, содержащих чувствительные данные, в внешние облачные сервисы без соответствующего разрешения.
- Методы: контекстная проверка, логирование, уведомление администратору.
Оценка рисков, производительности и FP/TP
- В BI/DWH случае FP часто возникает из-за обобщенных шаблонов в данных. Для снижения FP нужно адаптировать паттерны, учитывать региональные форматы, контекст использования, внедрять исключения.
- Влияние на производительность: полное сканирование больших дата-репозиториев может потребовать ресурсов; планирование по графику сканов и распределение нагрузки по времени, кэширование результатов и параллелизация.
- Правила деградации и эволюции: данные со временем меняются; поэтому политики должны обновляться, а инциденты — анализироваться для предотвращения ложных срабатываний в будущем.
- Риски интеграции: несовместимость между системами DLP и BI-платформами, ограниченная совместимость с новыми форматами данных, реорганизациями бизнес-процессов.
Риски и ограничения
1) Технические риски
- Неполное покрытие всех точек экспорта: если новые маршруты экспорта не учтены в политиках, они становятся уязвимыми.
- Ошибки распознавания: неверные паттерны могут приводить к ложным предупреждениям или пропуску реальной утечки.
- Влияние на производительность: агрессивные политики, особенно в больших DWH, могут увеличить задержки в загрузках и генерации отчетов.
- Шифрование и безопасность данных: инспекция зашифрованного трафика требует ключей и дополнительных конфигураций (например, TLSinterception). Это может вести к рискам конфиденциальности и юридическим ограничениям.
- Маскирование в BI-слое: если данные маскированы неправильно, аналитики могут получить недостающую контекстную информацию, что повлияет на качество анализа.
2) Организационные риски
- Сопротивление пользователей и задержки бизнес-процессов: агрессивный DLP может мешать работе аналитиков и пользователям.
- Разделение ответственности: нечеткое распределение ролей между данными владельцами, администраторами DLP и ИТ-отделом может привести к недоразумениям и пропуску важных моментов.
- Согласование с регуляторикой: политики должны соответствовать требованиям по локализации данных и передачах между регионами; ошибки могут привести к штрафам.
- Управление изменениями: частые обновления политик без надлежащего тестирования могут привести к сбоям и неожиданным ограничениям.
3) Ограничения инструментов
- Открытые инструменты могут не охватывать специфические паттерны, требующие адаптации под российскую специфику (например, локальные форматы документов, законодательные требования).
- Российские и локальные решения требуют корректной интеграции с существующей инфраструктурой и соблюдения локальных стандартов по безопасности и защите данных.
- В некоторых случаях легаси-системы и старые базы данных могут не поддерживать современные методики DLP без значительных изменений.
Жизненный цикл DLP-политик в BI и DWH — это управляемый, многоступенчатый процесс, который включает инвентаризацию и классификацию данных, формирование политик, техническую реализацию в рамках существующей архитектуры, тестирование и развертывание, а также постоянный мониторинг и коррекцию. В условиях BI/DWH данный подход требует тесного взаимодействия между бизнес-инициаторами, ИТ-архитекторами, администраторами баз данных, специалистами по кибербезопасности и комплаенсом. Практическая реализация часто включает сочетание открытых инструментов (OpenDLP, MyDLP, Wazuh) и российских решений (InfoWatch DLP, Kaspersky DLP) для достижения необходимого уровня защиты при сохранении производительности и гибкости бизнес-процессов. Важнейшая часть — это культура безопасности, где политики не являются жестким запретом, а инструментом контроля, который поддерживает качество данных и соблюдение регуляторных требований без излишнего торможения работы пользователей.
FAQ — Вопрос–Ответ
1) Что входит в понятие «жизненный цикл DLP-политик» в контексте BI и DWH?
Ответ: Жизненный цикл включает три ключевых блока: (а) подготовку и классификацию данных (инвентаризация источников, ярлыки чувствительности, создание таксономии); (б) формирование политики и реализацию правил (контенти контекстные политики, правила маскирования, токенизации, запреты на экспорт и т. д.); (в) эксплуатацию и эволюцию (тестирование, пилотирование, развёртывание в продакшн, мониторинг, аудит и обновление политик в ответ на новые риски).
2) Какие типы политик применяются в DLP для BI/DWH?
Ответ: Обычно применяют контентные политики (регулярные выражения и паттерны для выявления конкретных типов данных: PII, PCI, PHI, финансовые реквизиты), контекстные политики (кто, откуда, куда), политики экспорта (блокировка или маскирование экспортируемых данных), политики маскирования и токенизации на уровне ETL/BI-слоя, а также политики по мониторингу и уведомлениям.
3) Какие инструменты выступают в роли открытых решений для реализации DLP в таком стеке?
Ответ: OpenDLP и MyDLP (open-source/Community Edition) для обнаружения и контроля в файловых системах и в некоторых базах данных, Wazuh как дополнительная платформа для мониторинга и аудита, а также ряд инструментов для интеграции с BI/DWH через прокси/шлюзы и ETL-слои. Важны также средства маскирования и токенизации на уровне базы данных и BI-платформ.
4) Как российские решения помогают в DLP для локального рынка?
Ответ: Российские решения, такие как InfoWatch DLP и Kaspersky DLP, предлагают интеграцию с локальной инфраструктурой, поддержку требований российского регуляторного поля и ориентацию на типичные сценарии защиты корпоративной информации внутри российского сегмента. Они обычно включают агентные защиты на рабочих станциях, сетевые шлюзы и интеграцию с локальными хранилищами данных.
5) Какие риски чаще всего возникают при внедрении DLP в BI/DWH?
Ответ: Частые риски включают ложные срабатывания (false positives), замедление ETL/BI-процессов, сложности в поддержке актуальности паттернов под меняющиеся бизнес-потребности, конфликты с регуляторикой в части локализации данных и передачи за пределы региона, а также проблемы с интеграцией между различными системами и версиями ПО.
6) Как снизить влияние DLP на производительность и удобство пользователей?
Ответ: Использовать политику как код и планировать сканы и проверки в непиковые окна; разделять задачи на локальные и централизованные; внедрять маскирование и токенизацию на уровне ETL и BI-слоя, чтобы пользователи продолжали работать с безопасным уровнем данных; настраивать соответствующие исключения и тестирования; осуществлять пилоты и постепенное развертывание с детальными метриками FP/TP.
7) Как связать DLP-политики с BI-архитектурой и данными?
Ответ: Связать можно через создание единого реестра данных и политики доступа, внедрить контроль на уровне источников данных, прагнуть к интеграции с BI-метаданными и каталогами данных (data catalog) для отслеживания происхождения и контекста данных; использовать прозрачное маскирование в BI-слое и настройку доступа на основе ролей; обеспечить журнал аудита и метрики эффективности DLP в SIEM/аналитических панелях.
8) Что делать, если обнаруженная утечка произошла в облаке?
Ответ: Незамедлительно зафиксировать инцидент в системе мониторинга, активировать правила реагирования (Block/Quarantine), проверить журналы и provenance данных, уведомить ответственных за безопасность и владельцев данных, провести пост-инцидентный разбор, обновить политики и паттерны, чтобы предотвратить повторение.
9) Какие шаги предпринять при начале проекта DLP в BI/DWH?
Ответ: Начать с инвентаризации и классификации данных; определить владельцев и регуляторные требования; выбрать набор инструментов (open-source, российские коммерческие решения) и определить архитектуру; разработать политики и реализовать их в пилотной зоне; провести тестирование и корректировку; развернуть в продакшн с мониторингом и регулярной оценкой эффективности.
10) Какую роль играет культура безопасности в успешном внедрении DLP?
Ответ: Культура безопасности имеет критическое значение: политики становятся эффективными только если персонал понимает причины ограничений, получает обучение по безопасной работе с данными и видит преимущества в снижении рисков. Вовлечение бизнес-владельцев и создание ясных процессов реагирования и аудита повышает соответствие и снижает вероятность сопротивления сотрудников.
Жизненный цикл DLP-политик в BI и DWH — это прежде всего управляемая бизнес-задача, требующая согласованных действий между бизнес-подразделениями и ИТ-отделом. Благодаря сочетанию подходов к классификации данных, правилам контроля экспорта, технологическим точкам контроля и постоянному мониторингу вы можете значительно снизить риск утечки конфиденциальной информации без чрезмерного влияния на производительность и пользовательский опыт. В частности, использование открытых инструментов наряду с российскими решениями позволяет адаптировать DLP-политики под специфику вашего регуляторного поля и инфраструктуры, обеспечивая при этом прозрачность процессов и возможность аудита. Ваша задача как специалиста — выстроить устойчивый цикл, который не просто блокирует утечки, но и повышает качество данных, улучшает управляемость информационной средой и поддерживает доверие клиентов и регуляторов.


