

Регуляторика и требования по безопасности данных
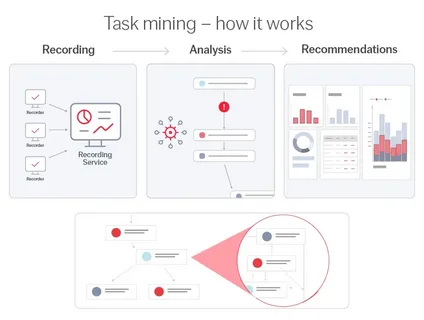
Современная концепция Task mining предполагает сбор и анализ данных из информационных систем для выявления реальных задач и процессов внутри организации. Но с ростом объема собираемой информации и широтой доступа к данным возрастает и риск нарушения конфиденциальности, безопасности и требований законодательства. Регуляторика и требования по безопасности данных становятся не просто техническим дополнением проекта, а основой проектирования, выбора инструментов и управленческих процедур. В данной главе мы подробно разберем правовые и регуляторные аспекты, которые trebuie учесть при внедрении Task mining: какие законы и стандарты применяются, какие меры защиты необходимы на разных этапах жизненного цикла данных, какие риски и ограничения существуют и как их минимизировать. Мы не ограничиваемся абстракциями: в разделе даны конкретные примеры открытых и российских решений, которые применяются на практике, технические детали реализации и практические рекомендации для новичков и специалистов. Цель главы — сформировать у слушателя ясное представление о том, как сочетать эффективность анализа процессов с соблюдением закона и корпоративной политики.
Что такое регуляторика и требования по безопасности данных в контексте Task mining
- Регуляторика — совокупность законов, правил, стандартов и локальных актов, которые регламентируют сбор, хранение, обработку и распространение персональных данных (ПД). В Task mining это особенно важно, потому что данные источников включают логи систем, данные транзакций, метаданные о действиях сотрудников и иногда данные клиентов.
- Требования по безопасности данных — комплекс мер, направленных на защиту целостности, конфиденциальности и доступности информации. Это включает технические средства (шифрование, управление доступом, мониторинг), организационные меры (политики, процедуры, обучение сотрудников) и юридические аспекты (договоры, регуляторные уведомления, DPIA).
- Взаимосвязь регуляторики и Task mining: регуляторика диктует, какие данные можно собирать, в каких условиях и как их хранить и обрабатывать; методы анализа должны быть совместимы с требованиями к защите ПД и к правам субъектов данных.
Основные юридические рамки в разных юрисдикциях
- Общий регламент защиты данных (GDPR) и его аналоги: для компаний, работающих с гражданами ЕС, требования к правам субъектов данных, законности обработки, минимизации данных, ограничению целей, сохранению в безопасной форме, уведомлению о нарушениях, DPIA для операций с высоким риском и аудита соответствия.
- Федеральный закон РФ «О персональных данных» (152-ФЗ) и регуляторика в России: требования к локализации данных на территории Российской Федерации, обработчикам персональных данных, договорам-обработчикам, передачи PD за пределы РФ — на условиях согласия субъекта или соответствующих правовых оснований; требования к хранению и защите PD в российских дата-центрах, обеспечение доступа субъектов к своим данным.
- ISO/IEC 27001 и ISO/IEC 27701: международные стандарты по системе управления информационной безопасностью и приватностью, как основа для аудита и сертификации; их применение помогает унифицировать подход к рискам и прослеживаемости обработки PD.
- НПО и отраслевые стандарты: NIST SP 800-53/Privacy Framework и другие управления рисками, которые могут использоваться как ориентиры для формирования внутренней политики безопасности.
Концепции управления данными в Task mining
- Взаимосвязь ролей: контролер (кто определяет цели обработки) и процессор (кто обрабатывает данные по указанию контролера). В рамках Task mining часто роль контролера принадлежит бизнес-unit-у и ИТ-отделу — они определяют, какие данные и для каких задач используются.
- Принципы минимизации данных, ограничение целей обработки и ограничение сроков хранения. Это означает, что собираются только те данные, которые необходимы для анализа процессов, и данные подвергаются удалению или анонимизации после завершения проекта.
- Многослойная безопасность: физическая безопасность помещений, сетевое разделение, шифрование в пути и в состоянии покоя, контроль доступа на основе ролей (RBAC) и дополнение этим контекстуальными правилами (ABAC, политику на основе контекста).
- Приватность по умолчанию и по умолчанию: настройка систем так, чтобы максимальная защита была включена «из коробки», без необходимости дополнительных действий со стороны пользователей.
Технические принципы защиты для Task mining
- Защита данных на этапах жизненного цикла: сбор, обработка, хранение, архивирование и уничтожение. Включение механизмов шифрования, журналирования доступа и защиты целостности.
- Диджитализация и анонимизация: псевдонимизация и деидентификация данных, использование тестовых наборов данных, где возможно. В контексте Task mining это особенно важно, чтобы не раскрывать реальные идентификаторы сотрудников или клиентов при обучении моделей и анализе процессов.
- Прозрачность и прослеживаемость: ведение линейного и неотъемлемого журнала (data lineage) источников, трансформаций и целей использования данных. Это обеспечивает возможность ответить на вопросы: какие данные были использованы, кем, когда и зачем.
- Мониторинг и реагирование на инциденты: настройка SIEM-систем, детекция аномалий в доступе, процедуры уведомления и реагирования на нарушения.
Практические примеры концепций в контексте Task mining
- Пример 1: анализ процессов в бэк-офисе банка с использованием логов ERP и CRM. Вопросы конфиденциальности: какие поля содержат персональные данные? Можно ли заменить их псевдонимами на этапе предварительного анализа? Какие политики контроля доступа применяются к данным в процессе анализа?
- Пример 2: открытые инструменты для анализа процессов и защиты данных: как можно применить открытые библиотеки для добычи знаний из логов, при этом гарантировать соответствие требованиям: ProM, PM4Py, Apromore, Apache NiFi и т. д. Важно не забывать о защите PD на каждом этапе и о необходимости DPIA для высокой степени риска.
Практические примеры
1) Пример с открытыми инструментами: ProM, PM4Py и Apromore
- ProM и PM4Py — открытые библиотеки и фреймворки для процессного майнинга. Они позволяют импортировать данные журналов (event logs) из разных систем и строить модели процессов. При работе с PD необходимо заранее определить, какие поля считаются идентификаторами сотрудников, клиентов и т. п., и заменить их на псевдонимы перед загрузкой данных в анализатор.
- Apromore — открыто- и коммерчески доступная платформа процессного майнинга. Она поддерживает управление данными и хранение журналов, а также предоставляет инструменты для визуализации процессов. При внедрении применяйте политики «privacy by design» и используйте псевдонимизацию на уровне входных данных.
- В связке с этими инструментами можно использовать Apache NiFi для управления потоками данных, обеспечения линейной прослеживаемости и возможной редактируемости поля идентификаторов до момента анализа.
2) Российские решения и подходы
- ABBYY Timeline — продукт российского происхождения, ориентированный на процессную аналитку и майнинг процессов. Он может интегрироваться с источниками данных на предприятиях и поддерживает управляемость данными, журналирование и интеграцию целей анализа. В контексте регуляторики особое внимание уделять тому, каким образом Timeline хранит данные и как реализованы механизмы доступа, аудита и защиты PD.
- InfoWatch Data Loss Prevention и подобные решения российского происхождения помогают ограничивать утечку данных через ـ например — внешние каналы, определять и блокировать передачи PD, обеспечивать контроль доступа и мониторинг поведения пользователей.
- Применение российских облачных и локальных решений должно учитывать требования локализации PD и правила передачи данных за пределы страны: аккуратно планировать хранение PD в русских дата-центрах, использовать шифрование и политики на уровне облачных и локальных инфраструктур.
3) Практические сценарии внедрения и оценки регуляторных рисков
- Сценарий 1: внедрение Task mining в розничной сети с учетом локализации данных и минимизации PD. Данные клиентов не должны покидать страну без явного согласия и надлежащих мер защиты. Для анализа используются псевдонимы, а данные, которые могут содержать PD, обезличиваются на этапе подготовки набора данных.
- Сценарий 2: проект в банке с использованием открытых инструментов. Акцент на создание безопасного конвейера обработки: NiFi для инкапсуляции данных и маршрутизации, RBAC и OPA для доступа, шифрование на уровне хранения и передачи. DPIA проводится до начала анализа, чтобы определить высокорискованные участки.
- Сценарий 3: использование Timeline в крупной розничной сети (российский рынок). В рамках проекта проводится аудит соответствия требованиям по защите PD, внедряются процедуры контроля доступа и журналирования, определяется срок хранения журналов и данные подвергаются анонимизации при необходимости.
Архитектура и поток данных
- Источники данных: ERP, CRM, WMS, система бухгалтерии, системные логи, базы данных персональных данных. В Task mining в качестве составной части анализа используется событие журналов (event logs) — они содержат записи об операциях, шагах процесса и участниках.
- Ингестинг и преобразование: для безопасной загрузки данных в анализатор применяются Apache NiFi или другие интеграционные устройства. В процессе инференса применяются псевдонимы и деидентификация на уровне набора данных, чтобы ограничить использование PD.
- Хранение и обработка: данные могут храниться в специализированных озероподобных структурах (data lake) или в более формализованных моделях (data vault), с поддержкой версионирования и аудита. Важно обеспечить хранение данных в РФ, если того требуют ФЗ-152, либо обеспечить юридически допустимое трансграничное хранение при соблюдении суверенных требований.
- Аналитика и визуализация: процесс майнинг, построение моделей процессов, диаграмм потока, выявление узких мест. Визуализация должна не раскрывать PD; используйте псевдонимы и обобщение при публикации результатов.
Контроль доступа и аудит
- Роли и политики доступа: внедрение RBAC (Role-Based Access Control) или ABAC (Attribute-Based Access Control) для ограничения доступа к сырым данным, журналам и конфигурациям.
- Управление ключами и шифрование: TLS для сети, шифрование данных на уровне хранения (например, AES-256), управление ключами (KMS, HSM). Важно хранить ключи отдельно от данных и обеспечить безопасное обновление ключей.
- Логи и неотъемлемый аудит: сбор и хранение логов доступа к данным и к системам анализа; обеспечение неизменности журналов, например через подписанные логи и хранение их в защищенной области.
- Прослеживаемость данных (data lineage): полный маршрут данных от источника к аналитическим выводам, включая любые маскировки и преобразования.
Защита данных на уровне обработки
- Псевдонимизация и деидентификация: замена реальных ПД на псевдонимы на ранних стадиях обработки. Возможна повторная идентификация только при наличии законного основания и защищенных механизмов.
- Маскирование и агрегация: применение маскирования для конкретных полей (например, скрывать часть номера карты, даты), а также агрегации для защиты индивидуальных данных в итоговых выводах.
- Данные минимизации: сбор только тех полей и значений, которые необходимы для целей анализа; исключение некорректной передачи PD за пределы разрешенных рамок.
Управление рисками и DPIA
- DPIA (Data Protection Impact Assessment) — процедура оценки воздействия на защиту персональных данных. В Task mining DPIA выполняется для процессов, где риск нарушения PD высок: сбор данных из систем с большим количеством чувствительных полей, возможность кросс-связывания данных, роль субъектов данных и т.д.
- Этапы DPIA: описание обработки, цели и законность, объём PD, оценка рисков для прав и свобод субъекта, меры снижения риска, план управления рисками, подтверждение согласия и прав субъектов.
- Инструменты оценки: чек-листы по стандартам ISO/IEC 27701, внутренние регламенты, шаблоны договоров, политики доступа и контроля изменений.
Технические детали реализации в открытых и российских решениях
- Open-source инструменты: ProM, PM4Py, Apromore, Apache NiFi, Apache Ranger, OpenDLP как ориентиры для DLP, ELK-стек для логирования и мониторинга безопасности ( Elasticsearch, Logstash, Kibana ), TLS и VPN для доступа к инфраструктуре.
- Российские примеры и практики: ABBYY Timeline как инструмент анализа процессов с учётом локальной инфраструктуры и требований по безопасности; InfoWatch как решение для DLP; использование отечественных дата-центров и сертифицированных средств защиты; внедрение локальных политик доступа и журналирования согласно локальному законодательству.
- Архитектурные решения: внедрять разделение окружений (разделение тестирования и продакшена), использовать безопасную маршрутизацию и изоляцию сетей (VLAN/параметризованные правила). В целях соответствия требованиям важно документировать все компоненты, версии ПО и конфигурации, чтобы иметь возможность аудита.
Практические рекомендации по внедрению
- Перед стартом проекта провести DPIA и сформировать регламент по защите PD и доступу к данным.
- Определить минимальные наборы данных, необходимые для целей анализа, и реализовать псевдонимизацию на уровне ETL-процессов.
- Внедрить механизмы просмотра и утверждения доступа к данным, с использованием RBAC/ABAC и аудитом.
- Обеспечить хранение данных в соответствии с требованиями локализации (если применимо), договоры об обработке данных и меры по защите информации в режиме «privacy by design».
- Регулярно проводить аудиты, обновлять политики безопасности и обучать сотрудников.
Риски и ограничения
Правовые и регуляторные риски
- Несоблюдение требований ФЗ-152: нарушение правил обработки PD, несоблюдение условий локализации, отсутствие согласий и договоров.
- Нарушение GDPR (для международной деятельности): нарушение прав субъектов данных, недостаточная документация DPIA, неверная классификация целей обработки.
- Прозрачность и уведомления: несвоевременное уведомление о нарушениях данных, отсутствие политики реагирования на инциденты.
- Третий сторона и договоры: неполные DPAs (договоры обработки данных) с поставщиками и контрагентами.
Технические риски
- Неправильная псевдонимизация и деидентификация, ведущие к утечке идентификаторов в процессе анализа.
- Ошибки конфигурации RBAC/ABAC и некорректный доступ к данным, что может привести к несанкционированному просмотру PD.
- Неполная прослеживаемость данных и сложное управление версиями наборов данных.
- Непредвиденная нагрузка на системы, задержки в обработке логов и анализе, проблемы с совместимостями между инструментами.
- Уязвимости в открытом ПО и зависимостях: обновления, совместимость, безопасность.
Операционные и организационные риски
- Риск задержек с внедрением из-за узких специалистов в области защиты данных и регуляторики.
- Недостаточная подготовка сотрудников, неправильное обращение с данными и слабые процессы управления изменениями.
- Зависимость от конкретных поставщиков (vendor lock-in) и ограничение гибкости.
- Проблемы качества данных: неполные, неточные, устаревшие данные, которые снижают качество выводов.
Ограничения внедрения
- Ограничения по возможности локализации PD и требованиям к хранению данных в РФ могут ограничить использование некоторых облачных услуг и инструментов.
- В некоторых случаях необходимо согласование с регуляторами или получение отдельных разрешений.
Механизмы снижения рисков
- Применение DPIA для всех проектов с высоким уровнем риска.
- Минимизация данных, псевдонимизация и анонимизация на ранних этапах.
- Комплексное тестирование обработки данных с проверкой соответствия на практике.
- Четкая политика доступа, многофакторная аутентификация и регулярные аудиты.
- Обучение сотрудников и развёртывание культуры защиты данных.
Регуляторика и требования по безопасности данных в Task mining — это не просто набор правил, а фундаментальная часть проектирования и эксплуатации процессов анализа. Эффективность Task mining достигается не только благодаря техническим решениям и открытым инструментам, но и грамотной правовой и операционной инфраструктуре: соблюдение ФЗ-152 и GDPR, применение ISO 27001/27701, проведение DPIA, минимизация PD, псевдонимизация данных, контроль доступа, маршрутизация и прослеживаемость. Важность локализации и соблюдения регуляторных требований особенно высокая в российском контексте, где хранение PD в стране и согласование трансграничной передачи данных являются ключевыми моментами. Практические примеры показывают, что можно сочетать открытые решения (ProM, PM4Py, Apromore, Apache NiFi) и российские решения (ABBYY Timeline, InfoWatch) для достижения целей анализа и при этом обеспечивать высокий уровень защиты данных. Успешная реализация требует последовательности действий: планирование DPIA, проектирование архитектуры с защитой PD на каждом уровне, выбор инструментов с учетом регуляторной совместимости, регулярного аудита и обучения персонала. Важно помнить, что безопасность данных — это непрерывный процесс, который сопровождает жизненный цикл проекта от начала до вывода результатов и дальнейших улучшений.
FAQ — Вопрос–Ответ
1) Какие регуляторные требования следует учитывать при запуске проекта Task mining?
Ответ: Основные требования включают соблюдение закона о персональных данных (152-ФЗ в России), локализацию PD в случае отсутствия разрешений на трансграничную передачу, обеспечение минимизации данных и псевдонимизацию, должное хранение и защиту данных, контрактные обязанности по обработке PD (DPAs), уведомления об инцидентах и необходимость DPIA для операций с высоким риском. Для компаний, работающих с гражданами ЕС, применим GDPR, который требует прозрачности в обработке PD, прав субъектов данных и проведения DPIA для высокорискованных проектов, а также надлежащих механизмов защиты в цепочке обработки.
2) Как провести DPIA для проекта Task mining?
Ответ: DPIA должен включать описание обработки PD, цели и законность обработки, перечень PD, оценку рисков для прав и свобод субъектов, меры снижения риска (технические, организационные, процедурные), план действий и ответных мер в случае инцидентов, а также документирование консенсуса и согласия, если требуется. DPIA следует проводить до начала обработки, а при существенных изменениях в проекте — повторно.
3) Какие данные допустимо использовать в Task mining и как их обезопасить?
Ответ: Допустимо использовать данные, необходимы для целей анализа процессов, но следует минимизировать PD, применять псевдонимизацию и деидентификацию, маскирование полей, и хранить данные в рамках разрешённых правовых оснований. Необходимо обеспечить доступ по принципу минимального допуска, а также использовать отделение между сырыми данными и аналитическими результатами. При возможности — использовать синтетические данные для тестирования и разработки.
4) Какие технические средства обеспечивают защиту данных в рамках Task mining?
Ответ: Шифрование в состоянии покоя и при передаче (TLS, AES-256), управление доступом (RBAC/ABAC), аудит и журналирование, межсетевые экраны и сегментация сетей, системы управления ключами (KMS), защита журналов и неотъемлемая прослеживаемость данных (data lineage), маскирование и псевдонимизация, а также DPIA как непрерывный процесс управления рисками.
5) Как организовать доступ к данным и журналам?
Ответ: Внедрять RBAC/ABAC, требовать многофакторную аутентификацию, ограничивать доступ к сырым данным, хранить журналы в защищенной среде, обеспечивать их целостность (цифровая подпись, хранение в неизменяемом виде) и регулярно проводить аудиты доступа. Лишние копии данных должны быть устранены, а политики доступа должны соответствовать регуляторным требованиям.
6) Что делать при нарушении безопасности данных?
Ответ: Непрерывно действующая процедура реагирования на инциденты: немедленная изоляция проблемы, уведомление внутренних субъектов и регулятора в установленный срок, документирование инцидента, анализ причин и устранение уязвимостей, проведение DPIA повторно, обновление политик и обучение сотрудников. Важно поддерживать план кризисного реагирования и учесть требования по уведомлению в зависимости от юрисдикции.
7) Какие примеры открытых и российских решений можно использовать в рамках Task mining?
Ответ: Открытые решения: ProM, PM4Py, Apromore для процессного майнинга и анализа; Apache NiFi для ингрестинга и маршрутизации данных; Apache Ranger и OpenPolicyAgent для управления доступом; ELK-стек для мониторинга и логирования. Российские примеры: ABBYY Timeline как решение для процессов, InfoWatch как DLP-решение, возможно использование локальных дата-центров и отечественных услуг. Выбор должен учитывать требования локализации PD, требования к аудиту, совместимость с регуляторными нормами и возможность интеграции в существующую архитектуру.
8) Как интегрировать Task mining с требованиями локализации данных в России?
Ответ: Необходимо определить, какие данные подпадают под локализацию, и хранить их в российских дата-центрах, использовать псевдонимизацию и анонимизацию для анализа, обеспечить соответствующий доступ и аудит. В случае трансграничной передачи — предусмотреть согласие субъектов данных или применение соответствующих правовых гарантий и механизмов. Внедрять политики по доступу и журналированию согласно требованиям 152-ФЗ и локальным регуляторным актам. Рассмотреть использование российских решений (ABBYY Timeline, InfoWatch) и гибридных архитектур с локальными модулями и ограничением экспорта PD за пределы РФ.


