

Архитектура operating model DG
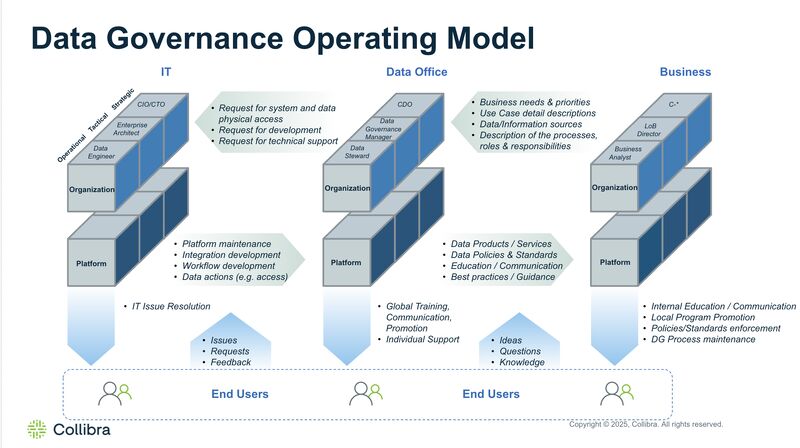
Data Governance (DG) — это системный подход к управлению данными организации: кто владеет данными, как они описаны, как обеспечивается качество, безопасность и соответствие нормам, и как данные становятся активом бизнеса. В рамках DG важно не только прописать политики и роли, но и спроектировать operating model — модель организации работы DG, её структуры, процессы и встроенные механизмы мониторинга.
Целей архитектуры operating model DG несколько:
- обеспечить единое видение и единые стандарты данных по всей компании;
- обеспечить прослеживаемость источников данных, их качество и соответствие регуляторным требованиям;
- встроить DG в бизнес-процессы через ясные роли, ответственности и точки взаимодействия;
- минимизировать риски качества, пропусков данных, нарушения приватности и киберрисков;
- обеспечить прозрачность для стейкхолдеров и ускорение принятия решений на основе данных.
В рамках этой главы мы системно разберём как спроектировать архитектуру operating model DG: от общих концепций и теории к практическим примерам, техническим деталям и рискам внедрения. Мы рассмотрим организационные структуры, доменную модель данных, RACI и способы внедрения DG в бизнес-процессы. В конце — FAQ с ответами на наиболее частые вопросы.
Основные концепции DG и operating model
DG как управление данными на уровне предприятия: данные считываются, описываются и управляются как актив, который создаёт ценность при правильном пользовании. Operating model DG — это сочетание трех слоёв:
- People (люди): роли, компетенции, ответственности.
- Process (процессы): процессы управления данными, политики, процедуры, контрольные точки.
- Technology (технологии): каталоги данных, lineage, качество данных, безопасность, профили данных, интеграционные механизмы.
Важные концепции:
- Data ownership и data stewardship: владелец данных отвечает за бизнес-значение и правила использования; стейкхолдеры (стейкхолдеры по данным) обеспечивают выполнение практик.
- Domain-driven approach: домены данных — логически выровненные области (например, Клиенты, Продукты, Сделки, Финансы). Домены задают границы ответственности и моделирования.
- Метаданные и каталог: описание источников, бизнес-терминов, владельцев, формат данных, качество и lineage.
- RACI-модели: распределение ролей и ответственности.
- Встроенность в бизнес-процессы: DG не изолированная функция, а часть бизнес-операций, например, в процессах обработки заказов, интеграции данных между системами и регуляторных процессов.

Доменная модель данных в DG
Доменная модель — это логическое разделение данных на контекстуальные области (домены) с явными связями. Цель доменной модели — снизить избыточность, улучшить совместимость систем и упростить внедрение политики DG.
Типичные домены:
- Клиенты/Пользователи (Customer)
- Продукты (Product)
- Сделки/Транзакции (Transaction)
- Финансы и бухгалтерия (Finance)
- Локации/Метаданные (Location/Metadata)
- Поставщики и контрагенты (Vendor/Partner)
- Метки качества, атрибуты качества и данные об источниках (Data Quality, Source)
Элементы модели:
- Атрибуты: бизнес-термины, типы данных, допустимые значения (словарь).
- Связи: один-к-одному, один-ко-многим, многие-ко-многим (через справочники/ключи).
- Метаданные: источник, дата последнего обновления, владелец, уровень конфиденциальности (PII, секреты и т.д.).
- Правила качества и политики использования: пороги качества, правила очистки, требования к хранению.
Пример упрощённого доменного моделирования:
- Домены: Customer, Product, Transaction
- Связи: Customer —< Transaction >— Product
- Ключи: CustomerID, ProductID, TransactionID
- Метаданные: владелец (Owner), источник (Source), уровень конфиденциальности (Classification)
Роли, ответственности и RACI
RACI — простая и эффективная методика распределения ролей и ответственности между участниками DG:
- R (Responsible) — ответственный за выполнение задачи.
- A (Accountable) — единственный, кто отвечает за итоговый результат и подпись.
- C (Consulted) — консультируемый эксперт/заинтересованное лицо.
- I (Informed) — информируемый, который должен знать о ходе.
Типичная структура DG-организации:
- DG Steering Committee (Совет DG) — стратегическое руководство, приоритеты, контроль исполнения.
- Data Owner (Владелец данных) — ответственность за бизнес-значение и правила использования конкретного домена/набора данных.
- Data Steward (Стейкхолдер по данным) — операционная ответственность за качество, каталог, описания, метаданные.
- Data Architect/Domain Architect — проектирование доменной модели и архитектурных решений DG.
- Data Custodian (Куратор данных) — техническое хранение и доступ к данным, безопасность, хранение метаданных.
- Data Engineer/Integrator — техническая реализация в инфраструктуре (интеграции, lineage, метаданные).
- Compliance & Security Officer — контроль соответствия требованиям, приватности, рискам.
Пример RACI на уровне домена: Данные клиентов (Customer Data)
- R: Data Steward
- A: Data Owner
- C: Data Architect, Compliance Officer
- I: Бизнес-аналитики, IT-операторы
Данные транзакций (Transaction Data)
- R: Data Engineer
- A: Data Owner
- C: Compliance Officer, Security
- I: Финансовый контролёр, Результаты бизнес-подразделений
Процессы в DG и их связь с бизнес-процессами
Процессы DG можно разделить на:
- Cataloging and Metadata Management: описание источников, термины, выгрузка метаданных.
- Data Quality Management: мониторинг качества, правила очистки, уведомления.
- Data Lineage и Data Provenance: прослеживаемость происхождения данных и трансформаций.
- Data Access & Security: политики доступа, аудит, приватность, шифрование.
- Data Lifecycle & Retention: хранение, архивирование, удаление данных в соответствии с регламентами.
- Compliance & Policy Management: соответствие нормам, аудиты, регуляторные требования.
Встраивание DG в процессы бизнеса:
- Определение точек входа DG в жизненный цикл данных: создание данных, обработка, публикация, архивирование.
- Включение DG в процессы проектирования моделей данных, разработки ETL/ELT, BI-отчетности.
- Включение политики DG в требования к данным в проектах: DRI (Data Responsible Individuals), acceptance criteria, data contracts.
Практические примеры
1) Пример: доменная модель и метаданные
Ниже упрощённая доменная модель в формате YAML, иллюстрирующая связи между доменами, ключами и основными метаданными.
domains:
  - name: Customer
    attributes:
      - name: CustomerID
        type: string
        classification: PII
        owner: "Customer Data Owner"
      - name: FullName
        type: string
        classification: PII
        owner: "Customer Data Owner"
      - name: Email
        type: string
        classification: PII
        owner: "Customer Data Owner"
  - name: Product
    attributes:
      - name: ProductID
        type: string
        owner: "Product Data Owner"
      - name: Name
        type: string
        owner: "Product Data Owner"
      - name: Category
        type: string
  - name: Transaction
    attributes:
      - name: TransactionID
        type: string
        owner: "Transaction Data Owner"
      - name: CustomerID
        type: string
        references: Customer.CustomerID
      - name: ProductID
        type: string
        references: Product.ProductID
      - name: Amount
        type: decimal
        owner: "Transaction Data Owner"
metadata:
  sources:
    - name: CRM
      type: operational
      owner: "CRM Data Owner"
    - name: ERP
      type: financial
      owner: "Finance Data Owner"
policies:
  retention:
    - domain: Customer
      days: 3650
    - domain: Transaction
      days: 3650
quality:
  rules:
    - name: ValidCustomerID
      domain: Customer
      condition: CustomerID matches /^[A-Z0-9]{8,12}$/
      severity: critical
Эта модель демонстрирует связь доменов и базовые метаданные: владельцев, источники, правила качества и политики хранения. В реальности доменная модель дополняется терминами бизнес-словаря, словарями кодов, справочниками и линейками данных.
2) Пример RACI в формате таблицы
| Домейн/Процесс | Data Owner | Data Steward | Data Architect | Data Engineer | Compliance | BI/Аналитик | IT Ops |
|---|---|---|---|---|---|---|---|
| Cataloging metadata | A | R | C | C | I | I | I |
| Data quality monitoring | C | R | A | R | C | I | I |
| Data lineage tracking | C | R | A | R | I | I | I |
| Access & privacy policy | C | C | A | R | A | I | I |
| Data retention | A | R | C | C | A | I | I |
3) Пример интеграции DG с Open-Source решениями
Open-Source стэк: Apache Atlas (метаданные и линейные зависимости), Amundsen/OpenMetadata (каталог данных, линейность и политики). Пример интеграции: Atlas как источник метаданных и lineage, OpenMetadata как воронка для бизнес-описания и интерфейса пользователя, Great Expectations для контроля качества.
Пример кода/конфигурации (псевдонимный синтаксис, упрощённый):
Конфигурация Atlas (псевдокод):
atlas:
  type: "hive"
  hosts: ["atlas-host1", "atlas-host2"]
  auth:
    user: "atlas_user"
    password: "secure"
  entities:
    - name: "Customer"
      type: "dataset"
      attributes: ["CustomerID", "FullName", "Email"]
Конфигурация OpenMetadata (пример):
metadata:
  api_endpoint: "http://om-api:8585/api"
  auth:
    username: "admin"
    password: "changeme"
  sources:
    - name: "crm_source"
      type: "table"  # источник таблиц
      service: "crm_service"
      connectionOptions:
        host: "crm-db.local"
        port: 5432
YAML- example бизнес-описания в OpenMetadata:
lineage:
  - source: CRM.customer
    destination: DataWarehouse.dbo.customers_dim
  - source: ERP.sales
    destination: DataWarehouse.dbo.sales_facts
4) Примеры практических решений (open-source и российские)
Open-Source решения (практики внедрения DG):
- Apache Atlas: управление метаданными, линейность, политики классификации и согласования.
- Amundsen: каталог данных, поиск, линейность и метаданные с фокусом на UX аналитиков.
- OpenMetadata: унифицированный каталог, линейность, политики и интеграции с BI и ETL.
- Great Expectations: качество данных, проверки, интеграция с пайплайнами.
- OpenLineage: стандарт открытых линей данных, совместим с косметическими инструментами.
Российские/локальные практики и подходы:
- Локализация и приватность: хранение метаданных и журналов доступа в локальных дата-центрах; применение требований ФЗ-152 (персональные данные) и регуляторных требований Банка России и госрегуляторов.
- Кастомные решения под требования РФ: крупные организации часто строят DG на базе открытых платформ Atlas/Amundsen/OpenMetadata с локализацией пользовательских интерфейсов на русском и локальными плагинами для интеграции с российскими источниками данных (1C/PostgreSQL/MS SQL, Oracle, Hive, ClickHouse и т. п.).
- Пример архитектурной конфигурации: локальные каталоги, локальные источники данных, безопасные каналы передачи метаданных, контроль доступа по ролям и аудит изменений.
- Пример кейса: построение единого каталога для банковской или госструктуры с соблюдением регуляторных требований, включающий управление доступом к персональным данным, аудит доступа и автоматическое уведомление о нарушениях.
Важно отметить: российские решения часто опираются на открытые движки, но дополняются локализацией, локальной поддержкой, сертификацией и соответствием требованиям законодательства. Это позволяет сочетать гибкость открытого ПО и экономическую эффективность с требованиями локального рынка.
Архитектурные принципы DG
- Модульность: разделение на каталоги, качество, lineage, безопасность, управление политиками.
- Модели данных и метаданные: единый словарь терминов и конвенций именования; семантические связи между доменами.
- Контроль доступа и безопасность: RBAC/ABAC, аудит, шифрование на уровне хранения и передачи.
- Прозрачность и аудит: журналирование изменений, изменение видимости и доступности данных.
- Интеграционная гибкость: поддержка ETL/ELT-пайплайнов, потоков данных, BI-инструментов и ML/AI платформ.
Архитектурная карта (описательно)
- Источники данных (Source Systems): базы данных, файлы, SaaS-источники, потоки.
- Лекарственные линии данных (Ingestion/Integration): ETL/ELT, коннекторы, преобразование, обогащение.
- Каталог метаданных (Metadata Catalog): сущности данных, термины, атрибуты, источники, владельцы.
- Линейность (Lineage): прослеживаемость источника к месту использования.
- Качество данных (Data Quality): правила валидности, тесты, мониторинг.
- Безопасность и доступ (Security & Access): политики доступа, аудит, шифрование.
- Управление политиками и соответствием (Policy & Compliance): регуляторы, требования к данным.
- Бизнес-пригодность (Business Layer): бизнес-термины, словари, понятия, отчеты.
Примеры конфигураций и кода
Пример политики доступа в формате JSON (RBAC/ABAC):
{
  "policyName": "PII_Access",
  "domain": "Customer",
  "rules": [
    {
      "condition": "user.role == 'data_scientist' && user.location == 'EU'",
      "action": "allow"
    },
    {
      "condition": "user.role == 'analyst' && data.classification != 'PII'",
      "action": "allow"
    },
    {
      "condition": "otherwise",
      "action": "deny"
    }
  ]
}
Пример доменной модели в JSON (упрощённый):
{
  "domains": [
    {
      "name": "Customer",
      "attributes": [
        {"name": "CustomerID", "type": "string", "classification": "PII"},
        {"name": "Email", "type": "string", "classification": "PII"}
      ]
    },
    {
      "name": "Transaction",
      "attributes": [
        {"name": "TransactionID", "type": "string"},
        {"name": "Amount", "type": "decimal"}
      ]
    }
  ]
}
Пример использования OpenMetadata API для регистрации источника:
curl -X POST "http://localhost:8585/api/v1/services/table" \
     -H "Content-Type: application/json" \
     -d '{"name": "crm_source", "serviceType": "table", "description": "CRM data source"}'
Таблица сравнения инструментов (open-source vs российские реализации)
| Категория | Примеры | Преимущества | Особенности для РФ |
|---|---|---|---|
| Каталог и метаданные | Apache Atlas, Amundsen, OpenMetadata | богатый функционал, активное сообщество | возможность локализации интерфейсов и интеграций с локальными источниками |
| Качество данных | Great Expectations | гибкость тестов качества | можно адаптировать под регуляторные требования РФ |
| Линейность | OpenLineage | прозрачность происхождения данных | совместимость с локальными пайплайнами |
| Безопасность | pust: RBAC/ABAC, аудит | контроль доступа, аудиты | локализация регуляторных требований, хранение аудитов в локальном дата-центре |
Риски и ограничения внедрения
- Риск организационного сопротивления: сотрудники могут видеть DG как дополнительную нагрузку, а не как ценность. Необходима активная коммуникация, обучение и участие бизнес-пользователей в проекте.
- Неполное определение доменов и ролей: без чётких доменных границ DG может привести к дублированию и непоследовательности.
- Ограничения качества данных: если исходные источники данных низкого качества, DG может оказаться неэффективным без параллельного улучшения источников данных.
- Регуляторное давление и приватность: российское законодательство требует хранения и обработки ПД в соответствии с требованиями; необходимо обеспечить соответствие FZ-152, локализацию данных и аудит.
- Технические ограничения: интеграция с устаревшими системами, ограниченный доступ к данным, ограниченная пропускная способность сети, сложности миграций в облако.
- Риск зависимости от поставщиков: выбор инструментов в рамках Open-Source и коммерческих решений может привести к vendor lock-in, если дорожная карта не гибкая.
- Недостаточная прозрачность процессов: без прозрачной политики доступа и механизмов аудита DG может утратить доверие пользователей.
- Управление изменениями: изменения в доменной модели требуют координации бизнес- и IT-стороны, иначе возникает расход в поддержке.
Ограничения
- Масштабируемость: DG-системы должны поддерживать рост объёмов данных, увеличение числа доменов и источников.
- Производительность: линейность и поиск в каталоге должны оставаться быстрыми с ростом метаданных.
- Совместимость: поддержка множества источников данных, форматов и интерфейсов.
- Уровень автоматизации: слишком много ручной работы снижает эффективность; необходимо автоматизировать что можно, и держать в руках только требуемые задачи.
Выводы
- Архитектура operating model DG — это системная конструкция, объединяющая людей, процессы и технологии. В рамках DG доменная модель, RACI и встроенные процессы обеспечивают единое понимание данных на уровне предприятия.
- Домены как ядро доменной модели помогают структурировать данные по бизнес-значению и упростить управление ими.
- RACI-модели позволяют четко определить роли и ответственности, чтобы DG функционировало как единая система.
- Практические примеры на базе open-source инструментов (Apache Atlas, Amundsen, OpenMetadata, Great Expectations, OpenLineage) показывают, как можно строить catalogue, lineage и качество данных в рамках единой архитектуры.
- Российские решения в DG часто опираются на открытые движки, но адаптируются под требования локального рынка и регуляторных норм, включая хранение и обработку ПД на территории РФ и локальные сервисы поддержки.
- Внедрение DG — это не разовая задача, а продолжительный цикл улучшений: от описания доменных моделей и политики доступа до постоянного мониторинга качества и регуляторной устойчивости.
FAQ (Вопрос–Ответ)
1) Зачем нужен operating model DG и чем он отличается от просто каталога данных?
- Operating model DG — это не только каталог. Это структурированная система владения данными, процессы управления, политики качества и доступа, а также механизмы прослеживаемости и соответствия. Каталог данных — это часть этого операционного режима, но DG включает управление определением, сотрудничество владельцев, контроль качества и безопасность.
2) Какой подход к доменным моделям наиболее эффективен?
- На практике хорошо работает domain-driven подход: разделение по бизнес-целям и контекстам, чётко определённые владельцы, общие терминологии и понятия. Это упрощает согласование между бизнесом и IT и ускоряет внедрение DG в бизнес-процессы.
3) Какие инструменты стоит выбрать в первую очередь?
- Для старта можно рассмотреть набор: Apache Atlas или OpenMetadata в качестве каталога и линейности, Amundsen как удобный пользовательский интерфейс, Great Expectations для контроля качества. В РФ можно дополнять российскими требованиями локализацией и аудитами, если есть необходимость работать в локальном дата-центре и с регуляторными требованиями.
4) Как связать RACI с реальными бизнес-процессами?
- Включайте DG в процессы жизненного цикла данных: создание данных, обработку, публикацию и архивирование. Для каждого процесса определите роли и соответствующие точки ответственности в RACI. Привязывайте бизнес-задачи к конкретным доменам данных.
5) Какие риски наиболее критичны на старте внедрения DG?
- Ключевые риски: сопротивление сотрудникам, слабые определения доменов, недостаточное качество исходных данных, сложности интеграции с устаревшими системами, регуляторные требования и риск утечки данных (PII).
6) Как обеспечить соответствие требованиям приватности и регуляторики в DG?
- Включайте в политику DG требования к приватности и хранению ПД; применяйте RBAC/ABAC; ведите аудит доступа к чувствительным данным; храните журналы изменений и политику хранения в локальном дата-центре, если требуется.
7) Каким образом можно измерять успех DG?
- Метрики: доля данных в каталоге, время поиска набора данных, процент lineage-объёмов, процент соответствия правилам качества, процент нарушений в аудите, время реакции на инциденты, качество обслуживания пользователей.
8) Как начать внедрение DG в крупной организации?
- Шаги: сформируйте DG Steering Committee; определите домены и владельцев; создайте базовый словарь терминов; реализуйте минимальный каталог и lineage; настройте политики качества и доступа; постепенно расширяйте сферу данных и домены.
9) Какие особенности учесть при переносе DG в облако?
- Облачная инфраструктура может ускорить хранение и обработку, но требует управления доступом и приватностью в облаке, соответствия локальным регуляторным требованиям, а также миграцию исторических данных и сохранение журналов аудита.
10) Какие рекомендации по обучению сотрудников в рамках DG?
- Организуйте тренинги по доменным моделям, роли и обязанностям (RACI), работе с каталогом и инструментами качества, а также по требованиям приватности и регуляторике. Вводите простые пилотные проекты с участием бизнес-пользователей для адаптации процессов.


