

Интеграция источников данных: коннекторы, интерфейсы и паспорта
Современная корпоративная data-платформа строится на прочной интеграционной основе: коннекторы обеспечивают доступ к данным в разных хранилищах, интерфейсы задают контракт обмена, паспорта источников фиксируют метаданные и качество данных. Эффективная интеграция требует согласованного подхода к архитектуре, протоколам, безопасностям и эксплуатационной дисциплине. Глава рассматривает принципы проектирования и практики реализации интеграционных точек так, чтобы обеспечить масштабируемость, управляемость и долговременную ценность каталога данных.
Интеграция источников данных — это не одноразовый акт подключения. Это непрерывный процесс, включающий выбор подходящих коннекторов, реализацию единых интерфейсов обмена, формализацию паспортов источников и интеграцию эти данных с каталогом и линейджем. В центре внимания — единый контракт между источником и потребителями данных, поддерживаемый контролируемыми политиками безопасности и мониторинга. В результате формируется прозрачная карта источников, соответствующая требованиям качества, соответствия и операционной устойчивости.
- Архитектура коннекторов и интерфейсов задаёт каркас для устойчивой интеграции в масштабируемой data-платформе.
- Коннекторы реализуют конкретные протоколы доступа и паттерны обмена данными, обеспечивая надежность и повторяемость процессов.
- Интерфейсы и паспорта источников превращают синхронный доступ к данным в управляемый контракт с четко описанными метаданными, версиями и ограничениями.
- Интеграция паспортов с каталогом обеспечивает единый взгляд на активы данных, их родословную и уровень доверия, что важно для анализа и соответствия.
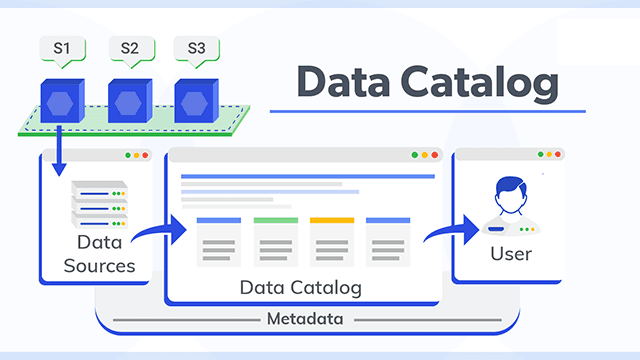
Архитектура интеграции источников данных
Гибкая, но строгая архитектура интеграции строится на нескольких слоях, взаимодействие между которыми обеспечивает действенный обмен данными и сопутствующими метаданными. В основе лежит концепция контрактов между источниками и потребителями, защищённых политиками безопасности и контролируемой жизнедеятельностью коннекторов.
- Слой источников данных. Здесь концентрируются сами хранилища, SaaS-источники, файлы и потоки данных. Они различаются по формату, частоте обновления и уровню доступа. Определение способностей каждого источника (поддержка ударав, версии API, лимиты по скорости) позволяет выбрать оптимальный коннектор и стратегию извлечения.
- Слой коннекторов. Коннекторы инкапсулируют специфику доступа: аутентификацию, подписку на события, управление offset-ами и стратегие обработки изменений. Они должны поддерживать как режим пакетной загрузки, так и потоковую передачу, с учётом требований к консистентности и задержке.
- Слой трансформации и маппинга. При необходимости данные подвергаются нормализации, семантическому выравниванию и сопоставлению со стандартами каталога. Важна способность сохранять исходные поля и создавать новые представления без разрушения существующих потребностей потребителей.
- Слой метаданных и паспорта. Этот слой отвечает за хранение паспортов источников, схем, правил качества и lineage. Он обеспечивает единый словарь и совместную платформу для сверки данных по всей организации.
- Слой оркестрации и эксплуатационной дисциплины. Управляет планами регулярного обновления, обработкой ошибок, повторными попытками и мониторингом. Архитектура должна поддерживать как сбалансированные нагрузки, так и аварийные режимы.
- Слой безопасности. Включает управление удостоверениями, доступом, шифрованием, аудитом и ротацией секретов. Не допускается хранение чувствительных данных в открытом виде и без надлежащей защиты.
Онтологически следует отличать синхронные и асинхронные сценарии, пакетную загрузку и стриминг, а также режимы pull и push. Для крупных корпораций рекомендуется рассмотреть диапазон архитетурных решений: от централизованных коннекторов с единым контроллером до распределённых узлов коннекторов, связанных через единый контракт обмена и единую систему каталогов. Важно определить контрактные границы между слоями, чтобы изменения в одному слое не ломали остальные.
- Согласованность контрактов. Контракты должны формализовать соглашения по форматам данных, схемам, семантике и политикам обработки. Любое изменение должно проходить через процесс версионирования и совместимости.
- Масштабируемость. Архитектура должна поддерживать увеличение числа источников и объёмов данных без пропусков в обработке и без деградации качества.
- Надёжность и наблюдаемость. Необходимо детальное логирование, трассировка и метрики на каждом уровне: источник, коннектор, обработка, каталог.
- Безопасность по умолчанию. Архитектура требует минимальных привилегий, безопасного хранения секретов и аудита доступа к данным.
// Пример концептуальной структуры коннектора
class Connector {
  constructor(config) { /* конфигурация источника, политики доступа */ }
  authenticate() { /* аутентификация к источнику */ }
  fetch(offset) { /* получение данных с учётом offset'а */ }
  transform(raw) { /* нормализация и маппинг */ }
  emit(target) { /* отправка в каталог или обработчик */ }
  healthCheck() { /* мониторинг доступности */ }
}
В практическом плане архитектура должна обеспечивать единые интерфейсы для мониторинга и управления инцидентами, позволять централизованно диагностировать проблемы и быстро переключаться между альтернативными источниками при сбоях. Ключевым элементом является способность коннекторов к пассивной и активной обратной связи с каталогом: lineage и данные о качестве должны попадать в паспорт источников и метаданные, откуда потребители могут извлекать актуальные сведения.
Коннекторы: типы, протоколы и паттерны интеграции
Коннекторы реализуют конкретные способы доступа к данным и их передачи в корпоративный data-платформенный контекст. Их правильный набор и конфигурация позволяют минимизировать риск ошибок на границе между источниками и каталогом, обеспечивая при этом гибкость для будущих изменений.
- Типы коннекторов. Основной классификацией являются: коннекторы к базам данных (JDBC/ODBC), коннекторы к файловым хранилищам и FTP/SFTP, коннекторы к SaaS/API-источникам (REST, GraphQL), коннекторы потоковых систем (Kafka, Kinesis) и гибридные решения. Выбор типа зависит от формата данных, частоты обновления и требований к задержке.
- Протоколы и обмен. Протоколы доступа должны соответствовать характеру источника: SQL-запросы через JDBC/ODBC для баз данных, REST/GraphQL для SaaS, AMQP/Kafka для потоков. Управление сессиями, аутентификацией и авторизацией выстраиваются в рамках единого шаблона безопасности.
- Паттерны доступа. В практике применяются паттерны pull (коннектор периодически считывает новые данные) и push (источник посылает изменения). В некоторых случаях эффективна гибридная схема: периодическая инкрементная загрузка плюс подписка на изменеия через вебхуки или стриминг.
- Управление временем и последовательностью. Offset/cursor, это важно для обеспечения идемпотентности и повторной обработки. Необходимо поддерживать стратегию безопасной повторной загрузки, минимизацию дубликатов и устойчивость к сбоям.
- Аутентификация и управление секретами. Подходы включают OAuth2, mTLS, интеграцию с секрет-менеджерами (Vault, облачные решения). Важно обеспечить ротацию ключей и минимизацию времени жизни учетных данных.
- Стандартизация конфигураций. Единые схемы конфигурации коннекторов упрощают администрирование и тестирование, позволяют повторно использовать параметры между источниками и облегчают аудит.
- Безопасность на уровне коннектора. Необходимо ограничивать доступ к данным по роли и контексту запроса, журналировать попытки доступа, фильтровать чувствительные поля и обеспечивать соответствие политик хранения.
Практические принципы проектирования коннекторов:
- Указывать контракт на уровне метаданных. Коннектор должен публиковать параметры, форматы выходных данных и требования к целевой схеме каталога.
- Реализовывать обработку ошибок на стороне коннектора. Включать множество стратегий повторных попыток, компенсационных действий и карантин для невалидных записей.
- Обеспечивать идемпотентность операций. Это снижает риск дубликатов при повторной попытке доставки.
- Разделять логику доступа и бизнес-логику. Коннектор должен отвечать лишь за получение и передачу данных, в каталоге — за бизнес-правила использования.
- Учитывать миграцию и версионирование. При изменении источника или форматов данных необходимо поддерживать обратную совместимость или планировать миграцию паспортов.
// Пример YAML-конфигурации REST-коннектора (упрощённый вид)
name: sales-api-connector
type: REST
auth:
  method: OAuth2
  tokenUrl: https://auth.example.com/token
  clientId: ${CLIENT_ID}
  clientSecret: ${CLIENT_SECRET}
endpoint: https://api.example.com/v1/accounts
pollingIntervalSec: 300
offset: lastModified
schema:
  - name: accountId
    type: string
  - name: lastModified
    type: timestamp
destination:
  catalog: DataCatalog
  dataset: salesforce_accounts
В реальной реализации коннекторы сопровождаются тестами на соответствие контрактам каталога, мониторингом задержек и ошибок, а также механизмами отката в случае изменения источника. Важна единая методология тестирования: модульные тесты для отдельных функций доступа, контрактные тесты между коннектором и каталогом, а также интеграционные тесты на уровне сценариев загрузки. Это позволяет раннее выявление несовместимостей и ускоряет внедрение новых источников.
Интерфейсы и паспорта источников данных
Интеграция возможна только через четко определённые интерфейсы, которые задают контракт обращения между источником и потребителями данных. Интерфейсы описывают, как именно данные должны быть получены, какие поля возвращаются и как обрабатываются ошибки.
- Интерфейс доступа. Это минимальный контракт, включающий методы подключиться, проверить доступность, выполнить выборку и обработать поток изменений. В рамках каталога интерфейс должен быть описан как набор объектов и операций с предсказуемыми результатами.
- Интерфейс монитора и здравина. Для устойчивости системы критически важны метрики доступности, времени ответа, пропускной способности и доли ошибок. Мониторинг должен собирать данные в реальном времени и хранить историю для анализа трендов.
- Паспорт источника данных. Паспорт — это формальный пакет метаданных, который описывает источник, владельца, домен, формат данных, схему, требования к качества, retention и lineage. Паспорт служит контрактом между источником и потребителями, включая правила использования и ограничения.
- Структура паспорта. В паспорте следует фиксировать: идентификатор источника, тип источника (база данных, SaaS, файл, поток), версию API/формата, схему данных (минимум имя и типы полей), требования к безопасностям, владельца, уровень чувствительности, SLA по обновлению, частоту обновления, линейдж и источники данных, соответствие требованиям регуляторов, контактную информацию.
- Семантика и согласование схем. В паспорте отражается маппинг между полями источника и целевой схемой каталога, а также правила нормализации типов данных.
Формализация интерфейсов и паспортов позволяет упростить автоматическую интеграцию новых источников. Это также облегчает аудит и сертификацию, так как затем можно проверить соответствие паспортов требованиям комплаенса. При внедрении следует:
- Определить единый стандарт паспорта на уровне организации и согласовать его с владельцами данных и командой по безопасности.
- Ввести правила обновления паспортов: когда обновления схемы или метаданных происходят, автоматически фиксировать версию и последствия для потребителей.
- Автоматизировать сбор метаданных во время первого подключения и последующих изменений, чтобы паспорт всегда отражал актуальную реальную ситуацию.
Интеграция паспортов и каталогов: связь между источниками и метаданными
Паспорт источника напрямую связан с записями в каталоге. Он обеспечивает прозрачность для аналитиков, инженеров и регуляторов: какие данные доступны, где они хранятся, как обновляются и как ими управлять.
- Механизм кросс-ссылок. Каждый коннектор должен публиковать в каталог снапшеты состояния и линейдж. Каталог, в свою очередь, агрегирует данные из паспортов и строит единый граф активов данных: DataAsset, DataConnection, DataLineage. Эта связка позволяет проследить, как данные приходят от источника к потребителям.
- Автоматическая инвентаризация. При первом подключении коннектор выполняет автоматическую оценку схемы и типов данных. Собранные метаданные используются для автоматического создания паспортов и их обновления в каталоге.
- Семантика и качество. Паспорт выводит понятия о чувствительности данных, уровне качества, обработке пропусков, валидности и синхронизации. Каталог должен поддерживать визуализацию линейности данных, чтобы пользователь мог увидеть, как данные проходят через цепочку от источника к консьюмеру.
- Управление версиями и эволюцией. В каталоге хранится история изменений паспортов и связанного набора метаданных. Это важно для аудита, регуляторного соответствия и поддержания совместимости потребителей.
- Ассоциации с бизнес-доменами. Паспорт источника должен быть связан с бизнес-доменами и владельцами, чтобы обеспечить семантическое соответствие между техническим и бизнес-слоями ответственных за данные.
Практические рекомендации:
- Строго определите набор обязательных полей паспорта и минимальный набор атрибутов, который нужен потребителям для начала работы.
- Формализуйте процесс обновления паспортов: кто может инициировать обновление, какие проверки необходимы и как версия паспорта отражается в каталоге.
- Автоматизируйте сбор линейжа. Это означает фиксацию источников происхождения данных, зависимостей и цепочек обработки, чтобы любой пользователь мог проследить путь данных.
- Обеспечьте связь паспорта с политиками качества и безопасностью, чтобы требования к доступу и хранению отражались в контракте между источником и каталогом.
Безопасность, доступ и управление секретами в коннекторах
Безопасность является основой для доверия к данным и соблюдения регуляторных требований. Коннекторы работают с credentials и чувствительными данными, поэтому их защита должна быть встроенной частью архитектуры.
- Аутентификация и авторизация. Поддерживаются несколько уровней: сервисные аккаунты, OAuth2, mTLS. Контролируйте доступ по ролям и контексту запроса. Вводите периодическую ротацию ключей и секретов.
- Управление секретами. Интеграция с секрет-менеджерами (например, Vault или облачные сервисы секретов) позволяет безопасно хранить учетные данные и сертификаты, а также автоматически обновлять их для коннекторов.
- Шифрование и минимизация. Все данные в движении и в покое должны быть зашифрованы. Ограничивайте объем чувствительных данных, которые коннектор может обрабатывать, и применяйте принцип наименьших привилегий.
- Аудит и соответствие. Включайте полноценный аудит доступа и изменений в коннекторах и паспортах. Регулярно проводите проверки соответствия требованиям внутри организации и регуляторов.
- Безопасность на уровне контрактов. Обеспечьте, чтобы паспорт источника отражал требования к безопасности и соответствовал политикам защиты данных. Это позволяет потребителям понимать риски и принимать решения на основе контрактов.
Практическая реализация безопасности требует интеграции с политиками каталога: автоматическое применение ролей к запросам потребителей, централизованный контроль доступа к каталогам и коннекторам, а также аудита на уровне событий и изменений.
Операционная эксплуатация: мониторинг, тестирование и эволюция коннекторов
Эксплуатация коннекторов требует системного подхода к наблюдаемости, устойчивости и эволюции архитектуры. Эффективная эксплуатация сокращает время простоя, повышает доверие к данным и ускоряет внедрение новых источников.
- Мониторинг и трассировка. Введите набор метрик: задержка доступа, доля ошибок, пропускная способность, время выполнения операций, задержки в обновлениях паспорта. Используйте распределённую трассировку для отладки межузловых взаимодействий.
- Тестирование. Применяйте многослойную стратегию тестирования: юнит-тесты коннекторов, контрактные тесты между коннектором и каталогом, интеграционные тесты на конвейерах загрузки. Регулярные регрессионные тесты защитят от повторения ошибок после изменений.
- Надёжность и обработка сбоев. Реализуйте повторные попытки с backoff, circuit breakers и dead-letter очереди. Обеспечьте устойчивость к временным перебоям в источниках и сетевых задержках.
- Эволюция и управление версиями. Поддерживайте версионирование паспортов и конфигураций коннекторов. Спланируйте миграцию при изменениях схем, заменах API или переработке политики доступа.
- Производительность и оптимизация. Анализируйте узкие места: объем данных, частота обновления, размер пакетов. Настройте параметры буферизации и параллелизма так, чтобы не перегружать источники и целевые системы.
- Развертывание и эксплуатационные практики. Применяйте практики blue/green или canary-дебаггинга для внедрения новых коннекторов. Автоматизируйте конфигурацию и деплой через инфраструктуру как код.
- Контроль качества данных. Встраивайте проверки целостности и согласованности на этапах загрузки, чтобы ранжировать проблемы по степени влияния и быстро устранять их.
Эти практики обеспечивают устойчивость инфраструктуры интеграции данных, позволяя бизнесу уверенно полагаться на каталог как на источник истинности. В сочетании с паспортами источников и единым контрактом по безопасности они создают фундамент для прозрачности, управления и соответствия.
// Пример минимального теста контракта между коннектором и каталогом
def test_connector_contract(connector, catalog):
    data = connector.fetch(batch_size=100)
    passport = connector.build_passport()
    assert catalog.validate_passport(passport)
    assert catalog.infer_schema(data) == passport.schema
Примеры реализации взаимодействий в реальном контексте
В крупных организациях чаще всего реализуется набор коннекторов с единым управлением через оркестратор, который обеспечивает защиту, мониторинг и обновления паспортов. Примеры реализаций в отраслевых проектах включают:
- Интеграцию с базами данных через JDBC-коннекторы с поддержкой CDC (Change Data Capture) и хранения изменений в лейтенант-слоях каталога.
- REST/GraphQL-коннекторы к SaaS-источникам с использованием OAuth2 и ротацией секретов через Vault, с автоматической инвентаризацией схем паспортов.
- Потоковые коннекторы к Kafka/Kinesis для реального времени, с хранением линейжа в каталоге и поддержкой событий о метаданных и качества.
Соблюдение единых стандартов паспортов и контрактов позволяет новым источникам быстро входить в систему без риска для потребителей и регуляторных требований. В результате формируется единая и устойчиво развиваемая платформа, на базе которой можно надёжно вести сбор, каталогизацию, анализ и контроль качества данных.
Key takeaways
- Интеграция источников данных строится на чёткой архитектуре слоёв: источник, коннектор, трансформация, паспорт и каталог, безопасность и оркестрация.
- Коннекторы должны поддерживать устойчивые паттерны доступа, идемпотентность, обработку ошибок и безопасную аутентификацию.
- Интерфейсы и паспорта источников создают единый контракт между источником и потребителями, обеспечивая прозрачность и управляемость.
- Паспорт источника связывается с каталогом через автоматическую инвентаризацию, линейж и контроль качества; паспорта должны версионироваться и обновляться.
- Безопасность — это интегративная часть архитектуры: управление секретами, минимальные привилегии, аудит и соответствие.
- Эксплуатация коннекторов требует наблюдаемости, тестирования и схем эволюции, включая безопасное внедрение новых источников.
- Наличие примеров конфигураций и контрактов ускоряет внедрение и снижает риски при масштабировании.
FAQ
1) Что такое паспорт источника и зачем он нужен в каталоге?
- Паспорт источника — структурированное описание метаданных и контрактов источника: формат данных, схема, требования к безопасности, владелец, частота обновления и качества. Он служит контрактом между источником и потребителями, упрощает аудит, планирование изменений и управление линейджем. Без паспортов трудно обеспечить единый взгляд на активы данных и контроль над их использованием.
2) Как выбрать между коннектором pull и коннектором push?
- Выбор зависит от характера источника и требований к задержке: pull проще в управлении и устойчив к сплескам, но может приводить к задержке; push обеспечивает ближе к реальному времени, требует обработки событий и устойчивости к нагрузкам получателя. В большинстве сценариев разумен гибрид: pull для пакетной загрузки и push или стриминг для критически важных данных.
3) Какие протоколы следует учитывать при интеграции?
- Для баз данных — JDBC/ODBC; для SaaS-источников — REST или GraphQL; для потоков — Kafka/AMQP; для файлов — SFTP/FTP и объектные хранилища. Важно обеспечить единый механизм аутентификации и версии протоколов, чтобы упрощать управление коннекторами и обновлениями.
4) Какие метрики полезно собирать для коннекторов?
- Задержка доступа, время обработки запроса, доля ошибок, throughput, дублирование данных, частота обновления, статус подключения и время жизни секретов. Метрики должны быть агрегированы на уровне коннектора и реплицированы в центральный мониторинг каталога.
5) Как обеспечить безопасность коннекторов?
- Использовать безопасную аутентификацию (OAuth2, mTLS), хранить секреты в секрет-менеджере, ограничивать доступ по ролям, проводить аудит доступа, обеспечивать шифрование данных и реализацию политики минимальных привилегий.
6) Как организовать тестирование коннекторов?
- Разделить тестирование на модульное (коннектор-уровень), контрактное (проверка соответствия паспорту и форматам) и интеграционное (коннектор + каталог). Включить сценарии для нормальных и отказоустойчивых режимов, тесты на повторную загрузку и проверку линейжа.
7) Какие риски характерны для интеграции источников, и как их снижать?
- Риск несовместимости схем, проседания качества данных, неправильной аутентификации, задержек и ошибок синхронизации. Снижение достигается через единые контракты, версионирование паспортов, автоматизацию инвентаризации и мониторинг, а также план миграций и тестирования перед деплоем.
8) Как обеспечить эволюцию архитектуры без сбоев?
- Вводить версионирование паспортов и контрактов, поддерживать параллельные режимы работы источников в течение переходного периода, использовать канареечные внедрения и тестирование в продакшн-среде на ограниченной аудитории.
9) Как связать паспорта с бизнес-доменами и владельцами?
- Устанавливать маппинг между паспортами и бизнес-доменами на уровне каталога, закреплять за паспортами ответственных лиц и команд, привязывать требования к качеству и регуляторную политику к каждому источнику.
10) Какие примеры открытых решений стоит рассмотреть?
- В открытых решениях упоминать можно Apache Atlas для метаданных и DataHub как платформа каталога; в российском контексте — открытые и локальные решения в рамках корпоративной инфраструктуры. Выбор ограничен одним-два примера, чтобы сохранить фокус на смысле.
Глава охватывает архитектуру, коннекторы, паспорта и эксплуатацию в контексте курсов Data Catalog. Она даёт системное понимание того, как интегрировать источники данных в корпоративную data-платформу, как формализовать контракты и паспорт, и как обеспечить устойчивую и безопасную операционную практику.


