

Архитектура безопасности вокруг признаков: секреты, ключи, шифрование и хранение
Краткое введение
Безопасность признаков - критический элемент архитектуры современных дата-платформ. Признаки представляют собой производные данные, которые проходят через жизненный цикл: от источников до обучения модели и эксплуатации. Ошибки в управлении доступом, неправильная конфигурация шифрования или слабые механизмы хранения могут привести к утечкам конфиденциальной информации, нарушению регуляторных требований и ухудшению воспроизводимости моделей. Эта глава иллюстрирует, как строится безопасная архитектура вокруг признаков: от теории и терминологии до практических реализаций, кейсов и риск-менеджмента. Мы рассмотрим принципы защиты на уровне данных (at rest и in transit), управление ключами и секретами, архитектурные решения в рамках open-source и российских инструментов, а также организация процессов и ответственности.
Введение
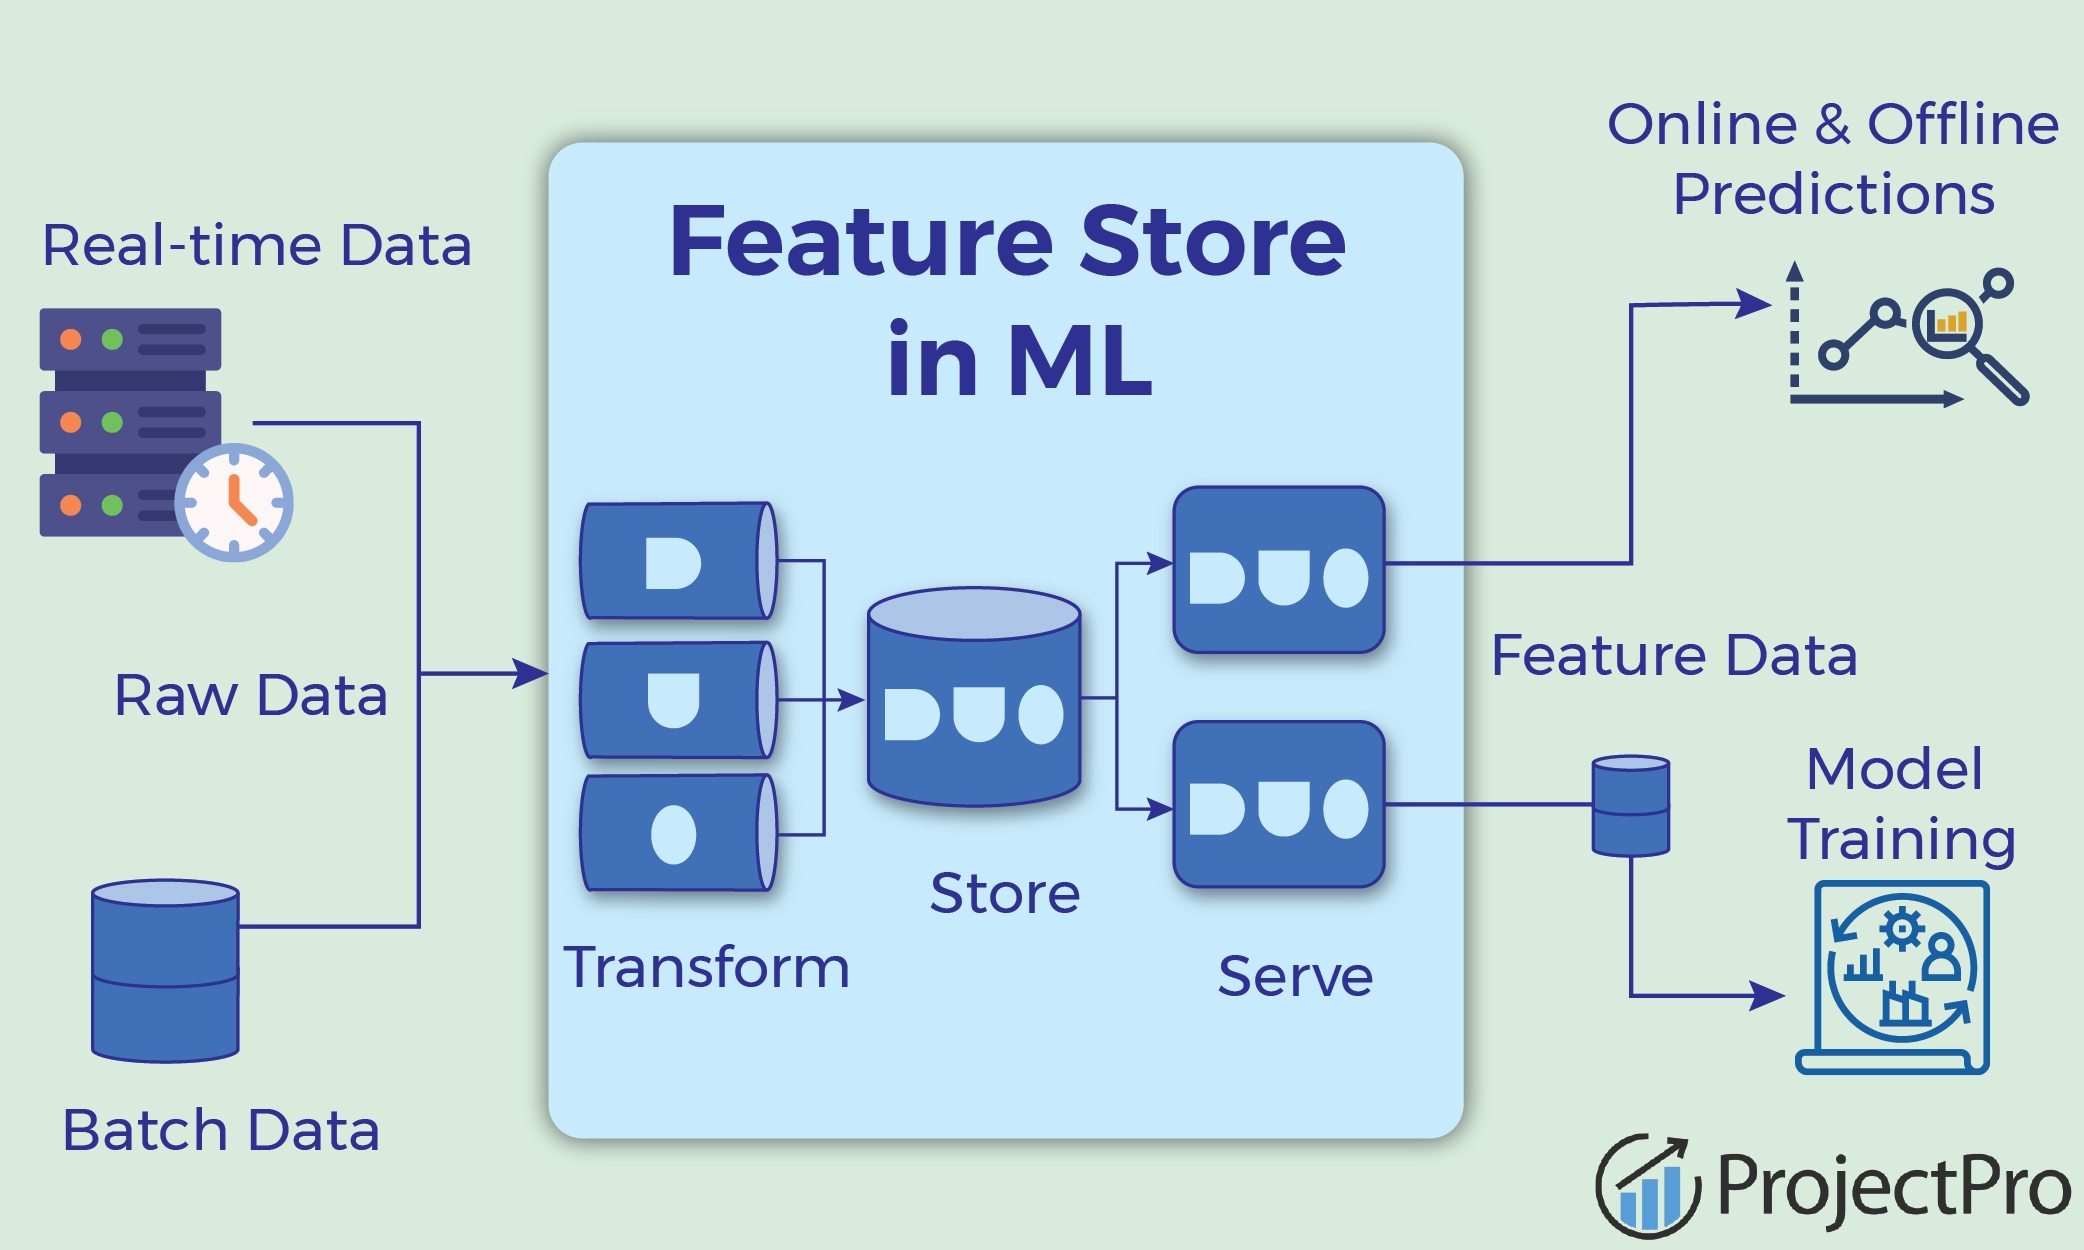
Feature store - это центральное место хранения и повторного использования признаков. Он выполняет роль как репозитория, так и вычислительного сервиса, обеспечивая низкую задержку при инференсе и единое определение признаков для обучения. В условиях безопасности важно отделить зоны ответственности, обеспечить шифрование данных на всех этапах жизненного цикла, внедрить политики доступа и аудит, а также поддерживать соответствие требованиям по защите персональных данных и корпоративной политике.
Основные вызовы в области безопасности признаков:
- Защита конфиденциальных данных на этапах источников, подготовки и доставки признаков.
- Управление секретами, ключами шифрования и материалами криптографических операций.
- Шифрование в покое (at rest) и в транзите (in transit) для всех компонентов пайплайна.
- Контроль доступа к признакам на уровне проектов, окружений и среды выполнения.
- Логирование, аудит и возможность восстановления по данным линейности признаков и истории версий.
- Соответствие требованиям RGPD, ФЗ-152, а также локальным регуляторным нормам.
Эта глава фокусируется на безопасной архитектуре вокруг признаков в рамках курса «Feature Store и повторное использование признаков: проектирование, версии, доступы и интеграция с пайплайнами обучения», и балансирует между теоретическими основаниями и практическими реализациями.
Теоретические основы и терминология
Основные понятия
- Признаки (features): структурированные показатели, полученные из исходных данных и пригодные для машинного обучения. В контексте безопасности они могут включать PI (персональные данные), финансовые показатели, коды доступа и т. п.
- Безопасность данных: совокупность принципов, методик и средств защиты данных на протяжении их жизненного цикла.
- Шифрование в покое (data at rest): защита данных на физическом носителе (диск, объектное хранилище, база данных).
- Шифрование в транзите (data in transit): защита данных при передаче между сервисами, узлами кластера и внешними системами.
- Управление ключами (Key Management): создание, хранение, вращение и удаление криптографических ключей; обычно реализуется через KMS/HSM.
- Защита секретов (Secrets management): безопасное хранение и доступ к секретам (пароли, токены, ключи) без хранения их в явном виде в коде или конфигурационных файлах.
- envelope encryption: методика, при которой данные шифруются локально симметричным ключом Data Encryption Key (DEK), сам DEK шифруется мастер-ключом (KEK) в KMS. Это упрощает управление ключами и уменьшает риск компрометации материалов.
- RBAC / ABAC: модели доступа** - ролевая (RBAC) и атрибутно-основанная (ABAC) авторизация.
- Data lineage и аудит: прослеживаемость происхождения признаков и действий над ними для воспроизводимости и соответствия требованиям.
Архитектурные принципы
- Принцип минимальных привилегий: доступ к признакам разрешается только тем пользователям и сервисам, которым он нужен для выполнения задачи.
- Поfиция Security by Design: безопасность встроена на стадии проектирования архитектуры, а не добавляется по мере возникновения проблем.
- Zero Trust: предполагать, что любой компонент может быть скомпрометирован; проверять каждую операцию и доступ.
- Privacy by Design: минимизация данных, их анонимизация/псевдонимизация там, где это возможно.
- Контроль версий признаков и обоснование доступа к конкретной версии.
Методологии и подходы
Управление доступом к признакам
- Сегментация по проектам, окружениям (dev/stage/prod) и по чувствительности признаков.
- ABAC на основе атрибутов: пользователь, роль, проект, окружение, контекст, время.
- Микросервисная аутентификация и авторизация через OIDC/OAuth2, mTLS между сервисами, сервисные аккаунты с ограниченными правами.
Безопасность данных на уровне пайплайна
- Шифрование данных во время передачи между источниками, шлюзами, фоновыми обработчиками и хранилищами.
- Защита промежуточного состояния: кэширование и временная память (in-memory) с шифрованием, ограничение TTL кэшей.
- Защита версий признаков: хранение хешей, контр-версий и метаданных доступа к версиям.
Управление ключами и секретами
- Централизованное хранение секретов (Secrets Management) и ключей (Key Management) с тревожными уведомлениями о вращении ключей.
- Интеграции с KMS/HSM: envelope encryption, крипто-операции выполняются внутри доверенной зоны.
- Политики вращения ключей, журналирование операций, аварийное восстановление.
Безопасность хранения и совместного доступа
- Шифрование в покое в объектах хранения (S3/Blob/OSS), базах данных, HDFS и файловых системах.
- Поддержка CMEK или KMS-backed encryption для российского и международного контекста.
- Маскирование и токенизация признаков, где детальные значения не должны покидать контур обработки.
Архитектура и технологическая реализация
Общая архитектура
- Источники данных (бэкон), которые передают сырой поток признаков в Feature Store.
- Feature Store (сервер признаков) - с контрольной точкой доступа, шифрованными данными и версионированием.
- Шлюзы и прокси безопасности (API-щит, TLS/mTLS, OAuth/OIDC).
- Система секретов и ключей (Secrets Manager, KMS/HSM).
- Пайплайны обучения и сервера инференса: доступ к признакам через безопасный слой доступа.
- Журналы аудита, линейность признаков и контроль версий.
- Российские решения и западные open-source инструменты могут работать в гибридной конфигурации.
Компоненты и их взаимодействие
- Data sources -> Data ingestors -> Feature Store (encrypted at rest) -> ML training pipelines -> Feature serving for inference (encrypted in transit) -> Audit/Log collector.
- Secrets vault: интеграции с Kubernetes Secrets, HashiCorp Vault, AWS KMS, Яндекс.КМS и пр.
- Access management: IAM/IdP, RBAC/ABAC политики, Open Policy Agent (OPA) для динамической оценки разрешений.
- Data governance: Apache Ranger/Atlas (для классификации, политики доступа и линейности), Data lineage.
Технические решения и практические конфигурации
- Encrypted at rest и in transit:
- Data at rest: AES-256-GCM или ChaCha20-Poly1305; envelope encryption через KMS.
- Data in transit: TLS 1.2/1.3 с mTLS между компонентами.
- Управление ключами:
- Master Key (KMS) в облаке: AWS KMS, Google Cloud KMS, Azure Key Vault, Яндекс.КМС (KMS) и прочие.
- Data Encryption Keys (DEK) для каждого признака/паттерна; вращение DEK и переупаковка шифра.
- Secrets management:
- Vault (HashiCorp) с ротацией секретов, интеграцией с Kubernetes, улучшенной аудиториию.
- Хранение секретов в Kubernetes Secret с шифрованием на уровне etcd (для критичных случаев) или использование внешних секрет-менеджеров.
- Аудит и мониторинг:
- Единая платформа логирования (ELK/EFK), централизованный сбор метрик и сигнатур доступа.
- Встраивание аудита в процессы CI/CD и пайплайнов обучения.
- Технологические стеки (примерные):
- Open-source: Feast, Apache Arrow, Parquet, MLflow (регистрация экспериментов), Apache Ranger/Atlas, Open Policy Agent.
- Российские решения: Яндекс.Облако KMS и Object Storage с CMEK, ClickHouse для аналитики и хранения ключевых метаданных, интеграции с ГОСТ-алгоритмами через крипто-про модули.
Пример конфигурации: envelope encryption с KMS
# Пример конфигурации службы признаков с envelope encryption
feature_store:
  name: "prod_feature_store"
  storage:
    type: "s3"  # или "oss" в Яндекс.Облаке, "hdfs" и т. п.
    encryption:
      enabled: true
      kms:
        provider: "aws_kms"      # можно выбрать "gcp_kms", "azure_kms", "ya_kms"
        key_id: "arn:aws:kms:region:account-id:key/uuid"
        data_key_scheme: "AES_256_GCM"
        rotation_policy: "90d"  # вращение DEK
      envelope_keys_store:
        type: "vault"
        address: "https://vault.company.io"
        token: "s.xxxxxx"
        mount_path: "secret/data/feature-store"
  access:
    default_policy: "restrictive"
    policies:
- name: "feature_read"
        conditions:
- project: "finance"
- environment: "production"
- name: "feature_write"
        conditions:
- role: "data_scientist"
Пример кода: встраивание проверки доступа через OPA
package dataplane.authz
default allow = false
Примеры атрибутов запроса
allow {
input.method = "GET"
input.user.role = "data_scientist"
input.resource = "feature_store"
input.resource_path = "/finance/production/v1/*"
some attr
attr := input.resourcepolicies[]
}
Пример интеграции с Kubernetes и секретами
apiVersion: v1
kind: Secret
metadata:
name: feature-store-secret
type: Opaque
data:
# хранение секрета в base64
db-password: cGFzc3dkMTIz
apiVersion: apps/v1
kind: Deployment
metadata:
name: feature-store-service
spec:
template:
spec:
containers:
- name: feature-store
image: registry.example.com/feature-store:latest
env:
- name: KMS_KEY_ID
valueFrom:
secretKeyRef:
name: feature-store-secret
key: kms-key
Защита признаков на уровне хранения и кэширования
- Обработка признаков в памяти (in-memory) требует защиты памяти и ограничений времени доступа. Использование безопасных аллокаторов и ограничение кэширования по TTL.
- Шифрование кэшей на диске, например, в Redis или Memcached, когда они используются как слой кэширования признаков, с поддержкой TLS и реботвинного шифрования.
Организационные и процессные аспекты
Политики и роли
- Data Owner (владельцы данных): отвечают за классификацию чувствительности признаков, требования к доступу и хранению.
- Data Steward: следит за соответствием политик, управляет каталогами признаков и линейностью.
- Data Engineer / Platform Engineer: реализует инфраструктуру, политики доступа и автоматическую вентиляцию ключей.
- Data Scientist: может получать доступ к признакам в рамках бизнес-правил и требований к usage.
- Security Officer: отвечает за обзор аудита, охрану ключей и соответствие требованиям.
Политики защиты данных
- Минимизация передачи чувствительных признаков: использовать псевдонимы/Tokenization там, где возможно.
- Верификация доступа: требование явной авторизации для любой операции на признаках.
- Журналирование и ретроспектива: сохранение аудита доступа к признакам, включая контекст выполнения и версию признака.
- Вращение ключей: регулярное вращение ключей и ре-маркирование данных с новыми ключами.
- Контроль версий признаков: ограничения по тому, кто может изменять версии, а также хранение неслучайных копий для аудита.
Процессы внедрения и операции
- Data security by design в жизненном цикле признаков: проектирование, разработка, тестирование, внедрение, эксплуатация.
- Инцидент-менеджмент: конкретные процедуры по расследованию инцидентов, связанные с доступом к признакам и секретам.
- Обучение сотрудников: регулярные тренинги по безопасной работе с признаком и управлению данными.
Практические примеры и кейсы
Open-source решения
- Feast с интеграцией к хранилищам с шифрованием и внешними секрет-менеджерами. Пример: использование CMEK у облачных хранилищ (S3, GCS) и TLS/мTLS между компонентами Feast.
- Hopsworks Feature Store: поддержка управления доступом, линейности и расширенными политиками безопасности в рамках своей архитектуры.
- Apache Ranger / Atlas: управление политиками доступа и каталогом данных, интеграция с Hadoop-экосистемой и современными хранилищами.
- MLflow: управление секретами и секретными переменными через интеграцию с Vault и KMS, поддержка аудита.
Российские решения и контекст
- Яндекс.Облако: KMS (Key Management Service) и шифрование на уровне Object Storage. CMEK-решения упрощают шифрование данных в покое, а TLS/MTLS обеспечивают защиту данных в транзите между сервисами Яндекс.Облако.
- ClickHouse (open-source, российского происхождения): может выступать как аналитическое хранилище метаданных и линейности признаков; поддерживает шифрование на уровне дисков и integration с внешними секрет-менеджерами.
- ГОСТ-алгоритмы и криптопро модули: в российских контекстах возможно использование ГОСТ-Криптопротоколов через сертифицированные криптографические модули типа КриптоПро, а также аппаратно-защищенные модули (HSM) с ГОСТ-алгоритмами для защиты ключей и шифрования данных.
Кейсы
- Кейсы по безопасности признаков в открытых примерах показывают, как envelope encryption и централизованное управление ключами снижают риск кражи данных. Например, в проекте, где используется Feast + MinIO + Vault, можно повернуть ключи в Vault и обеспечить шифрование DEK на основе KMS, сохранив возможность восстановления данных и аудит.
- В российской реализации: интеграция Яндекс.КМС с хранилищами данных, где данные признаков шифруются CMEK, а сервисы инференса используют mTLS и OIDC для доступа. Это обеспечивает соответствие локальным требованиям к локализации данных и усиленному контролю доступа.
Технические детали реализации (алгоритмы, схемы, протоколы, интеграции)
Шифрование и крипто-архитектура
- Алгоритмы для защиты данных:
- Шифрование данных: AES-256-GCM, ChaCha20-Poly1305.
- Подпись и целостность: HMAC-SHA256/384.
- ГОСТ-алгоритмы: Kuznyechik (ГОСТ Р 34.12-2015) и Kuznyechik + GAMMA/ГЕНЕРАТОРЫ для криптозащиты в рамках ГОСТ-компонентов.
- Архитектура envelope encryption:
- Master Key (KEK) хранится в KMS.
- Data Encryption Keys (DEK) используются для шифрования признаков.
- DEK хранится зашифрованным под KEK в KMS; DEK может быть скорректирован и вращён.
Управление ключами
- KMS/HSM: распределение, хранение и вращение ключей, поддержка политики и аудит.
- Rotation: регулярное вращение ключей, включая логику миграции зашифрованных данных на новые ключи без прерывания доступа.
- Key hierarchy: мастер-ключи, DEK, и ключи для разных окружений.
Управление секретами
- Vault, Kubernetes Secrets (с шифрованием на уровне etcd), интеграции с OAuth/OIDC для аутентификации сервисов.
- Политики доступа к секретам: осязаемый доступ через временные креды, минимизация доступа.
Протоколы и интеграции
- TLS 1.2/1.3 для шифрования в транзите между сервисами.
- mTLS между компонентами пайплайна и сервисами признаков.
- OIDC/OAuth2 для пользователей и сервисов, RBAC/ABAC.
- Open Policy Agent (OPA) для динамической проверки политик доступа к данным.
- Data governance: Apache Ranger/Atlas для классификации и политики доступа.
Риски и ограничения технической реализации
- Управление ключами может стать узким местом при высокой нагрузке; необходимо горизонтальное масштабирование KMS и эффективное кэширование ключей.
- Внедрение ГОСТ-алгоритмов требует сертифицированных крипто-модулей и соответствующей инфраструктуры, что может увеличить сложность эксплуатации.
- Управление версиями признаков требует аккуратных политик доступа к версиям и корректного аудита.
Риски, ограничения и типовые ошибки
- Неполное шифрование auf transit и at rest: риск утечки через неверно настроенные шлюзы или временное хранение данных без шифрования.
- Неправильное управление ключами: отсутствие вращения, утечка KEK, отсутствие журналирования операций по ключам.
- Слабые политики доступа: избыточные привилегии, отсутствие ABAC, использование общих credentials.
- Неполная регистрация признаков и версий: трудности воспроизводимости и аудита.
- Интеграции с отечественными инструментами без соответствующего сертифицированного крипто-оборудования: необходимо выбрать совместимые крипто-решения.
- Риск неправильной псевдо-анонимизации признаков: неправильное использование токенов и маскирования, приводящее к возможности восстановления исходных значений.
- Неправильное шифрование кэшей и временных данных: подозрительно длинные TTL, утечки через кеши.
Меры снижения рисков:
- Внедрить политику нулевого доверия и ABAC для доступа к признакам.
- Обеспечить централизованное управление ключами и rotation, журналирование действий.
- Применять шифрование на уровне хранения и передачи данных, включая шифрование кэшей и промежуточных слоев.
- Встроить аудит и линейность признаков в систему управления данными и регуляторные требования.
Перспективы развития направления
- Конфиденциальные вычисления и аппаратно-защищённые квалифицированные вычисления (HPG/SGX, enclaves): защита признаков в вычислительных узлах и в памяти.
- Усиление защиты через квантовую устойчивость: переход к алгоритмам, устойчивым к атакам квантовой эпохи.
- Расширение возможностей по управлению политиками доступа и автоматизации аудита: расширение OPA, автоматизация соответствия.
- Гибридные модели хранения: использование гибридных хранилищ с CMEK в разных окружениях, интеграция с локальным ГОСТ-решением для дополнительных требований к безопасности.
- Расширение векторной защиты: токенизация признаков и маскирование, чтобы снизить риск утечек, сохраняя полезность данных для обучения.
- Развитие инструментов мониторинга крипто-операций и телеметрии по ключам, включая детальные сигнатуры доступа к признакам.
Заключение
Безопасность признаков - ключевой элемент устойчивой архитектуры data-направлений и эффективной повторной эксплуатации признаков. Реализация envelope encryption, надёжного управления ключами, секретами и политиками доступа обеспечивает защиту не только от внешних угроз, но и от внутренних ошибок и случайной утечки. Важна интеграция с гибкой архитектурой пайплайнов: открытые решения в экосистеме, такие как Feast и Ranger, в сочетании с российскими инструментами (KMS Яндекс.Облако, ГОСТ-модули) позволяют строить безопасные и воспроизводимые модели. Эффективная безопасность признаков требует сочетания технических решений, процессного управления, политик и культуры ответственности. В рамках курса это должно стать не догмой, а живой практикой, адаптируемой под бизнес-задачи и регуляторные требования.
Вопрос-Ответ (FAQ)
Что такое envelope encryption и почему он важен для признаков?
Envelope encryption разделяет процесс шифрования на два уровня: DEK, который шифруется master-key в KMS (KEK). Это позволяет безопасно хранить и вращать мастер-ключи отдельно от больших объемов зашифрованных данных. Признаки часто занимают значительный объем, и их шифрование через DEK снижает риск полного компрометации при взломе одной ключевой пары.
Какие алгоритмы предпочтительны для шифрования признаков в покое и в транзите?
Для защиты данных в покое - AES-256-GCM или ChaCha20-Poly1305, с использованием envelope encryption. Для передачи данных - TLS 1.2/1.3 с mTLS между сервисами. ГОСТ-алгоритмы можно применить в рамках сертифицированной криптоинфраструктуры для российского соответствия.
Какой подход к доступу к признакам является наиболее безопасным?
Применение ABAC с точной атрибутикой (проект, окружение, роль, контекст), ограничение доступа по версиям признаков и временным окнам, внедрение политики на уровне OPA, а также сильная идентификация через OIDC/SSO и многофакторную аутентификацию.
Что такое линейность признаков и как она связана с безопасностью?
Data lineage описывает происхождение признаков, включая источники, преобразования и версии. Это важно для аудита и регуляторного соответствия, а также для восстановления секретных данных или версий признаков в случае инцидента.
Какие российские решения применимы к безопасности признаков?
Яндекс.Облако предоставляет KMS и CMEK, а также Object Storage с поддержкой шифрования. ГОСТ-модули могут быть внедрены через сертифицированные криптографические средства (КриптоПро) для соответствия локальным требованиям.
Как защитить кэш-признаки?
Шифрование кэшей на диске, ограничение TTL, имя пользователя/проекта в ключах, TLS при доступе к кэширующим сервисам, и контроль доступа на уровне политики. Важно избегать хранения чувствительных признаков в явном виде в память между операциями.
Какие риски сопровождают вращение ключей и как их минимизировать?
Риск несовместимости форматов ключей и прерывания доступа при вращении. Решение: заранее тестировать вращение в staging и использовать версионирование ключей вместе с миграцией DEK. Логи вращения и аудит позволяют быстро восстановиться.
Как обеспечить аудит и воспроизводимость обучения под требования безопасности?
Включить линейность признаков и их версии в регистр экспериментов, сохранять аудиторские логи доступа к признакам, а также хранить политики доступа и версии объектов. Использовать Apache Ranger/Atlas и OPA для контроля доступа.
Какие преимущества дает использование секрет-менеджеров?
Центральное безопасное хранение секретов и ключей, автоматическое обновление и ротация, аудит доступа и возможность интеграции с пайплайнами и Kubernetes. Это снижает риск утечки и упрощает соответствие.
Какие перспективы стоит учитывать в плане инфраструктуры и регуляторики?
Расширение возможностей конфиденциальных вычислений, устойчивость к атакам будущего (квантовая безопасность), поддержка локализации данных и соответствие национальным требованиям, а также усиление автоматизации политики безопасности через современные инструменты DevSecOps.
Глава предназначена для профессионального курса и книги, ориентированной на аналитиков, архитекторов, руководителей data-направлений и ИТ-директоров. Она демонстрирует, как проектировать и внедрять безопасную архитектуру вокруг признаков в рамках feature store и пайплайнов обучения, сочетая теоретическую основу, архитектурные решения и практические кейсы.
Feature Store становится важным элементом зрелой AI-платформы, позволяя масштабировать разработку моделей, управлять признаками и повышать повторное использование данных в ML-проектах.
Узнайте, как внедрить искусственный интеллект для бизнеса от стратегии до внедрения: от подготовки данных и архитектуры AI-платформы до создания AI-ассистентов, корпоративных AI-агентов и решений на базе генеративного AI, интегрированных в бизнес-процессы компании.


