

Регуляторика и юридические требования к данным
В условиях цифровой трансформации данные становятся стратегическим активом, а требования к их обработке - гибким и влиятельным фактором, формирующим архитектуру решений, бизнес-процессы и взаимоотношения с клиентами. Регуляторика обеспечивает доверие, снижает риски и способствует устойчивому росту за счет предсказуемости правил обработки данных. Эта глава посвящена тому, как выстраивать регуляторику и юридические требования к данным как часть корпоративной стратегии: какие принципы и рамки учитывать, как управлять соответствием и какими практиками и механизмами оперативно поддерживать бизнес-цели.
Регуляторика - не отдельный проект по соответствию, а системная практика, пронизывающая стратегию данных на уровне процессов, технологий и культуры организации. Правильная постановка задач комплаенса помогает не только избегать штрафов и репутационных рисков, но и повышает доверие клиентов и партнеров, обеспечивает качество данных и ускоряет цифровые инициативы за счет единых подходов к классификации, хранению и обмену информацией.
- Краткое содержание главы
- Совокупность правовых рамок и бизнес-рисков: зачем регуляторика нужна бизнесу и как она влияет на архитектуру данных.
- Управление согласиями, правами субъектов и уведомлениями о нарушениях: как выстроить эффективные процессы и документы.
- Технические и организационные меры обеспечения соответствия: контроль доступа, шифрования, управление цепочками поставщиков и инцидентами.
- Интеграция регуляторики в стратегию данных: роли, политики, обучение и показатели эффективности.
Контекст регуляторики: цели и принципы
Регуляторика данных строится вокруг фундаментальных принципов законности обработки, справедливости и прозрачности, а также целей минимизации риска и доверия к данным. Бизнес-подход требует гармоничного сочетания юридических требований и операционной эффективности: регуляторика не должна блокировать создание ценности, но и не должна становиться формальностью без реального контроля над данными.
Ключевые принципы, применимые к большинству юрисдикций:
- законность и прозрачность обработки: сбор и обработка данных должны соответствовать основанию правового характера и быть понятными субъектам данных.
- ограничение цели и минимизация данных: данные собираются и обрабатываются только для обозначенной цели, что диктует архитектурные решения об хранении, дальних копиях и анализе.
- точность и актуализация: поддержка корректности данных и своевременная корректировка по запросам субъектов и бизнес-потребностям.
- хранение и ограничение срока хранения: регламентированные сроки и процедуры удаления данных после прекращения необходимости.
- безопасность и целостность: защита от несанкционированного доступа, утечек и потери данных.
- учет и подотчетность: документирование процессов, распределение ролей и наличие аудируемых доказательств соблюдения.
- трансграничная передача и локализация: управление рисками и соблюдение требований к передачам за пределы юрисдикций и к локализации данных.
Эти принципы прямо подсказывают архитектурные решения: как строить каталог данных, какие данные хранить в каких зонах доверия, как проектировать процессы обработки с учётом прав субъектов и минимизации риска.
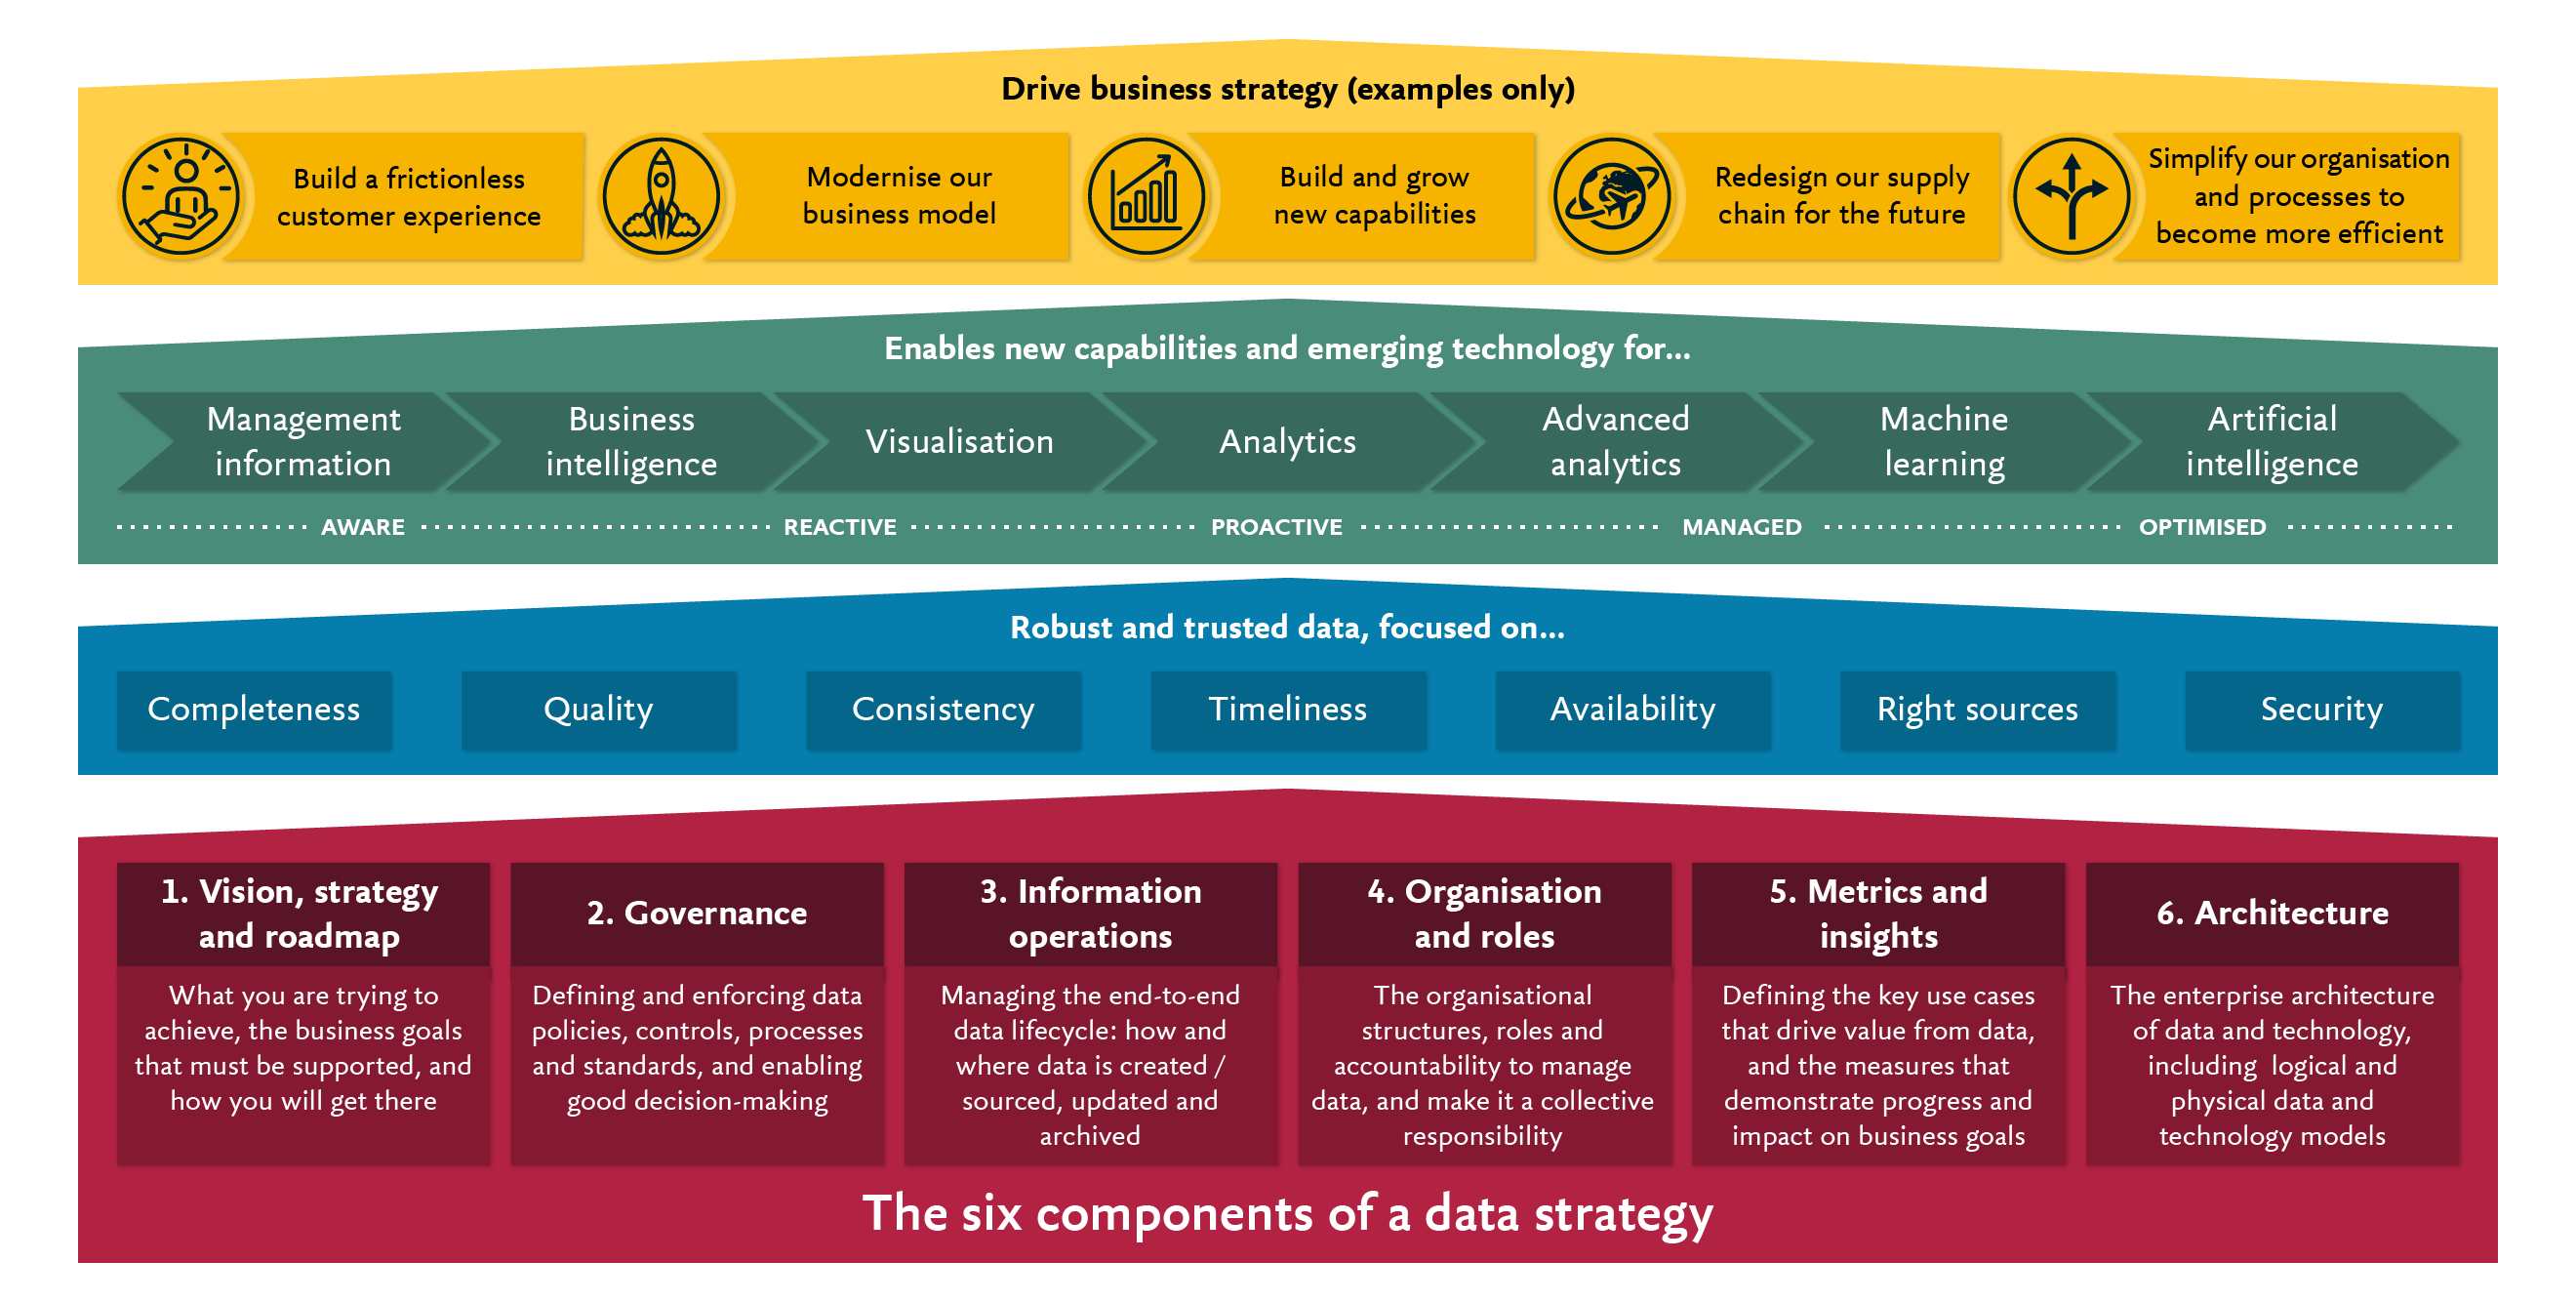
Правовые рамки и их влияние на архитектуру данных
Юридические требования к данным охватывают персональные данные, конфиденциальную и корпоративную информацию, а также отраслевые специфики. В основе большинства систем комплаенса лежат GDPR в Европейском экономическом пространстве и сопутствующие законы в других юрисдикциях, включая локальные требования к персональным данным и их локализации.
-
GDPR задаёт рамки для законной основы обработки (например, согласие, контракт, законные интересы, жизненно важные интересы, выполнение обязанности, задача общественного интереса), принципы по защите данных по умолчанию и по дизайну, требования к обработке специальных категорий данных, кросс-б border transfers и обязанности по ведению документации и уведомлениям.
-
В локальных контекстах важны специфические нормы: например, в некоторых юрисдикциях законы о персональных данных требуют локализации некоторых видов данных, регламентируют хранение копий за пределами страны, устанавливают дополнительные требования к уведомлению граждан и к эффективности обработки прав субъектов.
-
Права субъектов данных: доступ, исправление, удаление, ограничение обработки, переносимость данных, возражение против обработки, а также право на автоматизированное принятие решений в ограниченных случаях.
-
Уведомления, инциденты и аудит: регуляторы могут требовать уведомления о нарушениях в фиксированные сроки, предоставление доказательств соблюдения и проведения аудитов.
Эти рамки влияют на архитектуру данных: как строить реестр обработки (ROPA), карту данных и потоков (data lineage), модели доступа, сегментацию зон доверия, а также стратегии хранения, архивирования и удаления. В реальной практике это означает: заранее определить правовые основания обработки для каждого набора данных, спроектировать обработку с учётом требований к минимизации и конфиденциальности, и внедрить механизмы документирования для аудита и демонстрации соблюдения.
Подходы к кросс-границе и локализации
- Передача данных за пределы юрисдикции требует действенных механизмов обеспечения защиты, таких как стандартные договорные положения (SCCs), оценка адекватности и дополнительные защитные меры.
- Для подразделений с международной деятельностью критически важно сформировать единый реестр трансграничных передач и согласовать роли ответственных за каждую передачу.
Роль документации и документации
- РОД (Records of Processing Activities) и карта данных становятся частью инфраструктуры управления данными: они поддерживают прозрачность, ускоряют ответы на запросы субъектов и обеспечивают доказательную базу для регуляторов.
Процессы комплаенса: сбор согласий, права субъектов, уведомления, аудит
Комплаенс - это не набор формальностей, а управляемые процессы, которые должны быть встроены в ежедневные операционные циклы. Важнейшие элементы включают управление согласиями, обработку прав субъектов, уведомления о нарушениях и регулярные аудиты.
-
Управление согласиями и основаниями обработки: для каждого набора данных необходимо определить правовую основу обработки и соответствующие политики управления согласием, если она применяется. В контексте маркетинга, персональных данных клиентов и сотрудников необходимо разделить разные сценарии и обеспечить простое изменение согласия или его отзыв.
-
Управление правами субъектов: регламентированные процессы на реагирование на запросы субъектов данных (DSAR), включая доступ, исправление, удаление и ограничение обработки, а также переносимость данных. Важна скорость и полнота ответов, а также прозрачность по статусам.
-
Уведомления о нарушениях: регуляторные сроки уведомления обычно варьируются от 72 часов до нескольких суток в зависимости от юрисдикции. В рамках корпоративной практики необходимо иметь готовую схему обнаружения, фиксации и эскалации инцидентов, процедуры для уведомления регуляторов, субъектов и заинтересованных сторон, а также планы по управлению последствиями и исправлениями.
-
Аудит и док-менеджмент: внедрение системного аудита, журналирования и процедурного контроля, чтобы регулярно подтверждать соблюдение требований и инспекций. В корпоративной практике это означает создание повторяемых планов аудита, контрольных точек и механизмов исправления замечаний.
-
Взаимосвязь с внешними партнёрами: договоры на обработку данных с поставщиками и субподрядчиками должны отражать требования к безопасности, доступам, уведомлениям и ответственности за нарушение. В рамках архитектуры данных это трансформирует контракты, интерфейсы обмена данными и требования к мониторингу проникновения.
Технические и организационные меры обеспечения соответствия
Эффективное управление регуляторикой требует синергии между техническими средствами и организационными процессами. В этом разделе рассматриваются ключевые меры, которые обеспечивают защиту данных и соответствие требованиям без перегрузки бизнес-процессов.
-
Технические меры
- Контроль доступа и управление идентификацией: принципы наименьших прав, многофакторная аутентификация, роли и политики доступа.
- Шифрование и управление ключами: шифрование данных как на хранении, так и в транспорте; управление жизненным циклом ключей.
- Псевдонимизация и анонимизация: применение методов, снижающих риск идентифицируемости данных там, где это возможно, без ущерба для аналитики.
- Маскирование данных и безопасная аналитика: использование маскирования и безопасных вычислений для работы с чувствительными данными в тестовой среде и производстве.
- Управление данными и ретентии: формализация политик хранения, автоматическое удаление и архивирование, обеспечение соответствия требованиям к локализации.
- Управление поставщиками и цепочкой обработки: формализация договоров, мониторинг и проведение аудитов у подрядчиков и субподрядчиков.
-
Организационные меры
- Роли и ответственности: выделение DPO/методологов по комплаенсу, CISO, владельцев данных и представителей бизнес-подразделений.
- Политики и стандарты: единая палитра политик по обработке данных, доступу, крошечной архитектуре и безопасности. Эти документы должны быть легко доступными и регулярно обновляться.
- Обучение и культура: обучение сотрудников принципам конфиденциальности, рискам, правилам реагирования на инциденты; поддержка культуры «privacy by design» и «privacy by default».
- Управление рисками и планирование: внедрение оценок рисков, DPIA (анализ воздействия на защиту данных) для новых проектов и процессов обработки, формирование дорожной карты по снижению рисков.
- Табло управляемости и мониторинга: установка KPI и регулярных отчетов по состоянию регуляторики, времени реагирования на DSAR, числу регуляторных инцидентов и пр.
-
Архитектура и данные каталога
- Карта данных и lineage: полная карта источников, трансформаций и потребителей данных, особенно для персональных данных и чувствительных категорий.
- Политики хранения и удаления: автоматизация процессов архивации, удаления и анонимизации в соответствии с регуляторными требованиями.
- Условия обработки для внешних партнеров: ясные интерфейсы обмена, безопасные каналы и контроль версий договоров.
Интеграция регуляторики в корпоративную стратегию данных
Регуляторика не должна существовать отдельно от стратегии данных. Она должна быть встроена в архитектуру данных, процессы принятия решений и оперативную работу команд. Эффективная интеграция достигается через совместное управление, политики, обучение и измерение результатов.
-
Роли и ответственность: в составе корпоративной структуры создается единая функция по регуляторике данных (например, центр знамений по комплаенсу, DPO/Chief Privacy Officer) в тесном взаимодействии с бизнес-единицами, ИТ и юридическим отделом. Такой подход обеспечивает согласование целей регуляторики и бизнес-эффективности.
-
Программы обучения и изменение культуры: регулярные программы обучения по требованиям к персональным данным, принципам защиты, управлению инцидентами и процедурам выполнения DSAR. Важно привязать обучение к реальным бизнес-кейсам и организовать практические тренировки.
-
Архитектура и дорожная карта соответствия: внедрение каталога данных, стандартов и методик оценки рисков, а также планов по снижению рисков. Дорожная карта включает фазы внедрения DPIA, расширение контроля доступа, миграцию на более безопасные технологии и локализацию там, где это требуется.
-
Метрики комплаенса и управление рисками: что и как измерять - доля данных с полными ROPA, время на обработку DSAR, число нарушений, среднее время реакции, число повторных аудитов, качество поставщиков по критериям безопасности. Эти показатели интегрируются в управленческие панели и служат индикаторами устойчивости бизнеса.
-
Гибкость и масштабирование: регуляторика должна быть адаптируемой к росту бизнеса, расширению географий и новым продуктам. Важна формализация повторяемых паттернов: повторная настройка процессов под новые требования, минимизация задержек внедрения и сохранение единого уровня охвата по всей организации.
-
Примеры сценариев внедрения
- Внедрение ROPA и DPIA для нового проекта хранения клиентских данных в облаке: этапы, ответственные лица, сроки, контрольные точки и способы демонстрации соответствия регуляторным требованиям.
- Расширение платформы аналитики с новыми источниками персональных данных: как заранее определить правовые основания, настроить доступ и обеспечить мониторинг соответствия на протяжении всего цикла жизни данных.
-
Риски и ловушки
- Пренебрежение локализацией данных там, где это требуется законом, может привести к штрафам и ограничению операций.
- Неполная документация процессов обработки данных затрудняет аудит и может привести к задержке в ответах на запросы субъектов.
- Неправильно настроенные цепочки поставщиков и некачественно подписанные договоры на обработку данных создают скрытые риски юридической ответственности.
Key takeaways
- Регуляторика к данным должна быть встроена в стратегию данных как системный элемент, а не как отдельный проект по комплаенсу.
- Основные принципы обработки данных - законность, цельность, минимизация и безопасность - должны отражаться в архитектуре, политиках и процессах.
- Ваша архитектура данных должна поддерживать прозрачность обработки: реестр обработки, карта данных, контроль доступа и механизмы аудита.
- Управление согласиями, правами субъектов и уведомлениями о нарушениях - критически важные процессы, влияют на клиентскую доверие и регуляторную аудиторию.
- Технические и организационные меры должны работать в связке: от шифрования и псевдонимизации до обучающих программ и управляемых поставщиков.
- Интеграция регуляторики в стратегию данных обеспечивает более предсказуемые сроки вывода продуктов на рынок и устойчивый уровень рисков.
- Регулярно измеряйте эффективность комплаенса: DPIA, DSAR-метрики, аудит-баллы и качество поставщиков - это сигналы зрелости программы.
FAQ
1. Какие принципы регуляторики наиболее применимы к данным в бизнесе?
Ответ: Наиболее применимы принципы законности и прозрачности, ограничения целей и минимизации данных, сохранения и безопасности, а также учетности и подотчетности. Эти принципы должны быть встроены в процессы обработки, архитектуру данных и переговоры с поставщиками.
2. Какие правовые базы следует учитывать для обработки персональных данных?
Ответ: В зависимости от юрисдикции это может быть законные основания на основе контракта, согласия, законных интересов, жизненно важных интересов, выполнения обязанностей или задач общественного интереса. В рамках GDPR и схожих подходов важна корреляция правовых оснований с конкретными сценариями обработки и способами реализации технических и организационных мер.
3. Как организовать управление правами субъектов данных и DSAR?
Ответ: Необходимо определить цепочку обработки запросов, роли ответственных за ответы, SLA по времени ответа и механизмы подтверждения статуса. Важно обеспечить доступ к данным, возможность исправления и удаления, переносимость и ограничение обработки, а также поддержку автоматизированных рабочих процессов для ускорения ответов.
4. Что входит в типовые инциденты и как их регистрировать?
Ответ: Типовые инциденты включают утечки данных, неправомерный доступ, нарушение целостности и потери данных. Необходимо иметь процедуры обнаружения, эскалации, уведомления регуляторов и субъектов данных, а также планы по снижению последствий и восстановлению.
5. Какие требования к локализации данных существуют в российских юрисдикциях?
Ответ: Часто требуется хранение данных на территории страны, особый контроль за трансграничной передачей и соответствие локальным законам о персональных данных. Важно заранее определить, какие наборы данных подпадают под локализацию, и внедрить механизмы мониторинга и аудита передач.
6. Как связать регуляторику с архитектурой данных?
Ответ: Создать реестр обработки (ROPA), карту данных, политики доступа и retention, а также внедрить DPIA для новых проектов. Архитектура должна поддерживать принцип «privacy by design» и допускать гибкую адаптацию к изменениям регуляторной среды.
7. Какие метрики полезно внедрять для контроля комплаенса?
Ответ: Время ответа на DSAR, доля данных с полными ROPA, число проведённых DPIA, время отклика на инциденты, доля контрактов с поставщиками, соответствующих требованиям безопасности и защиты данных.
8. Какие ошибки чаще всего встречаются при внедрении регуляторики в стратегию данных?
Ответ: Недостаточная документация процессов, фрагментированные роли без четкой ответственности, отсутствие согласованных правовых оснований в рамках различных бизнес-подразделений, и неполная интеграция требований к безопасности в DevOps и продуктовые команды.
9. Какой подход к обучению сотрудников обеспечить устойчивость программы комплаенса?
Ответ: Регулярные курсы по правилам обработки данных, рольовым сценариям реагирования на инциденты, практические кейсы DSAR и DPIA, а также регулярные симуляции и обратная связь для закрепления знаний в реальных операциях.
10. Какие существуют практики взаимодействия с поставщиками в контексте регуляторики?
Ответ: Подписание договоров на обработку данных, включение в контракты требований к безопасности, мониторинг соблюдения и аудиты поставщиков, формирование регуляторных договорных условий и контроль версий документов. Это обеспечивает единый уровень соответствия как внутри организации, так и в цепочке поставщиков.


