

Безопасность в Trino
Защита корпоративных данных в распределённой аналитической платформе
В современной архитектуре корпоративных платформ данных безопасность становится одним из ключевых факторов успешного внедрения аналитических систем. Организации работают с критически важной информацией - финансовыми данными, коммерческой аналитикой, персональными данными клиентов и сотрудников.
Trino - распределённый SQL-движок, который выполняет аналитические запросы поверх различных систем хранения данных: хранилищ данных, аналитических баз, data lake, потоковых платформ и операционных баз данных. Поскольку Trino предоставляет единый доступ к данным из множества источников, безопасность его эксплуатации должна обеспечивать защиту как инфраструктуры, так и самих данных.
Наша компания предоставляет услуги внедрения и эксплуатации платформ Trinoс полной реализацией механизмов информационной безопасности, соответствующих корпоративным стандартам и требованиям законодательства.
Роль безопасности в архитектуре Trino
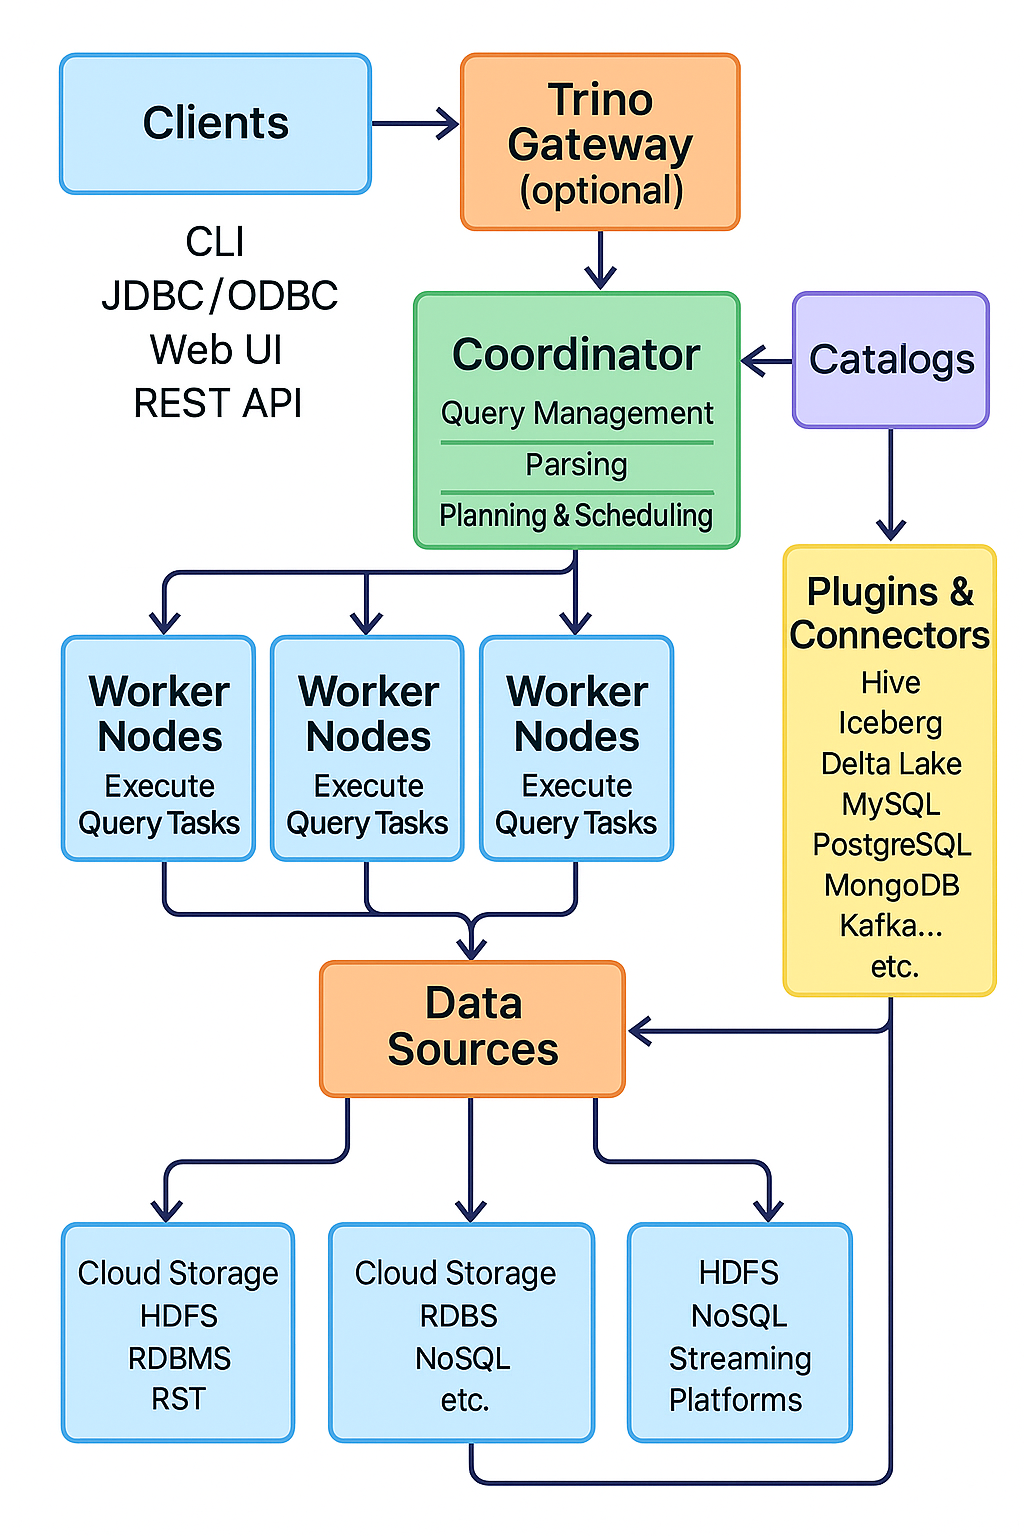
Trino является унифицированным аналитическим слоем, который объединяет доступ к данным из различных систем.
Типовая архитектура выглядит следующим образом:
BI / Analytics / Data Science -> Trino (Distributed SQL Engine) -> ClickHouse Greenplum Data Lake
Trino не хранит данные напрямую, однако он управляет доступом к данным, выполняет аналитические запросы и передаёт результаты пользователям и системам.
Поэтому безопасность должна обеспечивать защиту на нескольких уровнях:
- аутентификация пользователей
- авторизация доступа к данным
- защита сетевых соединений
- контроль выполнения запросов
- журналирование и аудит операций
- соответствие нормативным требованиям
Основные принципы безопасности платформы
При внедрении Trino мы руководствуемся best practice ведущих консалтинговых компаний и международных стандартов управления информационной безопасностью.
Ключевые принципы включают:
-
Zero Trust Architectureкаждый доступ к данным должен проходить проверку
-
Least Privilegeпользователи получают только минимально необходимый доступ
-
Defense in Depthбезопасность реализуется на нескольких уровнях архитектуры
-
Auditabilityвсе действия пользователей должны фиксироваться
Механизмы аутентификации пользователей
Trino поддерживает несколько способов аутентификации, позволяющих интегрировать систему с корпоративной инфраструктурой безопасности.
| Метод | Назначение |
|---|---|
| LDAP / Active Directory | централизованная аутентификация пользователей |
| Kerberos | защищённая аутентификация в корпоративных кластерах |
| OAuth2 / SSO | интеграция с корпоративными системами авторизации |
| Certificate Authentication | аутентификация через сертификаты |
В большинстве корпоративных внедрений используется интеграция с Active Directory, что позволяет централизованно управлять доступом сотрудников.
Управление правами доступа
Одной из ключевых задач безопасности является контроль доступа к данным.
Trino поддерживает role-based access control (RBAC).
Уровни контроля доступа
| Уровень | Возможности |
|---|---|
| Каталог | доступ к источникам данных |
| Схема | доступ к группам таблиц |
| Таблица | доступ к конкретным таблицам |
| Столбец | ограничение доступа к колонкам |
| Запрос | контроль выполнения операций |
Это позволяет реализовать гибкую модель доступа к данным.
Пример политики доступа
Finance Role
доступ: финансовые таблицы
ограничения: только чтение
Marketing Role
доступ: данные клиентов
ограничения: без персональных данных
Data Science Role
доступ: агрегированные данные
Защита сетевых соединений
Поскольку Trino работает в распределённой архитектуре, важно обеспечить безопасность сетевого взаимодействия.
Шифрование соединений
Поддерживаются следующие механизмы:
- TLS encryptionдля всех соединений
- защищённые каналы между coordinator и worker
- шифрование соединений с клиентами
Это предотвращает перехват данных при передаче по сети.
Сетевая сегментация
Рекомендуется разделение инфраструктуры на несколько зон:
| Зона | Назначение |
|---|---|
| Data Zone | системы хранения данных |
| Compute Zone | кластер Trino |
| Access Zone | BI-системы |
Такой подход снижает риски несанкционированного доступа.
Защита доступа к источникам данных
Trino выполняет запросы к внешним системам хранения данных, поэтому важно контролировать доступ к этим системам.
При внедрении платформы настраиваются:
- сервисные учётные записи
- политики доступа к таблицам
- ограничения на операции записи
Каждый connector Trino может использовать отдельные параметры аутентификации.
Контроль выполнения запросов
Одним из аспектов безопасности является предотвращение неконтролируемых или вредоносных запросов.
Trino поддерживает механизмы контроля:
| Механизм | Назначение |
|---|---|
| Resource Groups | ограничение ресурсов запросов |
| Query Limits | ограничение времени выполнения |
| Memory Limits | контроль использования памяти |
| Query Kill | остановка опасных запросов |
Это позволяет предотвращать:
- перегрузку системы
- атаки через SQL-запросы
- неконтролируемое использование ресурсов
Аудит и журналирование
Для обеспечения прозрачности работы системы важно фиксировать все действия пользователей.
Trino поддерживает подробное журналирование:
Логи запросов
фиксируются:
- текст SQL-запроса
- пользователь
- время выполнения
- использованные источники данных
Системные логи
фиксируются:
- ошибки выполнения
- состояние узлов
- события инфраструктуры
Интеграция с системами мониторинга
| Система | Назначение |
|---|---|
| ELK Stack | анализ логов |
| Splunk | централизованный аудит |
| Prometheus | мониторинг метрик |
| Grafana | визуализация показателей |
Соответствие требованиям законодательства
Для компаний, работающих на российском рынке, важным аспектом является соответствие нормативным требованиям.
152-ФЗ - защита персональных данных
При внедрении Trino реализуются:
- контроль доступа к персональным данным
- журналирование операций
- шифрование соединений
- аудит пользователей
187-ФЗ - защита критической информационной инфраструктуры
В рамках требований реализуются:
- защита инфраструктуры
- контроль доступа
- мониторинг активности пользователей
Безопасность инфраструктуры
Безопасность Trino включает также защиту серверной инфраструктуры.
Рекомендации по защите инфраструктуры
- использование изолированных сетевых сегментов
- ограничение доступа к worker-узлам
- использование bastion-хостов
- централизованное управление ключами доступа
Контроль доступа администраторов
Для администрирования используются:
- централизованные системы управления доступом
- журналирование административных операций
- разделение ролей администраторов
Безопасность в архитектуре платформы данных
В корпоративных внедрениях Trino является частью более широкой платформы данных.
В такой архитектуре безопасность реализуется на нескольких уровнях:
- уровень инфраструктуры
- уровень SQL-движка
- уровень систем хранения
- уровень BI-приложений
Практические сценарии обеспечения безопасности
Кейс 1 - финансовая организация
Задача:
ограничить доступ к финансовым данным только сотрудникам финансового отдела.
Решение:
- внедрение RBAC
- интеграция с Active Directory
- аудит всех запросов
Результат:
полный контроль доступа к финансовым данным.
Кейс 2 - ритейл-компания
Задача:
обеспечить безопасный доступ к данным клиентов.
Решение:
- ограничение доступа к колонкам
- разделение ролей пользователей
- шифрование соединений
Результат:
соответствие требованиям защиты персональных данных.
Кейс 3 - промышленная компания
Задача:
защитить аналитическую платформу в инфраструктуре КИИ.
Решение:
- сегментация сети
- централизованный аудит
- мониторинг активности пользователей
Результат:
соответствие требованиям 187-ФЗ.
Методология внедрения безопасной платформы Trino
Наша компания применяет структурированный подход к реализации безопасности.
Этапы проекта
- анализ требований безопасности
- проектирование архитектуры доступа
- настройка аутентификации
- внедрение RBAC-политик
- настройка журналирования
- интеграция с системами мониторинга
Итоговая ценность безопасной платформы Trino
Правильно реализованная безопасность Trino позволяет:
- защитить корпоративные данные
- обеспечить контроль доступа к аналитике
- снизить риски утечек информации
- обеспечить соответствие требованиям законодательства
- повысить доверие пользователей к платформе данных
В результате компания получает надёжную и безопасную аналитическую инфраструктуру, которая может использоваться для решения стратегических задач управления данными и цифровой трансформации бизнеса.


