

DataLens On Premise Интеграция DataLens с OpenID Connect провайдерами
DataLens On Premise предоставляет полноценную среду для работы с аналитикой и визуализацией данных в локальном или защищенном корпоративном контуре. В рамках курса рассматривается интеграция через OpenID Connect (OIDC) провайдеров, которая обеспечивает единый вход (SSO), управление пользователями и безопасную передачу атрибутов между IdP и DataLens. В условиях корпоративной экосистемы такая интеграция позволяет сохранить локальные данные и контроль над доступом, обеспечивая согласование политик безопасности с существующими IdP.
Цель главы
-
вооружить практическими знаниями о том, как проектировать, конфигурировать и эксплуатировать интеграцию DataLens On Premise с OpenID Connect провайдерами. В материале освещаются архитектурные принципы, требования к инфраструктуре, шаги внедрения, типичные сценарии эксплуатации и способы обеспечения устойчивости и аудита аутентификации пользователей.
-
Краткое содержание главы
-
Архитектура интеграции DataLens On Premise с OpenID Connect провайдерами и роль IdP
-
Конфигурационные шаги: что на стороне DataLens и IdP, какие параметры требуются
-
Безопасность, управление доступом и мониторинг событий SSO
-
Практические сценарии внедрения в крупных и гибридных средах
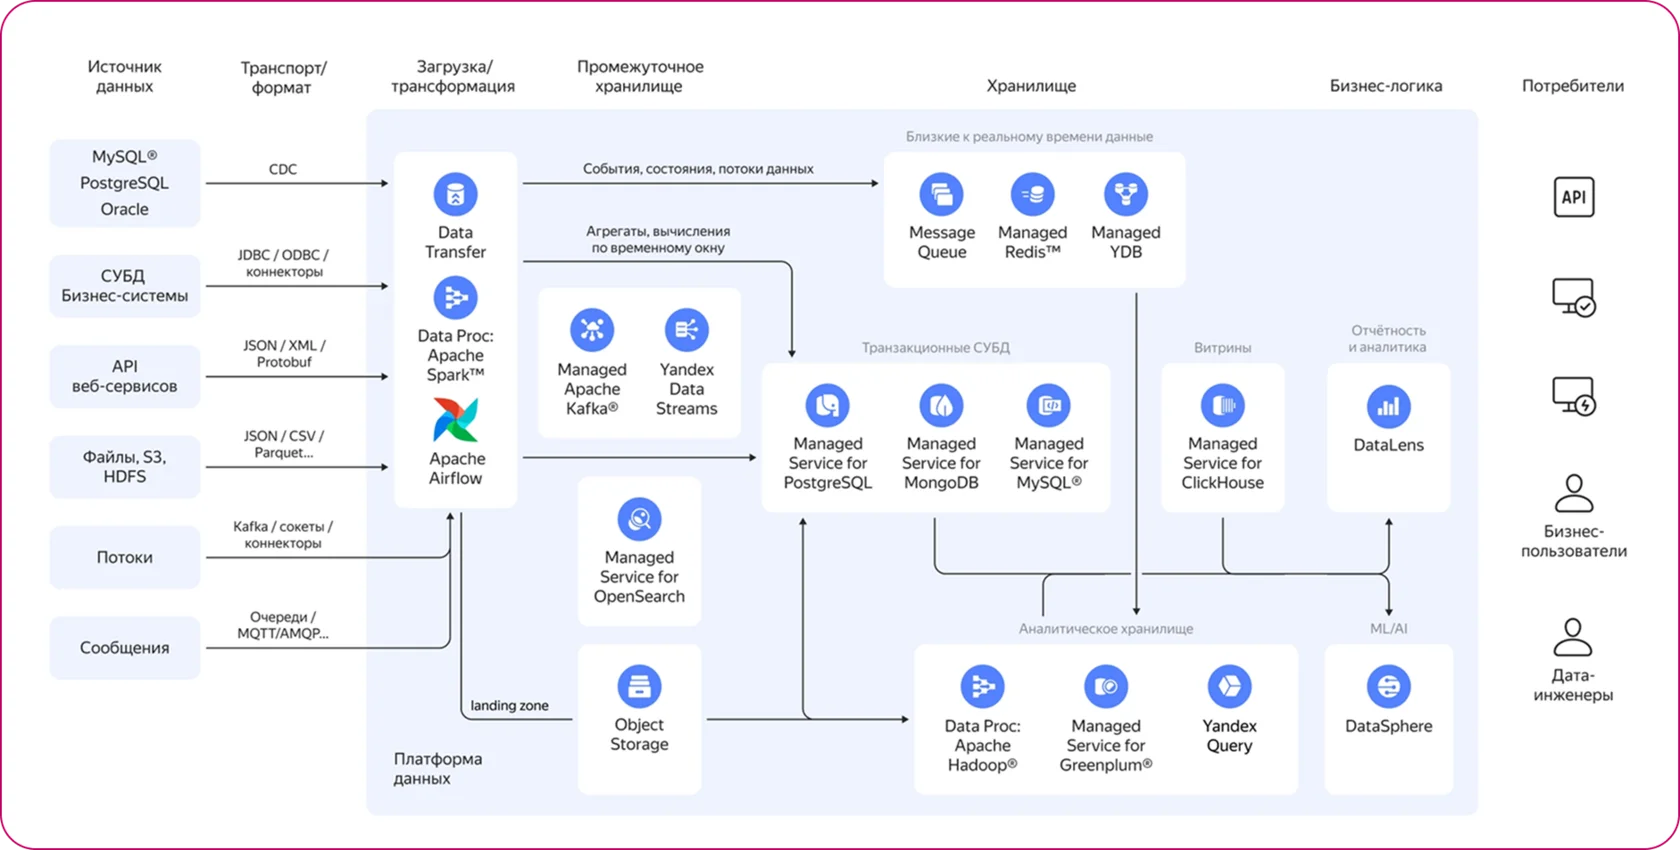
Архитектура интеграции DataLens On Premise с OpenID Connect провайдерами
Основной принцип архитектуры заключается в том, что DataLens выступает в роли OIDC клиента, который направляет браузер пользователя к IdP для аутентификации и последующего обмена токенами. Полученный идентификатор пользователя и, при необходимости, атрибуты групп/ролей передаются в DataLens для построения контекста доступа. В классической конфигурации DataLens On Premise взаимодействует с IdP через поток Authorization Code с PKCE (Proof Key for Code Exchange), что обеспечивает безопасный обмен кодом авторизации и минимизацию рисков перехвата токенов в открытой сети.
Компонентная модель условно состоит из следующих элементов:
- OpenID Connect провайдер (IdP): Keycloak, Okta, Azure AD и т. п. реализуют стандартные метаданные и поддерживают требуемые потоки.
- DataLens On Premise: веб-интерфейс и API-сервер, интегрированные с механизмами аутентификации через OIDC, включая валидацию JWT, политику атрибутов и маппинг ролей.
- Прокси/форвардер TLS: обеспечивает безопасный доступ извне к DataLens и, при необходимости, к IdP, выполняя TLS-терминацию и доступ к сертификатам доверия.
- Канал диагностики и журналирования: события входа, ошибки аутентификации, действия пользователей фиксируются в журналах DataLens и IdP для аудита.
Такая схема обеспечивает единые политики доступа и единый источник истины об учетной записи пользователя: IdP управляет учетками и уровнями доступа, DataLens
- сессиями и их временем жизни, а также сопоставлением атрибутов пользователей с внутренними ролями и разрешениями в DataLens. Важной частью является механизм валидации токенов JWT: DataLens проверяет подпись у JWKS-ключей IdP, валидирует срок действия и соответствие токена запрашиваемым ресурсам.
Концептуальные принципы взаимодействия
- При попытке входа пользователь перенаправляется на IdP, где проходит аутентификация и получение кодa авторизации.
- Код авторизации возвращается в DataLens через redirect_uri, после чего DataLens запрашивает токены (ID токен, access токен) у IdP.
- ID токен содержит базовую информацию о пользователе; access токен
- доступ к защищенным ресурсам; при необходимости применяется обновление токенов через refresh токен.
- В DataLens реализуется сопоставление атрибутов (claims) с внутренними ролями и группами: например, claim типа "groups" может иллюстрировать принадлежность к роли "DataLensAdmin" или "DataLensViewer".
- Сессия пользователя формируется на основе ID токена и, при необходимости, дополнительных атрибутов, полученных через UserInfo endpoint IdP.
Архитектурные принципы и протоколы
- Поддержка Authorization Code с PKCE является рекомендуемым и безопасным режимом для веб-клиентов, где клиентский секрет не хранится в открытом виде в браузере. PKCE снижает риск взлома кода авторизации.
- Верификация подписи и аудит токенов осуществляется через JWKS URI IdP. DataLens безопасно кеширует ключи, чтобы снизить задержки и число обращений к IdP.
- Обмен атрибутами осуществляется через claims в ID токене или через UserInfo endpoint IdP. В большинстве сценариев целесообразно конфигурировать DataLens на получение ключевых атрибутов (например, роли, группы, email) из claims.
- Роли и разрешения в DataLens могут опираться на атрибуты, получаемые из IdP, позволяют централизовать управления доступом, а также поддерживать принцип наименьших привилегий.
- Безопасность канала обеспечивается TLS 1.2+ на всем пути: клиент-браузер
- прокси/балансировщик
- DataLens
- IdP. Рекомендовано жестко задавать допустимые redirect_uri и ограничивать список источников.
Конфигурация и развертывание
Развертывание интеграции начинается с согласования требований к IdP и архитектуре DataLens. Важен четкий план по ролям, атрибутам и политике обновления токенов.
-
Настройка IdP
-
Зарегистрируйте новый OIDC клиент, который будет использоваться DataLens. Обычно это клиент типа confidential или public в зависимости от того, как реализовано хранение секрета на стороне DataLens.
-
Укажите redirect URI, который DataLens будет использовать после аутентификации, например: https://datalens.example.org/auth/callback.
-
Определите разрешения (scopes), минимально: openid, profile, email, а при необходимости
-
groups или roles для маппинга в DataLens.
-
Настройте атрибуты (claims) и группы, которые будут передаваться в DataLens. Обозначьте соответствия между группами IdP и ролями DataLens.
-
Обеспечьте rotation политики секретов клиента: регулярно обновляйте client_secret и синхронизируйте его в DataLens.
-
Конфигурация DataLens On Premise
-
В административной консоли DataLens укажите параметры OIDC:
-
issuer: URL идентификационного провайдера
-
client_id: идентификатор клиента в IdP
-
client_secret: секрет клиента (если применимо)
-
redirect_uri: URL обратного вызова DataLens
-
scopes: список требуемых областей доступа (например, openid, profile, email, groups)
-
режим PKCE: включен (recommended)
-
Установите правила маппинга атрибутов:
-
claim_role: например, "roles" или "groups"
-
mapping: DataLensAdmin, DataLensViewer и т. д.
-
Включите проверку JWKS и настройте кеширование ключей IdP.
-
Настройте политики сессий: длительность сессии, обновление токенов, поведение при истечении срока действия.
-
Определите правила обработки ошибок аутентификации и поведения редиректа при неудачных попытках.
-
Безопасность конфигурации
-
Ограничьте доступ к конфигурации OIDC только авторизованным администраторам.
-
Установите корректные политики для redirect_uri, whitelist доменов и ограничение источников.
-
Реализуйте мониторинг событий входа и сессий, чтобы своевременно выявлять подозрительную активность.
-
Тестирование и пилоты
-
Выполните end-to-end тест: инициируйте вход через DataLens, пройдите аутентификацию в IdP, вернитесь к DataLens и проверьте корректность профиля и ролей.
-
Используйте staging окружение для тестирования обновлений и патчей IdP и DataLens до разворачивания в продакшн.
-
Пример конфигурации (упрощенный)
oidc:
  enabled: true
  issuer: "https://idp.example.org/auth/realms/datalens"
  client_id: "datalens-client"
  client_secret: "REDACTED"
  redirect_uri: "https://datalens.example.org/auth/callback"
  scopes: ["openid", "profile", "email", "groups"]
  response_type: "code"
  pkce: true
  user_mapping:
    role_claim: "roles"
    admin_group: "DataLensAdmins"
Этот пример демонстрирует базовую схему: DataLens обращается к IdP за кодом, затем обменивает его на токены и получает атрибуты для дальнейшего маппинга.
Безопасность и управление доступом
-
Уровни доступа и маппинг
-
Определение сопоставления ролей между IdP и внутри DataLens критично для обеспечения корректного разделения обязанностей: администраторы, аналитики, пользователи дашбордов и пр.
-
Роль DataLensAdmin может получить полный доступ на конфигурацию, в то время как DataLensViewer
-
только к визуализации и чтению данных.
-
Управление токенами
-
Используйте PKCE, минимизируйте срок жизни access токенов и применяйте режим безrefresh там, где это возможно, чтобы снизить поверхность атаки.
-
Регулярная ротация client_secret и мониторинг попыток его использования
-
важная часть операционной безопасности.
-
Маппинг атрибутов и аудит
-
Внедрить единый источник атрибутов ролей и групп в IdP и DataLens. Это упрощает аудит и изменение политик доступа.
-
Журналирование событий SSO: входы, успешные/неуспешные попытки, смены ролей, изменения маппинга. Эти данные должны храниться в соответствии с регламентами безопасности организации.
-
Защита инфраструктуры
-
Обеспечьте детальную политику маршрутизации и фильтрации на границе: только доверенные IdP, ограничение по IP, контроль над redirect_uri.
-
Обеспечьте журналирование и оповещения по аномальным входам и частым ошибкам аутентификации.
-
Градиентные сценарии
-
В гибридной среде возможно потребуется поддержка локальных пользователей DataLens, если IdP недоступен. В таких случаях предусмотрите режим ограниченного оффлайна или локальные резервы атрибутов.
Мониторинг, аудит и поддержка
-
Мониторинг
-
Включите сбор метрик для аутентификации: время ответа IdP, задержки на обмен кодами, успешные и неуспешные входы, количество активных сессий.
-
Настройте дашборды по статусу OIDC, health-check IdP и валидности JWKS.
-
Аудит
-
Регулярно сверяйте журналы DataLens и IdP на предмет изменений ролей и маппинга. Любые изменения должны проходить через Change Control и быть документированы.
-
Поддержка и обновления
-
Следуйте политики обновления обеих сторон: IdP и DataLens. Применяйте патчи и обновления в согласованных окнах обслуживания.
-
План резервного копирования и восстановления: учитывайте копии конфигураций, сертификатов и метаданных IdP.
Примеры сценариев внедрения
-
Малый офис или отдельный проект
-
Внедрение через упрощенный IdP (например, Keycloak в мини-окружении) с минимальной настройкой ролей и групп. Базовый набор ролей, доступ к двум-для-досок и таблицам может покрывать потребности.
-
Средний бизнес с централизацией идентификации
-
Интеграция с корпоративным IdP (Okta, Azure AD) через стандартные группы. Разграничение доступа к DataLens через роли, максимально использованы атрибуты групп.
-
Крупная организация или финансовый сектор
-
Сложная модель RBAC: множество ролей, сложная иерархия групп, требования к многофакторной аутентификации и много IdP-источников. В этом случае применяется многоступенчатый процесс тестирования, строгий аудит и сценарии резерва IdP.
Key takeaways
- OpenID Connect позволяет DataLens On Premise безопасно интегрироваться с внешними IdP, обеспечивая единый вход и централизованное управление доступом.
- Архитектура основана на ролях и атрибутах, которые передаются через токены и claims, что упрощает соответствие политик безопасности.
- Рекомендуется использовать Authorization Code с PKCE для веб-клиентов DataLens и валидировать JWT через JWKS IdP.
- Конфигурация требует аккуратного планирования: регистрируем клиента в IdP, настраиваем redirect_uri, маппинг атрибутов и политики сессий.
- Безопасность зависит от точного контроля redirect_uri, регулярной ротации client_secret, мониторинга аутентификационных событий и строгого аудита.
- Практическая безопасность требует внедрения мер по защите каналов связи, управлению ролями, и соответствующему журналированию.
- В híbrидных и крупных средах необходимы дополнительные сценарии тестирования, резервирования и детализированные политики управления доступом.
- Внедрение SSO через OIDC повышает пользовательскую продуктивность и снижает риск ошибок аутентификации за счет единых политик доступа.
FAQ
1) Какие IdP поддерживаются DataLens On Premise?
DataLens On Premise поддерживает любые OpenID Connect провайдеры, которые соответствуют стандарту OIDC 1.0. Примеры часто используемых IdP в российских и международных организациях: Keycloak, Okta, Azure AD. Важно, чтобы IdP предоставлял метаданные через .well-known/openid-configuration и поддержку JWKS для валидации токенов.
2) Какой поток аутентификации рекомендуется использовать?
Рекомендуется использовать Authorization Code flow с PKCE. Этот поток обеспечивает безопасный обмен кода авторизации без передачи клиентского секрета через браузер и минимизирует риск перехвата токенов.
3) Как DataLens обрабатывает атрибуты пользователей и роли?
DataLens получает атрибуты (claims) из ID токена или через UserInfo endpoint IdP. Атрибуты могут включать группы, роли, email и пр. Этими данными выполняется маппинг на внутренние роли DataLens. Это позволяет централизованно управлять доступом и упрощает аудит.
4) Что делать, если IdP недоступен и требуется локальная аутентификация?
В таком сценарии можно рассмотреть режим ограниченного оффлайна или локальные резервы атрибутов как запасной путь, но такие конфигурации требуют дополнительных мер безопасности и согласования с регламентами. В большинстве сценариев предпочтительна высокая доступность IdP и устойчивое соединение.
5) Как обеспечить безопасность при настройке redirect_uri?
Redirect_uri должен быть строго фиксирован и заранее зарегистрирован в IdP. Любые динамические редиректы не допускаются. Используйте конкретные URL-адреса доменов и ограничьте доступ к ним через сетевые политики и контур безопасности.
6) Как управлять секретами клиента DataLens?
Client_secret следует ротировать регулярно и хранить в защищенном секретном хранилище. При смене секрета обновляйте конфигурацию DataLens синхронно и в рамках плана миграции, чтобы не прерывать доступ пользователей.
7) Какие показатели стоит мониторить при интеграции SSO?
Необходимо мониторить время отклика IdP, долю успешных и неуспешных входов, количество активных сессий, задержки в обработке токенов, валидность JWKS. Появляющиеся аномалии должны триггерить оповещения и расследование.
8) Какую роль играет маппинг групп/ролей в IdP для DataLens?
Маппинг позволяет определять, какие пользователи относятся к каким ролям внутри DataLens. Это критично для обеспечения безопасного доступа к данным и функциональности. Рекомендуется поддерживать четкую иерархию ролей и документировать соответствия.
9) Требуется ли конфигурация multiple IdP для одного DataLens инстанса?
В некоторых организациях возможно использование нескольких IdP для разных бизнес-единиц. Это требует детализированной конфигурации по каждому IdP, явного разделения redirect_uri и изоляции соответствующих конфигураций в DataLens. Такая архитектура усложняет управление, но может быть необходима для требования федеративного входа.
10) Как тестировать интеграцию SSO перед выходом в продакшн?
Рекомендуется использовать staging окружение IdP и DataLens, где можно безопасно проверить полный цикл: login → redirect → получение токенов → маппинг ролей → доступ к данным. Важно проверить обработку ошибок, истечение токенов и сценарии отказа IdP, чтобы обеспечить устойчивость в продакшне.
Если вы ищете инструмент для быстрой и эффективной аналитики без сложного внедрения и высоких затрат, обратите внимание на Yandex DataLens - современную платформу визуализации и анализа данных.
Сервис позволяет подключаться к различным источникам, строить дашборды и делиться аналитикой с командой — при этом он бесплатен, прост в освоении и подходит как для старта, так и для корпоративных решений. Благодаря экосистеме Yandex Cloud и возможности развертывания в закрытом контуре, DataLens становится универсальным инструментом для построения data-driven аналитики в компаниях любого масштаба.


