

Интеграция DataLens с объектными хранилищами S3
DataLens On Premise предоставляет локальное решение для анализа данных внутри корпоративной инфраструктуры. Интеграция с S3-совместимыми объектными хранилищами расширяет набор источников данных, обеспечивая единый центр визуализации, управления доступом и мониторинга. В условиях строгих требований к безопасности, приватности и соответствию регламентам такая интеграция становится критически важной для оперативной аналитики, бизнес-аналитики и самообслуживания пользователей. В этой главе рассматриваются архитектура, коннекторы, механизмы аутентификации, конфигурационные шаблоны и практики эксплуатации для устойчивой и масштабируемой реализации.
DataLens On Premise реализует механизмы обращения к данным через слои коннекторов и адаптеров, что позволяет абстрагировать специфику конкретного хранилища за единым интерфейсом. При работе с S3-клиентами важно учитывать особенности API версии, моделирования доступа и форматов данных, чтобы обеспечить предсказуемую производительность и надёжное управление безопасностью. Рассматриваемые подходы применимы к нескольким S3-совместимым решениям в рамках корпоративной сети: MinIO, Ceph RADOS Gateway и нативные реализации S3-совместимых хранилищ, включая частные облака. Применение данных практик обеспечивает не только корректную загрузку данных, но и эффективное использование вычислительных ресурсов DataLens, минимизацию задержек и соблюдение политик безопасности.
- Краткое содержание главы
- Архитектура интеграции DataLens On Premise с S3-совместимым хранилищем и принципы взаимодействия.
- Коннекторы и поддерживаемые хранилища, особенности совместимости и тестирования.
- Аутентификация, безопасность и управление доступом в контексте on premises.
- Конфигурация подключения DataLens к S3: шаблоны и примеры.
- Производительность, кэширование и оптимизация запросов.
- Развертывание, мониторинг и операционные практики.
Архитектура и принципы интеграции
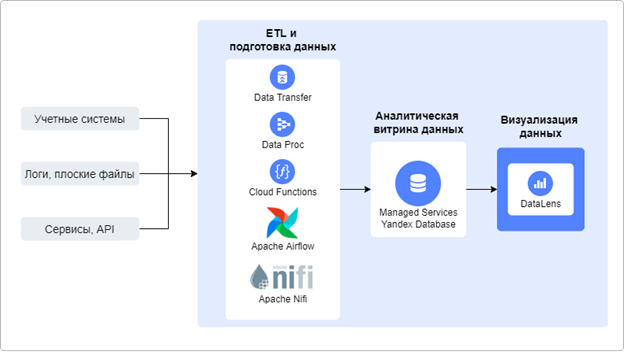
DataLens On Premise развертывается внутри корпоративной сети и взаимодействует с S3-совместимыми хранилищами через стандартный S3 API. Архитектура должна обеспечивать разделение зон ответственности: презентационный слой (UI/BI-дашборды), слой логики и выполнения запросов (DataLens Engine), слой доступа к данным и слой безопасности. Ваша задача
- задать границы доверия между компонентами, определить канал связи, параметры аутентификации и политики доступа.
На стороне DataLens выделяются следующие ключевые компоненты:
- серверная часть DataLens, отвечающая за обработку запросов, планирование выполнения и возвращение результатов;
- модуль коннекторов к данным, который абстрагирует доступ к S3 и конвертирует данные в формат, пригодный для визуализации;
- динамические кэши и механизмы предварительной агрегации, снижающие повторные обращения к хранилищу;
- система аутентификации и управления доступом, интегрированная с корпоративной IdP;
- мониторинг и журналирование для выявления сбоев и качества обслуживания.
Со стороны S3-совместимого хранилища важно обеспечить:
- надёжную аутентификацию (потребуются ключи доступа или временные креды через STS);
- поддержку HTTP/HTTPS с TLS, возможность использования приватных точек входа;
- корректную работу форматов данных (Parquet/ORC) и схемы с учётом алгоритмов сжатия;
- параметры производительности, такие как количество параллельных потоков и лимиты по запросам.
Ключевые принципы:
- минимизация сетевых задержек за счёт размещения компонентов в одной подсети или в рамках одной VPC/Net;
- обеспечение безопасности на уровне транспортного уровня (TLS) и на уровне доступа к данным (политики бакета, IAM-пользователи/роли);
- предсказуемость производительности за счёт использования columnar-форматов, сжатия и эффективного планирования выполнения запросов;
- гибкость в выборе хранилища и простота миграции между S3-совместимыми решениями.
Протоколы и форматы
DataLens взаимодействует с S3 API с использованием стандартных протоколов HTTP/HTTPS. Важны такие аспекты:
- подпись запросов (Signature Version
- и корректная обработка ключей доступа;
- поддержка разных режимов доступа: с применением путей (path-style) или виртуальных хостов;
- форматы данных на уровне источников
- Parquet, ORC, JSON, CSV; выбор формата влияет на производительность и требования к памяти.
Безопасность и соответствие
В контексте on premises критически важны:
- управление секретами (ключи доступа, временные креды);
- разделение ролей и принцип наименьших привилегий;
- шифрование данных на стадии хранения (SSE-S3, SSE-KMS) и в пути;
- аудит доступа и изменений, журналирование событий доступа к данным.
Коннекторы и совместимые хранилища
S3-совместимые хранилища различаются по производительности и дополнительным возможностям. Для DataLens On Premise достаточно базовой поддержки S3 API, однако реальная эффективность зависит от реализации API, качества сетевого взаимодействия и возможностей формирования метаданных для разделённых наборов данных.
- MinIO
- открытое и широко применяемое решение, ориентированное на локальные кластеры и облачные сценарии. Поддерживает S3 API, колоночное разделение и настройку политики доступа; часто используется как локальный стейк для аналитических проектов.
- Ceph RADOS Gateway
- компонент экосистемы Ceph, обеспечивающий S3-совместимый интерфейс к объектному хранилищу. Хорошо подходит для гибридных инфраструктур и совместим с существующими Ceph-развертываниями.
- Yandex Object Storage
- российский объектный сервис с поддержкой S3-совместимого API; в корпоративной среде может применяться для интеграций внутри экосистемы Yandex. Преимущество
- тесная интеграция с локальной политикой безопасности и доступами в рамках экосистем.
Выбор хранилища следует обосновывать на основе требований к производительности, локализации данных, требованиям к соответствию и доступности. Важно протестировать сценарии чтения больших блоков данных, параллельную загрузку и сценарии кэширования в рамках DataLens. Кроме того, обязательно проверяйте совместимость версий API и поддержки функций, важных для ваших рабочих процессов, например, формат Parquet, поддержки S3 Select и настройки сигнатур.
Аутентификация, безопасность и управление доступом
Безопасность доступа к данным
- основа надёжной интеграции. В рамках DataLens On Premise рекомендуется реализовать несколько слоёв защиты:
- управление секретами и данными доступа: Secrets Management, использование временных креденциалов (STS) и ротация ключей;
- интеграция с корпоративной IdP: SAML2/OIDC для единого входа и настройки ролей доступа;
- управление доступом на уровне бакета и объекта: политики в S3, ACL, а также правило блокировки публичного доступа;
- контроль доступа к данным на уровне аналитических проектов и дашбордов: роли и разрешения пользователей внутри DataLens, поддержка Row-Level Security (если применимо);
- аудит и мониторинг доступа: сохраняемость логов, корреляция с метриками и тревогами.
Рекомендуется использовать временные креды для DataLens вместо постоянных ключей доступа, чтобы снизить риск компрометации. В дополнение к этому важна возможность управления политиками и их тестирование в безопасной среде до развёртывания в продакшн. Важно обеспечить связь между IdP и DataLens с минимальным временем задержки и устойчивостью к сбоям аутентификации.
Конфигурация подключения DataLens On Premise к S3
Конфигурация подключения должна быть понятной, повторяемой и безопасной. Ниже представлены принципы и пример конфигурации. Важные аспекты:
- указание endpoint и региона; поддержка приватных точек входа;
- выбор метода аутентификации: статические ключи или временные креды;
- режим доступа к объектам: путевой стиль или виртуальный хост;
- формат данных и схематизация: указание форматов файлов (Parquet/ORC), схемы столбцов;
- мерки кэширования и параллелизма для ускорения запросов.
datasource:
  name: s3_sales
  type: s3
  config:
    endpoint: https://s3.company.local
    bucket: data-lake
    region: us-east-1
    credentials:
      access_key_id: ${AWS_ACCESS_KEY_ID}
      secret_access_key: ${AWS_SECRET_ACCESS_KEY}
    path_style_access: true
    use_ssl: true
    max_connections: 40
    cache:
      enabled: true
      ttl_seconds: 3600
    data_format: parquet
    partition_columns: ["dt", "country"]
    predicate_pushdown: true
Ключевые элементы конфигурации:
- endpoint and region
- задают точку входа в хранилище и регион для оптимизации маршрутов;
- credentials
- параметры доступа; лучше использовать переменные окружения или секрет-менеджеры;
- path_style_access и use_ssl
- параметры совместимости с конкретной реализацией S3 и требования к безопасности;
- cache
- настройка кэширования результатов запросов DataLens, что особенно важно для повторяющихся визитов пользователя;
- data_format и partition_columns
- выбор формата и разбиение на партиции для ускорения выполнения запросов;
- predicate_pushdown
- возможность переноса части вычислений на уровне хранилища.
Практическое упражнение: начните с тестовой конфигурации на стенде, затем применяйте постепенную миграцию в продакшн. В реальной среде рекомендуется хранить секреты в специализированном хранилище секретов (например, Vault) и не хранить их в конфигурационных файлах в виде открытого текста.
Производительность, кэширование и оптимизация запросов
Эффективная работа с S3 через DataLens требует осознанного подхода к формату данных, структуре хранилища и настройкам кэширования. Основные направления оптимизации:
- формат данных: Parquet/ORC обеспечивает значительную экономию дискI/O и скорости сквозной обработки;
- разделение по партициям: систематическое разделение по времени и регионе ускоряет фильтрацию и уменьшает объем данных, передаваемых в запросах;
- префетчинг и кэширование: локальный кэш результатов DASHBOARD-отображений и промежуточных агрегаций снижает задержку повторных запросов;
- predicate/pushdown: перенесение фильтраций и агрегаций на сторону хранилища, где это возможно, снижает сетевой трафик;
- параллелизм: настройка количества параллельных соединений и уровня конвейеров загрузки данных;
- данные и метаданные: ведение инкрементной загрузки данных для обновляемых наборов; поддержка версий файлов и точная индексация столбцов;
- мониторинг: регламентная проверка задержек, ошибок и пропускной способности, настройка алертинга.
Рассматривая эти аспекты, организуйте тестовые сценарии для сравнения производительности между форматами Parquet и ORC, а также для выявления «узких мест» в сетевом каналe и узких узлов в конфигурации кэширования. Важный момент
- не перегружать DataLens лишними полями и метаданными; ограничивайте количество столбцов, которые требуются для конкретного визуального объекта, чтобы снизить нагрузку на систему.
Развертывание, мониторинг и операционные практики
Развертывание DataLens On Premise должно обеспечить устойчивость, масштабируемость и управляемость в условиях корпоративной инфраструктуры. Рекомендуются следующие подходы:
- архитектура развёртывания: разделение компонентов на несколько узлов для UI, сервера обработки и коннекторов; применение контейнеризации (Docker) и оркестрации (Kubernetes) для горизонтального масштабирования; обеспечение HA через репликацию и автоматическое переключение при сбоях;
- безопасность и соответствие: настройка сетевых ACL, приватных точек доступа и шифрования; реализации политики доступа и аудита;
- обновления и миграции: тестирование новых версий на стенде, плановые релизы с минимальным временем простоя, резервное копирование конфигураций и метаданных DataLens;
- мониторинг: сбор метрик производительности (latency, throughput, error rate), журналирование запросов и событий; интеграция с Prometheus/Grafana или аналогичными системами;
- операционная поддержка: регламенты обработки инцидентов, план реагирования на сбои в доступе к хранилищу, процедуры резервного копирования Dashboard-объектов и конфигураций.
В контексте on premises ключевой задачей является баланс между автономностью DataLens и контролем над инфраструктурой. Хорошо продуманный процесс развёртывания позволяет снизить риск простоев, обеспечить соблюдение регламентов и повысить предсказуемость поведения аналитических рабочих сцен.
Key takeaways
- DataLens On Premise может эффективно интегрироваться с S3-совместимыми хранилищами благодаря единому интерфейсу коннекторов, гибким политиками безопасности и оптимизациям форматов данных.
- Архитектура должна обеспечивать безопасность, масштабируемость и устойчивость к сбоям, сохраняя производительность за счет параллелизма и кэширования.
- Выбор S3-совместимого хранилища влияет на производительность, доступность и безопасность; MinIO и Ceph RADOS Gateway
- ценные примеры для локальных сценариев.
- Аутентификация и доступ должны строиться на принципе наименьших привилегий и использовании временных креденциалов, с интеграцией IdP для единого входа.
- Конфигурационные шаблоны должны быть повторяемыми, безопасными и тестируемыми; рекомендуется хранить секреты в безопасных менеджерах и применять переменные окружения.
- Производительность достигается через форматы данных Parquet/ORC, разбиение на партиции, predicate pushdown и эффективное кэширование.
- Развертывание и мониторинг следует строить на гибких схемах с возможностью горизонтального масштабирования, отслеживания SLA и быстрой реакции на инциденты.
FAQ
1) Какие преимущества даёт интеграция DataLens On Premise с S3-совместимыми хранилищами?
- Она позволяет централизованно анализировать данные, размещенные внутри корпоративной сети, не выходя наружу, сохраняя контроль над данными и соответствие требованиям регуляторов. Благодаря единому коннектору к S3-API DataLens упрощает доступ к данным в разных хранилищах и обеспечивает единое место для разработки дашбордов и аналитических моделей. Производительность улучшается за счёт использования форматов Parquet/ORC и параллельных загрузок, а безопасность
- через управляемые политики доступа, аудиты и интеграцию с IdP.
2) Какие требования к сетевой инфраструктуре для корректной работы?
- Нужна надёжная сеть между DataLens On Premise и S3-совместимым хранилищем, с поддержкой TLS и возможной приватной точки входа. В идеале следует разворачивать ключевые компоненты в одной подсети или VPC с минимальной задержкой, а для критичных потоков
- обеспечить резервирование каналов и альтернативные маршруты.
3) Как организовать аутентификацию и управление доступом?
- Рекомендуется использовать корпоративный IdP (SAML2/OIDC) для единого входа и назначения ролей. Ключи доступа к S3 должны обновляться через временные креды (STS) либо через секрет-менеджеры, избегая хранения длинных ключей в конфигурациях. Политики на уровне бакета и объекта должны соответствовать принципу наименьших привилегий.
4) Какой формат данных лучше использовать для аналитики в S3?
- Parquet и ORC
- предпочтительные форматы, обеспечивающие эффективное сжатие и быстрый доступ к колонкам. Они поддерживают predicate pushdown и эффективно работают вместе с разделением на партиции, что снижает объем передаваемых данных и ускоряет запросы.
5) Какие сценарии конфигурации подключения наиболее часто встречаются в on premises?
- Как правило, используются endpoint и region, поддержка SSL, path_style_access, параметры кэширования и параллелизма, а также указание формата данных и партиций. Важной является безопасная агрегация секретов и тестирование конфигураций на стенде перед миграцией в продакшн.
6) Какие подходы к мониторингу следует внедрять?
- Включите сбор метрик latency, throughput, error rate, usage of кэша и потребления памяти/CPU DataLens. Интегрируйте с Prometheus/Grafana, настройте алерты по порогам и поддерживайте централизованные логи для анализа инцидентов.
7) Как обеспечить безопасность данных при обновлениях и миграциях?
- Выполняйте миграции на тестовом стенде, применяйте миграционные планы, backups конфигураций и метаданных Dashboards, используйте временные креды и не храните секреты в открытом виде. В процессе обновлений тестируйте совместимость API S3 и форматов данных.
8) Какие типовые проблемы могут возникнуть и как их диагностировать?
- Проблемы сетевого доступа (DNS, TLS, приватные точки входа), ограниченные сетевые пропускные способности, несоответствие версий API, проблемы с форматом данных (несоответствие схемам). Диагностика начинается с проверки статуса компонентов DataLens, логов аутентификации и сетевых трассировок, затем переходят к тестам доступа к S3 через утилиты командной строки.
9) Какую роль играет кэширование в производительности и как его настраивать?
- Кэш снижает задержку повторных запросов к S3 и ускоряет визуализации. Включайте кэширование на уровне DataLens и на уровне хранилища, учитывая TTL и обновление кэша при изменении данных. Следите за объёмом кэшируемых данных и балансируйте его с доступной памятью.
10) Какие открытые решения стоит рассмотреть как примеры внедрения?
- MinIO и Ceph RADOS Gateway в части архитектуры S3-совместимости дают практические примеры локальных реализаций, позволяя тестировать и разворачивать сценарии на стенде до перехода в продакшн. В российских реалиях Yandex Object Storage может выступать как альтернативная платформа, если требования к локализации данных и интеграции с IdP соответствуют политике организации. В любом случае
- выбирать решения разумно, опираясь на совместимость API, требования к производительности и поддерживаемые форматы данных.
Если вы ищете инструмент для быстрой и эффективной аналитики без сложного внедрения и высоких затрат, обратите внимание на Yandex DataLens - современную платформу визуализации и анализа данных.
Сервис позволяет подключаться к различным источникам, строить дашборды и делиться аналитикой с командой — при этом он бесплатен, прост в освоении и подходит как для старта, так и для корпоративных решений. Благодаря экосистеме Yandex Cloud и возможности развертывания в закрытом контуре, DataLens становится универсальным инструментом для построения data-driven аналитики в компаниях любого масштаба.


