

Тестирование инфраструктуры и среды: средовые тесты, соответствие стендам
Краткое введение
В современных платформах ML и MLOps тестирование инфраструктуры и среды становится не просто дополнительной опцией, а краеугольным камнем надежности и воспроизводимости. Средовые тесты позволяют проверить, что окружения для разработки, обучения и эксплуатации моделей соответствуют принятым стендам, требованиям к безопасности и управлению конфигурациями. Эффективная реализация этих тестов снижает риск регрессий, упрощает аудит и ускоряет déplacementя между этапами разработки и эксплуатации. В рамках курса «CI/CD для ML и MLOps автоматизация тестирования данных, моделей и инфраструктуры» данная глава рассматривает подходы к автоматизации тестирования инфраструктуры, методологии верификации стендов и практические решения - от IaC (инфраструктура как код) до проверки на производительность, безопасность и соответствие регламентам.
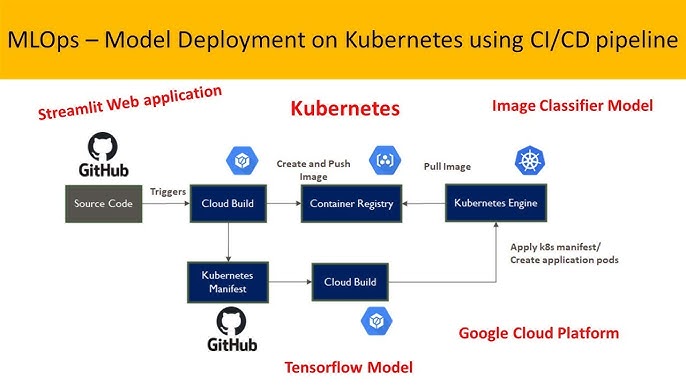
Введение
Тестирование инфраструктуры и среды охватывает три взаимодополняющих слоя:
- инфраструктура как код (IaC) и конфигурации: проверка корректности описания и совместимости версий,
- стенды и окружения: воспроизводимость тестовых и предэкспериментальных сред, соответствие политиками,
- среды выполнения и взаимосвязи: проверка совместимости пакетов, версий библиотек, доступности сервисов и сетевых параметров.
Особенности ML/ MLOps требуют дополнительных аспектов:
- воспроизводимость данных и зависимостей: контроль версий пакетов, точные версии образов контейнеров,
- изоляция и повторяемость: повторные запуски должны приводить к одинаковым результатам на идентичных стендах,
- соответствие политикам безопасности и комплаенс: секреты, доступы, сетевые правила должны быть валидированы средствами политики и аудита.
Границы между тестированием инфраструктуры и сред остаются динамичными: инфраструктурные тесты проверяют корректность и доступность компонентов, средовые тесты фиксируют соответствие стендам требованиям об утверждении конфигураций, а интеграционные тесты проверяют взаимодействие между ними. В этом контексте цель среды тестирования - обеспечить непрерывную уверенность в том, что стенды, которые проходят в CI/CD, соответствуют принятым стандартам по воспроизводимости, безопасности и управляемости.
Теоретические основы и терминология
Ключевые понятия
- Средовые тесты (environment tests): тесты, нацеленные на проверку корректности и совместимости окружения, где выполняются пайплайны, обучаются модели или разворачиваются сервисы.
- Тестирование инфраструктуры (infrastructure testing): валидирует конфигурации, версии, сетевые правила, доступы и параметры окружения, обычно реализуется через IaC и проверки состояния.
- Соответствие стендам (standards compliance): проверка соответствия принятым политиками, нормативам, безопасностным требованиям и регламентам.
- Инфраструктура как код (IaC): подход к описанию инфраструктуры в коде (Terraform, CloudFormation, Ansible, Puppet и т. п.) с управлением версионированием и воспроизводимостью.
- Drift и репликация окружения: контроль расхождений между текущим состоянием инфраструктуры и декларативным описанием.
- Политики и аудит: определение и проверка правил доступа, секретов и шифрования (например, через OPA, InSpec).
- Контейнеризация и оркестрация: использование Kubernetes, Docker и сопутствующих инструментов для воспроизводимости сред.
Типовые методологии
- Shift-left тестирования инфраструктуры: внедрение проверок на ранних стадиях разработки IaC и конфигураций.
- Drift-дескрипторы: автоматическое выявление и устранение расхождений между описанием и реальным состоянием окружения.
- Policy-as-Code: выражение требований безопасности и соответствия в исполнимых правилах (OPA, Rego, InSpec).
- Валидация на уровне стендов: регулярная проверка конфигураций стендов в тестовых, предварительных и продукционных окружениях.
- Многоуровневое тестирование: unit-тесты конфигураций, интеграционные тесты окружений, E2E тесты для сценариев развёртывания и эксплуатации.
Почему важно: отсутствие последовательной проверки среды увеличивает риск регрессий, нестабильной эксплуатации и задержек при выпуске моделей. Системный подход к средовым тестам связывает кодовую базу, конфигурации и процессы поставки в единое безопасное и управляемое окружение.
Методологии и подходы
- Архитектура тестирования: разделение на три уровня** - IaC тесты, тесты стендов и тесты взаимодействий. Это позволяет локализовать проблему и ускорить диагностику.
- Управление конфигурациями: хранение конфигураций и образов в версионируемых репозиториях, использование тегирования и артефактов; автоматическое внедрение и откат.
- Тесты соответствия стендам: формализация требований к стендам (версии образов, PATCH-уровни, политики безопасности) и автоматические проверки.
- Drift-слежение: детектор расхождений между декларативным описанием и фактическим состоянием инфраструктуры; автоматизация устранения.
- Политики безопасности как код: проверка секретов, привилегий, сетевых ограничений, соответствия требованиям локальных регуляторов.
- Видео- и лог-аналитика: сбор телеметрии для анализа времени простоя, ошибок и воспроизводимости.
Инструменты и практики
- IaC и управление конфигурациями: Terraform, Ansible, Puppet, Chef, Terraform-клюк Terragrunt.
- Тестирование инфраструктуры: Testinfra (Python), Terratest (Go), Kitchen-очереди для IaC, Inspec.
- Валидация образов: Packer, проверка образов через CIS-бенчмарки, kube-bench.
- Контроль стендов: Kubernetes, Docker, контейнер-оркестрация, Terraform-данные/поставки.
- Политики и безопасность: Open Policy Agent (OPA), OPA Gatekeeper, InSpec, SELinux/AppArmor.
- Континуальная интеграция и поставка: GitLab CI, GitHub Actions, Jenkins, CircleCI.
Принципы реализации
- Повторяемость превыше всего: каждая среда должна восстанавливаться из кода и быть воспроизводимой.
- Непрерывность тестирования: стендовые проверки должны выполняться в каждом билде и перед любым развёртыванием.
- Независимость тестов: тесты должны быть детерминированными и не зависеть от внешних факторов.
- Модифицируемость и масштабируемость: архитектура тестирования должна адаптироваться к росту числа стендов и сервисов.
- Безопасность по умолчанию: политики безопасности в коде и тестах - не опция, а базовая практика.
Архитектура и технологическая реализация
Общая архитектура
- IaC слой: описывает инфраструктуру через Terraform/Ansible; хранится в Git с мерж-процессами.
- Служебный слой тестирования: набор сценариев на Python (Testinfra, Pytest), Go (Terratest), Bash/ shell-скриптов; интегрирован в CI/CD.
- Слой стендов: предэкспериментальные окружения в Kubernetes или виртуальных платформах, разворачиваемые автоматически на уровне пайплайна.
- Валидатор политик и соответствие: OPA/OPA Gatekeeper, InSpec для проверки политик и конфигураций.
- Системы наблюдения: Prometheus/Grafana, Loki, EFK для анализа логов и метрик, которые поддерживают тестовые результаты.
- Управление артефактами: образы контейнеров, конфигурации, сценарии тестов - в артефакт-репозитории.
[IaC (Terraform, Ansible)]
        └─ код конфигураций и модулей
                 ↓
[CI/CD pipelines (GitLab CI, GitHub Actions)]
        └─ шаги: план, применить, тесты
                 ↓
[Testinfra / Terratest / Pytest]
        └─ тестовые сценарии
                 ↓
[Окружение стендов (Kubernetes / облако)]
        └─ развёртывание стендов
                 ↓
[Политики (OPA, InSpec)]
        └─ проверки соответствия
                 ↓
[Наблюдение (Prometheus, Grafana)]
        └─ метрики и логи
Конкретные реализации
- IaC и конфигурации
- Terraform + Terragrunt: управление инфраструктурой облачных и локальных кластеров.
- Ansible: настройка ОС, пакетов и сервисов внутри стендов.
- Версионирование образов и конфигураций: образы Docker и Helm-чарты для Kubernetes.
- Тестирование инфраструктуры
- Testinfra (Python): тесты состояния нод, сервисов, файловых систем.
- Terratest (Go): инфраструктурные тесты, проверка работоспособности сервисов после развёртывания.
- Kitchen-verify: интеграционные тесты конфигураций (для некоторых сценариев IaC).
- Средовые проверки стендов
- kube-bench / CIS Benchmarks: проверка соответствия Kubernetes CIS-бенчмаркам.
- kube-linter: статическая проверка YAML-ресурсов Kubernetes на ошибки и лучшие практики.
- Open Policy Agent (OPA): проверка политик доступа и безопасности в пайплайне.
- InSpec: тесты окружения на соответствие политикам и требованиям.
- Валидация данных и моделей в окружении
- Great Expectations: проверки качества данных в стендах и референсных наборах.
- Pytest-ml: тестирование конвейеров подготовки данных и совместимости версий библиотек.
- MLflow/Weights & Biases: трекинг экспериментов и воспроизводимость экспериментов в стендах.
- Контейнеризация и образы
- Dockerfile и образовые теги: детерминированность сборки.
- Packer: создание имиджей с защитой от повторной сборки без изменений.
- Безопасность и соответствие
- OPA / Gatekeeper: политики доступа и секретов, запрет критичных изменений без одобрения.
- InSpec: проверка конфигураций на соответствие корпоративным стандартам и регуляторным требованиям.
Примеры кода и конфигураций
- Пример фрагмента Terraform для стенда Kubernetes:
provider "aws" {
  region = "us-west-2"
}
module "eks_cluster" {
source          = "terraform-aws-modules/eks/aws"
cluster_name    = "mlops-stg"
cluster_version = "1.26"
другие параметры
}
- Пример теста Testinfra (Python):
def test_swap_is_off(host):
    assert host.check_output("swapon --summary | wc -l") == "0"
def test_kubelet_running(host):
kubelet = host.service("kubelet")
assert kubelet.is_running
assert kubelet.main_pid > 0
- Пример пайплайна GitHub Actions для средовых тестов:
name: Environment Tests
on:
push:
branches: [ main, develop ]
jobs:
test-environment:
runs-on: ubuntu-latest
steps:
- uses: actions/checkout@v4
- name: Set up Python
uses: actions/setup-python@v4
with:
python-version: '3.11'
- name: Install deps
run: |
python -m pip install -r requirements.txt
- name: Run Testinfra tests
run: |
pytest tests/infra --maxfail=1 -q
package kubernetes.networking
deny[msg] {
input.kind == "NetworkPolicy"
not input.spec.podSelector
msg := "NetworkPolicy must define podSelector"
}
Организационные и процессные аспекты
- Роли и ответственности
- Platform/SRE: поддержка инфраструктуры как код, поддержание пайплайнов и окружений.
- DataOps: обеспечение доступа к данным в стендах, контроль версий датасетов и соответствия политик.
- Security и Compliance: внедрение и контроль политик безопасности, аудит изменений.
- Разработчики: создание и поддержка тестов инфраструктуры, участие в автоматизации.
- Процессы
- Версионирование инфраструктуры как код, артефактов и тестов в едином репозитории.
- Автоматизированные проверки при каждом PR и в составе пайплайна CI/CD.
- Drift-управление: регулярные проверки состояния окружений и автоматическое уведомление об расхождениях.
- Управление секретами: безопасное хранение и доступ к секретам через механизмы секретов (например, Vault, Kubernetes Secrets, SOPS) с аудитом.
- Документация и регламент
- Четкие чек-листы для стендов: какие версии образов допустимы, какие политики должны быть активны.
- Процедуры отката: как быстро вернуть стенды к рабочему состоянию при сбое.
- Метрики эффективности: процент прохождения средовых тестов, время воспроизведения стенда, количество регрессий.
Практические примеры и кейсы (open-source и российские решения)
- Open-source кейсы
- Пример использования Testinfra и Terratest для проверки конфигураций и сети после развёртывания инфраструктуры.
- CIS-бенчмарки и kube-bench как средство аудита Kubernetes по безопасностям.
- Open Policy Agent (OPA) для управления политиками в пайплайне CI/CD и Kubernetes.
- Great Expectations для валидации данных на стенде перед обучением модели.
- Российские и локальные решения
- Яндекс.ДатaSphere и интеграции с Яндекс.Облако как часть MLOps-экосистемы: поддержка контекстов стендов, версии образов и контроль доступа.
- Российские банки и госкомпании часто применяют локальные решения по управлению стендами и безопасностью через корпоративные инструменты, интегрированные с CI/CD и IaC, включая Gatekeepers и внутренние пайплайны.
- Поддержка репозиториями и кодом стендов в рамках open-source-практик с адаптацией под локальные требования: использование Terraform-CI и тестовых окружений в Kubernetes с локальными политиками.
Преимущества и уроки
- Воспроизводимость и регламентность: за счет IaC и тестов стендов снижается риск неконсистентности окружения.
- Быстрое обнаружение проблем регрессий: автоматические проверки представляют раннюю сигнализацию о расхождениях.
- Согласование с регуляторами: политики в коде облегчают аудит и демонстрацию соответствия стандартам.
Технические детали реализации (алгоритмы, схемы, протоколы, интеграции)
- Алгоритм проверки стендов
- Снятие текущего состояния: сбор текущих параметров окружения (версии образов, сетевые настройки, доступы).
- Сравнение с декларативным описанием: drift-дескриптор.
- Выполнение тестов на соответствие политик и требований.
- Генерация отчета и уведомление в CI/CD.
- При необходимости - автоматический откат или исправление конфигураций.
- Протокол взаимодействия компонентов
- IaC -> CI/CD: код конфигураций, артефакты образов, планы изменений.
- CI/CD -> Окружение: применяемые конфигурации и развертывания стендов.
- Окружение -> Политики: проверки соответствия и аудиты.
- Окружение -> Наблюдение: метрики, логи и события.
- Интеграции
- GitLab CI / GitHub Actions: запуск тестов стендов на каждом merge request.
- Terratest/Testinfra: сценарии, выполняемые в пайплайне.
- OPA/Ingress Gatekeeper: проверка на уровне Kubernetes и пайплайна.
- Prometheus/Grafana: сбор метрик и визуализация результатов тестирования.
- Безопасность и соблюдение
- Секреты: использование секрет-менеджеров, ограничение доступа в тестовых окружениях.
- Аудит: хранение журналов тестирования, версий конфигураций и каждой итерации стенда.
Риски, ограничения и типовые ошибки
- Риски
- Недостаточное покрытие тестами: пропуски в тестах станут критическими в проде.
- Избыточная сложность тестов: создание избыточной инфраструктуры под тесты может увеличить время сборки.
- Неправильная управляемость секретами и доступами: компрометация стендов.
- Обновление образов без синхронизации с тестами: регрессы из-за несовпадения версий.
- Ограничения
- Стоимость поддержки множества стендов и тестов.
- Необходимость квалифицированного персонала для поддержания IaC и тестов.
- Потребность в постоянном обновлении политик и регламентов.
- Типовые ошибки
- Нестратифицированные тесты: тесты, которые не повторяются в разных стендах.
- Игнорирование drift: отсутствие автоматических процедур для устранения расхождений.
- Неполное документирование требований к стендам.
Перспективы развития направления
- Расширение покрытия тестов: включение тестирования сетевой политики, мониторинга и SLA между сервисами.
- Более глубокая интеграция с ML-циклами: валидация репозиториев данных, зависимостей, окружений и реплик моделирования.
- Расширение политики безопасности: автоматическая коррекция политик в случаях обнаружения отклонений.
- Эмпирика и сбор данных: машинное обучение для прогнозирования drift и ошибок на стендах и автоматическое предиктивное управление инфраструктурой.
Заключение
Тестирование инфраструктуры и среды - это не просто набор проверок. Это фундаментальный механизм обеспечения воспроизводимости, безопасности и управляемости в CI/CD для ML и MLOps. В сочетании IaC, средовых тестов, политик-as-code и продуманной архитектуры тестирования вы получаете устойчивую платформу, способную стабильно обслуживать обучение, развёртывание и эксплуатацию моделей. В конечном счете, систематизация подходов к средовым тестам приводит к более быстрым релизам, меньшему числу ошибок и более предсказуемым результатам в продакшене.
FAQ (вопросы и развёрнутые ответы)
Что именно входит в понятие «средовые тесты» в рамках ML-пайплайна?
Средовые тесты охватывают проверки окружения, в котором работают данные, модели и сервисы. Это включает точность версий образов, соответствие конфигураций политиками безопасности, сетевые правила, доступы и соответствие стендам. Они дополняют IaC-тесты и интеграционные проверки, обеспечивая воспроизводимость и предсказуемость среды.
Какие инструменты наиболее эффективны для средовых тестов?
Эффективной связкой являются Testinfra или Pytest для проверки состояния нод, Terratest для проверки инфраструктуры, kube-bench и kube-linter для Kubernetes, OPA для политик, InSpec для соответствия требованиям, и Great Expectations для качества данных. В зависимости от технологии можно комбинировать Terraform/Ansible с этими тестами.
Как обеспечить воспроизводимость стендов в ходе CI/CD?
Воспроизводимость реализуется через IaC, артефакты образов, версионирование конфигураций и детальное документирование окружений. Пайплайны должны повторяемо разворачивать стенды на основе декларативных конфигураций и фиксировать версии в журнале тестирования, чтобы любая сборка могла повторно восстановить предсказуемое состояние.
Что делать с drift в окружении?
Drift-дескрипторы должны постоянно сравнивать текущее состояние с декларативным. При обнаружении расхождений следует автоматически или пол won откати или синхронизировать окружение, документируя каждое изменение и уведомляя команду.
Какие примеры российских решений можно привести?
В рамках российских решений можно упомянуть интеграцию с Яндекс.ДатaSphere и Яндекс.Облако, где предусмотрена поддержка ML-платформ и инфраструктуры для MLOps, включая развёртывание стендов, управление версиями образов и политиками безопасности. Дополнительно практики IaC и тестирования интегрируются в корпоративные пайплайны с использованием локальных политик и инструментов аудита.
Какие риски связаны с отсутствием средовых тестов?
Риск регрессий, неожиданные несовместимости между версиями библиотек и образов, нарушение требований безопасности, задержки на стадиях развёртывания и аудита. Без средовых тестов команды не получают уверенности в том, что стенды соответствуют стандартам и требованиям регуляторов.
Какую пользу приносит внедрение OPA и InSpec в пайплайны?
OPA позволяет кодировать политики безопасности и соответствия, что упрощает аудит и контроль доступа. InSpec обеспечивает проверку конфигураций и инфраструктуры на соответствие требуемым стандартам. В сочетании они дают автоматизированную защиту и прозрачность процессов.
Как связать тесты инфраструктуры с тестами качества данных?
Согласовывают тесты на уровне пайплайна, где инфраструктурные проверки гарантируют, что окружения и данные доступны и корректны, а тесты качества данных проверяют сами данные и артефакты на стендах. Это обеспечивает согласованность между окружением и данными в обучении и инференсе.
Какие метрики стоит собирать для оценки эффективности средовых тестов?
Метрики могут включать время выполнения средовых тестов, долю успешно прошедших средовых тестов, число дефектов, выявленных на уровне стендов, среднее время восстановления после сбоев, долю регрессий и соответствие политик. Визуализация этих метрик в Grafana позволяет оперативно реагировать.
Что учитывать при выборе инструментов для средовых тестов?
Учитывайте совместимость с текущим стеком (IaC, оркестрация, CI/CD), масштабируемость, поддерживаемость и сообщество, требования к безопасности, возможность интеграции с политиками и аудитом. Важна детерминированность тестов и возможность их повторного запуска в разных окружениях.
Если ваша компания планирует масштабировать проекты машинного обучения, ключевым фактором становится создание устойчивой ML-платформы с практиками MLOps и автоматизированными CI/CD-процессами.
Узнайте, как внедрить искусственный интеллект для бизнеса - от стратегии до внедрения: от оценки готовности компании и архитектуры AI-платформы до разработки AI-ассистентов, корпоративных AI-агентов и решений на базе генеративного AI, интегрированных в ключевые бизнес-процессы.


