

Протоколы и стандарты взаимодействия: S3 API, REST, S3 Object Lambda обзор
Современные хранилища данных строятся на единой образной основе взаимодействия через S3 API и REST-подходы. Эти протоколы задают форму обмена между клиентами, сервисами обработки данных и самим хранилищем, обеспечивая непрерывность, расширяемость и управляемость архитектуры цифровой трансформации. В рамках данной главы рассматриваются ключевые принципы работы S3 API, сигнатурной аутентификации, концепции REST-взаимодействия и механики S3 Object Lambda - механизма динамической трансформации данных на уровне запроса. Цель - систематизировать знания об архитектуре, алгоритмах и сценариях внедрения, чтобы профессиональные команды могли проектировать решения с предсказуемыми SLA, безопасностью и необходимыми уровнями гибкости.
Введение
S3 API задаёт контракт между потребителями и хранилищем вне зависимости от того, где развёрнуто хранилище - в облаке, дата-центре или в гибридной среде. Поддержка соответствия стандартам REST и детальная спецификация HTTP-операций позволяют формировать единый слой доступа к данным, который легко масштабировать, тестировать и автоматизировать. В то же время S3 Object Lambda расширяет возможности стандартного доступа: он позволяет изменять содержимое данных на уровне запроса, не изменяя исходный объект. Это критически важно для сценариев защиты чувствительных данных, динамической аннотации и адаптации данных под требования конкретных приложений или бизнес-правил.
Краткое содержание главы
- Архитектура и принципы S3 API, REST и сигнатурной аутентификации, а также вопросы совместимости между различными реализациями.
- Механизмы S3 Object Lambda: как устроен путь запроса, участники процесса и типичные сценарии использования.
- Интеграции, переходы и практические рекомендации по внедрению в рамках корпоративной цифровой трансформации, включая сравнение с открытыми решениями.
- Безопасность, мониторинг и менеджмент жизненного цикла для устойчивого операционного режима.
Основы S3 API и REST: принципы, сигнатуры и.HTTP
Рабочий уровень взаимодействия в рамках S3 базируется на HTTP-платформе. Клиент отправляет запрос к ресурсу, например к бакету или конкретному объекту, и получает ответ от сервиса. Взаимодействие опирается на несколько концепций, которые критически важно понимать для надёжной эксплуатации и эволюции архитектуры.
Во-первых, адресация и стиль обращения: виртуальный хостинг против путевого обращения. Виртуальный хостинг предполагает обращения к бакету как к поддомену сервиса (bucket-name.service-domain), тогда как путёвое обращение строит URL по пути к ресурсу. В различных реализациях S3-совместимых бакетов и служб могут применяться разные паттерны, что влияет на правила именования бакетов, ограничений региона и кэширования.
Во‑вторых, операции и идентификация: ключевые HTTP‑методы включают GET, PUT, LIST, POST, DELETE и HEAD. Для больших объектов применяется MPO (multipart upload) - механизм разбиения на части и последующего склеивания на стороне сервиса. Разновидности запросов, полей заголовков и метаданных обуславливают поведение сервиса: контроль доступа, управление версиями, хранение метаданных и политики жизненного цикла.
В‑третьих, сигнатуры и аутентификация. Одной из основ совместимости и безопасности является SigV4 - процесс подписания запросов. Он обеспечивает целостность и источник запроса: клиент формирует канонический запрос, строку для подписи и, на базе секретного ключа, рассчитывает подпись. Затем подпись добавляется в заголовок Authorization. Важность этого алгоритма не только в аутентификации, но и в возможности безопасного кросс-регионального доступа и аудита. Понимание общего цикла подписания помогает проектировать код клиента, который корректно формирует подписи, учитывая временные окна и требования к заголовкам.
Наконец, особенности реализации и совместимости. Реализации S3 API встречаются не только в AWS S3, но и в открытых и частных хранилищах - MinIO, Ceph Object Storage, Yandex Object Storage и других. У каждого решения есть свои нюансы: поддержка конкретных параметров запроса, поведение при ошибках, лимиты по размеру объекта, различия в поддержке функций multipart и в обработке заголовков. Важно тестировать совместимость в рамках целевой инфраструктуры, чтобы подтвердить «прыжки» между окружениями без потери функциональности.
Практические аспекты сигнатур и безопасности включают:
- последовательность шагов формирования canonical request и строки подписи;
- корректную обработку полей даты и региона;
- необходимость поддержки двустороннего времени синхронизации между клиентом и сервисом;
- правила формирования заголовков для передачи контрольной информации и политик доступа.
С точки зрения архитектуры, важно отделение слоёв клиентской логики от сервиса: клиент формирует запрос и подпись, сервис - декодирует подпись и обеспечивает доступ к данным. Это разделение критично для масштабируемых систем: фронтенды и SDK могут обновляться независимо от бэкенда, что облегчает сопровождение и аудит.
Архитектура и принципы S3 Object Lambda: как работает и где применим
S3 Object Lambda представляет собой механизм адаптации данных на стороне сервиса через вызов Lambda‑функции во время обработки запросов GetObject. Архитектура состоит из трёх основных компонентов: Object Lambda Access Point, underlying S3 bucket, и Lambda‑функция, которая возвращает трансформированные данные. Клиент делает запрос к Object Lambda Access Point как к обычному объекту, но вместо прямой выдачи содержимого данные проходят через указанную Lambda‑функцию, которая может скорректировать, фильтровать или обогащать поток.
Разбор механизма потока данных:
- Клиент формирует запрос к Object Lambda Access Point, который выступает точкой входа для конкретного набора данных.
- Запрос направляется в сервис S3, который вызывает configured Lambda‑функцию.
- Функция получает доступ к исходному объекту в целевом бакете и может использовать данные из других источников, объединять их или применять бизнес‑правила (маскирование, фильтрацию, нормализацию).
- Преобразованный поток возвращается через S3 к клиенту, включая сохранение заголовков контента и типа, при необходимости уступая место новым заголовкам.
Ключевые особенности и ограничения:
- Латентность: преобразование требует дополнительного времени на вызов Lambda и обработку данных. Это следует учитывать в SLA и планировать конвейеры данных с учётом задержек.
- Потоковая обработка: Lambda может обрабатывать потоковую передачу, что позволяет работать с большими объектами без полной загрузки в память. Однако ограничение по памяти и времени выполнения Lambda требует продуманного дизайна: размер буфера и стратегия постраничной обработки.
- Гранулированный контроль доступа: доступ к Object Lambda Access Point регулируется через IAM и политику на уровне доступа, что позволяет сочетать принципы минимального необходимого доступа и централизации управления.
- Роль и доверие: функция Lambda должна иметь минимальные привилегии для чтения исходного бакета и, при необходимости, обращения к дополнительным источникам. Часто применяются политики KMS для защиты ключей шифрования, если данные зашифрованы.
- Совместимость и расширяемость: Object Lambda позволяет добавлять слои трансформаций без изменения исходных объектов, что актуально для цифровой трансформации, где требуется быстро адаптировать форматы, политики безопасности и методы представления данных.
Типичные сценарии применения Object Lambda:
- Динамическое маскирование и фильтрация чувствительной информации на уровне запроса без изменения исходного объекта.
- Добавление бизнес‑метаинформации или нормализация данных под требования конкретного downstream‑потребителя.
- Аггрегация и обогащение данных из нескольких источников в рамках одного объекта.
- Поддержка мульти-версионированных данных и персонализации контента в рамках многоарендной среды.
Рассмотрение производительности и архитектурной устойчивости при использовании Object Lambda требует внимания к следующим аспектам:
- Конфигурация функций: выбор объема оперативной памяти, тайм-аутов и параметров параллелизма, соответствующих нагрузке и размеру объектов.
- Контроль над размером возвращаемого потока и фильтрацией на стороне Lambda: слишком агрессивное преобразование может оказаться узким местом в конвейере.
- Стратегии кэширования: кэширование на уровне клиента, прокси или CDN может существенно снизить задержки при повторных запросах к тем же данным.
- Мониторинг и трассировка: интеграция с системой мониторинга, сбор метрик времени выполнения, ошибок и пропускной способности, чтобы быстро идентифицировать узкие места.
Сценарии внедрения и практические принципы дизайна:
- Определение конкретных бизнес‑правил трансформации до разработки функции: какие данные нужно скрывать, какие поля обогащать и какие источники использовать.
- Разделение обязанностей: объект назначается как база, а трансформация - как слой поверх неё; такие слои снижают связность и упрощают обновления.
- Тестирование на уровне API: имитация реальных запросов и нагрузочных тестов с учетом типов трансформаций.
- Безопасность и соответствие: использование минимальных привилегий, контроль доступа к данным и аудит операций Lambda.
Взаимодействие S3 Object Lambda с другими решениями:
- С практической точки зрения Object Lambda хорошо сочетается с S3‑совместимыми решениями и инструментами конвейеров данных: аналогичные принципы применяются в MinIO, Ceph и других платформах, где можно строить транспарентные слои доступа и трансформации данных.
- В корпоративной среде часто применяется сочетание Object Lambda с системами управления данными и каталогами, что позволяет централизованно управлять политиками доступа и трансформациями, не расходуя ресурсы на модификацию клиентских приложений.
Ограничения и риски:
- Увеличенная латентность и возможные затраты на выполнение функций Lambda, особенно при больших объемах запросов.
- Требование строгой политики безопасности и мониторинга, чтобы не допускать утечек чувствительных данных в процессе трансформации.
- Неоднозначности совместимости между различными реализациями S3 API и особенностями Object Lambda среди провайдеров.
Интеграции и сценарии внедрения: совместимость и переходные пути
Этот раздел фокусируется на практических аспектах внедрения и интеграции в реальных средах. В основе лежит понимание того, что S3 API и REST‑практики должны работать не только в облаках AWS, но и в гибридных конфигурациях и с открытыми решениями. В рамках корпоративной трансформации важны процессы согласования архитектурных решений, тестирования совместимости и управления изменениями.
Совместимость и выбор платформ:
- Open-source и российские продукты часто применяются как резервные или альтернативные реализации S3‑совместимого API. В рамках технической практики целесообразно рассмотреть MinIO и Ceph Object Storage как примеры, иллюстрирующие принципы совместимости и тонкости реализации.
- MinIO обеспечивает высокую производительность, поддержку SigV4 и совместимость с AWS S3 API, что делает его привлекательным для локальных развёртываний и тестирования. Ceph Object Storage, в свою очередь, предлагает богатую функциональность в рамках экосистемы Ceph и может служить основой для гибридной архитектуры.
- При выборе решения следует оценивать требования к совместимости API, поддержке функций (multipart upload, версии объектов, Object Lambda там же), лицензии, уровню поддержки и интеграционным возможностям с существующим стеком.
Архитектурные подходы к миграции и переходу:
- Планирование миграции начинается с анализа текущих потоков доступа к данным, распределения нагрузок и требований к латентности. В рамках миграций целесообразно организовать параллельное тестирование в тестовой среде, чтобы минимизировать риски для продакшена.
- Принцип постепенного перехода. Вместо резкой миграции на новую платформу рекомендуется внедрять новые возможности поэтапно: сначала тестирование совместимости, затем внедрение в ограниченных областях, затем расширение охвата.
- Внедрение слоёв трансформации: для поддержки бизнес‑правил можно выделить отдельный слой, который будет работать как мост между клиентскими приложениями и хранилищем, минимизируя зависимости и ускоряя адаптацию к изменяющимся требованиям.
Практические сценарии внедрения:
- Гибридные конвейеры данных: на основе MinIO или Ceph в локальном дата‑центре, синхронизированные с облачным S3, обеспечивают единый интерфейс доступа к данным и гибкую политику копирования и доступа.
- Архитектура с Object Lambda: в случаях, когда требуется динамическая адаптация данных под downstream‑потребителя, Object Lambda может служить дополнительным слоем, который не требует изменения основного бакета.
Порядок действий при внедрении:
- Оценка бизнес‑потребностей и требований к конфиденциальности данных, доступности и соответствию.
- Выбор платформы S3‑совместимого решений, обоснование на основе функциональности и интеграций.
- Проектирование архитектурных компонентов (ключевые узлы, точки доступа, политики доступа).
- Настройка безопасности: IAM/поли́тики, политика бакета, Access Points.
- Разработка и тестирование трансформаций (для Object Lambda) и сценариев доступа.
- Мониторинг, логирование и обеспечение SLA через автоматизированные проверки.
Ключевые примеры и практики интеграции:
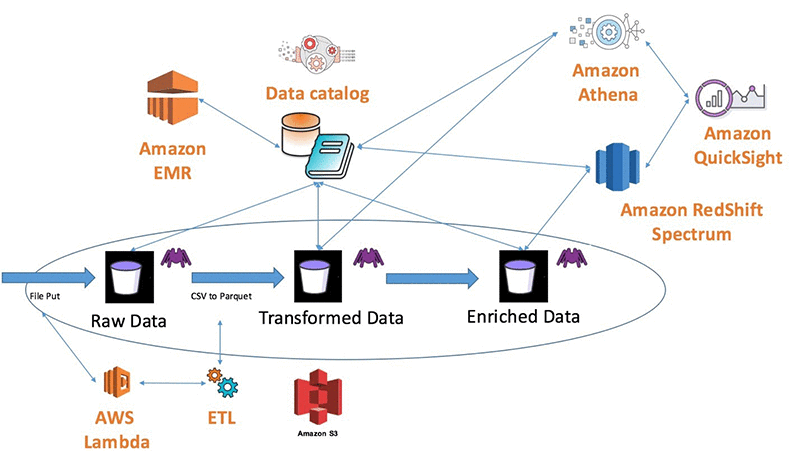
- Интеграция с процессами обработки данных и каталогами метаданных: обеспечить единый слой доступа и управления на уровне API, чтобы данные автоматически попадали в необходимые конвейеры и схемы каталогизации.
- Обеспечение совместимости между локальными и облачными средами: обеспечить единый набор API-путей, чтобы разработчики могли работать с данными без привязки к конкретной реализации.
Безопасность и ответственность в контексте интеграций:
- Важно сохранять принципы минимальных привилегий и строгие политики доступа к бакетам, Access Points и Lambda‑функциям.
- Мониторинг и аудит запросов: внедрить централизованный сбор логов и метрик, чтобы оперативно реагировать на аномалии доступа и нарушения политик.
- Управление ключами и шифрованием: использовать SSE-KMS или аналогичные механизмы для защиты данных на покоя и поддерживать контроль версий ключей.
Безопасность, управление доступом и мониторинг
Безопасность и управление доступом должны рассматриваться как встроенные элементы архитектуры, а не как добавление после факта. Они охватывают аутентификацию, авторизацию, шифрование, аудит и мониторинг, что в сочетании обеспечивает надёжность и соответствие требованиям регуляторов.
Аутентификация и авторизация:
- SigV4 остаётся опорной моделью подписывания запросов, позволяющей надёжно идентифицировать клиента и обеспечить целостность запроса. Реализация должна включать проверку временных меток, корректный расчёт подписи и валидность региона и сервиса.
- IAM и политики бакетов: применение принципа минимальных привилегий, ролей и политик на уровне бакетов и Access Points. В реальных сценариях политики следует детализировать по операциям (List, GetObject, PutObject), источникам и условиям времени доступа.
- Object Lambda: управление доступом к трансформационной логике через IAM и отдельные политики для Lambda‑функций, чтобы ограничить вызываемые источники и обеспечить контроль над выводом данных.
Шифрование и целостность данных:
- Шифрование на покое может осуществляться через SSE-S3, SSE-KMS или аналогичные механизмы. В использовании Object Lambda следует учитывать влияние шифрования на передачу и обработку данных, а также корректно переносить заголовки, связанные с кэшированием и типами контента.
- TLS‑защита на пути передачи данных - необходима по умолчанию для предотвращения перехвата и подмены.
Мониторинг, аудит и управляемость:
- Необходимо внедрить сбор метрик задержек, количества запросов, ошибок и пропускной способности. Инструменты мониторинга должны поддерживать интеграцию со стандартными протоколами Observability (OpenTelemetry, Prometheus) и предоставлять дашборды по SLA.
- Логи доступа и событий должны сохраняться в безопасном месте с заданной политикой хранения, чтобы обеспечить аудит и расследование инцидентов. В рамках архитектурной практики рекомендуется автоматизированное связывание логов с инцидентами и уведомлениями.
Мониторинг производительности и устойчивости:
- Включайте мониторинг времени выполнения операций (GetObject, PutObject, ListBucket) и уровни ошибок (4xx, 5xx). Анализируйте латентности на разных слоях: клиента, сети, сервиса и трансформаций (для Object Lambda).
- Планируйте резервы на случаи сбоев: репликацию, кэширование и отказоустойчивые конфигурации. В случае Object Lambda оценивайте риски задержек и способность системы выдерживать пиковые нагрузки.
Политики соответствия и аудит:
- Соблюдайте требования к регионализации данных, ретенции логов и аудита доступа. Некоторым организациям требуется возможность хранения и обработки данных в конкретной юрисдикции; в таких случаях архитектура должна предусматривать регионируемые хранилища и соответствующие политики копирования.
- Роль политики блокировок объектов: при необходимости используйте функции управления версиями и механизмы защиты данных (WORM) для критически важных объектов.
Рефлексии по архитектуре и заказчикам:
- В процессе выбора решений и проекта архитектуры следует учитывать требования к скорости доступа, объёмам данных и бюджет. Применение S3 API и Object Lambda должно сопровождаться четко сформулированными SLA, а также планами по прогрессивной миграции и тестированию.
- Важно поддерживать обратную совместимость и содержать планы аварийного переключения между окружениями, чтобы минимизировать влияние на конечных пользователей в случае сбоев в отдельных компонентах.
Ключевые выводы
- S3 API и REST образуют единый контракт доступа к данным, который обеспечивает совместимость между различными реализациями и упрощает масштабирование архитектуры.
- SigV4 - критический элемент безопасности и совместимости; понимание цикла подписи помогает проектировать надёжные клиенты и сервисы.
- S3 Object Lambda расширяет традиционный доступ к данным за счёт динамической трансформации содержимого на уровне запроса, что позволяет реализовать динамическое маскирование, агрегацию и адаптацию под требования downstream‑потребителей.
- Интеграции с открытыми решениями, такими как MinIO и Ceph, позволяют создавать гибридные и локальные решения, соответствующие потребностям организации и требованиям регуляторов.
- Безопасность, мониторинг и аудит должны быть встроенными элементами архитектуры: управление доступом, шифрование, логирование и наблюдаемость являются основами устойчивого операционного режима.
- Внедрение S3 API и Object Lambda требует детального планирования миграций, тестирования совместимости и стратегий управления изменениями для минимизации рисков.
- Архитектурная гибкость достигается через разделение слоёв: интерфейс доступа, конвейеры обработки и бизнес‑правила трансформации остаются модульными и легко обновляемыми.
FAQ
- Что такое S3 API и чем он отличается от REST‑интерфейса?
- S3 API - это контракт на уровне операций и структур запросов, который реализуется поверх HTTP REST‑протокола. REST здесь задаёт стиль взаимодействия через ресурсы (бакеты, объекты) и стандартные методы (GET, PUT, LIST, DELETE). Различия заключаются в деталях реализации и поддержке некоторых особенностей (например, сигнатурные подписи, формат заголовков, поведение ошибок) между различными платформами. Основное преимущество S3 API - единый интерфейс доступа, который переносим между облаками и открытыми решениями.
- Что именно обеспечивает SigV4 и зачем он нужен?
- SigV4 обеспечивает целостность и подлинность запросов к сервису. Клиент подписывает запрос, включая канонический запрос и строку подписи, используя секретный ключ. Это позволяет сервису проверить источник запроса и пригодность параметров. Без подписи запросы могли бы быть подменены или перехвачены с риском атак. SigV4 также поддерживает региональные и сервис‑уточняющие параметры, что упрощает безопасный межрегиональный доступ.
- Как работает S3 Object Lambda и когда его использовать?
- Object Lambda позволяет обрабатывать данные во время запроса к объекту через Lambda‑функцию. Запрос клиента направляется на Object Lambda Access Point, который вызывает Lambda‑функцию, преобразующую данные из исходного бакета, и возвращает результат клиенту. Применение оправдано для динамического маскирования, адаптации форматов, агрегации данных или применения бизнес‑правил без изменения исходных объектов. Основные риски - дополнительная задержка и потребление ресурсов на стороне Lambda.
- Как выбирать между локальным MinIO и Ceph и облачным AWS S3?
- Выбор зависит от регуляторных требований, бюджета, инфраструктурных ограничений и потребностей в интеграциях. MinIO хорошо подходит для высокопроизводительных локальных или гибридных сред с простой реализацией S3‑совместимого API. Ceph дает богатую экосистему и гибкие возможности хранения в рамках открытой инфраструктуры. В любом случае важна проверка совместимости по сигнатурам, поддержке функций (multipart, версии объектов), а также по интеграции с существующими инструментами мониторинга и каталогами данных.
- Какие угрозы и риски связаны с Object Lambda?
- Увеличенная латентность из-за вызовов Lambda, риск некорректной трансформации и порчи контента, необходимость надёжных политик доступа к исходным данным и к функциям трансформации. Кроме того, поддержка и стоимость запросов к трансформационному слою должны быть учтены в бюджете и SLA.
- Какие подходы к тестированию совместимости S3 API стоит применять?
- Рекомендуется начать с тестирования базовых операций (PUT/GET, ListBucket, Multipart) на целевых реализациях, затем протестировать сценарии трансформации (Object Lambda) и обработку ошибок. Важно проверить поведение при ошибках сети и перекрёстной регионализации. Автоматизированные тесты должны покрывать различные версии API и сценарии потоковой передачи данных.
- Как организовать безопасную миграцию между различными реализациями?
- Планируйте миграцию поэтапно: анализ текущего окружения, выбор целевой платформы, создание тестовой среды, параллельная работа обоих интерфейсов, регламентирование процедур переноса и отката, а также настройка мониторинга и аудита. Реализация должна поддерживать параллельный доступ к данным и минимизировать риск потерянных обновлений.
- Какие открытые практики стоит учесть при проектировании архитектуры хранения данных?
- Разработка архитектуры с модульными слоями доступа и трансформаций, использование единых интерфейсов для клиентских приложений, применение политики безопасности и аудита, планирование кэширования и мониторинга, обеспечение гибкости для будущих изменений в требованиях к данным и соответствию.
- Какие принципы документирования следует соблюдать?
- Фиксируйте требования к архитектуре, политики доступа и сценарии использования для S3 API и Object Lambda. Включайте схемы потока данных, объём привилегий, требования к шифрованию и пути миграции. Обеспечьте актуальность документации в течение жизненного цикла проекта.
- Каковы наиболее частые ошибки на этапе внедрения?
- Недооценка латентности трансформаций, избыточные привилегии, отсутствие полной картины по данным и их резидентности, недостаточное тестирование сценариев с большим объёмом данных, а также слабая интеграция мониторинга и аудита, что может привести к задержкам в обнаружении инцидентов.
Эта глава охватывает базовые принципы архитектуры и протоколов взаимодействия через S3 API, REST и S3 Object Lambda, а также предлагает практические ориентиры для внедрения и эксплуатации в условиях цифровой трансформации.


