

Архитектура безопасности дата-платформ: уровни, границы и взаимодействия компонентов
Безопасность дата-платформ — это системная задача, требующая целостного подхода к архитектуре: от фундаментальных уровней защиты в инфраструктуре до детализированных механизмов контроля доступа и мониторинга. В условиях растущего разнообразия источников данных, гибридных сред обработки и регуляторных требований критически важна выстроенная архитектура, где границы между компонентами четко очерчены, а взаимодействия между ними строятся на проверяемых протоколах и политиках. Эта глава раскрывает концепции уровней и границ, целевые модели взаимодействий и принципы проектирования устойчивой системы защиты, которая может эволюционировать вместе с технологическим ландшафтом.
Архитектура безопасности должна обеспечивать не только защиту данных, но и управляемость, масштабируемость и способность к адаптивной реакции на инциденты. В рамках курса рассматриваются такие аспекты, как многоуровневые контуры доступа, криптографическая защита и управление ключами, аудит и мониторинг, а также интеграционные паттерны между компонентами дата-платформы. Важной особенностью является баланс между автономией компонентов и единым центром координации политики — это обеспечивает как локальные, так и глобальные требования по обеспечению целостности данных и соблюдению регуляторных норм.
- Краткое содержание главы
- Модели уровней безопасности дата-платформ и границы между ними.
- Контуры доступа, управление идентификацией, аутентификацией и политикой доступа.
- Шифрование данных на покое и в транзите, управление ключами и крипто-операции.
- Аудит, журналирование и мониторинг как основы доверия и инцидент-менеджмента.
- Интеграции между компонентами: протоколы, сервис-меш, API-уровни и требования к безопасности при обмене данными.
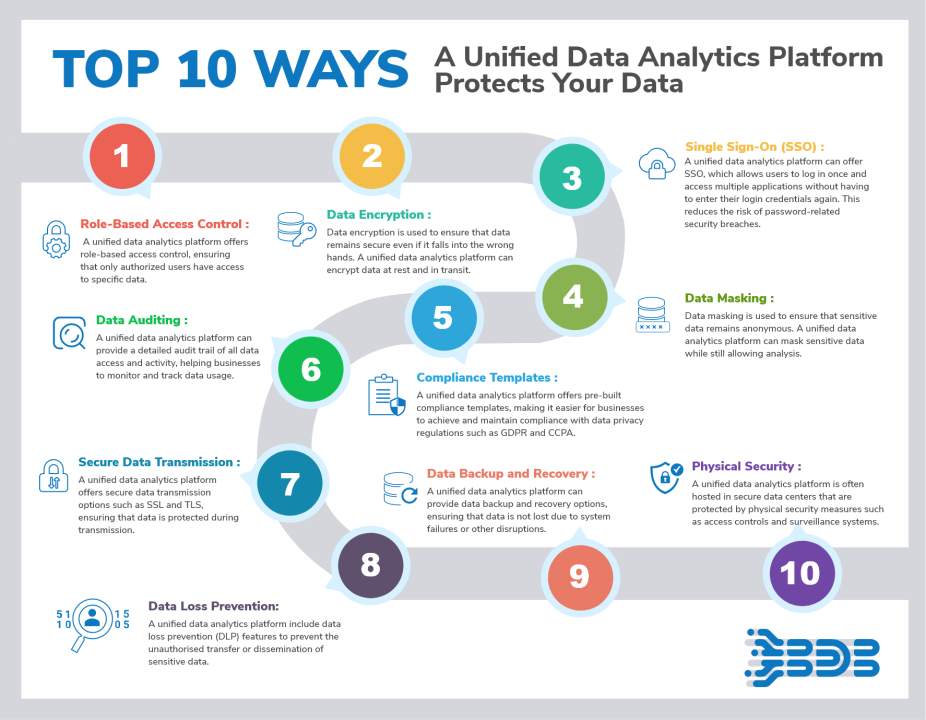
Архитектура уровней безопасности дата-платформ
Безопасность дата-платформ должна рассматриваться как система из взаимосвязанных слоев: data plane, control plane и security services. Каждый уровень имеет свои задачи, но их успех зависит от согласованности политик, взаимных доверительных связей и согласованных интерфейсов.
- Data plane охватывает хранилища данных, потоки обработки и аналитические слои. Здесь применяются конкретные механизмы защиты на уровне хранения и обработки: разграничение доступа к данным, маскирование и защита процессов обработки. В контексте архитектуры важно обеспечить минимальные привилегии для приложений и пользователей, отправляющих запросы к данным, а также детоксикацию данных при необходимости (например, удаление или маскирование PII).
- Control plane управляет конфигурацией и оркестрацией компонентов. Он содержит механизмы централизованной аутентификации, авторизации, политики доступа, управления секретами и конфигурациями. Контрольный уровень обеспечивает единое место для внедрения изменений в политику и мониторинга соответствия.
- Security services реализуют кросс-секторальные функции безопасности: управление ключами, аутентификация и идентификация, аудит и мониторинг, криптооперации и т. д. Эти сервисы взаимодействуют с data и control plane через стандартные API и протоколы, обеспечивая единый уровень доверия вне зависимости от конкретной платформы или среды выполнения.
Поскольку современные дата-платформы часто децентрализованы и используют гибридные инфраструктуры (облако, локальные кластеры, обработку потоков), архитектура должна опираться на четко определяемые контуры доверия и взаимодополняющие механизмы защиты. В рамках данной главы особое внимание уделяется следующим концепциям:
- разделение ответственностей между контуром доступа, обработкой данных и управлением безопасностью;
- интеграции между различными средами посредством безопасных протоколов и механизмов авторизации;
- поддержке криптографических примитивов и жизненного цикла ключей в масштабируемых средах;
- обеспечению прозрачности и прослеживаемости действий через аудит и мониторинг.
Ключевые принципы, применимые на этом уровне, включают минимальные привилегии, проверку контекстов выполнения, крипто-агильность и принцип наименьшего доверия к внешним сервисам. В качестве примеров инструментов и подходов можно назвать решения для секрет-менеджмента и политики доступа, такие как HashiCorp Vault или Apache Ranger, которые иллюстрируют практику реализации централизованных сервисов безопасности в условиях разворачивания многообразных дата-источников и аналитических движков.
Взаимодействия между уровнями
Эффективное взаимодействие между уровнями строится на трех базовых механизмах: политике, аутентификации и шифровании. Политика задает правила, которые применяются на всех уровнях. Аутентификация обеспечивает идентификацию субъектов, которые пытаются получить доступ, а шифрование обеспечивает защиту данных на транспорте и на покое при передаче между уровнями. Этими механизмами поддерживаются принципы нулевого доверия: даже после успешной аутентификации доступ может быть ограничен и пересмотрен на основе контекста запроса, времени, местоположения и других факторов.
- Политика доступа должна быть централизированной и генерализованной, с возможностью локального уточнения. Принципы RBAC (роль-базированный доступ) и ABAC (атрибут-базированный доступ) в связке с политическими движками (policy engines) позволяют эффективнее управлять доступом к данным в разных контекстах.
- Аутентификация опирается на многофакторные методы и интеграцию с корпоративными идентификационными системами через стандарты OpenID Connect, OAuth 2.0 и SAML. В рамках межплатформенных сценариев применяется mTLS для установления доверия между сервисами.
- Шифрование и управление ключами должны быть централизованы и осуществляться через проверяемые сервисы управления ключами (KMS) и, если возможно, через аппаратно защищаемые модули (HSM). Это обеспечивает надежную защиту данных в состоянии покоя и во время передачи между компонентами архитектуры.
Границы ответственности и взаимодействия компонентов
Разграничение ролей и функций между компонентами архитектуры снижает риски утечки и упрощает аудит. Границы должны определяться по нескольким уровням: владение данными, метод обработки, режим доступа и юридические требования к данным.
- Владение данными. Каждый набор данных имеет явного владельца и определенные правила доступа. Владельцы данных несут ответственность за классификацию данных, выбор политики защиты и мониторинг доступа. В больших средах это обычно делится на владельца набора данных и ответственности по данным (data steward), который следит за соответствием.
- Режим обработки. Разные способы обработки требуют различной защиты: поточные данные в реальном времени могут нуждаться в другой политике защиты по сравнению с архивными данными. Важно обеспечить графы разрешений, которые учитывают контекст обработки (например, режим “реального времени” против “периодической обработки”).
- Юридические и регуляторные требования. Границы должны отражать требования по защите персональных данных, локализации данных и требованиям к аудиту. Встроенная поддержка классификации данных и сопоставления с нормами (например, GDPR, локальные правила о защите данных) помогает управлять комплаенсом.
- Инфраструктурная граница. Между облачными и локальными компонентами необходимо обеспечить управляемый безопасный канальный обмен: шифрование, аутентификация и валидацию целостности передаваемых данных. Это особенно важно для гибридных сред и сценариев миграции данных.
- Политика и исполнение. Эффективная архитектура требует единых политик, которые реализуются через PEP (policy enforcement points) и PDP (policy decision points). Совместная работа этих компонентов обеспечивает единообразие политики в разных частях системы.
Иногда границы распределяются по доменам данных (например, персональные данные vs. обезличенные данные), по уровням доступа (аналитики, бизнес-пользователи, административные службы) и по географическим сегментациям. Важно обеспечить прозрачность границ для аудита и упрощение управляемости: если политика изменяется, соответствующая реализация должна обновляться во всех точках входа, где применяется та же логика.
Интеграционные паттерны и взаимодействия
- Центральный менеджмент политик. Центральное хранение политик доступа обеспечивает единообразие и простоту обновления. Политики распространяются в виде деклараций к PDP и затем применяются PEP на уровне сервисов и API.
- Структуры доступа к секретам и ключам. Секреты и ключи должны храниться в специально защищенных хранилищах и предоставляться по принципу минимального доступа. Части архитектуры с высокой динамикой должны поддерживать быстрое обновление секретов и ротацию без перерыва для приложений.
- Контроли на уровне API и сервис-меш. Для обеспечения безопасной связи между компонентами используются протоколы TLS/mTLS, а политики доступа применяются через API-шлюзы и сервис-меши, что упрощает управление доступом между сервисами в разных доменах.
- Мониторинг контекстов выполнения. Контуры доступа должны собирать контекст запросов: кто запрашивает данные, откуда, в каком времени и в каком окружении. Эти данные используются для улучшения политик и выявления аномалий.
Примеры инструментов, которые часто встречаются в реальных проектах, иллюстрирующие подход к централизованному контролю и управлению безопасностью, включают HashiCorp Vault как решение для управления секретами и ключами, а также Apache Ranger как движок политики для контроля доступа к данным в рамках Hadoop и сопутствующих систем. Эти решения служат ориентиром при проектировании архитектурной стороны безопасности и позволяют снизить риск некорректного доступа к чувствительным данным.
Контур доступа: идентификация, аутентификация, авторизация
Контур доступа — это совокупность механизмов, обеспечивающих идентификацию субъектов, их аутентификацию и последующую авторизацию для выполнения операций над данными. В современных дата-платформах контур доступа должен работать не только на уровне отдельных сервисов, но и на уровне всей инфраструктуры, включая облачные и локальные окружения.
- Идентификация. Идентификация определяет, кем является субъект доступа. В корпоративной среде это либо пользователь, либо сервис, либо процесс обработки данных. В рамках архитектуры рекомендуется использовать единый источник идентификации: корпоративный идентификатор, связанный с учетной записью в IdP.
- Аутентификация. Аутентификация подтверждает, что субъект действительно тот, за кого себя выдает. Стационарные решения включают MFA, интеграцию с IdP через SAML, OAuth 2.0 и OIDC. Для сервисов часто применяют mTLS или=d TLS-подтверждения через клиентские сертификаты, что усиливает доверие между сервисами без зависимости от пользовательских учетных данных.
- Авторизация. Авторизация регулируется политиками доступа. RBAC ограничивает доступ ролями, ABAC — атрибутами контекста, такими как проект, данные классификации и географическое ограничение. Взаимодействие между PEP и PDP обеспечивает динамическое принятие решений по доступу в контексте запроса и окружения.
Zero Trust как концепция применима ко всей архитектуре: доступ к данным должен проверяться не только на входе в систему, но и на каждом этапе запроса. Это требует внедрения политик, которые учитывают контекст запроса, текущее состояние окружения и событийной истории субъекта. Важным аспектом является обеспечение видимости и аудита каждого запроса для последующего анализа и реагирования на инциденты.
Технические средства, которые часто применяются в этом контуре, включают:
- единый идентификационный провайдер (IdP) с поддержкой SSO и MFA;
- протоколы OIDC, OAuth 2.0, SAML для интеграции между IdP и сервисами;
- механизм выдачи и проверки JWT или других токенов с валидаторами и политиками;
- политика RBAC и ABAC с динамическим обновлением в PDP и применением на PEP;
- шифрование и верификация контекста через mTLS между сервисами.
Эти подходы работают в связке с решениями для управления секретами и политиками доступа, которые обеспечивают единообразие и снижают риск ошибки в конфигурациях.
Шифрование и управление ключами
Шифрование является фундаментальным механизмом защиты данных как на покое, так и в транзите. В контексте архитектуры безопасности дата-платформ ключевые решения должны быть централизованными, поддерживать жизненный цикл ключей и обеспечивать возможность их безопасной ротации без сбоев в работе сервисов.
-
Шифрование на покое. Данные хранятся в зашифрованном виде в хранилищах. Величина используемых алгоритмов (например, AES-256) и режимы шифрования должны соответствовать промышленным стандартам и требованиям к регуляторике. Ключи шифрования должны храниться в KMS и использоваться сервисами через безопасные API.
-
Шифрование в транзите. Для межсерверного взаимодействия применяется TLS 1.2/1.3 или mutual TLS, обеспечивающий целостность и конфиденциальность передаваемых данных. Важно поддерживать обновляемые наборы сертификатов и раннюю замену истекших или скомпрометированных ключей.
-
Управление ключами и инфраструктура ключей. В рамках архитектуры рекомендуется использовать централизованный сервис управления ключами (KMS), который поддерживает жизненный цикл ключей: создание, ротацию, применение политик доступа и аудит. В некоторых случаях применяются аппаратно защищаемые модули (HSM) для важных операций, требующих повышенной защиты.
-
Ротация ключей. Периодическая ротация ключей снижает риски долговременного использования скомпрометированных ключей. Ротация должна быть плавной: данные, зашифрованные старым ключом, должны быть доступны до конца их срока службы, при этом новые операции должны использовать обновленный ключ.
-
Управление цепочкой доверия. Ключи и сертификаты должны управляться в рамках согласованной политики, где доверие между компонентами устанавливается на уровне PKI-инфраструктуры, а обновления доверия распространяются через централизованные механизмы автоматизации.
-
Масштабируемость и крипто-операции. Решения должны поддерживать большую загрузку крипто-операций и обеспечивать низкий латентный отклик. В условиях больших объемов данных важно обеспечить параллелизм и отказоустойчивость служб, ответственных за крипто-операции.
Использование решения HashiCorp Vault как примера для управления секретами и ключами иллюстрирует практику централизованного контроля и аудита в условиях распределенных систем. В рамках криптоинфраструктуры возможно применение гибридного подхода: Vault для управления секретами и KMS-обеспечение в облаке, в то время как HSM может применяться для особо чувствительных операций.
Аудит и мониторинг безопасного поведения
Аудит и мониторинг являются краеугольными камнями доверия к дата-платформе. Только через полноту и прозрачность журналирования можно выявлять аномалии, подтверждать соответствие требованиям и оперативно реагировать на инциденты.
- Журналы и неизменяемость. Логи должны охватывать ключевые события: попытки доступа, успешные и отклоненные операции, операции с секретами и ключами, изменения политик и конфигураций. Независимая целостность журналов достигается через хранилища журналов с защитой от изменений и проверку их целостности.
- Мониторинг и SIEM. Совокупность журналов обрабатывается средствами мониторинга для выявления аномалий и потенциальных инцидентов. В контексте дата-платформ важна корреляция событий между компонентами: попытки несанкционированного доступа к данным, изменение политик и попытки обхода защит.
- Метрики безопасности. В дополнение к логу следует собирать метрики: число инцидентов, среднее время реакции, доля успешных ротаций ключей, доля запросов, соответствующих политике, и т. д. Эти данные позволяют оценивать зрелость архитектуры и эффективность контроля.
- Инцидент-реакция. Наличие плана реагирования на инциденты и тестированных сценариев особенно важно в рамках гиперскейла. Включение в план таких элементов, как изоляция компонентов, откат изменений политик, уведомления регуляторов и восстановление данных, обеспечивает быструю и корректную реакцию.
Важно обеспечить проактивную защиту через мониторинг аномалий, что позволяет обнаруживать признаки компрометации на ранних стадиях. В связке с политикой доступа и управлением ключами аудит служит не только регламентной формальностью, но и реальным механизмом подтверждения корректной работы системы безопасности.
Интеграции и протоколы обмена данными
Эффективная безопасная интеграция между компонентами требует универсальных протоколов, надёжных механизмов аутентификации и согласованных алгоритмов обмена данными. В рамках архитектуры безопасности дата-платформ следует рассмотреть следующие аспекты.
- Протоколы транспортной защиты. TLS 1.2/1.3 обеспечивает защиту конфиденциальности и целостности данных в передаче. В условиях межконтурной коммуникации применяется mutual TLS (mTLS), когда и клиент, и сервер проходят взаимную аутентификацию с использованием сертификатов. Это снижает риск подмены и перехвата трафика.
- Аутентификация и авторизация между сервисами. Взаимодействие сервисов часто строится на OAuth 2.0 и OIDC для авторизации и идентификации. Применение API-шлюзов и сервис-мешей позволяет реализовывать политики доступа на границе сервисов и внутри них в централизованном виде.
- Контроль доступа к данным через политики. В контексте больших данных применяются решения, которые поддерживают декларативное определение политики и её применение в реальном времени на уровне баз данных, файловых систем и движков анализа. Примеры таких подходов включают движки политики и управления доступом, которые интегрируются с системами хранения и обработки.
- Форматы и стандарты обмена данными. Важно согласовать форматы данных, схему обмена и требования к безопасной сериализации, чтобы избежать ошибок в преобразовании данных, которые могут приводить к утечкам. Использование общепринятых стандартов и проверка их совместимости между компонентами упрощают мониторинг и аудит.
Интеграционные паттерны требуют минимизации доверия к внешним сервисам и поддержания планов отклика на компрометацию. В реальной практике сервис-меш, такой как Istio, может использоваться для обеспечения безопасной и управляемой коммуникации между микросервисами внутри дата-платформы. В контексте централизованного подхода к политике и безопасности HashiCorp Vault может выступать как единый источник доверия для ключей и секретов, используемых в обмене между различными компонентами платформы. Apache Ranger может активно применяться в экосистемах обработки больших данных для контроля доступа на уровне хранилищ и движков обработки.
Key takeaways
- Безопасность дата-платформ строится на многоуровневой архитектуре, где data plane, control plane и security services работают в связке через единые политики и протоколы.
- Чётко определённые границы ответственности между данными, обработкой и инфраструктурой улучшают управляемость и аудит, снижая риск нарушения конфиденциальности.
- Контуры доступа должны опираться на принципы нулевого доверия: единый IdP, MFA, RBAC/ABAC, и динамические политики, применяемые на уровне сервисов и API.
- Шифрование как на покое, так и в транзите, должно быть централизовано и сопровождаться управлением ключами и ротацией без сбоев в работе среды.
- Аудит и мониторинг — критически важные элементы: целостность журналов, корреляция событий, аномалия-детекция и план реагирования на инциденты.
- Интеграции между компонентами должны опираться на устойчивые протоколы обмена, модули политики и безопасные каналы связи между сервисами.
- Использование готовых решений для секретов и политики, таких как HashiCorp Vault и Apache Ranger, помогает ускорить внедрение архитектурных практик и повысить надёжность системы безопасности.
FAQ
Q: Что представляет собой архитектура безопасности дата-платформ и зачем она нужна?
A: Архитектура безопасности дата-платформ — это совокупность слоёв, контуров доступа, политик и механизмов защиты, обеспечивающих конфиденциальность, целостность и доступность данных на протяжении всего жизненного цикла. Она нужна для снижения рисков утечки, соответствия требованиям регуляторов и повышения устойчивости к инцидентам в условиях роста объема данных и сложности инфраструктуры.
Q: Какие основные уровни безопасности следует выделять при проектировании?
A: Основные уровни: data plane (хранилища и обработка данных), control plane (оркестрация, политика и конфигурации), security services (управление секретами, ключами, аудитом и мониторингом). Эти уровни должны сотрудничать через единые политики и безопасные интерфейсы.
Q: Как обеспечить эффективное разделение ответственности между компонентами?
A: Разделение основано на владении данными, режимах обработки и юридических требованиях. Необходимо определить владельцев наборов данных, роли и атрибуты, а также внедрить централизованные политики доступа и мониторинг изменений в конфигурациях. Это уменьшает риск несанкционированного доступа и упрощает аудит.
Q: Какие принципы применяются для контуров доступа в дата-платформах?
A: Применяются принципы идентификации, аутентификации и авторизации с поддержкой IdP, MFA, RBAC/ABAC, а также политики на уровне PDP/PEP. Zero Trust предполагает постоянную проверку контекста запроса и ограничение доступа по необходимости, даже после успешной аутентификации.
Q: Какие ключевые аспекты выделяются в шифровании и управлении ключами?
A: Основные аспекты: шифрование на покое и в транзите, централизованное управление ключами через KMS, ротация ключей и возможность использования HSM для особо критичных операций. Важно обеспечить безопасную инкапсуляцию ключей, контроль доступа к ним и аудит криптоопераций.
Q: Как реализовать аудит и мониторинг в дата-платформе?
A: Необходимо обеспечить неизменяемость журналов, централизованный сбор и корреляцию событий, интеграцию с SIEM, формирование метрик безопасности и готовность к инцидент-реакции. Планы реагирования должны быть документированы и регулярно тестироваться.
Q: Какие протоколы и паттерны обмена данными эффективны в рамках безопасности?
A: Эффективны TLS 1.2/1.3 для защиты данных в передаче, mTLS для межсервисной аутентификации, OAuth 2.0 и OIDC для авторизации и идентификации, а также политики доступа на уровне API и сервис-мешей. Взаимодействие должно строиться через безопасные интерфейсы и единые политики.
Q: Какие инструменты можно рассмотреть для реализации политики доступа и управления секретами?
A: В качестве примеров можно рассмотреть HashiCorp Vault для секретов и управления ключами, Apache Ranger для политики доступа к данным в больших данных-системах, и Open Policy Agent (OPA) как движок декларативной политики. Выбор инструментов зависит от архитектуры, типа хранилищ и объема данных.
Q: Как балансировать требования регуляторов и практическую реализацию безопасности?
A: Нужно учитывать требования локализации данных, регламентированные сроки хранения, требования к аудитам и возможность гибкой адаптации политики. Архитектура должна позволять оперативно менять подходы к защите и аудиту без существенных сбоев в работе платформы.
Q: Какие шаги эффективны при миграции к архитектуре безопасности без прерываний?
A: Рекомендуются поэтапная миграция с минимальным внедрением изменений, параллельное тестирование политик в окружении staging, постепенный переход сервисов на новые политики, резервирование и план отката. Важна коммуникация с бизнес-подразделениями и своевременное обновление документации по безопасности.
Безопасность данных невозможно обеспечить только отдельными инструментами — она должна быть встроена в архитектуру всей платформы данных: от хранения и обработки до управления доступом и политик Data Governance.
Узнайте, как выстроить полноценную Data Platform, где безопасность, управление данными и аналитическая инфраструктура работают как единая система — от Data Warehouse и Data Lake до Lakehouse-архитектуры и AI-ready среды.


