

Роли и оргструктура: владельцы, стейкхолдеры, комитеты
Управление данными (Data Governance) — это системный подход к управлению данными как активом предприятия. Он охватывает установки политик, ролей, процессов, стандартов качества данных, учета метаданных и мониторинга соблюдения требований. Основная идея: не давать произвольному коду и аналитике доступ к данным без понимания, кто отвечает за данные, что за данные, какие правила применяются и как отслеживать качества и lineage.
В реальной компании роль руководителя Data Governance часто выполняют не только «IT-специалисты», но и представители бизнеса: владельцы данных из разных доменов, аналитики, риск-менеджеры, юристы. Эффективная оргструктура обеспечивает баланс между скоростью получения инсайтов и безопасностью, соответствием регуляторным требованиям и прозрачностью процессов.
Эта глава расскажет о том, как выстраивать роли и оргструктуру в рамках внедрения Data Governance с нуля, какие задачи решают владельцы данных, стейкхолдеры, какие комитеты создаются, как организовать взаимодействие между бизнесом и ИТ, и какие методологии используются для оценки зрелости управления данными. Мы рассмотрим теоретические основы, приведём практические примеры (как с открытым ПО, так и с российскими интеграциями), а также технические детали, типичные риски и ограничения. В конце — FAQ, который поможет закрепить ключевые идеи.
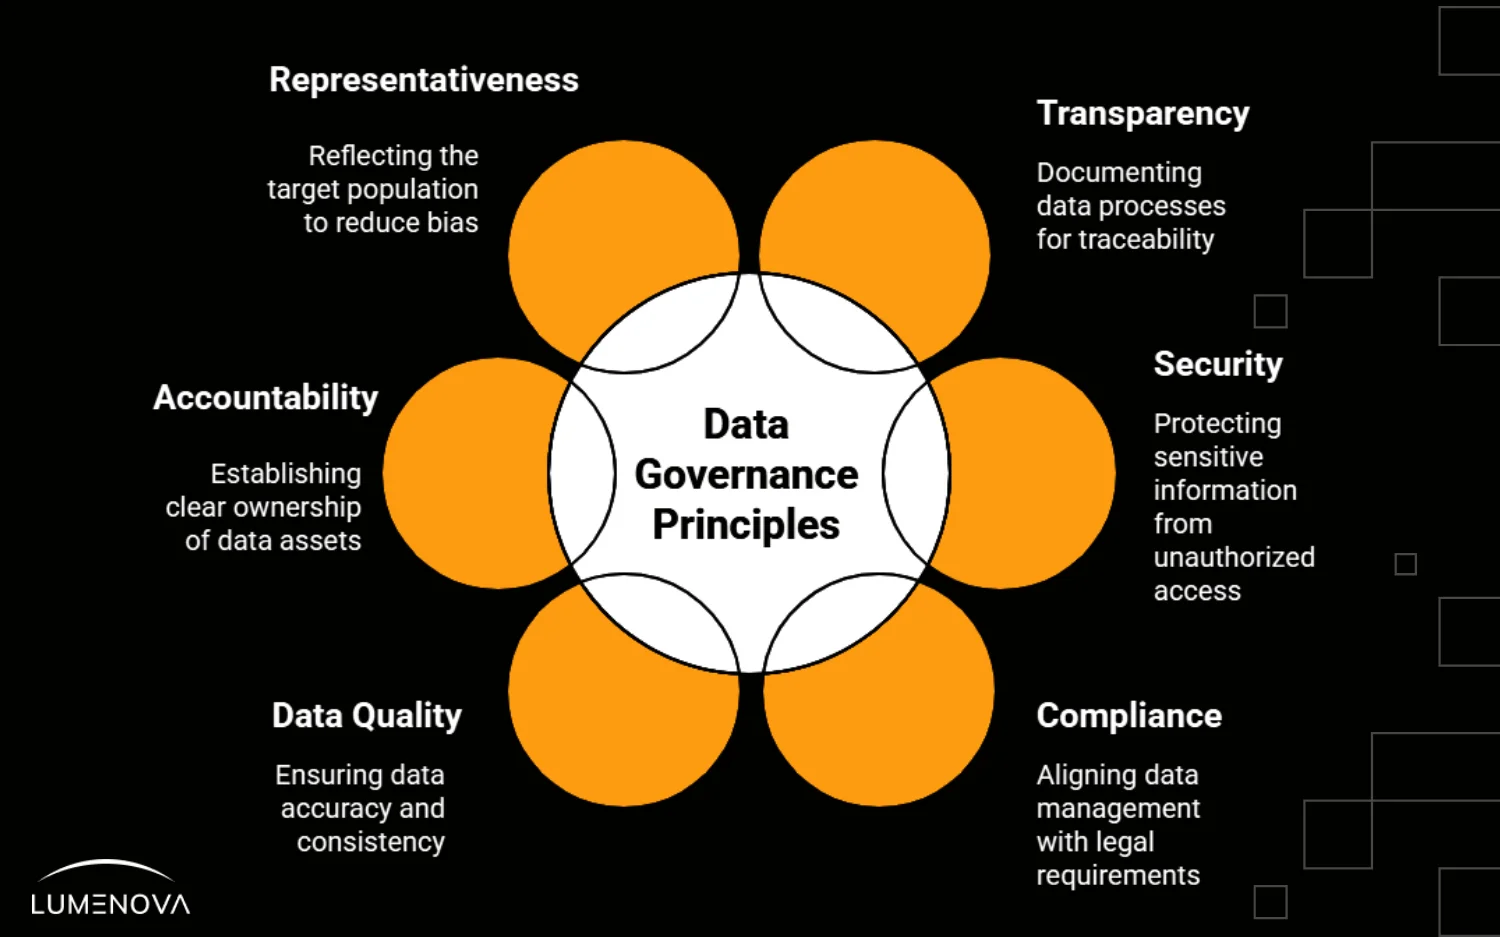
Роли и оргструктура: владельцы, стейкхолдеры, комитеты
Роль этой секции — структурировать мощный механизм управления данными через ясные роли, ответственности и процессы. Ниже приведены базовые понятия, которые лежат в основе большинства эффективных моделей.
Владельцы данных (Data Owners)
- Кто это: лица из бизнес-подразделения или процессов, которые «несут ответственность за данные» в рамках своей области знаний (например, продажи, финансы, клиенты, операции).
- Что они делают: устанавливают бизнес-правила использования данных, принимают решения по доступу и доступности данных, подписывают требования к качеству данных, согласуют политику утилизации и архивирования.
- Ожидания: наличие контекстной экспертизы, согласование критических изменений, быстрые решения по эскалациям.
Стейкхолдеры данных (Data Stakeholders)
- Кто это: представители бизнес-подразделений, аналитики, дата-архитекторы, специалисты по качеству данных, риск-менеджеры, compliance.
- Что они делают: формулируют требования к данным, участвуют в формировании политик и стандартов, проводят тестирование бизнес-эффективности изменений в данных.
- Ожидания: участие в рабочих группах, внесение изменений в политики, согласование новых метрик.

Кураторы и администраторы данных (Data Custodians, Data Stewards)
- Кто это: специалисты по качеству данных, исполнители задач по мониторингу качества, их задача — операционная реализация политик.
- Что они делают: поддерживают метаданные, следят за качеством данных, исправляют дефекты, проводят паспортизацию и классификацию данных.
- Ожидания: документирование источников, каталогизация активов, поддержка lineage.
Архитектор данных (Data Architect)
- Кто это: инженер/архитектор, отвечающий за целостную архитектуру данных.
- Что он делает: моделирует данные, определяет схемы, форматы, стандарт именования, обеспечивает соответствие архитектурным принципам и требованиям по интеграции.
- Ожидания: согласование изменений в моделях, обеспечение совместимости между источниками и целевыми хранилищами.
Производители данных (Data Producers)
- Кто это: команды, которые создают и поддерживают данные на входе в систему (ETL/ELT, стриминг, базы).
- Что они делают: следят за корректностью источников, документируют алгоритмы извлечения и трансформации, поддерживают дефиниции полей.
- Ожидания: соблюдение стандартов именования, загрузка корректных метаданных.
Пользователи данных (Data Consumers)
- Кто это: аналитики, BI-специалисты, исследователи, бизнес-аналитики.
- Что они делают: потребляют данные в аналитике и моделировании, формулируют требования к качеству и lineage, сообщают о несоответствиях.
- Ожидания: доступ к данным с понятной документацией, предсказуемость качества.
Оргструктура и модель ответственности
- В DGO (Data Governance Office) обычно существует центральный уровень политик и контроля, линейная ответственность — на владельцах доменов.
- В крупных организациях применяется модель «центр-децентрализованный»: центральная команда формирует политики и стандарты; бизнес-домены отвечают за операционное внедрение.
- Пример RACI-модели помогает закрепить ответственность: кто Роль отвечает (Accountable), кто ответственен (Responsible), кто консультирует (Consulted), кто информирован (Informed).
Комитеты и форумы
- Data Governance Council (DGC) — основной орган, принимающий стратегические решения, устанавливающий приоритеты и контролирующий процесс исполнения.
- Data Stewardship Council (DSC) — координационный форум стейкхолдеров по управлению данными, обсуждает детализацию политик по доменам, согласование стандартов качества.
- Data Access Committee (DAC) — комитет по доступу к данным, рассматривает запросы на доступ, контроль приватности и соответствие регуляторным требованиям.
- Data Quality Committee (DQC) — следит за уровнем качества данных, утверждает правила валидации и отчётности по качеству.
Взаимодействие и принципы
- Принцип «один источник истины»: каждое бизнес-правило и определение должно быть задокументировано и поддержано в каталоге метаданных.
- Принцип «права доступа по роли» (role-based access): доступ к данным — через роли владельцев и согласованные политики.
- Принцип «начинай с малого, расширяй» (crawl-walk-run): сначала охватываются критичные домены (финансы, клиенты, риски), затем расширение.
- Принцип «изменения фиксируются» (versioning): все изменения политик и правил должны иметь версионирование и аудит.
Таблица: Роли и базовые обязанности (пример RACI)
| Роль | Владелец домена | Стейкхолдер | Custodian/ Steward | Архитектор | Производитель данных | Потребитель данных | DGC | DSC | DAC | DQC |
|---|---|---|---|---|---|---|---|---|---|---|
| Определение политики | A | C | C | C | I | I | R | C | I | C |
| Контроль качества | C | C | R | C | R | I | C | R | I | A |
| Доступ к данным | C | A | I | I | I | R | C | I | A | I |
| Метаданные проекта | C | C | R | R | C | I | R | C | I | C |
Примечание: это упрощённая иллюстрация. В реальности таблица будет зависеть от конкретной отрасли, регуляторики и структуры организации.
Основные понятия и определения
- Метаданные (metadata): данные о данных, включая источник, владельца, формат, частоту обновления, lineage.
- Политики управления данными (data policies): набор правил, которые определяют, как данные создаются, хранятся, циркулируют и защищаются.
- Качество данных (data quality): совокупность характеристик данных (точность, полнота, актуальность, согласованность, своевременность).
- Линия данных (data lineage): карта происхождения данных, показывающая путь от источника до ценных артефактов аналитики.
- Владельцы данных и стейкхолдеры: уже обсуждены выше — роли, ответственность и необходимая вовлечённость.
- Комитеты и форумы: механизмы принятия решений и контроля.
Модели и подходы к оргструктуре управления данными
- Централизованная модель: единый «центр» устанавливает политики, стандарт и метаданные, распределение ролей к доменам более консервативное.
- Децентрализованная модель: домены сами управляют данными в рамках принятых стандартов; скорость и адаптивность выше, риск разнородности выше.
- Гибридная модель: сочетает детали централизованных и децентрализованных подходов, что часто оптимально для крупных предприятий.
Политики и стандарты
- Стандарты именования: согласование имен полей и сущностей для единообразия (например, CUSTOMER_ID, ORDER_DATE).
- Форматы и конвенции: единый формат дат, единицы измерения, кодировки (UTF-8).
- Классификация данных: уровни чувствительности (Public, Internal, Confidential, Restricted) и применение соответствующих политик доступа.
- Управление качеством: набор тестов и метрик, которые проверяют качество данных на каждом этапе жизненного цикла.
- Политики доступа: принципы минимального необходимого доступа, обязательная аутентификация и аудит.
Методы измерения зрелости Data Governance
- Модель зрелости: Initial -> Defined -> Managed -> Quantitatively Managed -> Optimizing (как в некоторых адаптациях CMMI).
- Метрики зрелости: наличие политик, документированных-owner-roles, покрытие доменов, доля данных с линейкой и качеством, скорость реагирования на дефекты данных, частота аудита.
- Как измерять: интервью, аудиты, автоматизированные проверки качества, метрики в каталоге данных (количество активов в каталоге, охват lineage, частота обновления).
Технологические концепты
- Метаданные и каталог: хранение описаний активов, владельцев, источников, качества и lineage.
- Правила качества: валидаторы и тесты, которые автоматически проверяют данные на соответствие требованиям.
- Логирование и аудит: регистрация действий пользователей, изменений политик и доступа к данным.
- Интеграция с существующими системами: базы данных, data lake/warehouse, ETL/ELT-процессы, службы идентификации и доступа.
Практические принципы внедрения
- Начать следует с критичных доменов, которые влияют на бизнес-решения и регуляторику.
- Внедрять через итерации: сначала каталог и базовые политики, далее — качество и lineage.
- Поддерживать обучающие материалы для бизнес-пользователей и технических коллег.
- Внедрять KPI и регулярно пересматривать цели.
Технические сигналы готовности
- Наличие владельцев danych по доменам.
- Поддержка каталога с базовым набором метаданных.
- Наличие процессов контроля качества данных.
- Наличие процедур по доступу и аудиту.
Практические примеры
Пример 1: Организация с двумя основными доменами — Клиенты и Финансы
- Назначение владельцев доменов: начальники бизнес-единиц.
- Создание Data Governance Council и Data Stewardship Council для согласования политик.
- Развертывание базового каталога метаданных (open-source: Atlas/DataHub/Amundsen) и настройка линейки (lineage) между источниками и таблицами в хранилище.
- Политики качества: обязательные тесты на полноту полей (например, отсутствие пустых значения в CUSTOMER_ID и EMAIL).
- Практический эффект: бизнес-аналитика может уверенно оперировать данными, зная, кто владелец и какие правила применяются.
Пример 2: Внедрение через open-source стек
- Используются Apache Atlas для метаданных, Amundsen/DataHub для каталога и раскрытия lineage, Great Expectations для контроля качества.
- Архитектура: источники данных → ETL/ELT → хранилище → каталог → дашборды/аналитика.
- Доступ к данным осуществляется через политики, управляемые DAC, и аудит действий пользователей.
Пример 3: Российский контекст
- В рамках отечественных проектов часто реализуют гибридную схему: открытый стек + региональные/вендорные слои для соответствия требованиям локального регулятора и ГОСТ.
- В организациях применяется интеграция с локальными системами идентификации и контроля доступа, а также местные политики хранения данных.
- Практический эффект: сохранение гибкости и скорость внедрения, при этом обеспечивается соответствие требованиям регуляторов и внутренним стандартам.
Пример 4: Моделирование RACI для конкретного домена
- Домен: Клиенты
- Владелец: руководитель направления продаж
- Стейкхолдеры: аналитик по клиентским данным, CISO, юрисконсульт
- Custodians: аналитики по данным, инженеры по качеству
- Архитектор: архитектор данных
- Производитель: интегратор данных, ETL-инженер
- Потребитель: BI-аналитик
- DGC и DAC — формально участвуют на стратегическом и операционном уровнях
- DQC — следит за качеством, периодически оценивает отчеты
- Результат: ясные правила, согласованные политики и прозрачное течение данных.
Пример кода (для иллюстрации интеграции ролей и политики) Пример 1: YAML-описание политики владения и домена
data_domain:
  - name: "Клиенты"
    owner:
      name: "Иванов Иван Иванович"
      email: ivanov@corp.ru
      role: Data Owner
    steward:
      name: "Сидорова Светлана Сергеевна"
      email: sid@corp.ru
      role: Data Steward
    data_sources:
      - "crm.clientes"
      - "marketing.campaigns"
  - name: "Финансы"
    owner:
      name: "Петрова Ольга Викторовна"
      email: petrova@corp.ru
      role: Data Owner
    steward:
      name: "Козлов Максим"
      email: kozlov@corp.ru
      role: Data Steward
    data_sources:
      - "gl_finance.transactions"
      - "gl_finance.balances"
Пример 2: SQL-видимость контроля качества (установка простого правила)
-- Правило: поля не должны быть NULL там, где они критично необходимы
INSERT INTO data_quality_rules (domain_name, rule_name, condition, severity, owner_email)
VALUES
  ('Клиенты', 'Непустой CLIENT_ID', 'CLIENT_ID IS NOT NULL', 'Critical', 'ivanov@corp.ru');
Пример 3: RACI в формате YAML (для документирования ответственности)
RACI:
  DataDomain: "Клиенты"
  Owner: "Иванов Иван"
  Stakeholders:
    - "Сидорова Светлана"
    - "Андреев Дмитрий"
  Custodian: "Электрон"
  Architect: "Петров Константин"
  Producers:
    - "ETL команда"
  Consumers:
    - "BI аналитики"
  DataGovernanceCouncil: "Участвует, утверждает"
  DataAccessCommittee: "Утверждает доступ"
  DataQualityCommittee: "Контролирует качество"
Практический вывод из примеров: документация политик и ролей должна быть доступной и понятной каждому участнику процесса; каталоги и политики — живой инструмент, а не статичный документ.
Технические детали по открытым решениям
- Apache Atlas: управляет метаданными, поддерживает lineage и политики доступа, хорошо интегрируется с Hadoop- и Spark-экосистемой.
- Amundsen: фокус на каталог и поиск метаданных, легко встраивается в BI-стек; поддерживает плагин-кирпичи для подключения к источникам.
- DataHub: современная платформа для метаданных, линейности, качеству, хорошо масштабируется и поддерживает гибридные среды.
- Great Expectations: инструмент для тестирования качества данных, легко интегрируется с пайплайнами и позволяет автоматизировать проверки.
- Интеграции с российскими системами: в рамках отечественных проектов часто используется гибридная архитектура, где открытые решения дополняются локальными системами идентификации, журналирования и соответствия требованиям регуляторов.
Архитектура управления данными
- Источники данных → Метаданные и каталог → Политики и доступ → Контроль качества → Аналитика/BI
- Важно обеспечить: единый каталог метаданных, согласованные определения, линейность и аудит.
Структура каталога
- Entries: DataAsset (таблица/сервис), DataSource, Field (поле), Domain, Owner, Steward, SourceSystem
- Поля: id, name, description, type, owner_id, steward_id, lineage, quality_rules, last_updated
- Метаданные: источник, формат, частота обновления, регламент хранения, требования к доступу
Политики и правила
- Политика доступа: Role-based Access Control (RBAC) с поддержкой временного доступа и эскалации
- Правила качества: набор тестов (валидность форматов, полнота, консистентность), дефекты, уровеньCritical
- Архивирование и удаление: политика retention и управления архивами в соответствии с регуляцией
Пример интеграции: Open-source стек (практический план)
- Установить Apache Atlas для метаданных
- Развернуть Amundsen/DataHub в качестве каталога
- Включить Great Expectations для контроля качества
- Настроить DAC/DQC для управления доступом и качеством
- Связать с существующим SIEM/IDS для аудита
Пример конфигурации политики доступа (Python-псевдокод)
class AccessPolicy:
    def __init__(self, domain, owner, steward, allowed_roles):
        self.domain = domain
        self.owner = owner
        self.steward = steward
        self.allowed_roles = allowed_roles

policies = [
    AccessPolicy('Клиенты', 'Иванов', 'Сидорова', ['DataScientist', 'BIAnalyst']),
    AccessPolicy('Финансы', 'Петрова', 'Козлов', ['FinanceAnalyst'])
]
Пример использования KPI для оценки эффективности Governance
- Доля доменов с назначенными владельцами
- Доля активов в каталоге, имеющих полные метаданные
- Процент активов с прописанными правилами качества
- Время от запроса до утверждения доступа
- Число обнаруженных дефектов качества и время их устранения
- Степень охвата lineage между источниками и аналитикой
Практические рекомендации по технической реализации
- Привязка политики к бизнес-процессам: например, правила доступа должны соответствовать регуляторной среде (PII, персональные данные)
- Непрерывное обновление: политики и метаданные должны обновляться по мере изменений источников и процессов
- Автоматизация аудита: автоматический сбор событий доступа и изменений политик
- Обучение пользователей: регулярные инструкции по работе с каталогом, качеством и политиками
Риски и ограничения внедрения
Риск перегиба в централизации
- Проблема: слишком сильная централизация может тормозить скорость внедрения и внедрять бюрократию.
- Решение: внедрять гибридно, устанавливая базовые политики централизованно, но давая доменам возможность адаптировать детали под свои потребности.
Риск сопротивления бизнес-подразделений
- Проблема: бизнес-коллеги могут видеть governance как «ограничение» вместо инструмента.
- Решение: демонстрировать бизнес-ценность (качественные данные улучшают принятие решений, снижают риски, ускоряют отчётность).
Риск регуляторной и правовой несоответственности
- Проблема: нарушение конфиденциальности, регуляторных требований и юридических норм может привести к штрафам.
- Решение: заключать политики в соответствующих рамках, регулярно аудировать доступ и качество, внедрять меры защиты и приватности.
Риск «shadow governance» (теневого управления)
- Проблема: часть процессов управления данными может происходить вне официальной оргструктуры.
- Решение: формализовать роли и политики, запретить обход правил, внедрить прозрачные процессы эскалаций.
Ограничения по ресурсам
- Проблема: внедрение требует времени и кадровых ресурсов.
- Решение: планировать поэтапно, выделяя критичные домены и постепенно расширяя покрытие.
Ограничения инструментов и интеграции
- Проблема: несовместимости между системами, сложность миграций.
- Решение: выбирать модульную архитектуру, поддерживать интеграционные слои (API, коннекторы, стандарты).
Риски по информации и безопасности
- Проблема: неправильная настройка доступа может привести к нарушению приватности и потере данных.
- Решение: внедрять строгие политики доступа, проводить аудит и тесты на проникновение, применять шифрование и сегментацию данных.
Выводы
- Эффективная роль и оргструктура Data Governance — это не только документация, но и живой механизм, который требует вовлеченности бизнеса и ИТ.
- Ключевые элементы: ясные роли (Data Owner, Data Steward, Data Custodian, Architect), формальные комитеты (DGC, DSC, DAC, DQC), документированные политики, каталог метаданных, механизмы контроля качества и аудита.
- Внедрение следует начинать с критичных доменов, затем расширять, постоянно измеряя прогресс через KPI зрелости.
- Использование открытых инструментов (Atlas, Amundsen, DataHub, Great Expectations) позволяет быстро построить функциональные компоненты, а интеграции с российскими системами — обеспечить соответствие регуляторике и локальным требованиям.
- Риски можно минимизировать за счет гибридной модели, прозрачности процессов, обучения сотрудников и последовательной эскалации.
FAQ (Вопросы и ответы)
1) Что такое Data Owner и зачем он нужен?
- Data Owner — человек или роль, ответственные за бизнес-правила, целостность и доступность данных в определенном домене. Он принимает решения по использованию данных и отвечает за аудит изменений. Без явных Data Owners компании трудно обеспечить согласование политик и ответственность за качество.
2) Как выбрать роли и комитеты в моём контексте?
- Начинайте с локальных потребностей и регуляторных требований: создайте Data Governance Council для стратегических решений, Data Stewardship Council для операционной детализации, Data Access Committee для управления доступом и Data Quality Committee для качества. Команды должны соответствовать доменам данных и бизнес-процессам.
3) Что считать «зрелостью Data Governance» и как измерять это?
- Зрелость оценивается по наличию политик, ролей, покрытия доменов, качества данных и культуры. Метрики: доля доменов с владельцами, доля активов в каталоге с полными метаданными, время реакции на дефекты, доля активов с линейностью и тестами качества.
4) Какие инструменты использовать для начала?
- Открытые решения: Apache Atlas (метаданные), Amundsen/DataHub (каталог и lineage), Great Expectations (проверки качества). Для российского контекста можно рассмотреть гибридные подходы с локальными политиками, интеграциями и безопасной инфраструктурой. Важно выбрать модульные инструменты, которые легко интегрируются с существующими источниками.
5) Какие риски чаще всего возникают на стартах?
- Сильная бюрократизация, сопротивление бизнес-подразделений, регуляторные несоответствия, shadow governance, ресурсные ограничения и сложности интеграции.
6) Как сделать внедрение устойчивым и масштабируемым?
- Начать с малого, документировать роли и политики, внедрять каталог и базовые правила качества, затем расширять домены, обеспечивать автоматизацию аудита и непрерывное обучение пользователей.
7) Какие KPI помогут проверить эффект от внедрения?
- Доля доменов с владельцами, охват каталога (качественные метаданные), доля активов с правилами качества, время реакции на запрос доступа, частота аудитов и обнаружения дефектов.
8) Как связать Data Governance с бизнес-ценностями?
- Governance должна приводить к более точной аналитике, снижению рисков и соответствию требованиям. Формируйте кейсы, где качество данных напрямую влияет на решения и финансовые результаты.
9) Что делать, если регулятор требует конкретных стандартов?
- Включить регуляторные требования в политики и классификацию данных, обеспечить контроль доступа и аудит, внедрить требования к архивированию и хранению, регулярно проводить аудиты и демонстрировать соответствие.
10) Как поддерживать вовлеченность бизнеса в долгосрочной перспективе?
- Регулярно демонстрировать ценность: отчеты по качеству, кейсы улучшений в бизнес-показателях, прозрачность процессов, обучение и участие в рабочих группах. Вовлечение должно быть частью корпоративной культуры.


