

Введение в BI, DWH и SIEM
Этот раздел представляет собой вводную главу учебного курса по теме «Использование BI и DWH при внедрении SIEM системы Security Information and Event Management». Задача этого раздела — познакомить вас с базовыми концепциями BI, DWH и SIEM, объяснить, зачем сочетать эти направления в рамках проекта по внедрению SIEM, и показать, как данные из систем мониторинга превращать в управляемые знания на базе научно обоснованных методик и практических примеров. Вы — новый сотрудник в команде информационной безопасности и аналитики. Вам предстоит работать с большими объемами данных, нести ответственность за качество данных, своевременность аналитики и надежность систем.
Что такое BI, DWH и SIEM и как они взаимосвязаны
- BI (Business Intelligence) — это практика преобразования сырых данных в информативные, понятные и доступные для принятия решений формы: дашборды, отчеты, визуализации. В контексте SIEM BI помогает перевести огромное множество событий безопасности в понятные KPI и тренды, которые можно использовать для оценки угроз, принятия управленческих решений и планирования защиты.
- DWH (Data Warehouse) — это целенаправленная система хранения данных, оптимизированная для аналитических запросов и отчетности. В рамках SIEM DWH служит единым хранилищем для нормализованных, обогатленных и подготовленных данных о событиях, пользователях, активах и инцидентах. В отличие от оперативных систем журналирования, DWH ориентирован на исторические выборки, ретроспективный анализ и сложные кросс-срезы данных.
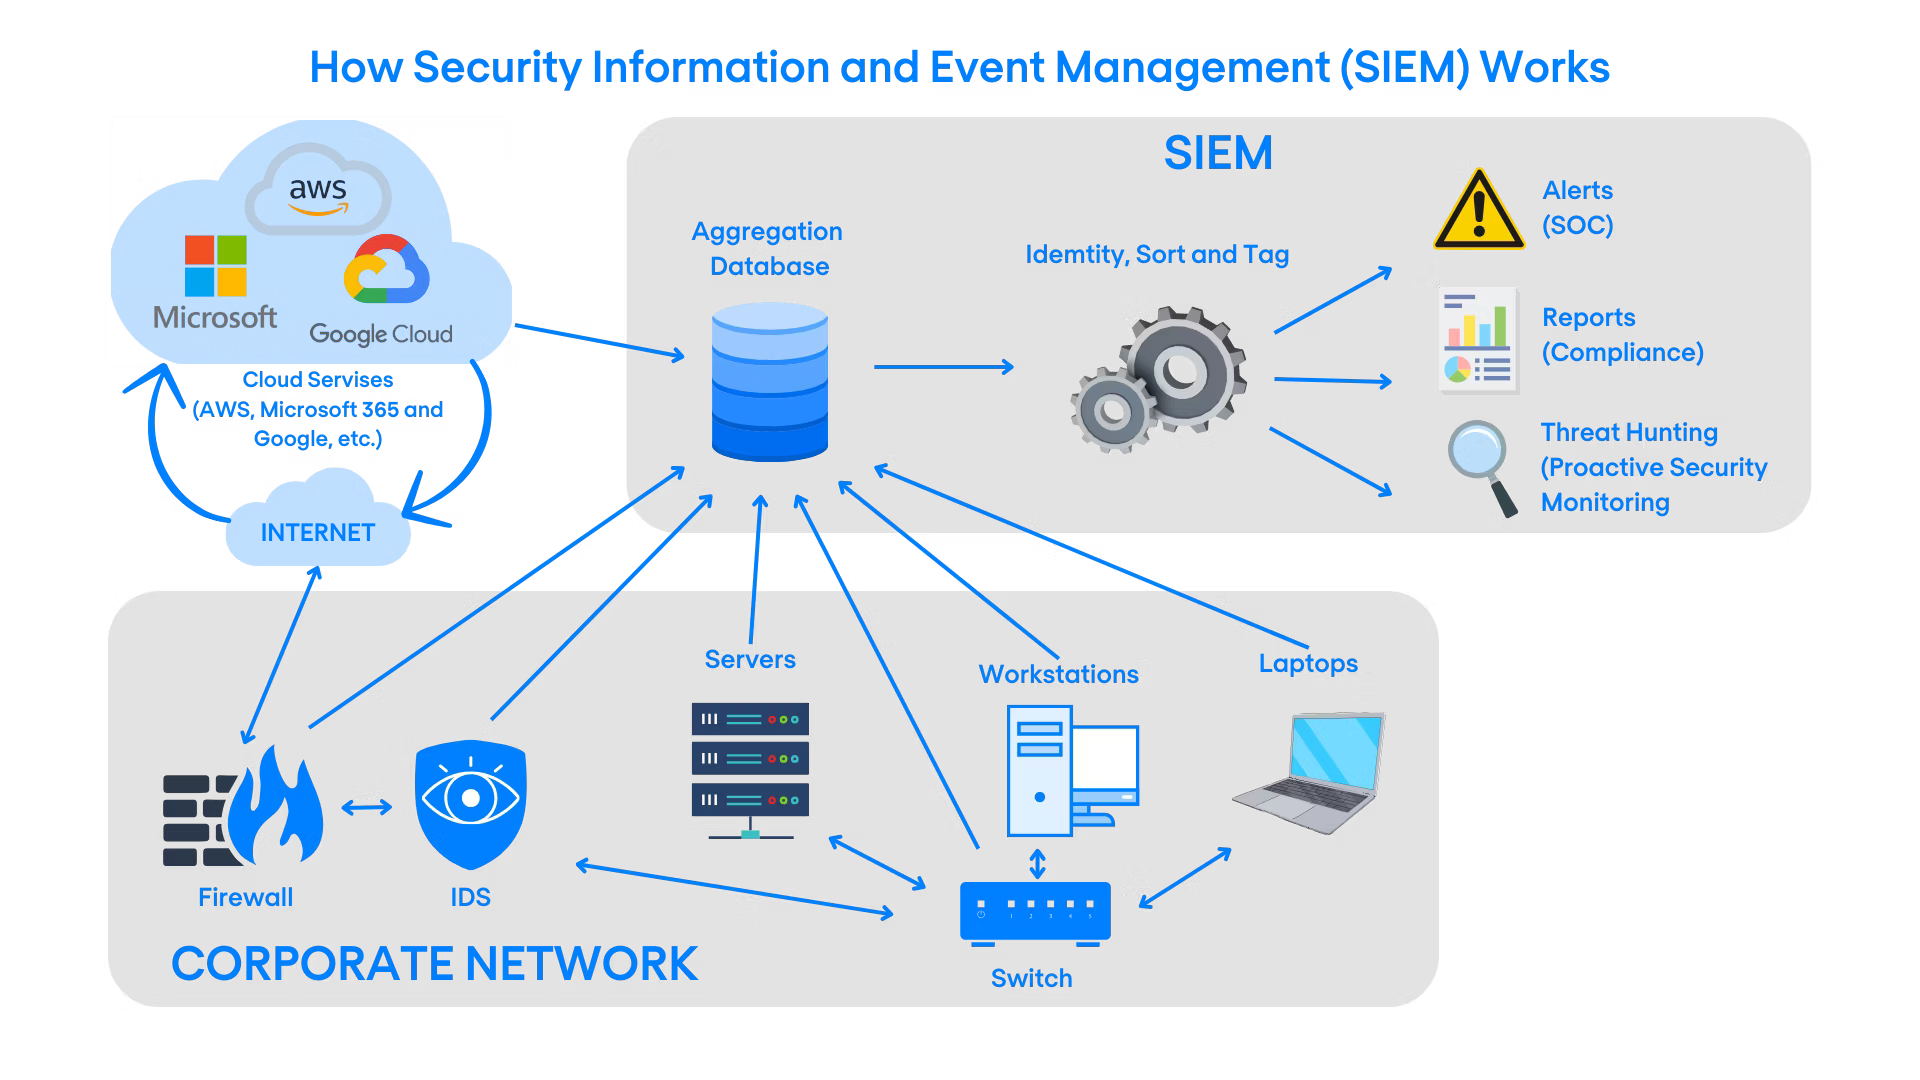
- SIEM (Security Information and Event Management) — это комплекс решений и процессов для сбора, нормализации, корреляции и анализа событий безопасности с целью обнаружения угроз, реагирования на инциденты и предоставления отчетности. SIEM работает с данными разных источников: сетевых устройств, серверов, приложений, систем аутентификации, средств защиты конечных узлов и др. В идеале SIEM объединяет элементы корреляции в реальном времени, обогащение контекстом, управление инцидентами и аналитические панели.
Роль BI и DWH в SIEM
- BI и DWH расширяют аналитический потенциал SIEM. SIEM обычно фокусируется на сигнале событий и инцидентах в реальном времени, в то время как BI и DWH позволяют глубже изучать тенденции, длительные паттерны, латентную активность и пространственно-временные корреляции между различными доменами. Это важно для упреждающего обслуживания, аудита соответствия требованиям и повышения эффективности реагирования.
- Примеры задач: анализ частоты инцидентов по отделам и географиям, учет латентных угроз в течение года, оценка эффективности контроля доступа, измерение времени реагирования на инциденты, сопоставление данных из SIEM с данными по активам и уязвимостям.
Ключевые термины и понятия
- Источники данных: логи операционных систем, сетевых устройств, приложений, баз данных, решений EDR/AV, прокси, сетевые датчики, ERP/CRM, облачные сервисы.
- Нормализация и обогащение: приведение данных к единой схеме полей, добавление контекста (геолокация, владельцы активов, уровень риска, результаты проверки возражений).
- Корреляция: построение правил или моделей, которые связывают события между собой, чтобы выявлять комплексные угрозы.
- ETL vs ELT: извлечение-преобразование-загрузка (ETL) и извлечение-обогащение-погрузка (ELT). В BI-подходах ELT становится более распространенным, когда данные уже загружены в хранилище и затем трансформируются внутри него.
- Модель данных: в DWH для аналитики SIEM часто применяют многомерную схему типа звезды (fact-таблицы и dimension-таблицы) или схему снежинки, чтобы эффективно выполнять агрегации и группировки по требованиям заказчика.
- Управление данными и качество данных: политика хранения, классификация данных, контроль доступа, аудит, версия данных, lineage (происхождение данных) и соответствие требованиям регуляторов.
Методологии внедрения
- Kimball vs Inmon: два подхода к проектированию DWH. В рамках SIEM чаще применяется подход Kimball (модульные, независимые тематические витрины), что упрощает добавление новых источников данных и ускоряет доставку аналитики.
- Data governance и quality assurance: определение правил качества данных, стандартов именования, валидности полей, согласованности единиц измерения, наличия маппинга между источниками и целевыми таблицами.
- Архитектура слоев: RAW (сырая лента данных из источников), STAGING (временная подготовка), CLEAN/NORMALIZED (нормализованные данные), ENRICHED (обогащенные контекстом), ANALYTICS/FACT-WAREHOUSE (фактовые и размерные таблицы для аналитики).
- Безопасность в BI/DWH-проектах: сегментация доступа, шифрование в покое и в движении, аудит запросов к данным, минимизация доступа по необходимости, удержание данных с учетом требований ФСТЭК/ФСБ и GDPR/локальных законов.
Архитектурные принципы
- Разделение задач: SIEM отвечает за реальный мониторинг и инциденты, BI/DWH — за ретроспективную аналитику и планирование. Их интеграция должна быть продуманной, чтобы не перегружать SIEM избыточной аналитикой.
- Масштабируемость и устойчивость: выбор процессов ETL/ELT, параллельной обработки, шардирования, обеспечения отказоустойчивости и резервного копирования.
- Непрерывность бизнеса: непрерывное обновление моделей данных, обеспечение доступности аналитики, резерв данных, мониторинг загрузки системы.
Практические примеры — обзор концепций и сценариев
Пример 1: SIEM на базе открытого стека (ELK/Wazuh)
- Стек: Elasticsearch как хранилище индексов, Logstash/Beats (Filebeat, Winlogbeat) для сборки и нормализации данных, Kibana для визуализации. Wazuh добавляет агентскую защиту, правила корреляции и управление инцидентами, а TheHive может использоваться для управления кейсами.
- Поток данных: источники логов — файлы на серверах, Windows-события, сетевые устройства — отправляются через Filebeat/Winlogbeat в Logstash или напрямую в Elasticsearch; обогащение производится через модули Wazuh и внешние источники (геолокация, владение активами); корреляционные правила выявляют инциденты, формируют уведомления и создают кейсы в TheHive. BI/DWH-слой читает данные из Elasticsearch, выгружает их в хранилище (PostgreSQL или ClickHouse) и строит дашборды по длительным трендам и KPI.
- Преимущества и ограничения: высокая гибкость, широкие возможности визуализации, свободная стоимость, множество готовых модулей. Ограничения — сложность обслуживания больших кластеров, потребность в квалифицированном персонале, риск деградации производительности при росте данных без грамотной архитектуры индексации.
Пример 2: российские интеграционные проекты на основе отечественных сертифицированных компонентов
- Концепция: разворачивание SIEM на базе отечественных центров обработки данных с локализацией и сертифицированными компонентами, объединяющее отечественные и открытые решения. Архитектура может строиться на поверх слоя открытого ПО (Wazuh, TheHive, Elastic Stack) в сочетании с локальными системами мониторинга и учёта активов.
- Реализация: сбор логов через отечественные agentes и прокси, нормализация и обогащение через унифицированную схему данных, хранение в локальном DWH (PostgreSQL/ClickHouse) и аналитические панели в BI-инструментах. Это обеспечивает соответствие требованиям локального регулятора и ускоряет реакцию на инциденты на территории РФ.
- Преимущества: соответствие требованиям локализации данных и контроля доступа, поддержка отечественных специалистов, адаптация под специфики регуляторов. Ограничения: необходимость дополнительной сертификации, потенциально выше стоимость, зависимость от поставщиков в части интеграции и поддержки.
Архитектура данных
- Источники данных: сервера, СУБД, сетевые устройства, решения EDR/EDR-системы, прокси, облачные сервисы, приложение логи. В SIEM важна консолидация разных форматов и источников.
- Этапы обработки: сбор, нормализация, обогащение, корреляция, хранилище, анализ, визуализация, автоматизация реагирования.
- Хранение: отдельный слой для оперативных запросов SIEM, отдельный слой для аналитики BI/DWH. В качестве хранилища аналитических данных часто выбирают PostgreSQL, ClickHouse, Snowflake (облачный вариант). Для инцидентов и оперативной аналитики используются Elasticsearch/оптимизированные индексы.
- Данные в DWH обычно структурируются в виде фактов и измерений: факт-таблицы для событий и инцидентов, размерные таблицы для активов, пользователей, локаций и т.п.
Модели данных и схемы
- Этапный подход: RAW для исходных логов, STAGING для переходной обработки, CLEAN/NORMALIZED для унифицированной структуры полей, ENRICHED для контекста (данные об активах, владельцах, геолокациях), FINAL/ANALYTICS для аналитических запросов.
- Примеры полей: timestamp, source, device, user, event_type, severity, action, outcome, asset_id, asset_type, location, organization_unit, policy_id, URL, user_agent, IP-адрес.
Инструменты и стек
- Инструменты сборки и агрегации: Filebeat, Winlogbeat, Metricbeat, Packetbeat — агрегируют логи и метрики и отправляют в центральное хранилище.
- Система корреляции и защиты: Wazuh — открытный агент и сервер для корреляции правил, управление инцидентами, интеграция с Elastic Stack.
- Управление инцидентами и кейсами: TheHive — система управления кейсами, сценариями и аналитическими действиями.
- хранилище и аналитика: Elasticsearch для полнотекстового поиска и быстрых агрегаций; PostgreSQL/ClickHouse для аналитических витрин и сложных запросов; Kibana/Grafana для визуализации.
- BI-инструменты: Tableau, Power BI, или open-source альтернативы, например Metabase, Superset. В отечественной практике часто используют собственные решения и локальные установки BI-сервисов в рамках локального дата-центра.
- Защита данных и безопасность доступа: Kerberos/LDAP для аутентификации, роли и политики доступа, шифрование в покое (AES-256) и в движении (TLS 1.2+), аудит запросов к данным.
Безопасность, соответствие и управление данными
- Политики доступа: принцип наименьших привилегий, разделение ролей между аналитиками, инженерами данных и администраторами SIEM/DWH.
- Конфигурация хранения: хранение чувствительных данных в зашифрованном виде, внедрение политики разделения окружений (разработка, тест, продакшн).
- Контроль качества и lineage: сохранение информации о происхождении данных, версиях схем, миграциях. Это критично для аудита, особенно в контексте регуляторных требований.
- Соответствие требованиям: соблюдение местных законов о персональных данных, требования ФСТЭК/ФСБ к хранению данных и к обработке информации, а также требования по срокам хранения.
Риски и ограничения внедрения
- Объем данных и производительность: SIEM генерирует большое количество событий; без должного проектирования и индексирования возможны задержки, деградация производительности и дорогие операции аналитики.
- Стоимость и лицензии: в зависимости от выбранного стека, лицензии на коммерческие части BI/DWH/аналитики могут быть значительными; open-source решения снижают лицензионные расходы, но требуют затрат на обслуживание.
- Компетенции и кадры: для разработки и поддержки архитектуры BI/DWH/SIEM требуются специалисты по данным (Data Engineers, Data Scientists), аналитики безопасности, администраторы баз данных и инженеры по инфраструктуре.
- Интеграционная сложность: объединение множества источников, согласование форматов, обеспечение стандартов метаданных — это сложный и длительный процесс.
- Риски конфиденциальности и приватности: обработка персональных данных требует корректной фильтрации, минимизации и обезличивания там where возможно, чтобы соответствовать требованиям регуляторов и корпоративной политики.
- Уровень автоматизации: чрезмерная автоматизация может привести к пропуску ложных срабатываний или, наоборот, к пропуску инцидентов; важно поддерживать баланс между автоматизацией и человеческим контролем.
- Зависимость от технологий: выбор конкретной сборки и стека несет риск технологической зависимости, что требует планирования миграций и обновлений.
Выводы
- Внедрение BI и DWH в контексте SIEM позволяет превратить поток инцидентов и логов в управляемую аналитику: выявлять тренды, строить модели угроз, оценивать эффективность защиты и оперативно реагировать на инциденты.
- Правильно спроектированная архитектура данных, где SIEM тесно интегрирован с аналитикой BI/DWH через четко структурированные слои данных, обеспечивает большую гибкость, масштабируемость и устойчивость к изменениям бизнес-требований.
- Важной частью проекта является баланс между скоростью реагирования на инциденты и глубокой ретроспективной аналитикой, где BI/DWH как раз обеспечивает длительную перспективу и обоснование решений руководством.
- Практические решения на открытых стэках, такие как Elastic/Wazuh/TheHive, позволяют быстро начать работу, протестировать концепции и постепенно расширять функциональность, сохраняя при этом возможность перехода к отечественным или сертифицированным решениям при необходимости.
- Важно помнить о рисках: данные объемны, требования к безопасности и соответствию строгие, а внедрение требует компетентной команды и поэтапного подхода к архитектуре, данным и процессам.
Вопрос–Ответ (FAQ)
1) Что такое BI, DWH и SIEM, и зачем их сочетать в одном проекте?
BI — это аналитика для принятия решений на основе данных. DWH — целостное хранилище структурированных данных для аналитики. SIEM — система мониторинга и реагирования на инциденты безопасности. Их сочетание позволяет не только реагировать на инциденты, но и анализировать длинные тренды в безопасности, оценивать риски и планировать защиту на основе данных.
2) Какие источники данных лучше включать в SIEM и BI/DWH?
Хороший набор включает логи операционных систем и приложений, сетевые устройства (маршрутизаторы, фаерволы, IDS/IPS), решения EDR/EDR, прокси и веб-сервисы, базы данных и облачные сервисы, а также данные об активах (инвентаризация), учетные записи и политики.
3) Какие преимущества дает использование открытых инструментов для SIEM и BI?
Открытые решения снижают лицензионные затраты, позволяют гибко настраивать сбор и обработку данных, легко расширяются за счет готовых модулей и сообществ. В примерах — Wazuh, Elastic Stack, TheHive. Это ускоряет старт проекта и дает возможность быстро проверить концепцию аналитики.
4) Какие российские особенности следует учитывать при внедрении SIEM и BI/DWH?
В рамках российских проектов часто акцент делается на локализации данных, соответствие требованиям регуляторов, возможность развертывания в локальных центрах обработки данных и использования сертифицированных компонентов. Архитектура может включать отечественные интеграторы и поддержку локальных специалистов, а иногда и сертифицированные решения с соответствием требованиям ФСТЭК/ФСБ.
5) Какие риски связаны с внедрением BI/DWH в SIEM?
Основные риски: высокая нагрузка на инфраструктуру из-за объема логов, сложности интеграции источников, стоимость поддержки, нехватка квалифицированных кадров, риски конфиденциальности и соответствия требованиям, возможная зависимость от конкретного стека.
6) Какой подход к моделированию данных целесообразнее использовать в DWH для SIEM?
Часто применяют модульную схему (модель Kimball): RAW → STAGING → CLEAN/NORMALIZED → ENRICHED → ANALYTICS/Facts и Dimensions (активы, пользователи, локации, политики). Такой подход упрощает добавление новых источников и ускоряет создание аналитических витрин и отчетности.
7) Какие практические шаги стоит предпринять при старте проекта?
Определить цели аналитики и требования к отчетности, собрать список источников данных, выбрать стек (open-source или коммерческий), спланировать хранение и архитектуру данных (ETL/ELT, преобразования, обогащение), организовать процессы управления качеством данных и lineage, организовать безопасность и доступ, запланировать пилотный этап с ограниченным набором источников и показателями эффективности, затем постепенно расширять функциональность и источники.
8) Какой пример технической реализации можно воспроизвести на практике?
Пример: собрать логи через Filebeat/Winlogbeat, отправлять их в Elasticsearch, добавить модуль Wazuh для корреляции и инцидентов, управлять кейсами в TheHive, строить аналитические витрины в PostgreSQL или ClickHouse и создавать дашборды в Grafana или Kibana. Это обеспечивает быстрый старт и наглядную аналитическую картину, а затем можно расширять до отечественных сертифицированных решений по требованию регуляторов.
9) Какие критерии выбора стека для SIEM и BI/DWH в рамках вашего проекта?
Критерии включают: совместимость с источниками данных, масштабируемость, требования по задержке (RTO/RPO), стоимость лицензий и поддержки, доступность квалифицированных специалистов, соответствие регуляторным требованиям и возможность локального разворачивания, требования по безопасности и аудитам.
10) Какую роль играет качество данных в BI/DWH для SIEM?
Качество данных критично: неточные поля, дубликаты, несогласованные форматы и пропуски значительно снижают качество аналитики и эффективность корреляции инцидентов. Следовательно, важны процессы валидации, нормализация и обогащение данных, управление lineage и контроль версий схем.
Этот материал служит базой для вашего старта в проекте по внедрению BI и DWH в контексте SIEM. В следующих главах вы углубитесь в конкретные методики моделирования данных, схемы хранения, примеры запросов и реальные кейсы внедрения на базе открытых и отечественных решений.


