

Использование BI и DWH при внедрении системы Security Information and Event Management (SIEM)
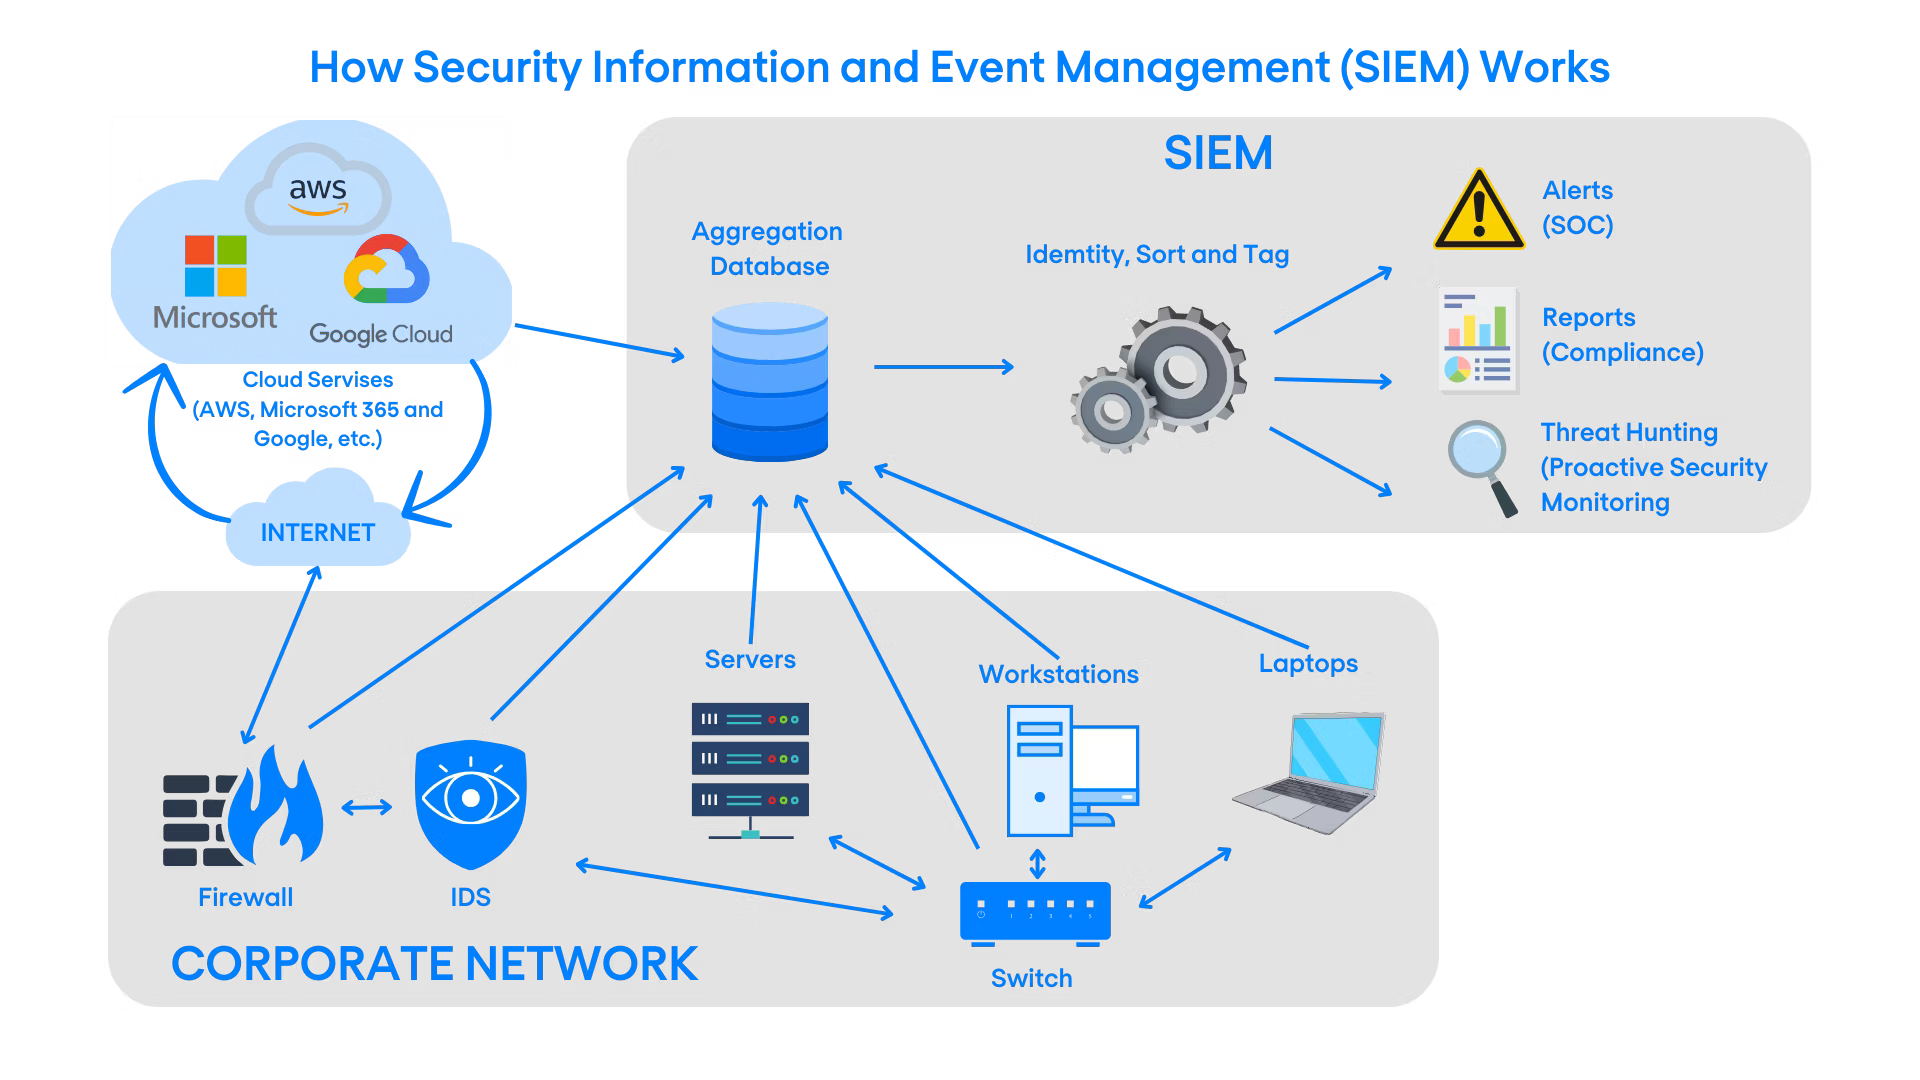
- Введение в BI, DWH и SIEM
- Архитектура SIEM и место BI/DWH
- Требования к данным для эффективного SIEM
- Модели данных для инцидентов и событий
- Структуры логов, метрик и событий
- Нормализация и семантика данных
- Метаданные, таксономии угроз и словари
- Форматы, протоколы и транспорт данных
- Архитектура хранения: DWH, Data Lake и гибрид
- Проектирование схем данных для быстрых запросов
- ETL/ELT: выбор инструментов и паттерны
- Управление качеством данных и профилирование
- Управление данными и безопасность доступа
- Архитектура индексации и оптимизации запросов
- Реалтайм обработка: потоковые данные и окна
- Корреляция событий: правила и сценарии
- Поиск и продвинутая аналитика в BI для SOC
- Визуализация: дашборды и KPI для SOC
- Машинное обучение и детекция аномалий
- Автоматизация реагирования и оркестрация
- Управление инцидентами: процессы, роли, SLA
- Соответствие требованиям и аудиторские следы
- Безопасность данных и управление доступом
- Тестирование BI-решений в SIEM
- Миграции, миграционные стратегии и интеграции
- Облачные решения и гибридные подходы
- Кейс-стади: примеры внедрений BI+DWH в SIEM
- Практические лабораторные задания
- Метрики проекта, ROI и план внедрения


