

Развитие, масштабирование и зрелость: maturity model, roadmap к масштабируемому управлению согласием
В рамках курса рассматривается, как организации развивают, масштабируют и управляют согласием клиентов в рамках единого CDP-пайплайна. Главная цель - обеспечить соответствие требованиям приватности, сохранить качество персонализации и доверие клиентов, а также создать устойчивую операционную модель, которая поддерживает динамические источники согласия и разнообразие каналов.
В современном контексте CDP выступает узлом согласия между сбором данных, сегментацией и персонализацией. Эффективная политика согласия становится не просто юридическим требованием, но и критическим элементом доверия, надежности таргетирования и прозрачности обработки данных. Данная глава фокусируется на зрелости управляемого согласия, архитектурных паттернах, операционных процессах и дорожной карте для масштабирования инициатив в больших организациях.
- Развитие: как перейти от фрагментарных решений к централизованной системе согласия в CDP.
- Масштабирование: какие архитектурные и операционные решения позволяют обслуживать сотни и тысячи запросов DSAR, а также постоянные обновления согласий.
- Зрелость: как оценивать текущую зрелость и формировать Roadmap с конкретными метриками и результатами.
- Интеграции: как выстроить бесшовное взаимодействие с каналами сбора согласий, провайдерами данных и бизнес-пользователями.
- Управление рисками: как встроить privacy-by-design, аудит и контроль доступа в повседневную деятельность.
Модель зрелости согласия в CDP: понятие, уровни и критерии
Уровни зрелости предлагают сходную структуру с традиционными моделями приватности и соответствия, но адапты под контекст CDP и персонализации.
-
Уровень 1. Ад-хок согласие. В организации отсутствуют единые политики согласия; данные о согласии раздроблены по системам. Нет единых метрик по DSAR, аудитам и хранению согласий. Архитектурно это выражается в дезинтегрированных потоках данных и задержках в синхронизации статусов согласия между источниками и CDP.
-
Уровень 2. Управляемое согласие. Введены централизованные политики и реестр согласий. Появился базовый процесс обработки DSAR, фиксируется статус согласия в CDP и в ключевых каналах. Внедрены политики минимизации данных и базовый контроль доступа.
-
Уровень 3. Интегрированное согласие и дизайн privacy-by-design. Согласие учитывается на уровне всей экосистемы данных: CDP, источники данных, системы персонализации и аналитики. Включены правила обновления согласий в реальном времени, поддержана версия согласия и механизм отката. Ведется полноценная линейка аудита и отслеживания изменений.
-
Уровень 4. Управление жизненным циклом согласия и расширенная автоматизация. Полноценная оркестрация согласий через Policy-as-Code (OPA или аналог), автоматизированные процессы обработки DSAR и автоматическое внедрение изменений в партнерские и внутренние пайплайны. Профили согласий связаны с сегментами в CDP, и имеется поддержка регионализации данных.
-
Уровень 5. Оптимизация и предиктивная приватность. Модель зрелости достигает уровня, на котором согласие и приватность становятся частью непрерывного улучшения: данные о согласии используются для оптимизации персонализации без нарушения приватности, применяется машинное обучение для прогнозирования изменений согласия и влияния на кампании, активная роль Privacy Operations (P-Ops).
Ключевые критерии оценки зрелости:
- Градация управляемости согласия: единый реестр, версии, события об обновлении.
- Видимость и трассируемость: lineage согласий, связь с профилями, аудит и репликация в регионы.
- Автоматизация работы DSAR: сроки обработки, точность выполнения, предиктивные уведомления.
- Контроль доступа и защита данных: least privilege, RBAC/ABAC, шифрование in transit и at rest, маскирование.
- Взаимосвязь с бизнес-процессами: согласие как продуктовая функция, встраивание в дорожные карты маркетинга и персонализации.
{
  "subject_id": "user-12345",
  "consent_id": "cons-2024-07-01",
  "purposes": ["marketing", "analytics"],
  "status": "granted",
  "channels": ["web", "mobile"],
  "timestamp": "2024-07-01T12:34:56Z",
  "revoked_timestamp": null,
  "expiry": "2025-07-01T12:34:56Z",
  "data_scope": ["email", "preferences"],
  "data_classes": ["PII", "device_id"],
  "policy_version": "v2.1"
}
Развитие по уровням зрелости требует формирования дорожной карты с конкретными инициативами, владельцами и измеримыми результатами. Встроенная политика согласия должна поддерживать сценарии от простейшего consent-for-marketing до комплексного управления DSAR с многоканальной поддержкой и правами субъекта данных. Важно обеспечить совместимость между архитектурными решениями CDP и политиками соответствия конкретной юрисдикции.
Архитектура поддержки согласия: данные, политики, интеграции
Уровень архитектуры определяет, как согласие хранится, как он распространяется по пайплайну данных и как применяется в операционных сценариях персонализации и аналитики.
-
Модель данных согласия. Основной элемент - реестр согласий (Consent Registry), связывающий субъект данных с согласием на конкретные purposes и data scopes. Важна версия политики, временная метка получения согласия, статус (grant/revoke), expiry и источник канала. Рекомендуется хранение в централизованной схеме с поддержкой дублей в географически независимых хранилищах или регионах и использованием токенизации PII, где это возможно.
-
Политики и движок исполнения. Применение согласия реализуется через движок политик (Policy Engine). В роли примера можно рассмотреть Open Policy Agent (OPA) как средство, где правила пишутся как код на реформах policy-as-code: например, запрет на использование данных для определенных purposes без действующего согласия, приоритеты политик и обработку исключений. В рамках CDP движок служит точкой принятия решений для маршрутизации данных, сегментаций и персонализации.
-
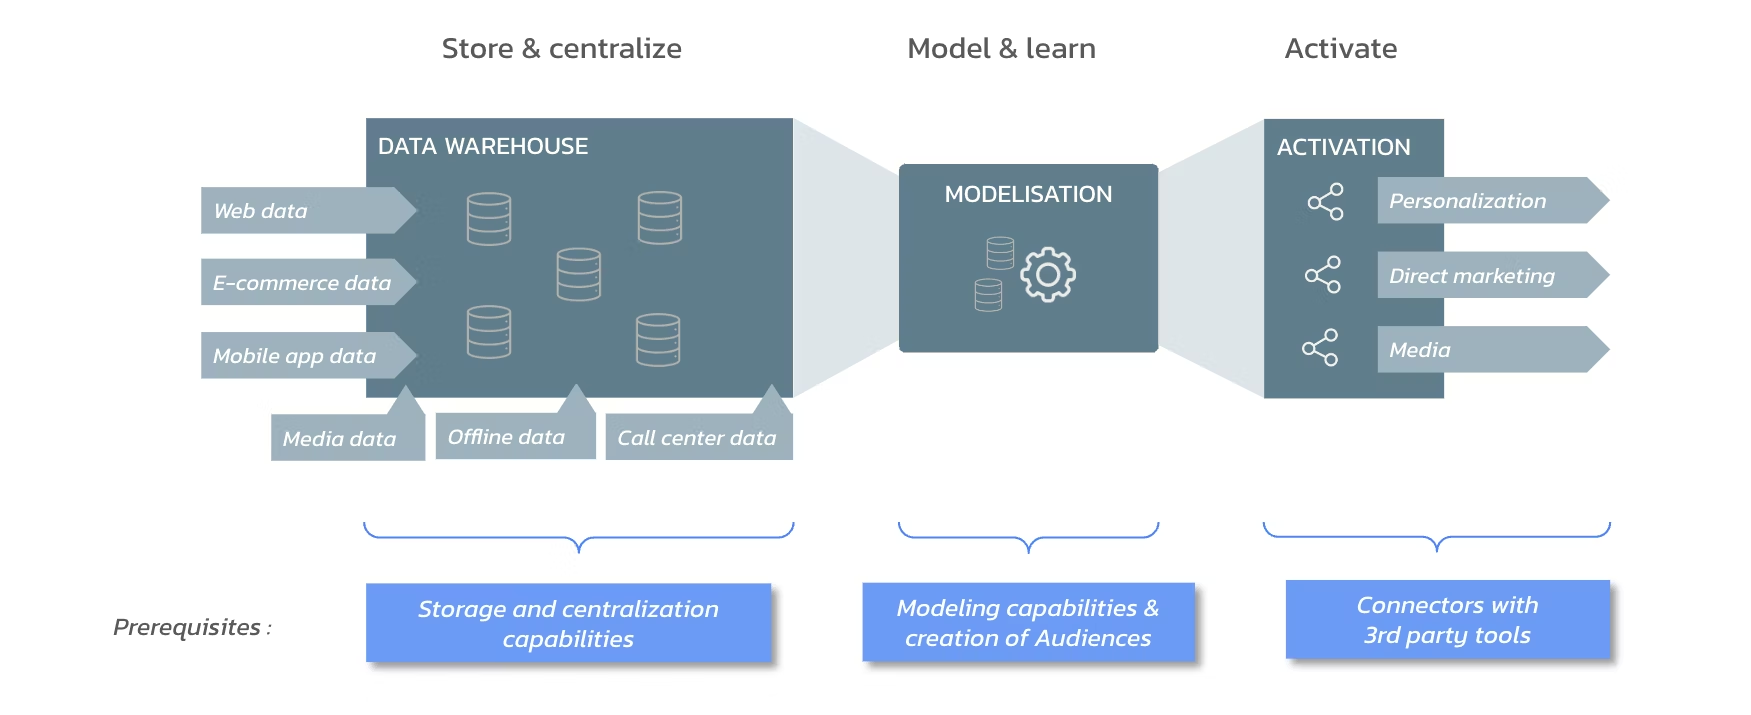
Архитектура потоков данных. Интеграционные потоки включают:
- Ингест согласия из источников: веб-формы, мобильные приложения, офлайн-каналы, партнёрские системы.
- Привязка согласия к профилю клиента в CDP через иликонные маппинги и разрешения (opt-in/opt-out).
- Распространение согласия в репозитории данных и downstream-системы: аналитика, кампании, персонализация, локальные хранилища в рамках региональных политик.
-
Безопасность и контроль доступа. Реализация требует разграничения прав на уровне данных: кто имеет доступ к реестру согласий, кто может публиковать обновления, кто отвечает за DSAR. Применение принципа наименьших прав с использованием RBAC/ABAC, а также шифрование в состоянии покоя и при передаче.
-
Жизненный цикл согласия. Архитектура должна поддерживать создание согласий, обновление, ревокацию и автоматическое удаление по истечении срока, с соответствующими триггерами уведомлений и аудитом. В рамках CDP необходимо синхронно обновлять сегменты, кампании и аналитические пайплайны.
-
Примеры паттернов интеграции.
- Эвент-ориентированная архитектура: события согласия публикуются в шину данных (например, Kafka), затем subscribes в CDP и downstream-системы обновляют свои представления.
- API-driven по требованию: клиенты и бизнес-подразделения получают статус согласия через защищённые REST/GraphQL API, с поддержкой DSAR-запросов.
- Data mesh-подход: регионизированная архитектура согласия с локальными реестрами и синхронизацией через централизованный оркестратор.
-
Пример структуры согласия (для интеграций и документации):
- subject_id, consent_status, purposes, data_scope, data_classes, channels, policy_version, timestamp, expiry, revocation_timestamp, source.
Схема архитектурной реализации может быть иллюстрирована в виде подсистем CDP: реестр согласий, механизм политики, менеджер идентичностей, обработчики DSAR, модули аудит-логирования и интерфейсы для бизнес-подразделений. Важно обеспечить прослеживаемость: от источника согласия до целевых систем, включая все преобразования данных и фильтры.
Масштабируемость и операционные практики: жизненный цикл согласия и качество данных
Масштабируемость требует не только технической инфраструктуры, но и устойчивой операционной модели, которая обеспечивает прозрачность, быстроту реагирования и соответствие требованиям.
-
Жизненный цикл согласия как продуктовая функция. Согласие должно управляться как постоянная продуктовая активность: сбор, хранение, обновление, ретроспектива и завершение. В Roadmap включаются задачи по улучшению качества данных по согласиям, минимизации данных и обработке прав субъектов.
-
DSAR и запросы пользователей. В рамках CDP следует обеспечить готовность к обработке запросов по доступу, исправлению, удалению и ограничению обработки. Это требует: идентификации субъекта, проверки прав, регистрации запроса, выполнения изменений в реестре согласий и уведомления соответствующих систем.
-
Контроль качества данных. Включается проверка полноты полей, согласование статусов, устранение несовпадений между источниками, верификация сроков годности согласий, устранение дубликатов и синхронизация в реальном времени.
-
Регуляторные требования и аудиты. Включение аудита действий, журналов доступа, сохранности версий согласий и возможности восстановления после инцидентов. В соответствующих юрисдикциях поддерживаются требования по хранению записей и режимам документирования.
-
Операционные роли и ответственности.
- Data Privacy Officer (DPO) или Equivalent: установление политики и контроль соответствия.
- Data Steward: мониторинг качества данных согласий и их согласование с бизнес-подразделениями.
- Product Owner для согласия: определение сценариев использования согласий в продуктах и кампейнах.
- DevOps/Platform Engineer: обеспечение инфраструктурной поддержки и безопасной интеграции.
-
Эталонные практики по процессам.
- Централизованный реестр согласий с версионностью.
- Реализация политики по управлению жизненным циклом согласий.
- Процедуры по обработке DSAR с поддержкой автоматизированных сценариев.
- Документация политик и механизмов аудита.
- Обучение сотрудников и регулярные проверки на соблюдение.
-
Технологические паттерны для устойчивости.
- Реализация событийной передачи информации о согласии для минимизации задержек.
- Использование кэширования статуса согласия в пользовательских сессиях для ускорения решений.
- Механизмы мониторинга и алертинга на нарушение политики согласия.
- Инструменты тестирования политик и проверки соответствия в CI/CD.
-
Пример сценария: обновление согласия в реальном времени. Когда пользователь отзывает согласие через портал, событие публикуется в реальном времени, обновляет Consent Registry и триггерит обновления в сегментах CDP, а затем отправляет уведомление рекламным системам, что персонализация на соответствующий период должна быть остановлена. Все шаги логируются и доступны для аудита.
С точки зрения архитектуры и данных, реализация масштабируемости связана с эффективной обработкой потоков согласий и их своевременным воздействием на все downstream-потребители. В этом контексте принципиально важно обеспечить совместимость между источниками согласи и системой CDP, учитывая различия каналов, региональные требования и бизнес-процессы.
Roadmap к масштабируемому управлению согласием: шаги, метрики и governance
Дорожная карта ставит конкретные цели, устанавливает временные рамки и распределяет ответственность за внедрение зрелых процессов согласия.
-
Этап 0-3 месяца: базовая инфраструктура и управление реестром.
- Создание единого Consent Registry, базовые политики и версии.
- Основной процесс DSAR и журнал аудита.
- Обеспечение базовой интеграции согласия с CDP и несколькими источниками.
- KPI: доля профилей, связанных с согласиями; среднее время обработки DSAR; полнота записей согласий.
-
Этап 3-9 месяцев: автоматизация и расширение каналов.
- Внедрение policy-as-code на уровне правил использования данных.
- Расширение на новые каналы сбора согласий и региональные требования.
- Автоматизация обновления согласий в сегментах и кампаниях.
- KPI: время обновления согласия в downstream; доля автоматизированных обновлений; соответствие требованиям по хранению.
-
Этап 9-18 месяцев: масштабная интеграция и предиктивная приватность.
- Интеграция с несколькими внешними провайдерами данных и системами персонализации.
- Введение предиктивной политики согласия и мониторинга влияния изменений на персонализацию.
- Развитие governance: роли, процедуры, регулярные аудиты и обучение.
- KPI: точность персонализации с учетом согласий; число DSAR, обработанных без задержки; уровень удовлетворенности субъектов данных.
-
Этап 18-24 месяца: операционная устойчивость и оптимизация.
- Микросервисная архитектура согласия и независимая оркестрация процессов.
- Расширение на глобальные регионы, поддержка локализации и юридических требований.
- Внедрение метрик качества данных согласий и возможностей прогнозирования изменений согласий.
- KPI: наличие полного аудита по каждому региону, скорость реакции на изменение согласия, снижение числа нарушений.
-
Глобальные принципы внедрения Roadmap:
- Управление изменениями и коммуникации: четко документировать цель изменений, роли и влияние на операций.
- Документация и обучение: наличия руководств по политикам, обучающие материалы для бизнес-подразделений.
- Управление рисками: регулярные обзоры риска, тестирование на сценариях утечки и деградации данных.
- Совместимость с стандартами: соответствие GDPR, локальным требованиям, а также принципам privacy-by-design.
Roadmap должен быть реализован с учётом существующей архитектуры CDP и ограничений регуляторной среды. Важно обеспечить синхронизацию между техническим внедрением и бизнес-целями: сохранение качества пользовательского опыта и персонализации при строгом соблюдении приватности.
Гибридная реализация: баланс между техническим и продуктовым подходами
В hybrid-подходе сочетаются архитектурная строгость и продуктовая ориентированность на бизнес-цели. Высокая степень прозрачности и контролируемости согласия требует объединения следующих элементов:
-
Архитектура как основа. Техническая часть должна обеспечить единый реестр согласий, почти в реальном времени обновления и политику исполнения. Роль DevOps и Platform Engineering - обеспечить устойчивость, безопасность и масштабируемость.
-
Продуктовая стратегия. Согласие рассматривается как продуктовая функция, которую бизнес может разворачивать в кампании и сегментацию. Включение фич, связанных с согласием, в дорожные карты продуктов и в требования к новым возможностям.
-
Процессы и governance. Включение ролей: DPO, Data Stewards, Product Owners, Marketing и Legal. Регулярные аудиты, плановые ревизии политик и обновления документации.
-
Интеграции и операционные практики. Взаимодействие между командами должно быть прозрачным: требования к согласиям и обновлениям должны быть встроены в процессы разработки и эксплуатации.
Баланс достигается через четко определённые SLA между командами, прозрачные KPI для согласия и постоянное обучение персонала. Это позволяет минимизировать риски и обеспечить устойчивый рост персонализации без нарушения приватности.
Key takeaways
- Управление согласием в CDP должно рассматриваться как часть зрелой корпоративной архитектуры, не только как юридическое требование.
- Модель зрелости согласия помогает структурировать усилия и определить критические шаги к более высокой степени автоматизации и прозрачности.
- Архитектура согласия требует единообразного реестра, политики исполнения и безопасной интеграции с источниками данных, сегментами и downstream-системами.
- Масштабируемость достигается за счет автоматизации жизненного цикла согласий, эффективной DSAR-поддержки и устойчивой операционной модели.
- Roadmap должен связывать техническую стратегию с бизнес-целями: улучшение персонализации и роста, без компромиссов по приватности.
- В гибридной реализации важны как архитектура и процессы, так и продуктовая ориентированность на бизнес-потребности и коммуникацию между командами.
- Регуляторные требования должны быть встроены в дизайн и аудит на всех уровнях: от реестра согласий до обработки DSAR и отчетности.
FAQ
- Что такое Consent Registry и зачем он нужен в CDP?
Consent Registry - это централизованный реестр согласий, связывающий субъектов данных с их согласиями на конкретные purposes и data scopes, с учётом версий и временных ограничений. Он служит единой верной точкой истины для всех downstream-систем: кампаний, аналитики и персонализации. Без такого реестра данные могут использоваться в неподтвержденных условиях, что приводит к нарушению приватности и регуляторным рискам.
- Как выбрать между policy-as-code и ручной настройкой политик?
Policy-as-code обеспечивает предсказуемость, аудитируемость и повторяемость. Он полезен в средах с большим числом сценариев согласия и многочисленными командами. Ручная настройка допустима на старте в малых проектах, но не масштабируется. Рекомендация - начинать с базовых правил и постепенно внедрять кодовые политики, обучая команды и применяя CI/CD для проверки изменений.
- Какие ключевые данные входят в модель согласия?
Ключевые элементы включают subject_id, consent_id, purposes, data_scope, data_classes, channels, status, timestamp, expiry, revocation_timestamp, policy_version. В некоторых случаях добавляются региональные признаки и источник согласия. Важно хранить версии политик и связь с профилем пользователя для полноты истории изменений.
- Как обеспечить соответствие DSAR в CDP?
Необходимо иметь процесс, который позволяет идентифицировать субъекта, обработать запрос на доступ/удаление/ограничение и корректно применить изменения ко всем связанным данным и системам. Реестр согласий должен отражать состояния, а механизмы уведомления - распространение изменений в downstream-слоях. Важно поддерживать сроки и сохранять аудит по каждому запросу.
- Какие каналы сбора согласий нужно поддерживать?
Все каналы, через которые клиенты сотрудничают с брендом: веб, мобильные приложения, офлайн-каналы, колл-центры и партнерские платформы. Архитектура должна обеспечивать единый реестр и синхронизацию статусов между каналами и CDP.
- Какие метрики показывают зрелость управления согласием?
Доля профилей с актуальным статусом согласия, время обработки DSAR, точность в применении согласий к сегментациям, процент обновлений согласия в downstream, частота аудитов и число инцидентов, связанных с нарушением приватности.
- Что такое privacy-by-design и как его внедрять в CDP?
Privacy-by-design - принцип проектирования, который встраивает приватность на ранних этапах разработки. В CDP это означает минимизацию данных, контроль доступа, шифрование и аудит на стадии проектирования сервисов. Внедрение включает создание политик и архитектурных паттернов, которые учитывают приватность уже на уровне данных, протоколов и интерфейсов.
- Какие технологии можно использовать для реализации политики согласия?
Open Policy Agent (OPA) как движок политики; интеграция с реестром согласий через API; сервисы аутентификации и авторизации для доступа к данным; безопасные каналы передачи данных; механизмы шифрования и маскирование в состоянии покоя и передачи.
- Как оценивать готовность к масштабированию согласия в крупной организации?
Оценку проводят по пяти уровням зрелости: ад-хок, управляемое, интегрированное, жизненный цикл и оптимизация. Дополнительно оценивают инфраструктуру (реестр согласий, политики, безопасность), операционные процессы (DSAR, аудит, контроль изменений) и бизнес-совокупность (влияние на персонализацию и кампании).
- Какие примеры открытых и российских инструментов можно упомянуть?
В открытом поле можно упомянуть Open Policy Agent (OPA) для политики и стандартные подходы к реализациям DSAR. Российские решения лучше упоминать экономно и в рамках контекста, когда они действительно усиливают смысл: например, решения по управлению персональными данными, интеграции с локальными сервисами - как часть региональных требований, без избыточных перечислений. В любом случае важно избегать чрезмерной перегрузки техническим набором инструментов и уделить внимание общим принципам архитектуры и процессов.
Главное - сочетать требования приватности и персонализации в рамках зрелой, управляемой и масштабируемой архитектуры CDP. Правильное сочетание архитектурных паттернов, операционных практик и стратегического управления согласием позволит достигнуть высокого уровня доверия клиентов, эффективности персонализации и соответствия регуляторным требованиям.


