

Ресурсы для дальнейшего обучения
Добро пожаловать в главу «Ресурсы для дальнейшего обучения» курса «Использование BI и DWH при внедрении системы DLP Data Loss Prevention». Эта глава рассчитана на нового сотрудника: here you will find не только теоретические основы и термины, но и конкретные практические примеры, методологии и технические детали, которые помогут вам продолжать обучение и самостоятельно углублять знания после прохождения базовых модулей. Мы охватим как общие концепции DLP и интеграции BI/DWH, так и реальные примеры реализации с применением открытых инструментов и российских решений. Особое внимание уделим рискам, ограничениям и критическим аспектам управления данными в контексте законодательных требований и корпоративной политики.
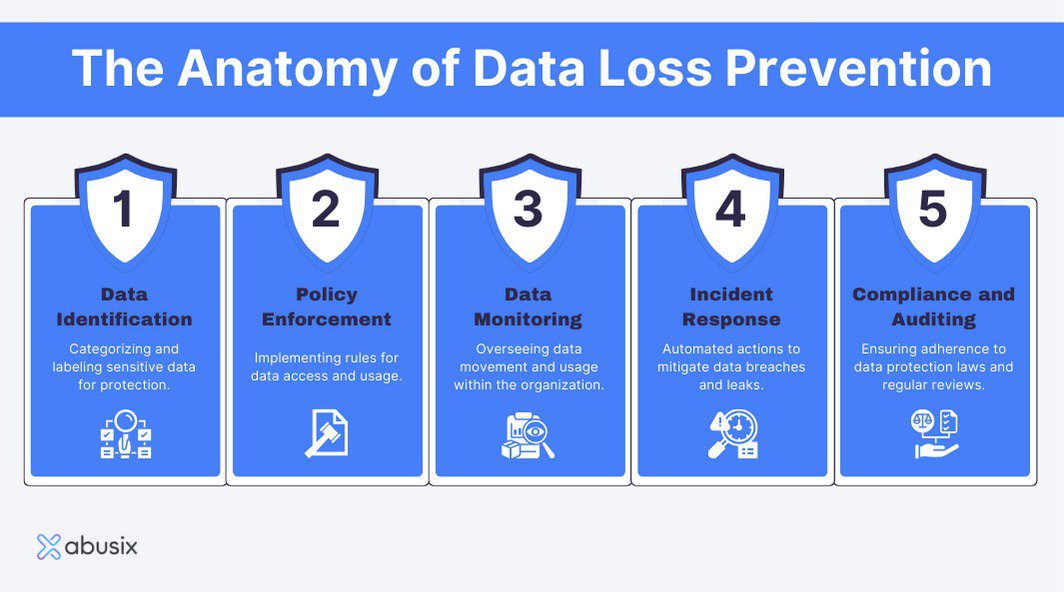
Что такое DLP и зачем он нужен в BI и DWH
Data Loss Prevention (DLP) — это набор процессов, политик и технологий, направленных на обнаружение, мониторинг и предотвращение несанкционированного распространения конфиденциальной или критичной информации. В контексте BI и DWH DLP фокусируется на защите данных при их миграции, обработке и экспорте из хранилищ данных, аналитических инструментов и пользовательских презентаций. Основные цели: предотвратить утечки персональных данных (PII), финансовой информации (PCI), интеллектуальной собственности и бизнес-тайны; ограничить экспорт в облако и на внешние устройства; обеспечить соответствие требованиям регуляторов.
Основные термины
- DLP: система или набор процессов, которые выявляют, классифицируют и контролируют чувствительные данные на разных этапах их жизни и перемещений.
- PII/PHI/PCI: персональные данные, медицинская информация и платежная карта — примеры чувствительных категорий данных.
- Data classification: процесс маркировки данных по уровне чувствительности и контексту, часто сопровождается метаданными и тегами.
- Data discovery и data lineage: поиск и инвентаризация чувствительных данных по источникам, а также отслеживание происхождения и перемещений данных в пайплайнах.
- Data masking, tokenization, encryption: методы защиты данных внутри систем; маскирование и токенизация часто применяются в BI, шифрование — на уровне хранения и передачи.
- RBAC и ABAC: контроль доступа на основе ролей или атрибутов, критично для ограничения доступа к чувствительным данным.
- Этапы жизненного цикла данных: создание, хранение, обработка, архивирование и уничтожение.
- Политики DLP: правила, которые определяют, какие данные считаются конфиденциальными и какие действия допустимы (просмотр, копирование, экспорт, отправка по email и т. д.).
- Роли SIEM и UEBA: корреляция событий безопасности и поведенческий анализ для обнаружения подозрительных действий, связанных с данными.
- Архитектура DLP: точки контроля (Endpoint, Network, Storage/Cloud), движок политики, механизмы обнаружения контента, консоли инцидентов и интеграции с каталогами и SIEM.
Методологии внедрения и управления
- Модели внедрения: локальные (on-prem), облачные или гибридные. В BI/DWH часто применяют гибридную модель: локальные источники данных и облачные сервисы аналитики.
- Жизненный цикл политик DLP: планирование и требования, разработка правил, тестирование на тестовых данных, пилот, развертывание, мониторинг и обновление.
- Управление данными и каталогизация: использование метаданных и каталогов данных для управления чувствительностью, обеспечения прослеживаемости и прозрачности.
- Модели оценки риска: классификация данных по степени угрозы, вероятность утечки и последствия для бизнеса; приоритеты ловят в первую очередь наиболее критичные активы.
- Психология пользователя и управление изменениями: важно выбирать баланс между строгими мерами защиты и рабочими процессами пользователей; обучение сотрудников и прозрачные уведомления снижают сопротивление.
- Метрики эффективности: показатель охвата данных, доля обнаружения инцидентов, уровень ложных срабатываний, время реакции на инцидент, влияние на производительность ETL/ETL-процессов.
Технические принципы взаимодействия BI/DWH и DLP
- Интеграция на этапе загрузки данных: DLP может проводить классификацию и маскирование данных до попадания в staging/хранилище, чтобы минимизировать риск до анализа.
- Интеграция в ETL/ELT-процессы: через коннекторы и плагины, которые позволяют обнаруживать чувствительные данные в потоках, применяя маскирование или запрет экспорта.
- Интеграция с BI-инструментами: настройки RBAC и политики в BI-системах, аудит экспорта/экспорта в внешние источники, уведомления о попытках доступа к чувствительным данным.
- Логирование и аудит: консоли DLP и SIEM собирают события, связанные с попытками копирования, отправки на внешние адреса, изменения политик и т. п.; это обеспечивает обзор происшествий и регуляторную прозрачность.
- Метаданные и прослеживаемость: каталоги данных (data catalogs) и инструменты lineage помогают увидеть, какие данные чувствительные, где они хранятся и как обрабатываются.
Практические примеры
Пример из opensource: обнаружение PII в сетевых хранилищах и отчеты
Цель: найти чувствительные данные в файловых репозиториях компании и снизить риск утечки через внешние каналы. Что делаем:
- Развертываем OpenDLP или аналогичный инструмент для обнаружения конфиденциальных данных в сетевых файловых серверах.
- Настраиваем правила для распознавания PII, например номера телефонов, адреса электронной почты, банковские карты и идентификационные номера (ИНН, СНИЛС и т. п.), используя регулярные выражения и готовые датасеты.
- Включаем инспекцию на сетевых сегментах и/или колонку в DWH для выписки метаданных о найденных элементах.
- Генерируем отчеты и отправляем уведомления в консоль DLP и/или в мессенджеры для оперативной реакции.
- Результат: каталог обнаруженных источников риска, возможность маскирования и запрета экспорта для соответствующих файлов.
Пример с открытыми инструментами и каталогами данных
Цель: обеспечить прозрачность данных в BI-проектах и внедрить контроль доступа на уровне данных в DWH. Что делаем:
- Используем Apache Atlas или Amundsen как открытую систему каталогов и lineage для технологий Hadoop/Big Data и традиционных СУБД.
- Классифицируем данные по чувствительности в Atlas/Amundsen и связываем с BI-слоями (Stage, ODS, Data Warehouse, BI-модели).
- Через интеграцию Atlas/Amundsen с политиками RBAC в BI-системах ограничиваем доступ к чувствительным данным и создаем автоматические уведомления при попытках доступа к данным ниже уровня разрешений.
- В пайплайнах ETL добавляем шаг классификации: если данные помечены как PII, применяем маскирование для некоторых полей в staging/preview-зонах.
- Результат: понятный контроль над тем, какие данные попадают в какие отчеты, и возможность оперативно реагировать, если в BI появляется неавторизованный доступ.
Российские решения: примеры внедрения и реальной практики
- InfoWatch DLP Suite: крупная российская DLP-платформа, ориентированная на контент-ориентированную защиту и мониторинг каналов передачи данных. Часто применяется в крупных предприятиях для контроля e-mail-каналов, таких как корпоративная почта и файлообменники, а также для контроля данных на рабочих станциях и в сети. Что можно сделать: настроить классификацию данных, определить чувствительные категории (PII, финансовые данные, коммерческая тайна), ограничить копирование, отправку по внешним каналам и автоматизировать инциденты в SIEM. В контексте BI/DWH InfoWatch может помогать с инвентаризацией данных и мониторингом попыток экспорта через внешние источники, а также с соблюдением российского законодательства о персональных данных (ФЗ-152).
- Kaspersky Endpoint DLP: решение российского происхождения, которое можно использовать для защиты рабочих станций и серверов от утечек при работе с документами и данными. В связке с корпоративными системами безопасности позволяет блокировать экспорт и уведомлять ответственных сотрудников. Что можно сделать: настройка правил детекции пиктограмм и текстового содержания (PII, финансовые данные), интеграции с SIEM, создание ситуаций по инцидентам и сценариев предотвращения утечек на рабочих местах сотрудников.
- Jet Infosystems и другие интеграторы: на рынке России есть примерные решения и конфигурации DLP, адаптированные под локальные требования, включая интеграцию с российскими хранилищами данных, сервисами и аудитом. Обычно такие поставщики предлагают готовые решения под «под ключ» с учетом локального законодательства и требований нормативных актов.
- Практический подход: в российской среде часто строят гибридные схемы, где недостатки одного решения компенсируются сильными сторонами другого — например, локальный DLP для контроля сотрудников и сетевых каналов, а BI/DWH-процессы защищаются маскированием и каталогизацией данных, чтобы соответствовать требованиям регуляторов.
Практические примеры внедрения в контексте BI и DWH
- Маскирование данных на уровне ETL-слоя: в процессе загрузки данных в staging/warehouse применяем маскирование чувствительных полей (например, маскирование части номера паспорта, замена номера банковской карты токеном). Это позволяет аналитикам работать с данными без доступа к полным значениям.
- Правила экспорта: запрет экспорта из BI-уровня в внешние источники для таблиц, помеченных как чувствительные; разрешение экспорта только в зашифрованном виде и с сохранением журнала аудита.
- Контроль над внешними приложениями: блокируем неавторизованный доступ BI-пользователей к облачным хранилищам и копированию файлов, которые содержат чувствительные данные.
- Мониторинг и уведомления: настройки SIEM/Wazuh для уведомления ответственных лиц в случае несанкционированного доступа к данным или попыток экспорта.
Архитектура типичной реализации DLP в BI/DWH
- Компоненты: Policy Engine (движок правил), Content Inspection (распознавание контента), Data Discovery и Classification (обнаружение и пометка данных), Data Masking/Tokenization/Encryption (защита данных), Incident Response Console (управление инцидентами), Data Catalog/Lineage (каталог данных и прослеживаемость), Access Control и RBAC/ABAC (контроль доступа), Logging и SIEM-интеграция.
- Точки контроля: Endpoint (рабочие станции и ноутбуки), Network (сетевые сегменты и трафик), Storage/Cloud (хранилища и облачные сервисы), Cloud BI-инструменты (Power BI, Tableau, Looker и пр.).
- Потоки данных: источники данных -> ETL/ELT -> Data Lake/Data Warehouse -> BI-слой; DLP-процессы могут осуществлять классификацию и маскирование на этапе ingestion и/or в staging, блокировать экспорт из BI, а также оповещать об инцидентах.
- Каталоги и прослеживаемость: использование Apache Atlas, Amundsen или аналогов для описания состава данных, классификации и зависимостей, чтобы специалисты могли понимать, где хранится чувствительная информация и как она обрабатывается.
Технические решения и их роли
Открытые инструменты:
- OpenDLP или аналогичные решения для обнаружения конфиденциального контента в файловых системах и на серверах.
- Apache Atlas и Amundsen как открытые каталоги данных и решения для lineage — помогают в прослеживаемости происхождения данных и управлении метаданными.
- ELK/Elastic Stack или Wazuh для сбора и анализа логов DLP-евентов; SIEM-активность для оперативной реакции.
- Apache NiFi или Airflow для оркестрации пайплайнов и внедрения шагов классификации/маскирования прямо в конвейеры данных.
Российские решения:
- InfoWatch DLP Suite: ориентирован на контроль каналов передачи, мониторинг и блокировку утечки через корпоративную почту и обмен файлами, интеграцию с каталогами и SIEM.
- Kaspersky Endpoint DLP: защита рабочих станций и серверов, детекция чувствительных данных в документах и процессах локально, интеграция с системами уведомления и управления инцидентами.
- Интеграторы и региональные вендоры (Jet Infosystems, КРОК и др.) предлагают локальные версии DLP, адаптированные под требования российского законодательства, локальные сервисы поддержки и владение данными в странах с требованиями локализации.
Пример конфигурации:
- Каталогизация и классификация: Atlas/Amundsen для метаданных; пометка объектов данными уровнями «конфиденциально/ограничено».
- Ингест: NiFi для загрузки данных в staging с применением правил DLP, маскирование чувствительных полей в момент загрузки.
- Хранилище: Data Warehouse (например, Snowflake, PostgreSQL/Greenplum) с настройкой шифрования на уровне хранения и поддержки трансформаций маскирования.
- BI-слой: настройка RBAC/row-level security; запрет на экспорт данных, пометка элементов в BI-слоях как конфиденциальные.
- Набор уведомлений: интеграция с SIEM (Elastic/Graylog) и системами оповещений (Slack/Email) для оперативного реагирования на инциденты.
- Контроль доступа: интеграция с AD/LDAP для синхронизации ролей и атрибутов; ABAC/ RBAC-правила для ограничений доступа к данным.
Пример детализированной политики и правила
Категория: PII
- Правило 1: обнаружение текстовых полей, содержащих номера телефонов или e-mail адреса, а также наборов чисел, соответствующих ПИИ.
- Правило 2: распознавание идентификационных номеров (ИНН, СНИЛС, паспортные данные) по шаблонам и контексту внутри документов.
- Реакции: уведомление пользователю, блокирование экспорта, маскирование при выводе в BI-отчеты, пометка элемента как конфиденциального и отправка инцидента в SIEM.
Категория: финансовые данные (PCI)
- Правило 1: обнаружение номеров платежных карт по шаблонам и валидация по алгоритму Luhn.
- Реакции: исключение из выдачи на внешние каналы, полное маскирование в отчете, дополнительно журналирование попытки экспорта.
Категория: коммерческая тайна
- Правило 1: обнаружение документов и файлов с заданными ключевыми словами и экспорты в внешние сервисы запрещены.
- Реакции: блокировка передачи, уведомление владельца данных и ответственных специалистов.
Безопасность и производительность
- Маскирование и токенизация должны осуществляться в точке входа в BI/DWH цепочку (ETL/ELT), чтобы снизить риск экспорта уже после анализа.
- Шифрование на уровне хранения и TLS 1.2+ для передачи данных по сети.
- Контроль над ключами шифрования: использование центра ключей (KMS) или Hardware Security Module (HSM) в зависимости от объема данных и нормативных требований.
- Логирование и аудит: детальные логи процессов обработки данных, доступов и изменений политик, чтобы обеспечить регуляторную прозрачность.
- Масштабируемость: решение должно поддерживать рост объема данных и количества источников (разное хранилище, облачные сервисы, локальные базы данных).
Риски и ограничения
Риск ложных срабатываний и пропусков
- Неправильно подобранные правила могут приводить к большому числу ложных срабатываний, что снижает продуктивность и портит опыт пользователей.
- Недостаточно точная классификация может приводить к пропуску конфиденциальной информации.
- Решение: начать с приоритетных объектов и постепенно расширять набор правил; проводить периодическую оптимизацию и тестирование на реальных данных.
Производительность и влияние на пайплайны
- Инструменты DLP требуют ресурсов на поиск и распознавание контента в больших объемах данных, что может приводить к задержкам ETL-процессов.
- Решение: распределить проверки между несколькими узлами, ограничить глубину инспекции на критичных участках, внедрить кэширование и асинхронную обработку инцидентов.
Правовые и регуляторные аспекты
- В России действуют требования ФЗ-152 «О персональных данных», а также ограничение на определение «места обработки» и его локализацию. При работе с гражданскими данными обязан соблюдать требования по локализации и хранению.
- Важно обеспечить согласование политик DLP с локальным законодательством и корпоративной политикой, а также согласование с юристами по вопросам прав на обработку данных и уведомления пользователей.
Совместимость и интеграции
- Разнородные источники данных, разнородные форматы и старые системы могут создавать сложности с интеграцией DLP-политик, особенно в сложной корпоративной инфраструктуре.
- Решение: использовать открытые стандарты и каталоги (Atlas/Amundsen), тесно сотрудничать с SOC и командами DevOps/DBA; планировать миграции и обновления систем.
Управление изменениями и пользователями
- Внедрение DLP может встретить сопротивление пользователей, особенно если меры оказываются «мерами контроля» без объяснения причин и преимуществ.
- Решение: обучение, прозрачное информирование о политике, участие пользователей в тестовом периоде и демонстрация реальных преимуществ защиты.
Управление ключами и доступом
- Неправильное управление ключами шифрования и доступом может привести к потере данных или невозможности восстановления.
- Решение: использовать централизованные решения по key management, контроль доступа к ключам, аудит и ротацию ключей.
Выводы
- Ресурс для обучения — это не только изучение теории, но и освоение практических инструментов, которые реально применяются в рамках BI и DWH при внедрении DLP.
- Важна гармония между политикой безопасности и продуктивностью пользователей: правильная настройка DLP должна снижать риск утечек и одновременно поддерживать эффективные аналитические процессы.
- Открытые решения и российские продукты дополняют друг друга: открытые каталоги, данные и пайплайны можно гибко интегрировать с локальными инструментами DLP для создания эффективной системы защиты данных.
- Риски внедрения неизбежны, но они управляются посредством продуманной классификации данных, мониторинга и регулярной проверки политик, обучению сотрудников и тесной координации между командами безопасности, ИТ и бизнес-подразделениями.
- Постоянное обучение — залог успеха: используйте предложенные открытые ресурсы и российские решения как стартовую площадку, регулярно обновляйте знания в соответствии с регуляторными требованиями и современными практиками.
Вопрос–Ответ (FAQ)
Что такое DLP и зачем он нужен в BI и DWH?
DLP — это набор процессов и технологий, направленных на обнаружение и предотвращение несанкционированной передачи чувствительных данных. В BI и DWH DLP защищает данные на всех этапах их жизненного цикла: от источников до отчетности, управляет доступом к данным, предотвращает экспорт и публикацию конфиденциальной информации, помогает соблюдать законодательство и регуляторные требования.
Какие модели внедрения DLP наиболее подходящи для компаний, работающих с BI/ DWH?
Часто применима гибридная модель: локальные данные и облачные сервисы. В таких условиях DLP может работать как локально (на рабочих станциях, сетях и локальном хранении) так и на уровне облачных хранилищ и BI-инструментов. Важно обеспечить согласование политик между локальными и облачными компонентами, а также синхронизацию каталогов и метаданных.
Какие инструменты можно использовать в качестве открытых решений?
Примеры открытых решений: OpenDLP (обнаружение конфиденциального контента), Apache Atlas и Amundsen (каталожная и lineage-функциональность), Elastic Stack/Wazuh (логирование и аналитика инцидентов), Apache NiFi (оркестрация пайплайнов). Их можно сочетать с российскими продуктами и локальными решениями для получения полной картины защиты данных.
Какой подход к классификации данных эффективен в BI/DWH?
Эффективен подход на основе данных: используйте метаданные и каталоги данных для пометки чувствительности, затем применяйте политики доступа и маскирование в BI-проектах и ETL-пайплайнах. Важно иметь единый словарь классификации и согласованную политику между источниками данных и аналитическим слоем.
Какие риски наиболее значимые и как их минимизировать?
Наиболее значимые риски: ложные срабатывания, задержки в ETL-процессах, регуляторные требования и конфигурационные ошибки. Минимизировать можно через постепенное внедрение, тестирование правил на тестовых данных, мониторинг и корректировку правил, прозрачное обучение сотрудников и использование централизованных каталогов данных.
Какие практические шаги можно сделать прямо сейчас?
- Определить топ-критические данные в BI/DWH и пометить их чувствительность.
- Настроить базовую классификацию и политики экспорта внутри BI-систем.
- Внедрить маскирование для полей с PII в ETL-пайплайнах.
- Подключить каталог данных (Atlas/Amundsen) и обеспечить прослеживаемость.
- Настроить базовый SIEM и логи DLP для мониторинга инцидентов.
- Подготовить план обучения сотрудников и ввода правил в эксплуатацию.
Какую роль играют российские решения в рамках DLP BI/DWH?
Российские решения помогают отвечать требованиям законодательства и локализации, обеспечивают интеграцию с российскими сервисами и инфраструктурой, поддерживают локальное сопровождение и соответствуют регуляторной среде. Они дополняют открытые инструменты и позволяют создавать гибридные конфигурации, учитывающие специфические требования компаний в России.
Что важно учесть при работе с данными в облаке и на локальных системах?
Необходимо обеспечить единый подход к классификации, маскированию и контролю доступа в обеих средах, интегрировать каталоги и параметры политик, настроить журналы аудита и уведомления. В облаке особенно важна защита передачи и хранения, включая криптографическую защиту и контроль над экспортом.
Какую роль играет обучение сотрудников в рамках DLP проекта?
Обучение сотрудников — критически важная часть. Пользователи должны понимать, какие данные являются конфиденциальными, почему применяются политики и какие правила поведения необходимо придерживаться. Прозрачность, понятные уведомления и участие в пилоте снижают сопротивление и улучшают выполнение политик.
Какие ресурсы для самостоятельного обучения можно порекомендовать?
- Официальные документации по DLP и витринам регуляторной среды в вашей стране.
- Руководства по Apache Atlas, Amundsen, Apache NiFi, Elastic Stack и инструментам каталога данных.
- Рекомендации по регуляторным требованиям (ФЗ-152, регуляторные требования к персональным данным и регламенты по безопасности).
- Вендорные карточки и белые книги по InfoWatch DLP, Kaspersky Endpoint DLP и другим российским решениям – для understanding реальных возможностей интеграции.
- Курсы по управлению данными, классификации данных, GDPR/регуляторной безопасности, архитектурным паттернам DLP в BI/DWH.


