

Правовые рамки и регуляторные требования: конфиденциальность, данные и аудита
Разработка AI-агентов для корпоративного использования требует не только технической выучки, но и строгого соблюдения правовых требованием к обработке данных, контроля доступа и аудиту. В этой главе мы систематизируем правовые рамки, объясним ключевые термины и разберём методологии, которые помогают гарантировать, что ваши AI-агенты работают в рамках закона, защищают конфиденциальность сотрудников и клиентов, а также легко проходят аудит со стороны внутреннего Compliance и внешних регуляторов.
Основные вопросы, на которые мы ответим в главе:
- Какие требования к обработке персональных данных предъявляются в рамках GDPR и российского законодательства (152-ФЗ) и как они применяются к AI-агентам?
- Какие принципы приватности и защиты данных следует встроить на этапах разработки и эксплуатации AI-систем?
- Как организовать аудит данных и действий AI-агентов: журналирование, трассируемость и доказуемость соответствия?
- Какие технологические инструменты — как открытого кода, так и российских решений — можно применить для повышения прозрачности и соблюдения регуляторики?
- Какие риски существуют на разных этапах внедрения и как их минимизировать?
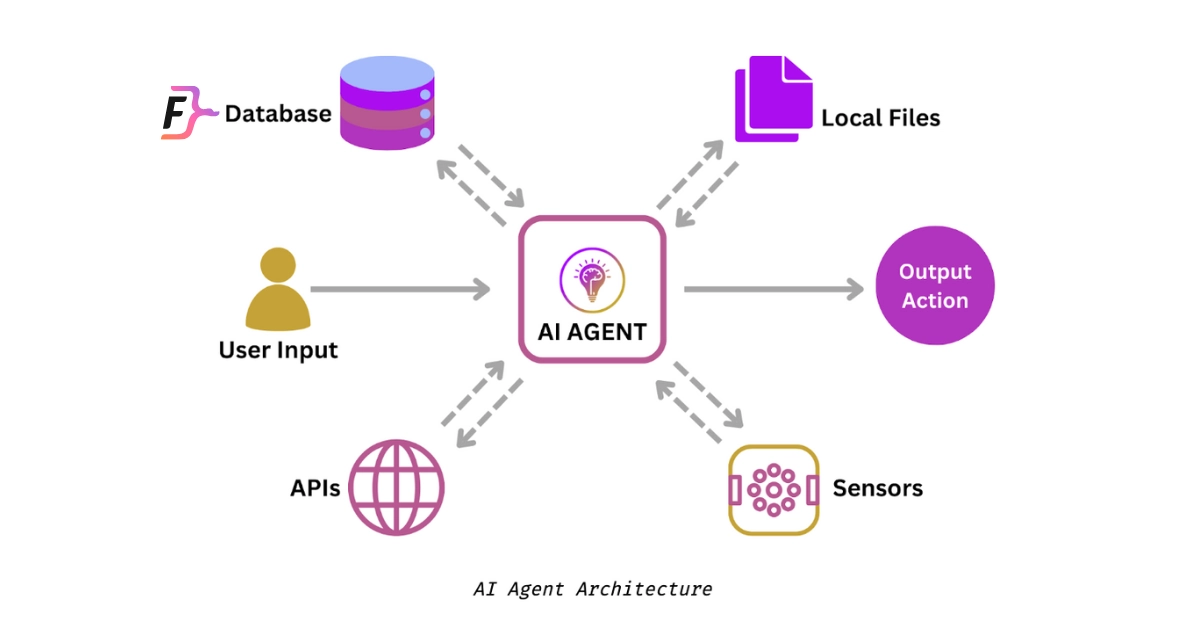
Ключевые понятия и терминология
- Персональные данные (PD) и обрабатывающие их операторы: данные, которые позволяют прямо или косвенно идентифицировать физическое лицо. Обработка PD включает сбор, хранение, использование, передачу и уничтожение.
- Защита персональных данных (ЗПД): совокупность мер по предотвращению неправомерного доступа, утраты, изменения или уничтожения PD.
- Обработка PD с участием AI: включает обучение, предиктивную обработку, принятие решений, автоматизированную обработку и сбор данных для обучения моделей.
- DPIA (Data Protection Impact Assessment): оценка воздействия на защиту данных. Обязателен там, где обработка PD может нести высокий риск для субъектов данных.
- DPO (Data Protection Officer): ответственное должностное лицо за защиту PD в организации.
- Принципы минимизации данных, ограничение целей, точность, ограничение срока хранения, прозрачность, надлежащая защита, аудит и контроль доступа.
- Аудит и трассируемость: запись операций, событий и изменений в системах для последующего анализа и доказательства соответствия.
- Privacy by Design и Privacy by Default: встроенная конфиденциальность по умолчанию и на всех этапах разработки и эксплуатации.
- Локализация данных: хранение PD на территории страны или региона по требованию закона.
- Cross-border data transfers: передача PD за пределы юрисдикции; требуют правовых оснований и дополнительных гарантий.
- Юридические требования к уведомлению об утечках, прав субъектов PD (право на доступ, исправление, удаление), а также требования к согласиям и законной основе обработки.
Регуляторика: GDPR, 152-ФЗ и сопутствующий набор
- GDPR (Европейский Союз) устанавливает требования к законной основе обработки, минимизации, цели обработки, срокам хранения и правам субъектов PD. Он стал эталоном во многих индустриях и часто применяется как ориентир, даже если компания не работает непосредственно в ЕС.
-
Российский 152-ФЗ «О персональных данных» устанавливает требования к локализации PD, уведомлениям, согласию субъектов и условиям обработки PD. В контексте корпоративной AI-аналитики ключевые моменты включают:
- локализацию PD на территории РФ или в рамках установленных режимов передачи;
- заключение договоров на обработку PD (DPA) с подрядчиками;
- обеспечение прав субъектов PD (право на доступ, исправление, удаление);
- проведение DPIA для процессов, связанных с моделями, которые принимают решения по PD.
- ГОСТ Р ИСО/МЭК 27018 и ISO/IEC 27001: применяются как стандарты управления безопасностью информации и защиты PD в облаке и у поставщиков услуг.
- Законодательство о кибербезопасности и защите информации (напирим, 149-ФЗ) может влиять на инфраструктурные требования к хранению и обработке данных внутри организации.
- Уведомления об утечках и требования к аудиту: регуляторные рамки требуют наличия процедуры обнаружения, уведомления и документирования инцидентов, включая потенциальную передачу PD.
- Принципы «доступности, целостности и конфиденциальности» ( CIA) применяются к контролю доступа, мониторам и журналированию.
Принципы архитектуры данных и приватности
- Принцип минимизации: собирать только необходимые данные для конкретной цели.
- Принцип целевого использования: данные должны обрабатываться только для целей, на которые субъект дал согласие или на которые есть другая законная основа.
- Приватность по умолчанию и по ontwerp: на этапе проектирования системы закладываются технические и организационные меры защиты.
- Анонимизация и псевдонимизация: для обучения моделей возможны методы снижения идентифицируемости данных.
- Дифференциальная приватность: добавление шума к статистическим результатам обучения или ответам API, чтобы уменьшить вероятность идентификации отдельных лиц.
- Контроль доступа и аудит: строгие политики доступа, журналирование событий, транспортировка и хранение журналов в безопасной форме.
- Управление данными на протяжении жизненного цикла: сбор, хранение, использование, архивирование, уничтожение.
Техники аудита и прозрачности моделей
- журналирование доступа к данным и к действиям AI-агента, включая попытки доступа, изменения, переназначения ролей.
- трассировка принятия решений: что именно повлияло на решение AI, какие данные и политики были применены.
- доказательства соответствия требованиям (compliance evidence): политика доступа, результаты DPIA, планы обучения, версии моделей и наборов данных.
- обеспечение объяснимости (explainability) и прав субъектов PD на объяснение решений, особенно если решения влияют на персональные данные.
- аудит цепочек поставок данных: от источников данных до использования в моделях.
- аудит сторонних поставщиков и окружения: обеспечение согласия с регуляторикой в договорах с подрядчиками и обработчиками.
Практические примеры
Пример 1: Обработка PD в AI-агенте кадровой службы
Ситуация: корпоративный AI-агент анализирует резюме сотрудников и внешних кандидатов для отбора на стажировки. Обработку PD нужно ограничить, обеспечить уведомления субъектов PD и провести DPIA.
Что сделать:
- Собрать только минимальные PD: имя, должность, квалификация, но не чувствительные данные без явного основания.
- Провести DPIA, описав риски по конфиденциальности и меры их снижения.
- Ввести политику доступа: только HR-менеджеры и AI-агент под надзором DPO.
- Применить псевдонимизацию для обучающих данных и дифференциальную приватность для статистических выводов.
- Установить локализацию PD в рамках РФ, если требуется по закону.
- Внедрить аудит и журналирование: хранить логи доступа к данным и принятых решений.
Практические инструменты:
- Open Policy Agent (OPA) для политики доступа. Пример политики ниже.
- Diffprivlib для дифференциальной приватности в обучении.
- PySyft для федеративного обучения и приватного анализа.
- CryptoPro для шифрования PD в базах данных.
Пример политики на OPA (регулирует доступ к PD в резюме):
package data_access

default allow = false

# Роли: hr_manager, recruiter, data_scientist
# Целевые ресурсы: resumes, training_data
# Цель: доступ к PD для HR-анализа и обучения моделей

allow {
  input.method = "GET"
  input.resource = "resumes"
  input.role = "hr_manager"
  input.resource_owner = input.user_id
}

allow {
  input.method = "POST"
  input.resource = "training_data"
  input.role = "data_scientist"
  input.has_consent
}
Пример 2: Обеспечение локализации и аудита в российской cloud-инфраструктуре
Ситуация: организация переносит обработку PD в облако и обязана соблюдать локализацию PD.
Что сделать:
- Выбрать российского провайдера и обеспечить хранение PD на территории РФ в рамках местных дата-центров.
- Включить шифрование данных на хранении (symmetric encryption) и в транспорте (TLS 1.2+).
- Включить журналирование и трассировку операций: кто, когда, какие данные, какие запросы.
- Подключить аудит и мониторинг: использование систем наблюдения Fortify/CLU) с учетом российского законодательства.
Пример практических российских решений:
- CryptoPro: сертифицированная криптография, PKI, обеспечение шифрования на уровне приложений и баз данных.
- Яндекс.Облако (ЯО) или СберОблако: облачные решения с политиками доступа, секрет-менеджментом и аудитами по требованиям локализации.
- Локальные решения для мониторинга и аудита, интегрируемые в стек: Elastic Stack (ELK) с расширением безопасного хранения логов.
Пример 3: Обучение приватности в федеративном обучении (Federated Learning)
Ситуация: несколько подразделений компании обучают общую модель без обмена исходными PD.
Что сделать:
- Использовать федеративное обучение (FL) с дифференциальной приватностью на каждом клиенте.
- Применение PySyft или OpenMined стек для реализации FL с приватностью.
- Центральный сервер получает агрегированные обновления, не видя локальных PD.
- DPIA и соглашение с регулятором на использование данных в обучении должны быть заключены.
- Введение политики доступа к общему репозиторию моделей и метаданным об обновлениях.
Архитектура и управление данными
Архитектурная схема:
- Источники PD: CRM, HRIS, банковские системы, ERP.
- Ингестинг и нормализация: очистка, дедупликация и минимизация.
- Хранение: защищённые базы данных и хранилища, поддерживающие шифрование в покое и в передаче.
- Модели и аналитика: обучение с применением приватности (дифференциальная приватность, псевдонимизация) и аудитируемые конвейеры.
- Контроль доступа и политики: OPA, IAM, MFA, RBAC/ABAC.
- Аудит и мониторинг: логи доступа, трассировка принятия решений, хранение журналов, мониторинг подозрительных действий.
- Управление данными: DPIA, управление жизненным циклом PD, удаление и аудит.
Методы защиты:
- Шифрование на уровне базы данных (TDE), шифрование в поле (FPE) для особо чувствительных данных.
- Псевдонимизация и дифференциальная приватность для статистических выводов и обучающих данных.
- Мандат на минимизацию и контроль за использованием PD только для определённых целей.
Практические примеры кода и конфигураций
Пример конфигурации политики доступа с использованием OPA (JSON/rego) и интеграции в сервисный слой:
{
  "policy": "data_access.allow",
  "input": {
    "method": "GET",
    "resource": "resumes",
    "role": "hr_manager",
    "resource_owner": "user_123"
  }
}
Пример конфигурации для DI и аудита журналов с использованием OpenTelemetry:
# Инструменты: OpenTelemetry SDK (Python)
from opentelemetry import trace
from opentelemetry.exporter.otlp.proto.grpc.trace_exporter import OTLPSpanExporter
from opentelemetry.sdk.trace import TracerProvider
from opentelemetry.sdk.trace.export import BatchSpanProcessor

trace.set_tracer_provider(TracerProvider())
tracer = trace.get_tracer(__name__)
otlp_exporter = OTLPSpanExporter(endpoint="https://telemetry.example.com:4317", insecure=False)
trace.get_tracer_provider().add_span_processor(BatchSpanProcessor(otlp_exporter))

with tracer.start_as_current_span("data_access_resume_read"):
    # доступ к PD выполняется здесь
    pass
Пример использования дифференциальной приватности в обучении (Diffprivlib):
from diffprivlib.models import LogisticRegression
from diffprivlib.data import Normalization
from sklearn.model_selection import train_test_split

X_train, X_test, y_train, y_test = train_test_split(X, y, test_size=0.2, random_state=42)

model = LogisticRegression(epsilon=1.0, data_norm=Normalization.ZERO)
model.fit(X_train, y_train)

preds = model.predict(X_test)
Пример использования крипто-поддерживаемого хранения PD в базе данных (CryptoPro CSP):
- Включение крипто-поддержки на уровне окружения и применения сертификатов для шифрования столбцов PD.
- Подключение к PKI и управление ключами через HSM (Hardware Security Module).
Варианты соответствия и аудита
- ISO/IEC 27001: система управления информационной безопасностью.
- ISO/IEC 27018: защита персональных данных в облаке.
- NIST SP 800-53: набор контролей, полезный для планирования и реализации защиты.
- SOC 2 Type II: аудит и контроль по принципам аудитируемой организации.
- DPIA-практики: определение рисков для PD и меры снижения.
- Привязка к законодательству: документы по локализации, уведомлениям и правам субъектов PD.
Роли и процессы
- DPO или ответственный за PD: координация DPIA, политики и уведомления.
- Команды разработки и безопасности: внедряют приватность по умолчанию, политики доступа и аудит.
- Комитет комплаенса: регулярный обзор регуляторных изменений и обновлений.
- Внешний аудит и сертификация: периодические проверки поставщиков и собственных процессов.
Риски и ограничения
- Юридические риски: несоблюдение 152-ФЗ, GDPR или местного законодательства может привести к штрафам, недоверию клиентов и изменению условий контракта.
- Технические риски: несовместимости между открытыми инструментами и российскими требованиями, риск неправильной реализации DPIA или недокрытие аудита.
- Риск разглашения: утечки PD из-за отсутствия шифрования, неправильной настройки журналирования или слабых политик доступа.
- Риск неправильного применения приватности: чрезмерное искажание Learnings или ухудшение качества моделей при чрезмерной дифференциальной приватности.
- Риск локализации: нарушение требований к локализации PD, если данные отправляются за пределы РФ.
- Риск согласования с контрагентами: недостаточное заключение DPA и соглашений об обработке PD, особенно при использовании внешних сервисов и облаков.
- Ограничения внедрения: дополнительные затраты на аудит, документацию и управление данными; требуются специальные компетенции и процессы.
- Ограничения технологий: некоторые открытые инструменты не поддерживают требования конкретной юрисдикции без адаптации.
- Ограничения отраслевые и организационные: корпоративные политики, риск-аппрувал, требования к отчетности, юрконсультации.
Выводы
- Существенно важное место в разработке AI-агентов занимает юридическая и регуляторная сторона: без ясной политики доступа, DPIA и эффективного аудита проект редко достигает устойчивого внедрения.
- Подход Privacy by Design и Privacy by Default должен быть встроен на каждом этапе: от проектирования до эксплуатации и Oberfläche.
- Инструменты open-source и российские решения могут быть интегрированы в единую архитектуру управления PD, аудита и соответствия.
- Важны: грамотная локализация данных, контроль доступа, журналирование и трассирование действий, а также аудит поставщиков и внутренних процессов.
-
Рекомендации по внедрению:
- начните с DPIA и регламентов по PD и политик доступа.
- внедрите понятную архитектуру журналирования и прозрачности для субъектов PD и регуляторов.
- внедрите инструменты приватности: дифференциальная приватность, псевдонимизацию и федеративное обучение там, где возможно.
- используйте наборы инструментов: OPA, Diffprivlib, PySyft, MLflow для управления версиями и аудита.
- примите российские решения для локализации и соответствия, включая CryptoPro и облачные платформы с локализацией.
FAQ (Вопрос–Ответ)
1) Какие основные регуляторные требования касаются разработки AI-агентов в компании?
- Важны закон о персональных данных (152-ФЗ в России, локализация PD; законные основания обработки; требования к согласиям); GDPR как эталон для международных проектов; DPIA для высокорисковых процессов; права субъектов PD (доступ, исправление, удаление); аудит и журналы действий; уведомления об утечках; защита информации по ISO 27001/27018 и прочие стандарты.
2) Какой подход к приватности следует внедрять по умолчанию?
- Применяйте Privacy by Design и Privacy by Default: минимизация сбора PD, псевдонимизация и дифференциальная приватность, ограничение целей обработки, контроль доступа на основе ролей и условий. Включайте DPIA на старших этапах проекта.
3) Какие инструменты можно использовать для управления доступом и политиками?
- ОPA (Open Policy Agent) для политики доступа и аудита; Apache Ranger и другие инструменты для контроля доступа в хранилищах данных; управление идентификацией через IAM и MFA.
4) Какие технологии полезны для аудита и трассировки действий AI-агента?
- OpenTelemetry для трассировки; журналы доступа и решений; системы инцидент-менеджмента; хранение журналов в безопасной форме; сбор доказательств соответствия (compliance evidence).
5) Какие примеры практических реализаций существуют в открытом коде?
- Дифференциальная приватность (Diffprivlib), федеративное обучение (PySyft/OpenMined), политика доступа (OPA/rego), журналирование и мониторинг (OpenTelemetry), хранение и обработка PD с шифрованием.
6) Какие российские решения можно использовать для локализации и аудита PD?
- CryptoPro для криптографии и PKI; облачные решения Яндекс.Облако и СберОблако с локализацией и политиками доступа; локальные средства мониторинга и аудита. Включайте регулирование и сертификации, включая местные требования.
7) Каковы основные риски внедрения и как их минимизировать?
- Риск неправильной локализации PD или некорректного DPIA; риск утечки PD через недостаточное шифрование или слабые политики доступа; риск несоответствия требованиям регуляторов; минимизируйте через DPIA, сильные политики доступа, шифрование, аудит и взаимодействие с юристами.
8) Чем отличается дифференциальная приватность от псевдонимизации?
- Псевдонимизация заменяет идентификаторы на псевдонимы, но данные могут быть связаны с реальными лицами при дополнительной информации. Дифференциальная приватность добавляет шум к выходным данным, минимизируя вероятность идентификации отдельных лиц даже при объединении данных, что лучше подходит для статистического анализа и обучения.
9) Как встроить требования локализации PD в архитектуру AI-агентов?
- Хранить PD на территории РФ, использовать локальные дата-центры, внедрить шифрование и контроль доступа к данным, ограничить передачи за пределы страны без законной основы и согласию субъектов PD, заключить DPA с подрядчиками и поставщиками облака.
10) Какие шаги можно предпринять на первых этапах проекта для обеспечения соответствия?
- Провести DPIA и составить план соответствия; определить законные основания обработки PD; внедрить RBAC/ABAC с OPA; настроить журналирование и мониторинг; определить требования по локализации PD и выбор облачной инфраструктуры; внедрить приватность по умолчанию и минимизацию данных; заключить DPA с подрядчиками и поставщиками.


