

Безопасность HDFS: Kerberos, ACL, делегируемые токены
Современная Hadoop-экосистема требует не только эффективной обработки больших данных, но и строгого контроля доступа и доверенной аутентификации между сервисами. Без надлежащей защиты данные в HDFS могут быть доступны неавторизованным пользователям и сервисам, что чревато утечками и нарушениями комплаенса. В данной главе рассматриваются три опорные составляющие безопасности HDFS: Kerberos как механизм аутентификации, ACL как инструмент тонкого контроля доступа и делегируемые токены как механизм безопасной передачи прав между сервисами (YARN, MapReduce и пр.). Мы уделяем внимание архитектурной взаимосвязи этих механизмов, их настройке и практическим сценариям внедрения в типичном кластере Hadoop.
Kerberos задаёт единый базовый уровень доверия для всего стека, ACL дополняют его возможностями на уровне файловой системы, а делегируемые токены позволяют сервисам действовать от имени пользователя в рамках разрешённых операций без повторной аутентификации. В сочетании эти элементы образуют устойчивую модель безопасности: от механизмов подписи и билетов до контроля доступа на уровне файлов и делегирования полномочий между компонентами кластера.
Краткое содержание главы
- Архитектура безопасности HDFS: принципы взаимодействия Kerberos, ACL и делегируемых токенов в рамках Hadoop.
- Kerberos в Hadoop: принципы работы, принципы именования сущностей, настройка и типовые сценарии внедрения.
- ACL в HDFS: как управлять доступом на уровне файлов и директорий, практики настройки и примеры сценариев.
- Делегируемые токены: механизм формирования и использования в рамках MapReduce, YARN и HDFS, жизненный цикл и безопасность.
- Практические сценарии внедрения: операционная дорожная карта, чек-листы и распространённые проблемы, связанные с миграциями и обновлениями.
Архитектура безопасности HDFS: принципы и взаимодействие Kerberos, ACL и токенов
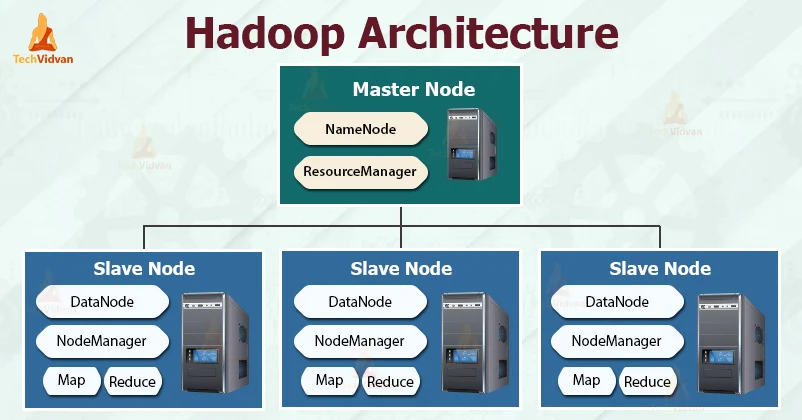
Безопасность HDFS опирается на трёхслойную модель: аутентификация, авторизация и защита межсервисного взаимодействия. В главах архитектуры Hadoop аутентификация традиционно реализуется через Kerberos: каждый сервис кластера имеет свой сервис-персонал, ключи к которым хранятся в файловой системе и используются для получения сервисных билетов. В контексте HDFS Kerberos обеспечивает доверие между клиентами, NameNode, DataNode и вспомогательными сервисами кластера. Авторизация строится на уровнях POSIX-права и расширенных ACL, которые позволяют задать детальные правила доступа к файлам и каталогам. Затраты на точность и правильность определения субъектов, групп и сервисов, а также корректное применение правил ACL определяют значительную часть реальной безопасности данных.
Делегируемые токены представляют собой механизм безопасного предоставления ограниченных прав сервисам без повторной аутентификации пользователя. В кластере Hadoop токены выдает NameNode или специализированный секретный менеджер, и они используются ApplicationMaster, MapReduce-ноды и другие компоненты для доступа к HDFS и ресурсам кластера. Жизненный цикл токена ограничен по времени и может быть продлен по запросу, что позволяет поддерживать безопасное взаимодействие между сервисами на протяжении выполнения задач.
Основные принципы взаимодействия можно резюмировать так:
- Kerberos обеспечивает аутентификацию пользователей и сервисов в пределах всего кластера, предотвращая «повторную подделку» идентификаций.
- ACL дополняют базовые разрешения POSIX, давая гибкую и детализированную настройку доступа к файлам и каталогам.
- Делегируемые токены обеспечивают безопасную передачу прав между сервисами без постоянного ввода паролей или повторной аутентификации пользователя.
Три слоя безопасности должны формировать единый контекст доверия. Любое нарушение одного из слоёв может привести к эскалации прав и несанкционированному доступу к данным. Поэтому важна синхронная настройка времени tiket’ов Kerberos, надёжное хранение ключей, корректная реализация политик ACL и строгий контроль за распространением делегируемых токенов. В следующем разделе рассмотрим Kerberos в Hadoop подробнее и опишем практические сценарии настройки.
Kerberos в Hadoop: принципы работы, реализация и настройка
Kerberos выступает в роли центрального механизма аутентификации в Hadoop-кластере. В контексте HDFS он гарантирует, что каждый участник обмена данными может быть идентифицирован надёжно и непрерывно во время жизненного цикла операции. Устройство Kerberos базируется на билетной системе: пользователь или сервис сначала получает билет у KDC (Key Distribution Center), затем предъявляет билет каждому сервису в кластере для получения сервисного билета и доступа к ресурсам.
Ключевые концепции Kerberos в Hadoop:
- Принципы сервисов: nn (NameNode), dn (DataNode), rm (ResourceManager), nm (NodeManager), и HTTP-сервисы. В Hadoop широко применяются суффиксы типа nn/_HOST@REALM, dn/_HOST@REALM и т.д., где _HOST автоматически подставляется по имени хоста.
- Keytabs и JAAS: сервисы Hadoop используют keytab-файлы и JAAS-конфигурацию для автоматической аутентификации без ввода пароля. Это позволяет запустить сервисы в безопасном режиме и поддерживать автоматическую аутентификацию в течение времени жизни билетов.
- Временные билеты: Kerberos выдает билеты с ограниченным сроком действия; сервисы должны обновлять билеты или продлевать их по мере необходимости, чтобы не прерывался доступ к ресурсам кластера.
Практическая настройка начинается с базовой конфигурации безопасной аутентификации:
-
В core-site.xml устанавливают режим аутентификации:
hadoop.security.authentication kerberos -
В hdfs-site.xml и yarn-site.xml настраивают параметры Kerberos для соответствующих сервисов. В типовом наборе конфигураций встречаются такие параметры, как principal и keytab для NameNode, DataNode, ResourceManager и NodeManager. В качестве примера можно использовать принципы вида nn/_HOST@EXAMPLE.COM и ключевые файлы /etc/security/keytabs/nn.service.keytab, и аналогично для других сервисов.
-
Пример JAAS-конфига для сервиса:
## Hadoop Kerberos Login:
com.sun.security.auth.module.Krb5LoginModule required
  useKeyTab=true
  storeKey=true
  keyTab="/etc/security/keytabs/nn.service.keytab"
  principal="nn/_HOST@EXAMPLE.COM";
-
Для рабочих процессов можно выполнить вход в Kerberos через kinit, используя ключевой таб и соответствующий принцип:
kinit -kt /path/to/nn.service.keytab nn/_HOST@EXAMPLE.COM
Распространённая операционная практика:
-
Привязка Kerberos к NameNode и DataNode обеспечивает наименее рискованный путь проверки подлинности для операций чтения и записи.
-
Веб-интерфейсы Hadoop (Web UI) могут использовать Kerberos-авторизацию, для чего включают доп. настройку, например, web authentication Kerberos-enabled и соответствующий principal.
Важно учитывать некоторые аспекты эксплуатации:
- Время жизни билетов и их обновление требуют аккуратности: слишком короткие билеты могут приводить к частым прерываниям доступа, слишком длинные - к рискам при компрометации.
- Необходимо правильно управлять ключами: хранение ключей должно быть защищено и доступны только авторизованным сервисам, обновление ключей требует синхронного развёртывания по кластерам.
- При выборе политики именования используйте шаблоны с _HOST для автоматизации подстановки имени хоста, но обеспечить, чтобы DNS-момент корректно отвечал на запросы.
В следующем разделе рассмотрим ACL в HDFS и то, как они работают вместе с Kerberos для детального контроля доступа к файлам и папкам.
ACL в HDFS: управление доступом на уровне файлов и директорий
ACL позволяют задать тонкий уровень контроля доступа к конкретным файлам и каталогам в HDFS, выходя за рамки обычных прав, аналогичных POSIX. Они поддерживают как отдельные разрешения для пользователей и групп, так и наследование правил через default ACL на директориях. В сочетании с Kerberos это позволяет реализовать точечные политики доступа, соответствующие требованиям корпоративного управления данными.
Основные принципы:
- ACL состоят из набора записей вида [user|group|other]:[name]:[permission], например user: alice: rwx или group: analytics: r-x.
- Default ACL применяются к новым элементам внутри директории и позволяют автоматически наследовать правила на вновь созданные файлы и поддиректории.
- В реальном кластере ACLs применяются после вычисления стандартных Unix-подобных прав, и их эффект может быть ограничен политиками класса hdfs.permissions, а также администратором суперпользователем.
Практические операционные примеры:
- Назначить пользователю alice полный доступ к директории:
<hdfs dfs -setfacl -m user: alice: rwx /data/projects - Назначить группе analytics ограниченный доступ:
<hdfs dfs -setfacl -m group: analytics: rx /data/projects - Задать дефолтные ACL для наследования:
<hdfs dfs -setfacl -d user: bob: rwx /data/projects - Получить текущее состояние ACL:
<hdfs dfs -getfacl /data/projects
Эти команды иллюстрируют не столько сложность ACL, сколько их практическую полезность: через них можно гибко ограничивать доступ и обеспечивать совместную работу над проектами с различной степенью доступа. При этом важна последовательная дисциплина в планировании ACL: что входит в состав проекта, какие роли существуют у пользователей, какие данные потребуют более тонкой настройки.
Обеспечение корректной работы ACL требует включения соответствующих возможностей на NameNode и предусмотрительности в настройке политик безопасности. В некоторых версиях Hadoop ACL доступен через флаги и параметры, которые управляют поведением ACL и их применением. Следовательно, при миграциях на новые релизы важно сверить поведение ACL с документацией к конкретной версии Hadoop и провести тестовую проверку на небольшом наборе данных.
Баланс между ACL и Kerberos достигается на уровне операционной практики: Kerberos обеспечивает проверку подлинности, ACL - уточняет, какие сущности и какие данные имеют право на доступ. Взаимодействие этих механизмов особенно критично в сценариях с внешними инструментами анализа, совместной работой команд и автоматизированных пайплайнов, где приложений требуется доступ к данным в распределённом окружении.
Далее рассмотрим делегируемые токены - важный механизм безопасного взаимодействия сервисов в рамках Hadoop-стека.
Делегируемые токены: механизм, жизненный цикл и безопасные практики
Делегируемые токены предназначены для безопасного доступа к защищённым ресурсам между сервисами без повторной аутентификации пользователя. В контексте Hadoop они широко применяются для обеспечения доступа к HDFS из процессов внутри кластера, таких как ApplicationMaster, Task-процессы MapReduce и агрегаторы развития данных. Основной принцип состоит в том, что после первичной аутентификации через Kerberos сервисы получают временные токены, которые затем используются для вызова сервисов в пределах выданных полномочий.
Ключевые элементы механизма:
- Получение и распространение токенов: пользователь проходит аутентификацию через Kerberos, затем клиент получает делегируемый токен, который добавляется в credentials и передаётся в контейнеры исполнителей.
- Время жизни и обновление: токены имеют ограниченный срок действия и поддерживаются механизмами продления, которые обычно выполняются ApplicationMaster или сервисами управления задачами. Это обеспечивает баланс между безопасностью и непрерывностью обслуживания.
- Области применения: HDFS API, RPC-вызовы между компонентами кластера и доступ к другим защищённым сервисам Hadoop.
Практическая иллюстрация жизненного цикла делегируемых токенов:
- Шаг 1: Пользователь аутентифицируется через Kerberos и запускает задачу в кластере.
- Шаг 2: ApplicationMaster запрашивает делегируемый токен у NameNode и включает его в credentials задачи.
- Шаг 3: Контейнеры, выполняющие задачу, используют токен для операций в HDFS (чтение/запись) и других сервисах.
- Шаг 4: По мере выполнения задачи токены периодически обновляются (renew) в рамках разрешённых окон, обеспечивая стабильную работу без повторной аутентификации.
- Шаг 5: По завершении задачи или при выходе пользователя токены ревокируются, чтобы предотвратить несанкционированный доступ.
Безопасность делегируемых токенов требует внимания к нескольким аспектам:
- Минимизация срока действия: выбирайте как можно более короткие окна жизни токенов, чтобы снизить риск их компрометации.
- Защита транспортного канала: передача токенов осуществляется через защищённые каналы (TLS/HTTPS) между сервисами.
- Защита сериализации и хранения: токены должны безопасно храниться в Credentials и не подсвечиваться в логах или внешних хранилищах.
- Контроль по аудитам: журналируйте выдачу и использование токенов, чтобы можно было быстро обнаружить аномалии и расследовать инциденты.
Опыт коммерческих внедрений демонстрирует, что сочетание Kerberos и делегируемых токенов обеспечивает значительную гибкость и безопасность в сложных сценариях взаимодействия сервисов: MapReduce, Spark, Hive и другие сервисы в рамках Hadoop-платформы получают ограниченные, но достаточные права на выполнение задач и доступ к данным без постоянной повторной аутентификации конечного пользователя. Важно помнить, что делегируемые токены должны быть встроены в мониторинг и аудит кластера, чтобы своевременно обнаруживать злоупотребления и поддерживать соответствие требованиям регуляторов.
Интеграция Kerberos, ACL и делегируемых токенов в реальном стеке
Единство этих механизмов достигается через четкую координацию на уровне операционной политики и конфигурации кластера. Kerberos предоставляет базовый уровень доверия и подлинности, ACL - точечный контроль доступа к данным, а делегируемые токены - безопасное делегирование прав между сервисами внутри кластера. В типичной архитектуре кластера Hadoop эти механизмы работают следующим образом:
- Пользователь аутентифицируется через Kerberos и получает билет, который затем используется для обращения к NameNode.
- NameNode проверяет соответствие операции и пользователя через ACL вместе с базовыми файлами разрешений. Если доступ разрешён, операция выполняется.
- При выполнении задач, особенно в рамках YARN и MapReduce, делегируемые токены выдаются ApplicationMaster и сопровождают задачи на уровне чтения и записи HDFS, позволяя сервисам действовать от имени пользователя в рамках политик ACL и Kerberos.
- Веб-UI и REST‑интерфейсы Hadoop могут требовать Kerberos‑аутентификации и использовать механизм Segregation доступа к административным функциям и данным.
Практические сценарии внедрения часто требуют синхронизации между командами по вопросам управления ключами, настройкой JAAS и обновлением конфигураций в разных сервисах кластера. Важную роль здесь играет единая политика администраторов по выбору времени жизни билетов, частоте обновления ключей и процедурам реверса доступа в случае инцидентов. Рекомендуется тщательно документировать роли и группы, а также проводить периодические проверки ACL и проверки журналов аудита, чтобы выявлять и устранять конфликты между политиками.
Группы практик для реального внедрения:
- Разделение ролей и минимизация полномочий: пользователи должны иметь только те ACL, которые необходимы для работы, а сервисы - только те делегируемые токены, которые требуются их функциям.
- Мониторинг и аудит: интеграция систем журналирования Kerberos, ACL и токенов в SIEM и создание регулярных отчётов по доступу к данным.
- Защита сети и веб‑интерфейсов: включение TLS для всех внутренних и внешних сервисов; ограничение доступа к Web UI по IP и Kerberos.
- План миграций: для обновления кластера на новые релизы следует проводить тестирование ACL и Kerberos в тестовом окружении и поэтапное внедрение в продакшн.
Key takeaways
- Kerberos выступает основой доверия в Hadoop‑кластере, обеспечивая надёжную аутентификацию между пользователями и сервисами.
- ACL дополняют базовые права POSIX, позволяя назначать детальные правила доступа к файлам и каталогам в HDFS.
- Делегируемые токены позволяют сервисам действовать от имени пользователя без повторной аутентификации, снижая задержки и повышая производительность рабочих процессов.
- Тонкая настройка Kerberos, вместе с корректной настройкой ACL и надёжной обработкой токенов, критична для соблюдения и контроля доступа к данным.
- Безопасность должна рассматриваться как единый конструкт: синхронизированные билеты, контроль правил доступа и надёжная передача токенов являются основой устойчивости кластера.
- Важна документация политик доступа, мониторинг аудита и регулярные проверки целостности и соответствия требованиям регуляторов.
- Практические сценарии внедрения требуют чёткого разделения ролей, минимизации прав и планирования обновлений в инфраструктуре.
FAQ
Вопрос: Что такое Kerberos и зачем он нужен в Hadoop?
Kerberos - это билетная система, которая обеспечивает надёжную аутентификацию между пользователями и сервисами в распределённых системах. В Hadoop он гарантирует, что каждый компонент кластера может проверить подлинность другого элемента, предотвращая impersonation и несанкционированный доступ к данным. Это фундаментальная часть архитектуры безопасности HDFS.
Вопрос: Как начать работу с Kerberos в существующем кластере Hadoop?
Необходимо развернуть KDC (Key Distribution Center) в организации, получить служебные принципы для NameNode, DataNode, ResourceManager и других сервисов, подготовить keytab‑файлы и JAAS‑конфигурации, а затем перевести сервисы в режим Kerberos‑аутентификации, изменив hadoop.security.authentication на kerberos и обеспечив корректное отображение доменных имён через _HOST.
Вопрос: Какие существуют практики по настройке ACL в HDFS?
ACL следует рассматривать как дополнительный уровень контроля доступа поверх POSIX‑прав. Рекомендуется планировать ACL по ролям и проектам, использовать дефолтные ACL для наследования в директориях и регулярно проводить аудит ACL. Практика: назначать минимально необходимые права, избегать избыточных правил и документировать их в политике доступа.
Вопрос: Каковы риски делегируемых токенов и как их минимизировать?
Основные риски связаны с утечкой токенов в логах, проксированиях и неверной настройкой обновления токенов. Минимизировать можно за счёт ограничения срока жизни токенов, использования защитных каналов связи, надёжного хранения Credentials и строгого контроля за распространением токенов через сервисы кластера.
Вопрос: Как взаимодействуют Kerberos, ACL и делегируемые токены в реальных рабочих сценариях?
Kerberos обеспечивает аутентификацию, ACL - детальный контроль доступа к данным, а делегируемые токены позволяют сервисам действовать от имени пользователя в рамках разрешённых действий. В реальных сценариях сервисы обмениваются билетами и токенами, ACL применяется к операциям над файлами, а токены защищают сервис‑уровневые вызовы в пределах политики доступа.
Вопрос: Что делать, если нужно включить безопасный доступ к Web UI Hadoop?
Включить Kerberos‑аутентификацию для веб‑ключей, включить соответствующие параметры безопасного веб‑аутентифицированного доступа и обеспечить доступ к Web UI через HTTPS. Это может потребовать настройки Kerberos для HTTP сервисов и донастройку политики авторизации.
Вопрос: Какие ключевые практики аудитa и мониторинга для безопасности HDFS?
Необходимо включить аудит Kerberos, ACL и токенов в журналирование и интегрировать их с SIEM. Рекомендуются регулярные проверки доступа к критическим директориям и файлам, мониторинг попыток несанкционированного доступа и уведомления об аномалиях.
Вопрос: Какие типичные ошибки встречаются при миграции в Kerberos‑защищённый режим?
Частые ошибки включают неверную настройку принципов и ключевых tab, неправильную подстановку _HOST в Principals, несоответствие временных окон билетов и проблемные обновления ключей в кластере. Важно выполнять миграцию поэтапно, тестировать конфигурации на тестовом окружении и документировать все изменения.
Вопрос: Каковы границы использования ACL по сравнению с традиционными UNIX‑правами?
ACL расширяют возможности традиционных UNIX‑прав, позволяя задавать разрешения на уровне пользователей и групп, включая наследование. Однако в некоторых случаях, особенно в больших командах, следует комбинировать ACL с политиками на уровне групп и документированной политикой управления данными, чтобы избежать конфликтов и двусмысленности в правах.
Вопрос: Какие рекомендации по выбору политик безопасности для нового кластера Hadoop?
Рекомендуется начать с Kerberos как базового уровня аутентификации, включить ACL для критических директорий, настроить делегируемые токены для сервисов, обеспечить TLS для всех компонентов и активно внедрять аудит и мониторинг. Важно также поддерживать документированные политики по ролям, минимизации прав и обновлениям инфраструктуры.


