

Мультиарендная архитектура Apache Kafka на Kubernetes с Strimzi: принципы, управление, безопасность и внедрение
Введение: мультиарендность Apache Kafka и роль Strimzi на Kubernetes
Мультиарендность (multi-tenancy) в контексте платформ потоковой передачи данных предполагает разделение ресурсов, данных и операций между несколькими независимыми арендаторами внутри единого кластера. Такой подход позволяет снизить суммарные затраты на инфраструктуру, повысить гибкость разработки и ускорить вывод сервисов в прод, сохраняя при этом строгие требования к изоляции, управляемости и безопасности. В среде корпоративной аналитики и цифровой трансформации Kafka выступает в роли центральной платформы обмена событиями между микросервисами, сервисами данных и системами интеграции. Для эффективного развертывания многопользовательской архитектуры на Kubernetes широко применяется фреймворк Strimzi - набор операторов, который автоматизирует развертывание, конфигурацию и эксплуатацию кластера Apache Kafka в контейнерной среде и на платформе OpenShift.
Развитие мультиарендной стратегии требует не только технической реализации, но и управленческой дисциплины: определение единых принципов именования топиков, разграничение прав доступа, политики хранения данных, квотирование и мониторинг производительности. В этом контексте Strimzi выступает как связующее звено между концепциями Kubernetes и спецификой Kafka: он предоставляет CRD-определения для кластера Kafka, топиков и пользователей, а также управляет жизненным циклом компонентов через комплексную логику восстановления, обновлений и масштабирования.
Стратегия внедрения мультиарендности в Kafka на Kubernetes должна опираться на три базовых тезиса: (1) логическая изоляция арендаторов через пространства имён и уникальные префиксы топиков; (2) аппаратная и логическая изоляция ресурсов через квоты на CPU, сеть и операции с топиками; (3) гарантии безопасности через многоступенчатую аутентификацию и авторизацию на уровне брокеров и клиентов. В рамках этой статьи мы рассмотрим принципы архитектуры, практические подходы к управлению темами и хранением данных, механизмы изоляции и квотирования, а также пути развертывания, эксплуатации и мониторинга мультиарендного кластера Kafka посредством Strimzi на Kubernetes.
Архитектура мультиарендного кластера Kafka: арендаторы, пространства имён и структура топиков
Мультитенантность предполагает, что каждое согласованное подразделение или бизнес-область получает отдельный набор ресурсов внутри общего кластера Kafka. Эту концепцию удобно реализовать через разделение на логические арендаторы, каждый из которых ассоциирован с определённым пространством имён в Kubernetes и собственной структурой топиков. В рамках архитектуры Strimzi арендаторы обычно моделируются следующим образом:
- арендаторы соответствуют именам пространств имён (namespaces) или их комбинации, определяющие границы администрирования и ресурсы;
- топики арендора формируются как единая группа топиков, сгруппированная под одним субъектом и управляемая соответствующим пользователем или сервисной учетной записью;
- общие политики хранения данных и повторного потребления закрепляются за каждым арендатором через конфигурацию топиков и соответствующие правила в разделе хранения (retention) и очистки.
Разделение на пространства имён является естественным способом реализовать физическую изоляцию на уровне Kubernetes: каждое пространство имён может содержать собственные ресурсы Strimzi - кластеры Kafka, пользователей и топики. В то же время следует помнить, что ресурсы уровня кластера, такие как CRD и роли Strimzi, имеют область действия на уровне всего кластера и требуют внимательного управления версиями и конфигурациями. В идеальном сценарии применяется один оператор Strimzi на кластер Kubernetes, ответственный за управление всеми экземплярами Kafka внутри данного кластера, чтобы исключить пересечения версий и конфликтов управления.
Стратегии именования топиков играют ключевую роль для поддержания чистоты архитектуры. Рекомендуется избегать в названиях топиков информации, подлежащей изменениям со временем (такие как имена потребителей, технические параметры или метаданные). Однотипные схемы именования упрощают применение политик ACL (списков управления доступом) и облегчают аудит. Примером может служить префиксная схема вроде tenant1.orders, tenant1.analytics.events и т. п. В рамках Strimzi можно задать политики создания топиков и классами политик, чтобы централизовать правила и снизить вероятность ошибок.
Изменение конфигураций на уровне брокеров и темпоральная настройка параметров обеспечивают баланс между доступностью и эффективностью. В контексте мультиарендного кластера не рекомендуется позволять пользователям самим создавать топики (auto.create.topics.enable=false). Это предотвращает появление несанкционированной инфраструктуры и упрощает управление политиками хранения и квотами.
Тотем мультиарендности в Kubernetes требует продуманной стратегии квотирования и ограничений. Квоты выступают как инструмент ресурсового разделения между арендаторами. Типы квот включают:
- квоты частоты запросов, ограничивающие влияние арендатора на обработку запросов брокеров и следящие за потреблением CPU;
- квоты на операции с топиками (создание, удаление, изменение) для предотвращения перегрузки кластера;
- серверные квоты брокера, такие как лимит на входящие соединения, ограничение количества соединений на брокер и ограничение по источнику IP.
Такой набор квот обеспечивает устойчивость к нагрузкам и предсказуемость поведения в условиях совместного использования кластера. В практике Strimzi поддерживает интеграцию этих квот через конфигурации CRD и соответствующие механизмы контроля ресурсов в Kubernetes и Kafka.
Важно понимать, что архитектура мультиарендного кластера - это не только техническая модель, но и модель операционной ответственности: централизованные политики, аудит, мониторинг и управление изменениями должны быть встроены в процессы эксплуатации и развития инфраструктуры.
Управление топиками и хранением данных: retention, политики очистки и повторного потребления
Эффективное управление топиками в мультиарендной среде требует детального разбора политики хранения данных и механизмов повторного потребления. Во-первых, retention - период, на протяжении которого данные остаются в логах брокеров, до их удаления или архивации. Во-вторых, политика очистки (log cleanup policy) определяет поведение после достижения порога хранения: чистка удалением старых сегментов или компракция. Важна координация между политиками хранения и требованиями арендаторов по доступности исторических данных и возможности повторного потребления сообщениями.
Каждый топик может иметь индивидуальные параметры retention.hours, retention.ms, segment.bytes и другие параметры, отвечающие за хранение и размер сегментов. Однако в мультиарендной среде целесообразно устанавливать базовую политику по умолчанию и предоставлять арендаторам возможность по согласованию устанавливать ограниченные параметры для своих топиков в рамках общего согласования. Такие параметры часто реализуются через политики создания топиков в рамках Strimzi и через CRD-определения, которые позволяют задавать консервативные значения для хранения, retention и чистки.
Повторное потребление (re-consumption) тем не менее требует особого внимания к конфигурациям consumer group offsets и к поведению потребителей. В корпоративных сценариях критично обеспечить возможность восстановления данных после сбоев без потери консистентности. Это достигается за счет:
- корректной конфигурации параметров retention и cleanup;
- обеспечения согласованного режима потребления, включая параметры auto-offset-reset и минимальные задержки;
- мониторинга задержек и потребительских групп с использованием инструментов наблюдения, например Prometheus и JMX-метрик.
Стратегия хранения должен учитывать требования бизнеса: для критичных арендаторов данные должны храниться дольше, для экспериментальных проектов - меньше. Strimzi предоставляет средства управления темами (KafkaTopic) и пользователей (KafkaUser), что позволяет централизованно задавать политики хранения и доступ к данным во всей среде.
Изоляция арендаторов и квотирование ресурсов: CPU, запросы, квоты на операции и сетевые лимиты
Изоляция арендаторов - один из краеугольных камней мультиарендной архитектуры. В Kubernetes она достигается через разделение по пространствам имён, лимитами ресурсов и соответствующими настройками в Kafka. В рамках Strimzi возможно применение нескольких подходов изоляции:
- аппаратная изоляция: лимиты CPU и памяти на поды брокеров и на сам кластер Kafka в целом через ресурсы Kubernetes (requests/limits);
- логическая изоляция: разделение топиков и потребительских групп между арендаторами, а также ограничение операций с топиками через ACL;
- сетевые изоляционные уровни: контроль входящего трафика и ограничение между арендаторами на уровне сети.
Ключ к эффективной изоляции - точная настройка квот на операции и частоту запросов. Квоты частоты запросов ограничивают ресурс CPU, необходимый брокеру для обработки запросов определенного арендатора. Это особенно важно, поскольку чрезмерная активность одного арендатора может снижать общую пропускную способность брокера для остальных арендаторов. В большинстве сценариев квоты на запросы оказываются более эффективными, чем квоты на входящую/исходящую сетевую пропускную способность, поскольку CPU-узко-узкие места чаще приводят к снижению throughput на уровне брокера.
Помимо этого, администратора следует рассмотреть квоты на операции с топиками (создание, удаление, изменение) и серверные квоты на стороне брокера, такие как:
- ограничение скорости приема новых соединений;
- максимальное число соединений на брокера;
- ограничение по IP-адресу, с которого допускаются соединения.
Эти инструменты позволяют поддерживать устойчивую производительность кластера и снижают риск перегрузок, вызванных административным или клиентским поведением одного арендатора. Strimzi, будучи операторами Kubernetes, предоставляет механизмы управления этими квотами через CRD и связанные конфигурации. В сочетании с Kubernetes’ами ResourceQuota и LimitRange администраторам доступна гибкая и предсказуемая модель использования ресурсов.
Развертывание мультиарендного кластера на Kubernetes с Strimzi не исключает рисков некорректной конфигурации, поэтому важно реализовать процедуры изменения конфигураций через контролируемые каналы, CI/CD и тщательное тестирование, чтобы минимизировать риски деградации сервиса и неприятных сбоев.
Безопасность и управление доступом: шифрование, аутентификация и авторизация в мультиарендной среде
Безопасность мультиарендной архитектуры Kafka в Kubernetes строится вокруг трех взаимодополняющих слоёв: шифрование, аутентификация и авторизация. В Strimzi реализуются современные практики безопасной эксплуатации:
- шифрование: TLS (Transport Layer Security) обеспечивает конфиденциальность и целостность данных в пути между клиентами и брокерами, а также между брокерами внутри кластера. Strimzi позволяет конфигурировать TLS между всеми компонентами через слушатели, включая взаимную аутентификацию (mTLS) и проверку подлинности клиентских сертификатов.
- аутентификация: Strimzi поддерживает все базовые механизмы аутентификации, реализуемые Kafka. Это включает:
- mTLS на слушателях, обеспечивающий взаимную аутентификацию между клиентами и брокерами;
- SASL/SCRAM (Salted Challenge Response Authentication Mechanism) для безопасной аутентификации пользователей по паролю;
- OAuth 2.0 для интеграции с внешними идентификационными провайдерами и централизованной аутентификации;
- пользовательскую аутентификацию для специальных сценариев и адаптаций.
- авторизация: для контроля доступа к операциям и ресурсам Kafka применяются механизмы ACL (Access Control Lists), OAuth 2.0-управление, Open Policy Agent (OPA) и пользовательская авторизация. ACL позволяют ограничивать чтение, запись, управление топиками, создание и удаление объектов, обеспечивая границы между арендаторами.
- управление учетными данными: Strimzi автоматизирует создание и управление секретами, включая сертификаты TLS и учетные данные пользователей, обеспечивая безопасность хранения и выдачи ключей доступа. В рамках мультиарендной среды это критически важно для соблюдения принципа минимальных привилегий и быстрого восстановления доступности после инцидентов.
Важно отметить, что TLS-шифрование применяется для защиты данных в транзите, но обеспечение полного уровня безопасности требует также учета аспектов на уровне хранения (например, шифрование томов в хранилище Kubernetes) и методик управления секретами (например, интеграции с external secret store). Strimzi упрощает настройку TLS, а внедрение OAuth 2.0 и OPA позволяет выстроить гибкие политики доступа, соответствующие требованиям нормативной базы.
Поддерживаемые механизмы аутентификации и авторизации Strimzi: mTLS, SASL/SCRAM, OAuth 2.0, OPA и пользовательская аутентификация
В рамках Strimzi поддерживаются основные и расширенные механизмы аутентификации и авторизации, что позволяет строить сложные и безопасные модели доступа для разных арендаторов и сервисов:
- Аутентификация
- mTLS: взаимная TLS-аутентификация на уровне слушателей Kafka обеспечивает доверенный обмен данными между клиентами и брокерами.
- SASL/SCRAM: механизм на базе паролей, который обеспечивает безопасную аутентификацию без передачи паролей в открытом виде.
- OAuth 2.0: интеграция с внешними OAuth 2.0 идентификационными провайдерами дает единый подход к аутентификации для множества сервисов и арендаторов.
- пользовательская аутентификация: возможность реализации собственных схем аутентификации в рамках требований специфических проектов.
- Авторизация
- ACL-списки: базовый и понятный подход к разграничению операций на уровне топиков, кластеров и потребителей.
- OAuth 2.0: согласование с внешними системами авторизации для динамического управления правами доступа.
- Open Policy Agent (OPA): политика доступов на основе декларативных правил, обеспечивающая гибкие и сложные зависимости между арендаторами и операциями.
- пользовательская авторизация: возможность реализации специфических схем проверки разрешений.
Эта многослойная архитектура аутентификации и авторизации позволяет соответствовать требованиям регуляторных и корпоративных стандартов, а также обеспечивает гибкую адаптацию к различным организациям и бизнес-процессам.
Развертывание и эксплуатация Kafka в Kubernetes через Strimzi: жизненный цикл кластера, обновления и восстановление
Эксплуатация Kafka на Kubernetes через Strimzi включает полный цикл развертывания, мониторинга, обновления и восстановления кластера. Основные принципы:
- жизненный цикл кластера: Strimzi обеспечивает создание кластера Kafka, мониторинг состояния и автоматическое восстановление после сбоев. CRD Kafka описывает параметры кластера, такие как количество брокеров, ресурсы, конфигурации, слушатели, политика обновлений и прочее.
- обновления: обновления кластера выполняются через контролируемый процесс обновления, минимизирующий простои. Strimzi поддерживает стратегию rolling update и откат в случае проблем. Перед обновлениями важно проверить совместимость версий Kafka, Zookeeper (If used), и Strimzi, а также провести тестовую миграцию в стенде.
- восстановление: в случае сбоя Strimzi может автоматически восстанавливать кластер, повторно создавать узлы, пересобирать топологии и восстанавливать состояния топиков и разделов. Восстановление требует корректной настройки репликаций и сохранности данных, чтобы минимизировать риск потери данных.
Развертывание Strimzi на Kubernetes может осуществляться через Helm-чарт или через официальный манифесты CRD. В любом случае следует обеспечить согласование версий между Strimzi и версией Kafka, а также обеспечить совместимость с инфраструктурой хранения данных, сетевыми политиками и механизмами мониторинга.
Эксплуатация мультиарендного кластера требует внимания к политикам обновлений и к планам отказо-устойчивости. Включение в процесс испытаний и тестирования миграций, а также обсуждение условий отката, договор каких кластеров и какие пространства имен управляются одним или несколькими операторами Strimzi - ключевые элементы устойчивого внедрения.
Архитектура Strimzi: операторы, CRD и управление пользователями и топиками
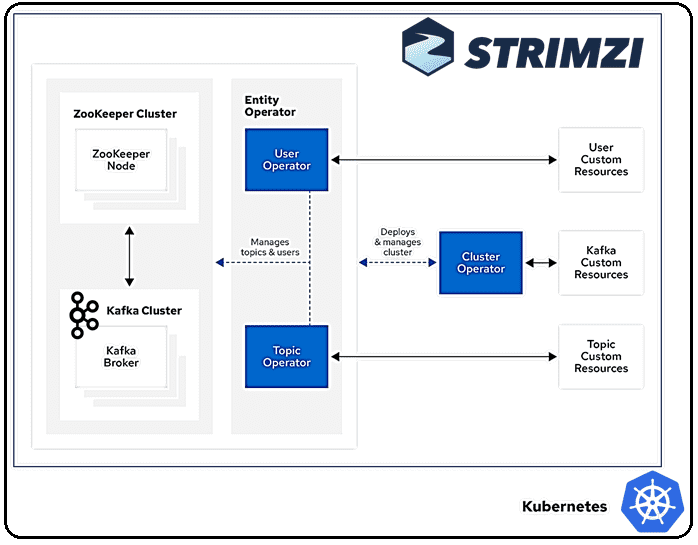
Структура Strimzi в Kubernetes базируется на концепции операторов, которые автоматизируют жизненный цикл кластеров Kafka и связанных ресурсов. Основные составляющие:
- Cluster Operator (CO): главный оператор, который управляет кластерами Kafka по CRD, осуществляет создание, обновления, масштабирование, мониторинг и восстановление.
- Kafka CRD: описывает кластер Kafka, количество брокеров, конфигурации слушателей, параметры хранения, сетевые настройки и политики обновления.
- KafkaTopic CRD: управляет топиками, позволяет задавать параметры хранения, репликации и политики очистки на уровне темы.
- KafkaUser CRD: описывает пользователей, их ключи доступа и сертификаты, а также параметры аутентификации.
- Другие CRD: такие как KafkaBridge, если интеграция со спортами потоковых данных/REST-API требуется.
Операторы Strimzi реализуют концепцию управляемости через reconciliation loop: они постоянно следят за состоянием ресурсов, сравнивают их с желаемым состоянием, и при необходимости приводят к консистентному желаемому состоянию. Это позволяет поддерживать предсказуемое поведение кластера и упрощает внедрение новых арендаторов и топиков.
Управление пользователями и топиками в Strimzi осуществляется через соответствующие CRD. Пользователи создаются как секреты с сертификатами и учетными данными, топики - как объекты KafkaTopic с настройками ретенции и партиций. Это обеспечивает гибкую и централизованную конфигурацию доступа и структурирования данных для каждого арендатора.
Конфликты при использовании нескольких операторов Strimzi: риски, изоляция ресурсов и рекомендации
Использование нескольких операторов Strimzi в одном кластере Kubernetes может привести к конфликтам и непредсказуемому поведению. Возможные источники конфликтов включают:
- конфликты в управлении CRD: CRD** - ресурсы, которые чаще всего имеют глобальный характер в масштабе кластера; несколько операторов могут пытаться управлять одними и теми же ресурсами, вызывая гонки состояний;
- версии операторов: разные версии Strimzi могут вносить несовместимые изменения в CRD, конфигурации и логику обновления, что приводит к несогласованности между кластерами и операторами;
- ресурсы кластера: каждый оператор может пытаться управлять общими ресурсами кластерной инфраструктуры, например секрета, ролями и настройками безопасности, что может привести к конфликтам политики и прав доступа.
Чтобы минимизировать риски, рекомендуются следующие практики:
- устанавливать Strimzi в отдельном пространстве имён от кластера Kafka и компонентов, чтобы обеспечить четкое разделение ресурсов;
- использовать один оператор Strimzi на управление всеми экземплярами Kafka внутри кластера Kubernetes, чтобы исключить дублирование действий и конфликты версий;
- регулярно обновлять Strimzi и совместимую версию Kafka для поддержания функций и исправлений, а также тщательно планировать миграции между версиями.
- внедрять политики GitOps и контролировать изменение конфигураций через репозитории и проверочные окружения, чтобы минимизировать риск некорректных обновлений.
Эти рекомендации позволяют сохранить единообразие управления и устойчивость к сбоям в мультиарендной среде, даже при наличии нескольких разработок и эксплуатационных команд.
Практическое развёртывание Strimzi: варианты размещения, разделение в пространствах имён и единый оператор
Практическое развёртывание Strimzi может быть реализовано через несколько сценариев, каждый из которых ориентирован на конкретные требования инфраструктуры и организации:
- единый оператор Strimzi для всего кластера: один ClusterOperator, который управляет всеми кластерами Kafka, топиками и пользователями в рамках всего кластера Kubernetes;
- разделение операторов по пространствам имён: выделение отдельного пространства имён под Strimzi отдельно от кластера Kafka может усилить изоляцию конфигураций и обеспечить более простое управление версиями;
- единый оператор с несколькими кластерами Kafka: поддерживает централизованное управление несколькими кластерами в рамках одного пространства имён, или как отдельные кластеры в разных пространствах имён, но под контролем одного оператора;
- Helm- и operator-driven развёртывания: Strimzi может быть установлен через Helm-чарт или через манифесты Kubernetes, что обеспечивает гибкость в корпоративной среде.
В любом случае ключевые параметры - это совместимость версий между Strimzi и Kafka, корректная настройка CRD, детальная настройка политик доступа и квот, а также план мониторинга и резервирования. Практическая реализация требует продуманной стратегии тестирования и верификации, а также документирования всех изменений для аудита и поддержки.
Риски, уязвимости и ограничения мультиарендного кластера: зависимости версий, совместимость и мониторинг
Многоуровневые зависимости в мультиарендной среде создают комплексную матрицу рисков:
- зависимости версий: несовместимость между версиями Strimzi, Kafka и Kubernetes может привести к нестабильной работе, конфликтам конфигурации и отказам в обновлениях;
- совместимость и миграции: миграции между версиями должны учитывать CRD-изменения, конфигурационные параметры и поведение механизмов аутентификации/авторизации;
- управление хранением: особенности конкретного хранилища (например, распределенного блочного хранилища) и политики шифрования должны быть согласованы с требованиями к задержкам и пропускной способности;
- мониторинг и безопасность: мультиарендный подход усложняет мониторинг, аудирование и реагирование на инциденты. Необходимо внедрить централизованные дашборды, метрики и логи на уровне кластера и арендаторов, поддерживая требования по соответствию.
Рекомендованные практики снижения этих рисков включают:
- строгий контроль версий и совместимости между Strimzi, Kafka и Kubernetes;
- тестирование обновлений в стенде, включая сценарии восстановления после сбоев и миграций;
- внедрение единой стратегии мониторинга, включая Prometheus, Grafana, JMX-метрики и алерты;
- применение безопасных политик доступа, аудит и журналирование для каждй из арендаторов.
Эти меры позволяют снизить риски, повысить надёжность мультиарендной среды и обеспечить предсказуемость в эксплуатации и развитии.
Метрики эффективности и показатели: пропускная способность, задержки, SLA и влияние квот
Эффективность мультиарендной архитектуры Kafka на Kubernetes измеряется через комплексные показатели:
- пропускная способность (throughput): измеряется в сообщениях в секунду или байтах в секунду и анализируется по арендаторам для выявления аномалий;
- задержки (latency): временная задержка доставки сообщений, включая задержку в очереди, обработку на брокерах и сетевые задержки;
- SLA: соблюдение договорённых уровней обслуживания для каждого арендатора, включая минимальные показатели доступности и задержек;
- влияние квот: анализ влияния квот на частоту запросов и операции с топиками на производительность кластера; обнаружение «узких мест» и перераспределение ресурсов.
Роль мониторинга в мультиарендной среде не ограничивается только технической стороной: он обеспечивает прозрачность для бизнес-единиц, позволяет проводить аудит по скорости обработки событий и обеспечивать соответствие соглашениям об уровне сервиса. В рамках Strimzi и Kubernetes можно использовать стандартные инструменты мониторинга, такие как Prometheus и Grafana, а также интеграцию with JMX-exporter для сбора метрик из JVM-брокеров. Набор метрик, связанных с квотами и ограничениями, помогает оперативно выявлять ситуации, когда один арендаторовый поток перегружает общую инфраструктуру, и корректировать настройки.
Кейсы применения в реальных сценариях: сценарии внедрения в корпоративной среде
Реальные сценарии внедрения мультиарендного Kafka на Kubernetes с Strimzi чаще всего ориентированы на крупные организации и крупные предприятия с несколькими бизнес-юнитами. Примеры типичных кейсов:
- банковские и финансовые организации: разделение на арендаторов по бизнес-линиям, с усиленными требованиями к аудиту, шифрованию и безопасному доступу; требования к хранению соответствуют регуляторным стандартам и внутренним политикам.
- телекоммуникационные компании: обработка больших объемов данных через стриминговые каналы между сервисами подписки, аналитики и системами мониторинга; важна способность быстро масштабироваться и сохранять историю данных для аналитики.
- производство и розничная торговля: сценарии реального времени, когда данные о поставках, запасах и продажах направляются в разные сервисы и системы аналитики. Архитектура поддерживает быструю адаптацию под новые требования и лояльное масштабирование.
- государственный сектор: требования к контролю доступа, аудиту, изоляции и совместимости с регуляторными нормами. Мультиарендная архитектура на базе Strimzi позволяет унифицировать инфраструктуру обмена данными и снизить стоимость владения.
Эти кейсы демонстрируют ценность подхода к мультиарендной архитектуре при условии строгой дисциплины в области управления, безопасности и мониторинга.
Интеграция технологических стеков и синергия: Kafka с Kubernetes/OpenShift, мониторинг и CI/CD
Интеграция Kafka с Kubernetes и OpenShift базируется на совместимости контейнерной среды, средств оркестрации и механизмов развертывания. В рамках Strimzi обеспечиваются тесные связи:
- управление жизненным циклом: Strimzi аккуратно синхронизирует жизненный цикл кластера Kafka, управляет обновлениями и восстановлением в рамках Kubernetes;
- мониторинг: интеграция с Prometheus и Grafana, сбор метрик JMX и Kafka-слушателей, создание дашбордов для мониторинга производительности и использования квот;
- CI/CD и GitOps: внедрение процессов непрерывной интеграции и доставки для конфигураций кластера, включая автоматическую проверку CRD, темплейтов и политик доступа. GitOps-подход позволяет оперативно обновлять инфраструктуру и сохранять историю изменений, что особенно важно в мультиарендной среде.
Интеграция также включает совместную работу с системой управления секретами, использующей внешнее хранилище секретов (например, Vault или Kubernetes Secrets) для безопасного распределения ключей и сертификатов. В OpenShift особое внимание уделяется сетевой политике и интеграции с безопасностью платформы, в том числе с использованием ServiceAccounts, Role-Based Access Control (RBAC) и ограниченных режимов запуска подов.
Применение в различных экономических секторах: банковский, телеком, производство, розничная торговля и государственный сектор
Развертывание мультиарендной архитектуры Kafka на Kubernetes с Strimzi находит применение в разнообразных экономических секторах, где требуется распределение и анализ потоков данных в реальном времени. В банковском секторе мультиарендность обеспечивает раздельное управление транзакциями и мониторингом риска между подразделениями, соблюдая требования по аудиту и сохранности данных. В телекоммуникациях архитектура поддерживает массовый обмен событиями, телеметрией и аналитикой, необходимой для обеспечения качества услуг. Производственные компании используют стриминг-аналитику для мониторинга цепочек поставок, прогноза спроса и оптимизации процессов. Розничная торговля получает возможность оперативно обрабатывать данные о клиентах, запасах и покупательских тратах, что улучшает персонализацию и управление акциями. Государственный сектор может использовать мультиарендный Kafka для единой инфраструктуры обмена данными между ведомствами, с учетом регуляторных требований к хранению, аудиту и доступу.
Во всех случаях критически важны планирование, безопасность, мониторинг и управление доступом, а также согласованная политика хранения и секретов. Strimzi обеспечивает необходимый набор инструментов для достижения этих целей, обеспечивая гибкость и управляемость в рамках корпоративной инфраструктуры.
Конкурентный анализ решений и их дифференциация: Strimzi против альтернатив и платформа Confluent
На рынке решений для развёртывания Kafka в контейнеризированных средах Strimzi занимает важное место как открытое решение, адаптированное под Kubernetes и OpenShift. В сравнении с платной платформой Confluent и прочими альтернативами Strimzi имеет следующие характерные особенности:
- открытость и свобода выбора: Strimzi** - проект с открытым исходным кодом, без лицензирования за счет использования базового Apache Kafka и связанных инструментов;
- управляемость в Kubernetes: специализация на Kubernetes и OpenShift позволяет интегрироваться с механизмами оркестрации, сетевых политик, секретов и мониторинга;
- гибкость и контроль: Strimzi предоставляет CRD-уровневое управление кластерами, пользователями и топиками, что подходит для компаний, которые требуют детального контроля и настройки;
- стоимость владения: отсутствие лицензионной платы за использование Strimzi может быть преимуществом для компаний с ограниченным бюджетом, однако требует инвестиций в операционные процессы и специалистов для поддержки.
С другой стороны, платформа Confluent, помимо Kafka, включает расширение функциональности через управляемые сервисы, расширенную аналитику и интеграции, но требует лицензионных затрат и часто ограничивает гибкость самостоятельного управления на уровне инфраструктуры. В конечном счете выбор между Strimzi и альтернативами зависит от требований к контролю, стоимости, регуляторных требований и готовности инвестировать в операционную экспертизу.
Практические рекомендации и дорожная карта внедрения: этапы, тестирование, миграции и поддержка
Внедрение мультиарендной архитектуры Kafka на Kubernetes с Strimzi требует последовательного подхода, включая следующие этапы:
- Стратегия и планирование:
- определить гранулярность арендаторов (пространства имён, префиксы топиков);
- выбрать подход к квотированию и политике хранения;
- определить требования к аутентификации и авторизации, а также источники секретов и ключей.
- Архитектура и проектирование:
- спроектировать CRD-модель для кластера Kafka, топиков и пользователей;
- определить стратегию обновлений и откатов, а также план мониторинга;
- определить способы интеграции с CI/CD и GitOps.
- Развертывание и настройка:
- развернуть Strimzi в выделенном пространстве имён, создать базовую конфигурацию кластера Kafka и тестовую среду;
- настроить TLS-слушатели, аутентификацию и ACL;
- внедрить квоты и политики хранения, соответствующие требованиям арендаторов.
- Тестирование:
- выполнить нагрузочное тестирование с моделированием поведения нескольких арендаторов;
- проверить сценарии обновления и восстановления;
- проверить совместимость версий Strimzi и Kafka в ходе обновлений.
- Миграции и переход:
- планировать миграцию существующих кластеров в мультиарендную архитектуру;
- обеспечить плавный переход без потери истории и минимальных простоев;
- внедрить процесс аудита и мониторинга.
- Эксплуатация и поддержка:
- настроить непрерывный мониторинг, алертинг и журналирование;
- поддерживать актуальные версии Strimzi и Kafka;
- обеспечить плановую работу с секретами и безопасностью.
Эта дорожная карта обеспечивает систематический подход к внедрению и последующей эксплуатации мультиарендной архитектуры Kafka на Kubernetes.
Вопрос-Ответ:
-
Вопрос: Что такое мультиарендность в контексте Kafka и зачем она нужна?
Ответ: Мультиарендность означает разделение ресурсов, данных и доступа между несколькими независимыми арендаторами внутри одного кластера Kafka. Это снижает стоимость инфраструктуры, улучшает управляемость и обеспечивает необходимые требования к изоляции и безопасности. -
Вопрос: Как Strimzi упрощает развертывание Kafka на Kubernetes?
Ответ: Strimzi предоставляет набор операторов и CRD (Kafka, KafkaTopic, KafkaUser), которые автоматизируют развертывание, конфигурацию, обновления и восстановление кластера Kafka, упрощая эксплуатацию и управление топиками и пользователями. -
Вопрос: Какие механизмы аутентификации и авторизации поддерживает Strimzi?
Ответ: Strimzi поддерживает mTLS, SASL/SCRAM, OAuth 2.0 и пользовательскую аутентификацию; для авторизации - ACL, OAuth 2.0, Open Policy Agent (OPA) и пользовательскую авторизацию. -
Вопрос: Какие меры применяются для изоляции арендаторов в мультиарендной среде?
Ответ: Изоляция достигается через разделение по просторствам имён Kubernetes, настройку квот на CPU, операции с топиками и сетевые ограничения, а также использование ACL для контроля доступа к топикам и операциям. -
Вопрос: Какие риски сопровождают установку нескольких операторов Strimzi в одном кластере?
Ответ: Риски включают конфликты CRD и версий операторов, несовместимость между версиями, конфликт ресурсов, а также трудности в управлении обновлениями. Рекомендованы единый оператор на кластер и разделение по пространствам имён. -
Вопрос: Какие аспекты следует учитывать при планировании миграции к мультиарендной архитектуре?
Ответ: Необходимо определить гранулярность арендаторов, согласовать политики хранения и квоты, обеспечить совместимость версий, подготовить процесс миграции и протестировать обновления и откаты в тестовой среде. -
Вопрос: Какие сектора наиболее активны в применении мультиарендной Kafka на Kubernetes?
Ответ: Банковский сектор, телекоммуникации, производство, розничная торговля и государственный сектор - все они требуют строгой изоляции, аудита, мониторинга и управления данными в реальном времени. -
Вопрос: Каковы ключевые преимущества использования Strimzi по сравнению с коммерческими платформами?
Ответ: Основные преимущества - открытость и свобода использования, гибкость в настройке под корпоративные требования, глубокая интеграция с Kubernetes/OpenShift, а также возможность контроля на уровне инфраструктуры без зависимостей от крупных поставщиков услуг.