

Безопасность в дата-платформах: доступ, шифрование, аудит
Безопасность является неотъемлемой частью архитектуры современной дата-платформы. По мере роста объёмов данных, увеличения числа источников и расширения аналитических сценариев возрастает и поверхность потенциальных рисков: несанкционированный доступ, утечки информации, нарушение требований регуляторов и ошибки в управлении доступом. В таких условиях защита данных должна рассматриваться не как отдельная функция, а как системная архитектурная дисциплина, охватывающая инфраструктуру, приложения, процессы обработки данных и управление доступом.
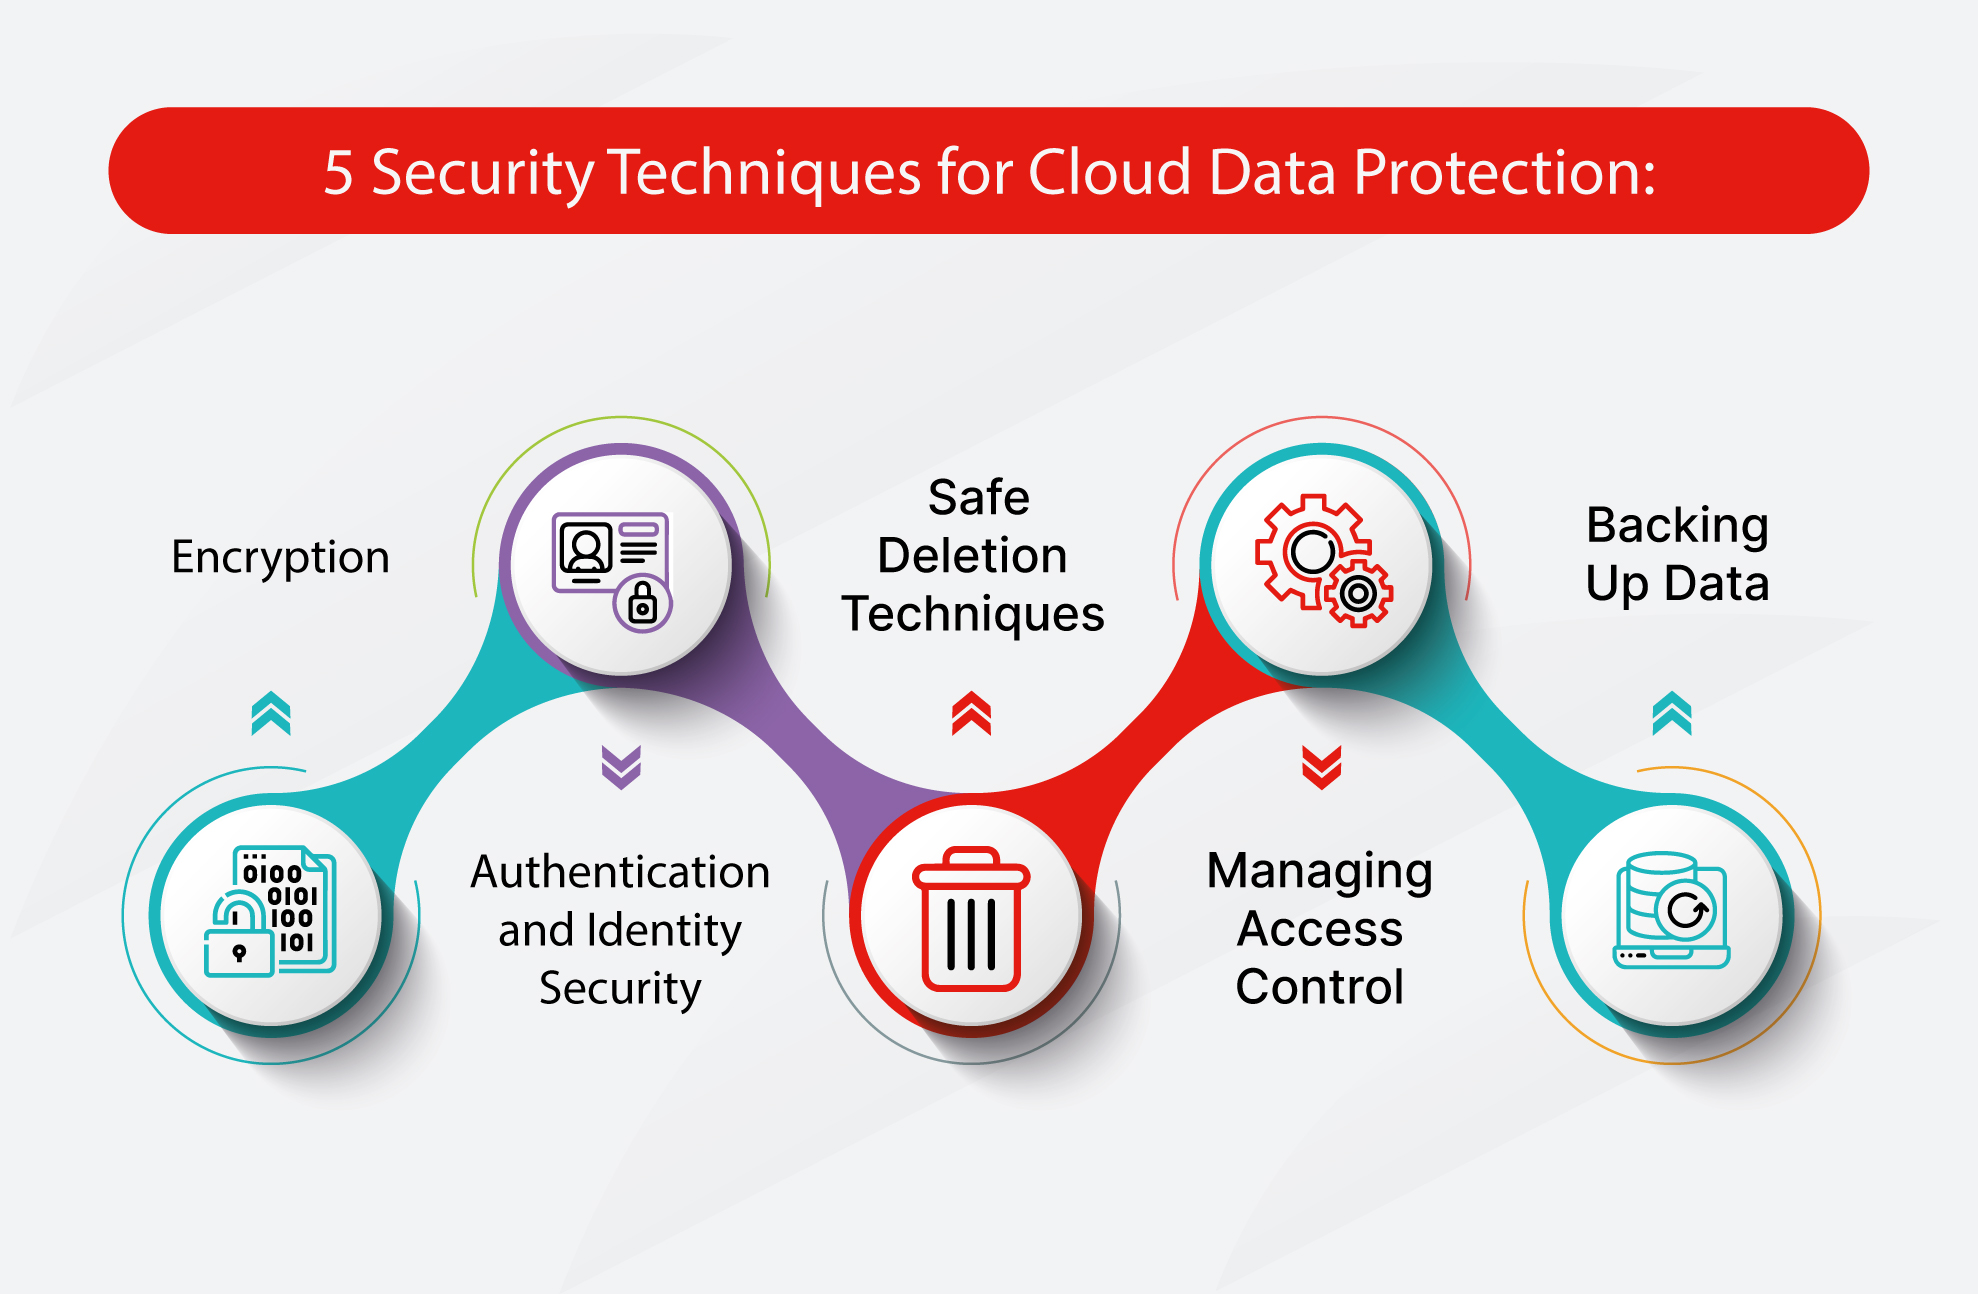
В этом разделе рассматриваются ключевые принципы и архитектурные подходы к безопасности дата-платформ: управление идентификацией и доступом, шифрование данных на различных уровнях, сетевые и сервисные политики, аудит и мониторинг, а также соответствие требованиям регуляторов. Особое внимание уделяется интеграции практик Zero Trust, DevSecOps и политик управления данными, которые позволяют строить устойчивую и контролируемую экосистему работы с данными в корпоративной среде.
- Введение: безопасность в дата-платформах — цели, принципы и контекст применения
- Терминология: основные понятия в доступе, шифровании и аудите
- Архитектура безопасности дата-платформ: уровни, границы и взаимодействия компонентов
- Стратегия управления доступом: IAM, RBAC, ABAC и политики
- Zero Trust для дата-платформ: принципы, модель и реализации
- Идентификация и аутентификация: MFA, SSO, федеративность
- Авторизация данных: политики доступа, PDP/PIP, атрибуты и контекст
- Безопасность сетей дата-платформ: сегментация, периметр, сетевые политики
- Шифрование на покое: криптографические технологии, ключи и KEK/CMK
- Шифрование в движении: TLS, mTLS, VPN и прокси-сервисы
- Шифрование на уровне столбцов и маскирование: безопасные представления данных
- Защита целостности и доступности: резервирование, безотказность, DRP
- Аудит и мониторинг: что и как собрать, где хранить, как анализировать
- Соответствие требованиям и регуляторика: GDPR, HIPAA, PCI-DSS и др.
- Безопасность данных в слоистых архитектурах: Lakehouse, Data Lake, Data Warehouse
- Безопасность ETL/ELT и потоков обработки данных
- API и сервисы дата-платформ: API gateways, OAuth, mTLS, аутентификация между сервисами
- Безопасность в мультиоблачной и гибридной среде: управление идентификацией и политики
- Разработка безопасной дата-платформы: DevSecOps и SBOM, тестирование безопасности
- Тестирование и оценка безопасности: SAST, DAST, IaC‑сканирование, purple team
- Архитектурные паттерны защиты данных: сегментация данных, изоляция, данные с безопасными слоями
- Риски и анти-паттерны: основные ловушки и способы их обхода
- Метрики эффективности безопасности: KPI, показатели безопасности процессов
- Планы развития и зрелость: дорожная карта внедрения, планы развития
- Кейсы внедрения: индустриальные сценарии и уроки из практики
- Будущее безопасности дата-платформ: квантовая криптография, конфиденциальность вычислений, федеративная аналитика
Безопасность данных невозможно обеспечить только отдельными инструментами — она должна быть встроена в архитектуру всей платформы данных: от хранения и обработки до управления доступом и политик Data Governance.
Узнайте, как выстроить полноценную Data Platform, где безопасность, управление данными и аналитическая инфраструктура работают как единая система — от Data Warehouse и Data Lake до Lakehouse-архитектуры и AI-ready среды.


