

Управление доступом, секретами и криптографией: секреты, KMS, безопасное хранение
Краткое введение (объясняет, зачем эта тема важна в общей логике курса или книги)
В контексте CI/CD для ML и MLOps автоматизация тестирования данных, моделей и инфраструктуры требует не только эффективных механизмов развёртывания и тестирования, но и строгого контроля доступа к данным и секретам, надёжного хранения ключей и надёжной криптографической защиты. Без управляемого доступа к секретам, без надлежащего KMS и без согласованной политики секретности любая автоматизация рискует стать каналом утечки критически важных артефактов: обучающих данных, гиперпараметров, приватных ключей, токенов доступа и сертификатов. Эта глава посвящена архитектурным принципам, практикам и технологическим решениям, которые позволяют безопасно управлять секретами, обеспечивать защиту данных в состоянии покоя и в передаче, а также интегрировать эти механизмы в конвейеры CI/CD для ML/ML Ops.
В рамках курса мы рассматриваем как концептуальные основы: модели угроз, принципы минимально необходимого доступа (least privilege), управление жизненным циклом ключей и секретов, так и конкретные практические реализации: открытые и российские решения, методики интеграции в пайплайны, примеры кода и настройки.
Введение
Управление доступом к секретам и криптоинфраструктуре (ключам, сертификатам, токенам) - критический компонент надёжной архитектуры данных и ML-пайплайнов. Принципы, которые мы обсуждаем, включают:
- Разделение обязанностей и аудит: кто имеет право создавать, изменять и получать доступ к секретам; какие действия документируются.
- Защита ключей в движении и в состоянии покоя: использование KMS/CKMS, аппаратного обеспечения (HSM) и envelope encryption.
- Управление жизненным циклом секретов: создание, владение, обновление, ротация, аудит и аннулирование.
- Безопасная интеграция в CI/CD: хранение секретов в безопасной системе, управление секретами в пайплайнах без риска утечек в логах и образах.
Эта глава структурирована так, чтобы перейти от теории к архитектурной реализации и далее к практическим кейсам и рискам. В качестве примера мы рассмотрим как современные решения для секретов и KMS интегрируются в облачные конвейеры, а затем предложим набор проверенных практик, применимых как на открытом софте, так и в рамках российских технологий.
Теоретические основы и терминология
- Секреты (secrets): данные, требующие конфиденциальности (ключи, пароли, токены, сертификаты, окна доступа к данным и моделям).
- Управление доступом: набор политик, ролей и прав, регламентирующих, кто может читать, писать, обновлять или отзывать доступ к секретам.
- KMS (Key Management Service): сервис управления ключами - создание, хранение, использование и ротация криптографических ключей.
- HSM (Hardware Security Module): аппаратное устройство, обеспечивающее физическую защиту и защиту ключей от несанкционированного доступа.
- Envelope encryption: техника шифрования, при которой данные шифруются с использованием симметричного DEK, а DEK шифруется с помощью KEK в KMS/HSM.
- ГОСТ/совместимая криптография: применение отечественных нормативно-правовых стандартов и алгоритмов в контексте российского рынка; часто требует интеграции с криптопровайдерами типа КриптоПро.
- RBAC и ABAC: подходы к управлению доступом через роли (RBAC) и атрибуты (ABAC).
- Audit и повышение доверия: сбор детализированных журналов доступа, периодические аудиты, проверки соответствия требованиям регуляторов.
- Secrets as code и secretless подходы: практика хранения секретов отдельно от кода; использование инструментов, которые позволяют автоматизировать доступ к секретам без явного внедрения секретов в образы или переменные окружения.
Методологии и подходы
- Zero Trust: доступ к секретам и к сервисам должен подтверждаться, даже если компонент находится внутри вашей сети.
- Least Privilege: пользователи и сервисы получают минимальный набор прав, достаточный для выполнения задач.
- DevSecOps и GitOps для секретов: секреты управляются как управляемый конфигурационный артефакт, но хранятся в изолированной системе, интегрированной в конвейеры.
- Автоматическая ротация ключей: планирование и выполнение ротации без простоев, с минимизацией времени, в течение которого данные доступны в зашифрованном виде.
- Контроль жизненного цикла PKI: управление сертификатами, подписями, доверенными цепочками и обновлениями окольных цепочек.
- Защита в движении и в покое: TLS/mTLS для взаимодействий сервисов, шифрование на уровне столбца/файла, использование ключей из KMS для обертки данных.
Архитектура и технологическая реализация
Архитектурная карта управления секретами
- Источник секретов: человеческие и системные учетные данные, API-ключи, сертификаты, приватные ключи.
- Система секретов (Secrets Management): централизованное хранилище секретов с политиками доступа.
- KMS/HSM: хранение корневых ключей и ключей шифрования; поддержка envelope encryption.
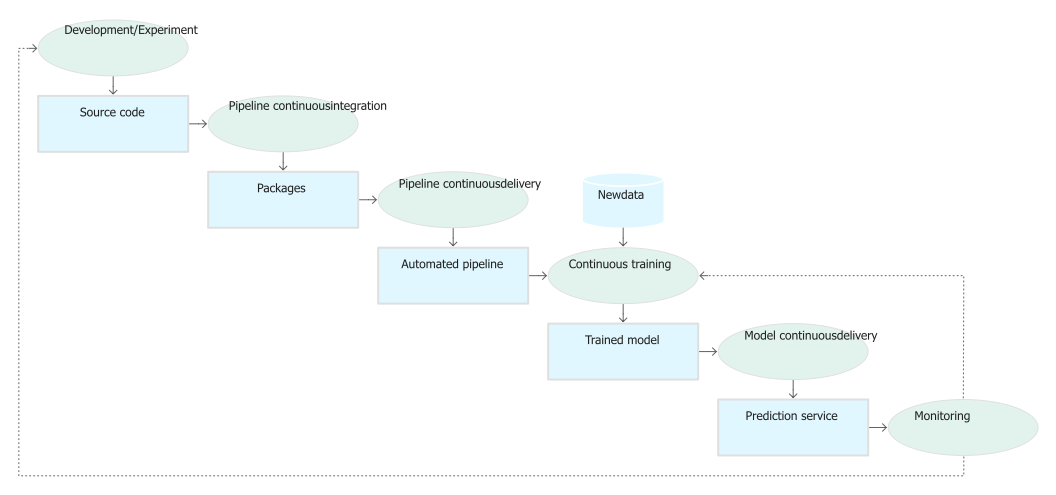
- Конвейеры CI/CD: интеграция секретной инфраструктуры в сборку, тестирование и развёртывание без раскрытия секретов.
- Приложения и сервисы: сервисы ML/MLops, которые получают временный доступ к секретам через подписанные токены/credentials.
[ Пользователь/Сервис ]
       |
       | TLS/MTLS (аутентификация)
       v
[ API/Secret Broker (Vault, KMS, Azure KV, Yandex KMS) ]
       |
       | Decrypt( DEK ) / GetSecret( path, roles )
       v
[ Приложение/CI/CD ]
Технологические решения
- Open-source:
- HashiCorp Vault: централизованное управление секретами, интеграции с Kubernetes, AppRole, Kubernetes auth, Transit для криптографии.
- Mozilla SOPS: шифрование файлов конфигураций и секретов в репозиториях с поддержкой Tink и KMS.
- Sealed Secrets (Bitnami): секреты, упакованные в Kubernetes, которые распаковываются на кластере, без хранения на внешнем хранилище.
- Tink: криптографическая библиотека высокого уровня, поддерживающая envelope encryption и форматированную сериализацию ключей.
- Российские решения и интеграции:
- Yandex Cloud KMS: управление ключами и криптографией в рамках экосистемы Яндекс.Облако, интегрируется с сервисами в рамках политики доступа.
- КриптоПро: криптография и инструменты защиты на основе ГОСТ, интеграция с PKI инфраструктурой и СКЗИ, совместимо с правовыми требованиями РФ.
- Инструментарий для интеграции в круг российских стандартов: аутентификация через ОТС/ИАС, набор ключевых сервисов, совместимые API.
Примеры архитектурных решений
- Защищённая цепочка поставок данных:
- Данные зашифрованы на стадии подготовки данных.
- DEK защищается в KMS/HSM, доступ к DEK ограничен по ролям.
- Модель сериализации секретов в пайплайны происходит через секретные менеджеры.
- Модельная интеграция в CI/CD:
- Конвейеры получают временные креденшелы через сервисные роли.
- Секреты используются как временные переменные окружения, не сохраняются в логах.
- Образы и артефакты подписываются сертификатами, ключи для подписи - также из KMS.
Интеграционные паттерны
- Kubernetes + Vault:
- Vault хранит секреты, Kubernetes автомонтирует их в поды по запросу через секреты Vault.
- AppRole/Token authentication для сервисов, привязанных к конкретным Namespace/ServiceAccount.
- GitHub Actions / GitLab CI:
- Секреты централизованно хранятся в Vault или облачном KMS.
- Секретные переменные используются в пайплайнах, но не попадают в логи; временные креды получают через интеграцию с аутентификацией.
- SOPS + KMS:
- Конфигурационные файлы в репозитории зашифрованы SOPS, расшифровка выполняется на уровне сборки с использованием ключей из KMS.
Организационные и процессные аспекты
- Управление ролями и доступами:
- Вводятся роли для разработчиков, аналитиков, инженеров ML, операторов конвейера и администраторов безопасности.
- Политики ABAC, RBAC и контекстные правила по критериям проекта, данным, окружению и времени суток.
- Жизненный цикл ключей:
- Создание ключей; инфраструктура для автоматической ротации; аудит действий с ключами.
- Непрерывная проверка целостности и соответствия требованиям регуляторов.
- Политики секретности:
- Определение того, какие типы секретов хранятся в каком хранилище, и как часто их следует обновлять.
- Определение сроков ротации и способов восстановления доступа.
- Аудит и соответствие:
- Включение журналирования доступа к секретам, связанных объектов и попыток доступа.
- Регулярные аудиты, тесты на проникновение, проверки соответствия требованиям ГОСТ/ISO.
Практические примеры и кейсы (open-source и российские решения)
Open-source кейсы
- Vault + Kubernetes:
- Архитектура: Vault как централизованный секретный хранилище, Kubernetes интеграция через Kubernetes auth и Secret injection.
- Пример сценария: сервис получает временный токен через AppRole; секреты запрашиваются по определённому пути; применение секретов в контейнере через Kubernetes Downward API или через Vault Agent.
- Преимущества: гибкость политик, поддержка множества механизмов аутентификации, гибкость в управлении секретами.
- Ограничения: требует дополнительного управления и контроля; обновления навыков у команды.
- Mozilla SOPS + KMS:
- Архитектура: шифрование конфигураций в репозитории, расшифровка в CI/CD или на исполнителе.
- Преимущества: упрощение работы с конфигурациями в кодовой базе, минимизация утечек секретов.
- Ограничения: требует надёжной интеграции с ключами KMS и учётом времени жизни ключей.
- Sealed Secrets (Bitnami) для Kubernetes:
- Архитектура: секрет шифруется на клиенте и разворачивается на кластере через контроллер.
- Преимущества: упрощение управления секретами в Kubernetes без внешнего секретного хранилища.
Российские решения и примеры интеграции
- Yandex Cloud KMS:
- Архитектура: централизованное управление ключами в рамках экосистемы Яндекс.Облако; поддерживает envelope encryption и аудит.
- Применение: шифрование атрибутов данных, ключей доступа к хранилищам, секретов в конвейерах.
- Особенности: интеграция с сервисами Яндекс.Облака, соответствие требованиям локального регулирования.
- КриптоПро и ГОСТ:
- Архитектура: использование криптографических модулей и PKI, поддержка стандартов ГОСТ.
- Применение: защита документов, подписывание артефактов, криптографическая защита конфигураций и моделей.
- Особенности: важна для проектов, работающих в рамках российских регуляторных требований.
- Интеграция в локальные решения:
- Примеры инфраструктурные решения, где секреты хранятся в корпоративных SSO/Identity провайдерах, совместно с локальными HSM/КриптоПРО.
Технические детали реализации (алгоритмы, схемы, протоколы, интеграции)
Современные криптографические подходы
- Envelope encryption:
- Данные: шифруются симметричным алгоритмом AES-256-GCM.
- DEK: AES-256-GCM, который шифруется KEK в KMS/HSM.
- KEK: ключ в KMS/HSM, с поддержкой HSM для защиты ключей.
- Алгоритмы и протоколы:
- TLS 1.2/1.3 для передачи секретов между сервисами.
- mTLS для аутентификации сервисов внутри кластера.
- RSA/ECDSA для подписей и сертификатов.
- ГОСТ криптография (когда требуется соответствие требованиям РФ) - проверенная совместимость через криптопровайдеры.
- Аудит и протоколирование:
- Ведение детальных журналов доступа к секретам и ключам для соответствия регуляторным требованиям.
- Регулярные аудиты и тесты управления ключами.
Пример реализации (KMS + Vault)
- Vault Transit для криптографии:
- Используется для шифрования данных без хранения секретов в Vault, создаются и используются временные ключи.
- AppRole и Kubernetes secrets:
- Подмодули: AppRole предоставляет сервисы временный токенам; Kubernetes auth позволяет сервисам автоматически получать доступ к секретам.
- Пример Terraform/Ansible:
- Включение Vault в пайплайн, установка политик на основе ролей, автоматическая ротация ключей.
Пример кода
- Пример Python: запрос к Vault и дешифровка секретов с использованием токена временной сессии.
import hvac
client = hvac.Client(url='https://vault.example.com', token='s.xxxxx')
# Запрашиваем секрет
secret = client.secrets.kv.v2.read_secret_version(path='ml/production/db')
db_password = secret['data']['data']['password']
print(db_password)
- Пример YAML для Kubernetes Secret через Sealed Secrets:
apiVersion: bitnami.com/v1alpha1
kind: SealedSecret
metadata:
  name: ml-db-secret
spec:
  encryptedData:
    password: AgB2...encrypted...
- Пример конфигурации SOPS для конфигурации ML pipeline:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: ml-pipeline
spec:
  template:
    spec:
      containers:
- name: ml-worker
          image: ml-pipeline:latest
          env:
- name: DB_PASSWORD
              valueFrom:
                secretKeyRef:
                  name: ml-secrets
                  key: db_password
Интеграции с облачными сервисами
- AWS KMS / AWS Secrets Manager:
- Ключи AWS KMS используются для шифрования секретов, Secrets Manager - для управления доступом и версионированием.
- Google Cloud KMS / Secret Manager:
- Аналогичное решение: шифрование данных в Cloud, управление секретами.
- Azure Key Vault:
- Хранение секретов, ключей и сертификатов; интеграция с сервисами и CI/CD.
Архитектурные принципы реализации
- Разделение ролей и ответственности: кто имеет доступ к секретам, кто может инициировать ротацию.
- Ротация и экологичность управления: ключи должны вращаться регулярно, а приложения - получать обновлённые ключи без перерыва.
- Минимизация данных в конфигурациях пайплайна: секреты не должны попадать в логи, артефакты, образы.
- Безопасное хранение и доступ: секреты должны храниться в системах, которые снабжены аудитом, правами доступа и защитой ключей.
Риски, ограничения и типовые ошибки
- Недостаточное разделение полномочий: злоумышленник может получить доступ к секретам при отсутствии надлежащего контроля.
- Неправильная настройка RBAC/ABAC: избыточные права ведут к потенциальной утечке.
- Секреты в коде и логах: хранение секретов в репозиториях или логах - частая причина инцидентов.
- Отсутствие аудита по ключам: без журналирования сложно выявлять злоупотребления или утечки.
- Неправильная реализация PKI: ошибки в цепочке доверия и сертификатах могут существенно осложнить доступ к сервисам.
- Проблемы совместимости ГОСТ/криптоинфраструктуры и стандартов: потребности в интеграции с локальными криптопроviders могут усложнять архитектуру.
- Неправильная ротация ключей в конвейерах: задержка в обновлении ключей может вызвать простои или незащищённость данных.
Перспективы развития направления
- Расширение применения envelope encryption и усовершенствование интеграции в CI/CD: автоматизация ротации ключей с минимальным воздействием на пайплайны.
- Применение постквантовой криптографии (PQC) в KMS и их интеграция в критические пайплайны.
- Расширение использования аппаратного уровня защиты (HSM) и облачных HSM-решений для ключей и сертификатов.
- Усиление Zero Trust в секретной архитектуре ML/ML Ops: непрерывная проверка подлинности и контекста доступа.
- Глобальная совместимость: поддержка нормативов и стандартов разных регионов, включая ГОСТ и национальные политики безопасности.
Заключение
Управление доступом, секретами и криптографией в контексте CI/CD для ML и MLOps - это не только технология, но и организационная дисциплина. Эффективная система секретов должна сочетать современные криптографические методы, надёжные KMS/HSM, чётко прописанные политики доступа и процессы аудита. Важнейшая задача - минимизировать риск утечки артефактов на протяжении всего конвейера: от подготовки данных до развёртывания обученных моделей. В этой главе представлен набор практик и решений, который помогает команды строить безопасную и устойчивую инфраструктуру для автоматизированной проверки и развёртывания моделей, сохраняя контроль над секретами и ключами на протяжении всего цикла жизни проекта.
Вопрос-Ответ (FAQ)
Что такое envelope encryption и зачем он нужен в CI/CD для ML?
Envelope encryption разделяет данные и ключи: данные шифруются симметрично, DEK шифруется KEK в KMS/HSM. Это обеспечивает защиту секретов на уровне хранения и передачи, снижает риск компрометации при утечке одного элемента, облегчает ротацию ключей без переработки инфраструктуры.
Какие основные способы аутентификации используются для доступа к секретам в пайплайнах?
AppRole (Vault), Kubernetes ServiceAccount и Kubernetes Auth, OAuth2/OIDC, временные токены, интеграция с SSO. Важно сочетать аутентификацию с контекстом задачи и минимизацией прав.
Что выбрать: облачный KMS или локальный Vault?**
Это зависит от регуляторных требований и инфраструктуры**: если требуется гибкость, мультиоблачность и интеграции, Vault как open-source решение. Для централизованного управления и интеграции в экосистеме конкретного облака - соответствующий KMS (AWS, GCP, Azure) или российские аналоги (Yandex Cloud KMS). В гибридных средах часто используется сочетание: Vault как единый слой секретов и облачный KMS для ключей.
Какие риски особенно критичны в контексте ML/ML Ops?
Утечки данных и моделей через неправильно управляемые секреты; секреты в логах, образах и архивах; отсутствие аудита и контроля доступа; несвоевременная ротация ключей; неправильная настройка PKI и TLS.
Как обеспечить безопасность конфигураций в репозиториях кода?
Хранить конфигурации в зашифрованном виде (SOPS), хранение ключей в KMS/ Vault, использование механизма Sealed Secrets для Kubernetes, исключение секретов из логов и артефактов.
Какие российские решения чаще всего применяются в контексте KMS и секретов?
Яндекс.Облако KMS, интеграция с ГОСТ/криптографией через КриптоПро, поддержка регуляторных требований РФ, а также интеграции с локальными инструментами безопасности и PKI.
Какие принципы политики доступа стоит соблюдать в ML пайплайнах?
Принцип минимального доступа, разделение обязанностей, периодическое подтвердение прав, аудит доступа, использование временных учетных данных и автоматическая ротация.
Какой пример архитектуры можно привести для безопасного хранения секретов в ML конвейере?
Архитектура: сервисы ML получают доступ к секретам через Vault/ KMS; данные шифруются как envelope encryption; ключи хранятся в HSM/ KMS; конвейеры CI/CD используют временные сигнатуры; аудит доступа к секретам ведётся регулярно.
Как проектировать тестирование секретности в ML пайплайне?
Включать проверки на отсутствие секретов в логах и артефактах; тесты на корректность аутентификации и авторизации; тестовые сценарии ротации ключей; сценарии восстановления после инцидентов.
Какие направления исследований перспективнее в контексте секретов и KMS?
Внедрение PQC в KMS, расширение автоматизации ротации ключей, улучшение интеграций между открытым ПО и российскими криптопровайдерами, усиление Zero Trust моделей в пайплайнах, усиление аудита и мониторинга доступа к секретам.
Эта глава содержит систематизированное и практико-ориентированное описание подходов к управлению доступом, секретами и криптографией в рамках CI/CD для ML и MLOps. Она предназначена для аналитиков, архитекторов, руководителей data-направлений и ИТ-директоров, стремящихся обеспечить безопасность и устойчивость конвейеров без ущерба для скорости разработки и тестирования.
Если ваша компания планирует масштабировать проекты машинного обучения, ключевым фактором становится создание устойчивой ML-платформы с практиками MLOps и автоматизированными CI/CD-процессами.
Узнайте, как внедрить искусственный интеллект для бизнеса - от стратегии до внедрения: от оценки готовности компании и архитектуры AI-платформы до разработки AI-ассистентов, корпоративных AI-агентов и решений на базе генеративного AI, интегрированных в ключевые бизнес-процессы.


