

Безопасность и инфраструктура AI-решений
Почему безопасность становится центральной темой AI-внедрений
Искусственный интеллект уже не экзотика. В компаниях запускаются десятки ассистентов, RAG-базы знаний, агентные системы.
Но вместе с эффектом ускорения процессов возникает новая зона риска — информационная безопасность и инфраструктурная зрелость.
AI-модель может быть самой умной в мире, но без защищённой инфраструктуры она превращается в уязвимость:
- утечки конфиденциальных данных,
- неконтролируемые подключения,
- «галлюцинации» с последствиями для комплаенса,
- рост затрат и нестабильность сервисов.
Безопасность и инфраструктура — это несущие конструкции цифрового интеллекта.
Только на этом фундаменте AI-решения становятся промышленными, управляемыми и совместимыми с требованиями бизнеса и законодательства.
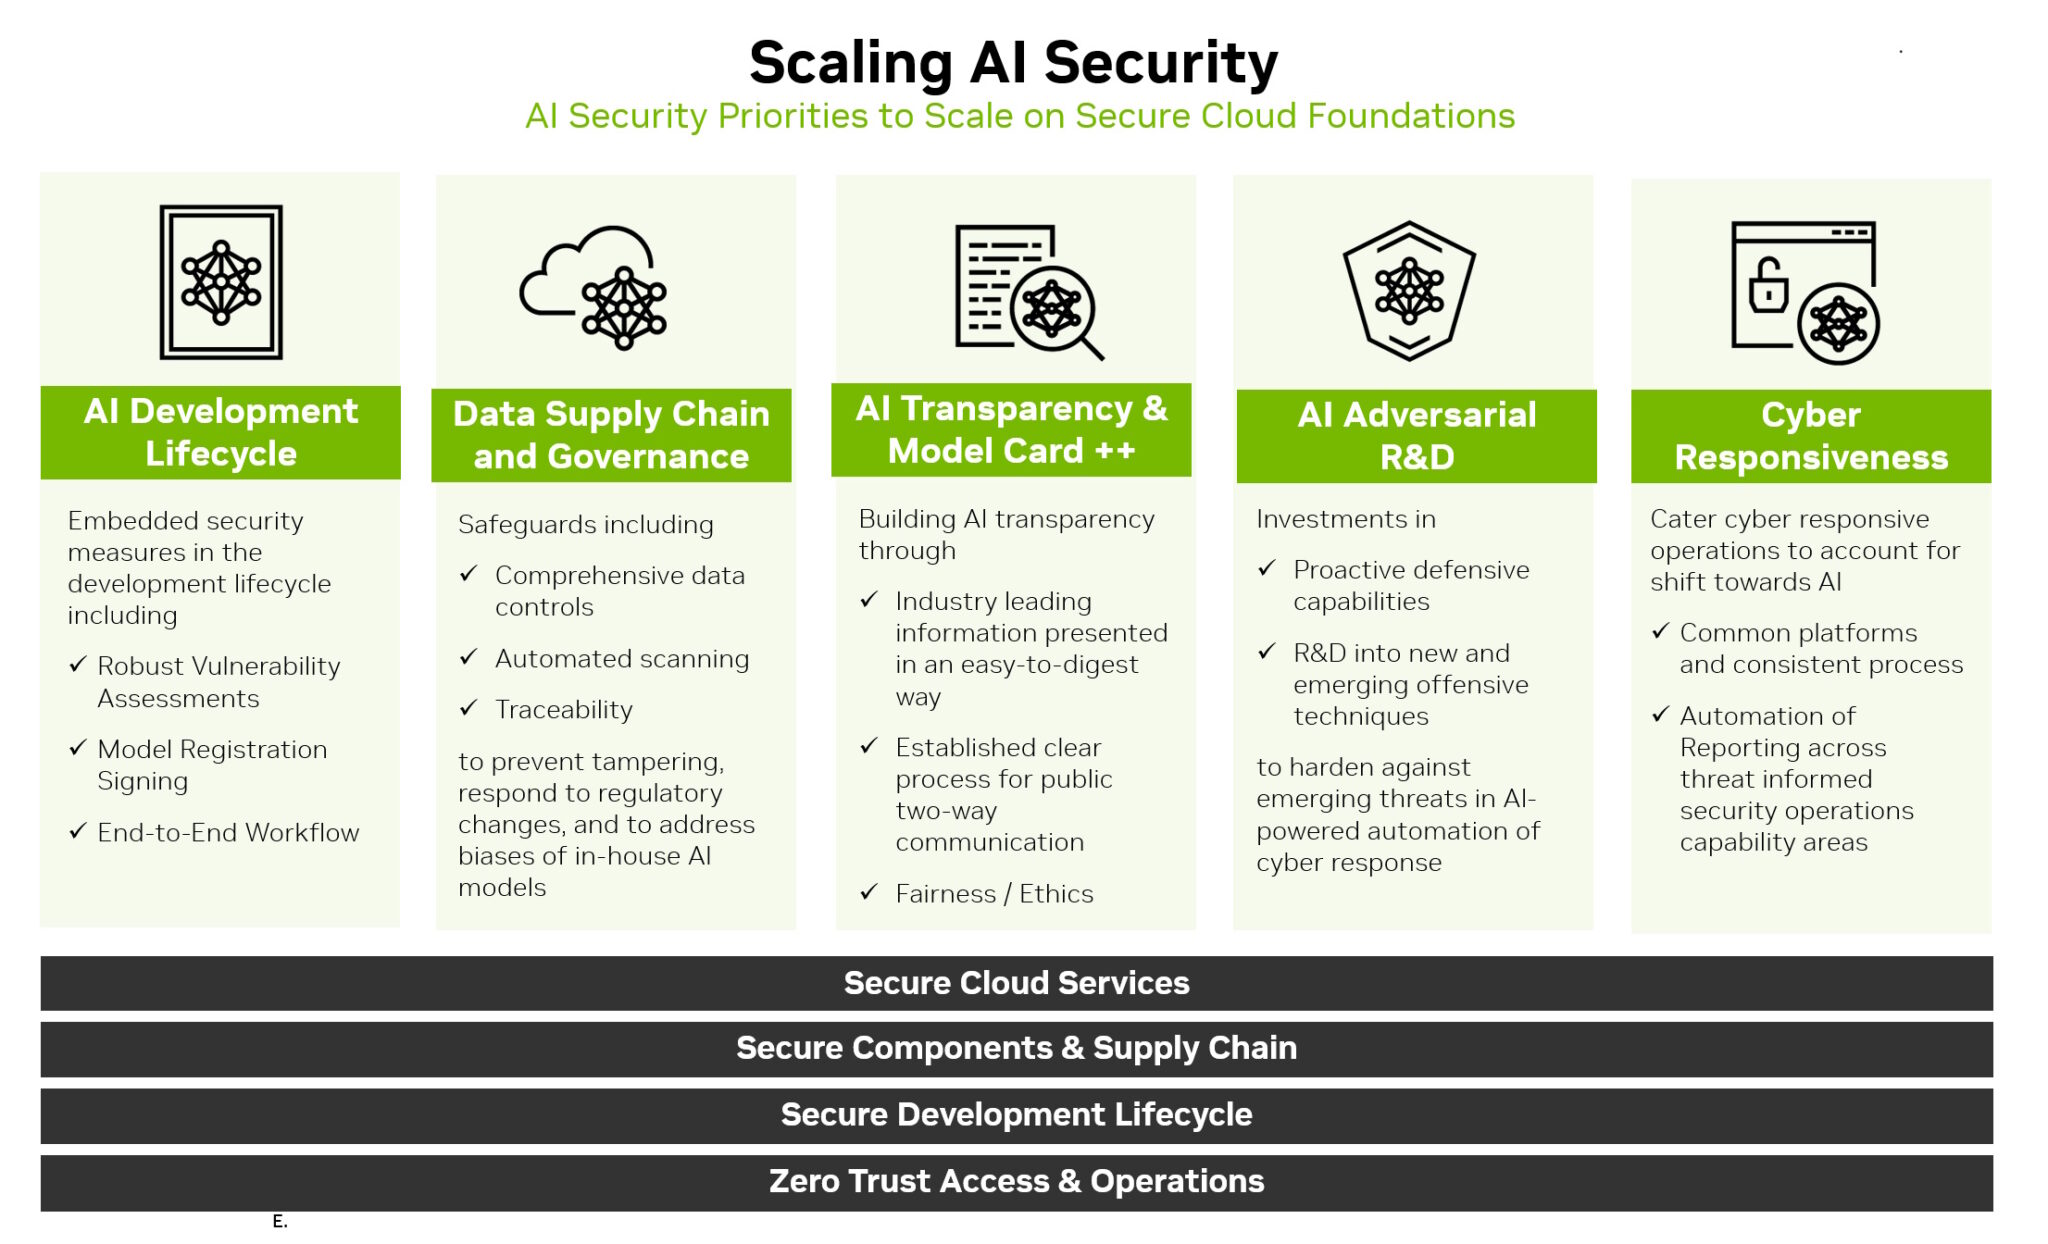
Что включает понятие безопасности и инфраструктуры AI-платформы
В нашем понимании корпоративная безопасность и инфраструктура AI — это совокупность из восьми взаимосвязанных слоёв:
- Изоляция среды и контроль доступа.
- Защита данных (в покое и в движении).
- Аудит, мониторинг и трассируемость.
- Обеспечение отказоустойчивости и Disaster Recovery.
- Контроль поставок и жизненного цикла моделей.
- Безопасность контента и действий AI-агентов.
- Соответствие регуляторике и политикам.
- Инфраструктурная устойчивость: вычисления, хранение, сети, DevOps.
Эти блоки образуют сквозную архитектуру защиты, где каждый уровень усиливает другие.
1. Изоляция среды и управление доступом
В корпоративных внедрениях ключевое требование — контроль, где и как обрабатываются данные.
Изоляция
- AI-сервисы разворачиваются в приватных контурах (on-premise или VPC в облаке).
- Доступ из внешних сетей ограничен, межсетевые шлюзы фильтруют весь трафик.
- Среда LLM/агентов помещается в sandbox — без прямого доступа к исходным БД.
Управление доступом
- Единая аутентификация (SSO) через Active Directory, LDAP, Keycloak, Azure AD.
- RBAC/ABAC-модель: разграничение по ролям, отделам, типам данных.
- Временные токены и short-lived credentials для сервисных аккаунтов.
- JIT-access и контроль «четырёх глаз» для администраторов.
Пример из практики
В крупном банке AI-ассистент анализа договоров работает в отдельной подсети с RBAC-контролем. Даже разработчики не имеют доступа к исходным PDF — только к эмбеддингам, созданным сервисом в защищённой зоне.
2. Защита данных: хранение, передача, обработка
Данные — основа AI. Любая утечка — не только репутационный, но и юридический риск.
Шифрование
- At rest: AES-256, собственные или облачные KMS/HSM.
- In transit: TLS 1.3, mTLS между микросервисами, сертификация сертификатов.
- In use: контейнеризация вычислений, защита временных файлов, отсутствие swap-dump.
Сегментация и маркировка
- Данные классифицируются (Public / Internal / Confidential / Restricted).
- Контейнеры и хранилища снабжаются метками доступа, которые учитываются при запросах к LLM.
Управление жизненным циклом
- Retention-политики, автоматическое удаление устаревших эмбеддингов.
- Immutable-storage (WORM) для журналов и аудита.
Пример эффекта
После внедрения автоматического шифрования и сегментации в промышленном холдинге риск несанкционированного доступа снизился на 80 %, а прохождение ИБ-аудитов ускорилось вдвое.
3. Аудит, мониторинг и трассируемость
Каждый запрос к AI-модели — потенциальная операция с чувствительными данными.
Поэтому архитектура должна быть полностью трассируемой.
Логирование
- Полный журнал: кто, когда, к какой модели обратился, какие документы использованы в контексте, какой ответ сформирован.
- Хранение логов в централизованной SIEM-системе (ELK, Splunk, ArcSight).
Мониторинг
- Метрики: latency, throughput, accuracy, groundedness, стоимость токенов.
- Prometheus + Grafana / OpenTelemetry для трассировки цепочек RAG.
Алертинг
- Срабатывание на аномалии: всплеск запросов, рост ошибок 5xx, увеличение токенов.
- Интеграция с SOC и Service Desk — инциденты фиксируются автоматически.
Цель — чтобы каждая генерация ответа могла быть доказуема: источник данных → версия модели → результат.
4. Отказоустойчивость и Disaster Recovery
AI-платформа должна работать так же надёжно, как ERP или бухгалтерия.
Избыточность
- Горизонтальное масштабирование моделей (replica pods / autoscaling).
- Резервные узлы баз данных и векторных хранилищ.
Резервное копирование
- Snapshots + point-in-time recovery.
- Ежедневные инкрементальные бэкапы и еженедельные полные.
- Проверка восстановления (DR drills).
Оркестрация и управление
- Kubernetes / Openshift / Nomad.
- Infrastructure as Code — Terraform, Ansible.
- Политики HA/DR в SLA.
Планируемый эффект
99,95 % доступности сервисов; сокращение времени восстановления (RTO) с 4 часов до 30 минут.
5. Контроль поставок и жизненного цикла моделей
Модель — тоже программный артефакт. Она требует версионирования, сертификации и мониторинга.
- Репозитории моделей и эмбеддингов в Nexus/MLflow Registry.
- Хэш-контроль и цифровая подпись моделей.
- Политика утверждения (model approval workflow).
- MLOps/LLMOps — отладка, A/B-тесты, roll-back, контроль дрейфа.
- Monitoring drift: сравнение реальных ответов с эталоном, оповещение при деградации.
Выгода: прозрачность и управляемость. Можно доказать, какая версия модели использовалась при конкретном ответе клиенту.
6. Безопасность контента и действий AI-агентов
В отличие от классических приложений, AI-агенты способны выполнять действия.
Поэтому требуется «поведенческая безопасность»:
- Политики действий (tool policies) — ограничение API/методов, с которыми агент может взаимодействовать.
- Верификация шагов — действия высокого риска требуют подтверждения пользователя.
- Content filters и guardrails — блокировка генерации неэтичного, оскорбительного или запрещённого контента.
- Zero-trust tools — каждый вызов инструментов проходит аутентификацию и логирование.
- Context sandbox — ограничение размера и состава контекста, чтобы модель не получила лишние данные.
7. Соответствие законодательству и корпоративным политикам
Международные стандарты
ISO 27001/27701, NIST AI RMF, SOC 2, GDPR, DORA, AI Act (EU).
Российские требования
152-ФЗ, 187-ФЗ, Постановление № 1119, ГОСТ Р 57580, методики ФСТЭК/ФСБ.
Внутренние регламенты
- политика этичного использования AI,
- правила хранения персональных и клиентских данных,
- контроль доступа и удаления,
- регламент аудита и инцидентов.
Мы проектируем архитектуру так, чтобы каждый элемент был аттестуем.
Это облегчает прохождение проверок и делает внедрение юридически защищённым.
8. Инфраструктура: вычисления, хранение, сеть
Надёжность AI-платформы зависит от грамотной инженерии инфраструктуры.
Вычисления
- GPU-кластер (NVIDIA A100/L40, AMD MI300) или CPU-кластер для inference.
- Контейнеризация — Docker/K8s, поддержка NVIDIA Runtime.
- Планирование ресурсов (Resource Quota, autoscaler).
Хранение
- Объектные S3-хранилища (MinIO, Ceph, VK Object Storage).
- Реляционные БД (PostgreSQL, Greenplum) + векторные БД (Qdrant, Weaviate).
- Кэш (Redis/KeyDB).
- Разделение зон (prod/dev/test), отдельные пространства имён.
Сеть
- Private VPC, межсетевые ACL, VPN-каналы.
- IDS/IPS, WAF, NAT Gateway, reverse-proxy (Envoy/Nginx).
- Service Mesh (Istio/Linkerd) — сквозная политика безопасности и телеметрия.
Отраслевое применение безопасной инфраструктуры
Финансы
- LLM-ассистенты для комплаенса и аналитики — в приватных контурах без выхода в интернет.
- Разделение окружений «для обучения» и «для эксплуатации».
- Полное шифрование данных клиентов.
Промышленность
- On-premise-развёртывание в технологических сетях без доступа к внешним сервисам.
- RAG-индексы с контролем версий документов.
- Сертификаты соответствия требованиям ФСТЭК.
Ритейл
- Облачные гибридные схемы: публичная модель + закрытые данные через прокси-RAG.
- Контроль передачи контента, защита клиентских персональных данных.
Государственный сектор
- Полная изоляция, сертифицированные средства защиты, физическая сегментация.
- Все операции проходят через сертифицированные шлюзы.
IT и телеком
- Гибридная мультиоблачная среда — часть вычислений в VK Cloud, часть on-prem.
- Сеть с Zero Trust Policy, сквозная аутентификация сервисов.
Экономические и организационные эффекты
- Снижение рисков утечек и штрафов — до 90 %.
- Сокращение времени аудита и сертификации — в 2–3 раза.
- Рост доверия клиентов и партнёров.
- Понижение операционных затрат благодаря централизации защиты и мониторинга.
- Готовность к масштабированию — новые AI-модули включаются в существующий периметр без дублирования.
Как строится безопасная инфраструктура AI-платформы
Этап 1. Анализ угроз и требований
Сбор нормативных требований, модель угроз, выявление зон конфиденциальности, выбор уровней защиты.
Этап 2. Проектирование и архитектура
Создание схемы сегментации, политик доступа, резервирования, выбора технологий.
Этап 3. Развёртывание и настройка
Установка кластеров, прокси, систем шифрования, журналирования, мониторинга.
Этап 4. Тестирование и аудит
Пентесты, нагрузочные и отказоустойчивые испытания, проверка Disaster Recovery.
Этап 5. Ввод в эксплуатацию
Создание регламентов, ролей, инструкций, обучение персонала, контроль изменений.
Этап 6. Поддержка и развитие
Регулярные апдейты, ревью безопасности, управление уязвимостями, дообучение персонала.
Планируемые показатели и эффект
|
Показатель |
До внедрения |
После внедрения |
|---|---|---|
|
Время аудита ИБ |
10 дней |
3 дня |
|
Количество ИБ-инцидентов в год |
12 |
≤ 2 |
|
Время восстановления (RTO) |
4 ч |
30 мин |
|
Потери при сбоях |
> 1 млн ₽ |
< 200 тыс ₽ |
|
Процент авто-мониторинга |
30 % |
95 % |
|
ROI проекта |
— |
250–400 % в первый год |
Типовые ошибки компаний
- Использование публичных LLM без приватного шлюза — утечка контента.
- Отсутствие шифрования данных «на диске».
- Недостаточная сегментация окружений dev/prod.
- Логи без централизации и ретенции.
- Отсутствие плана DR — невозможность быстро восстановиться.
- Нет контроля версий моделей — невозможно провести расследование.
Мы устраняем эти проблемы системно: архитектурно, процессно и документально.
Кейс-пример
Отрасль: фармацевтика.
Проблема: R&D-подразделения обменивались файлами через облачные сервисы без шифрования, что создавало риск утечки результатов исследований.
Решение: развёрнута on-premise AI-платформа с RAG-индексом, изолированным хранилищем и роль-бэйзд-доступом.
Результат: 100 % контроль доступа, скорость поиска информации выросла в 6 раз, прохождение внутреннего аудита без замечаний.
Почему компании выбирают нас
- Комплексный подход: от аудита и архитектуры до внедрения и сопровождения.
- Опыт работы с enterprise-безопасностью: банки, промышленность, ФГУП, ритейл, телеком.
- Технологическая нейтральность: работаем с любыми облаками и open-source.
- Промышленная надёжность: все решения тестируются под SLA 99,9 %.
- Соответствие регуляторике: выполняем требования 152-ФЗ, GDPR, ISO 27001.
- Прозрачная экономика: TCO, ROI, расчёт эффекта по метрикам.
Безопасность — условие зрелости AI-экосистемы
Корпоративный искусственный интеллект перестал быть экспериментом. Он становится критически важной инфраструктурой, где доверие и надёжность — главная валюта.
Безопасность — не «тормоз» инноваций, а гарантия, что они работают в интересах бизнеса, а не против него.
Грамотно выстроенная инфраструктура делает AI-системы устойчивыми, управляемыми и экономически оправданными.
Мы помогаем компаниям пройти весь путь — от оценки рисков до промышленного внедрения защищённой AI-платформы.
Свяжитесь с нами, чтобы получить консультацию по построению безопасной AI-инфраструктуры под ваш ИТ-ландшафт, регуляторные требования и цели бизнеса.
Мы покажем, как превратить безопасность из ограничения в конкурентное преимущество.


