

Безопасность: доступы и соответствие регуляторным требованиям в Data Governance, персональные данные, аудит и контроль использования данных
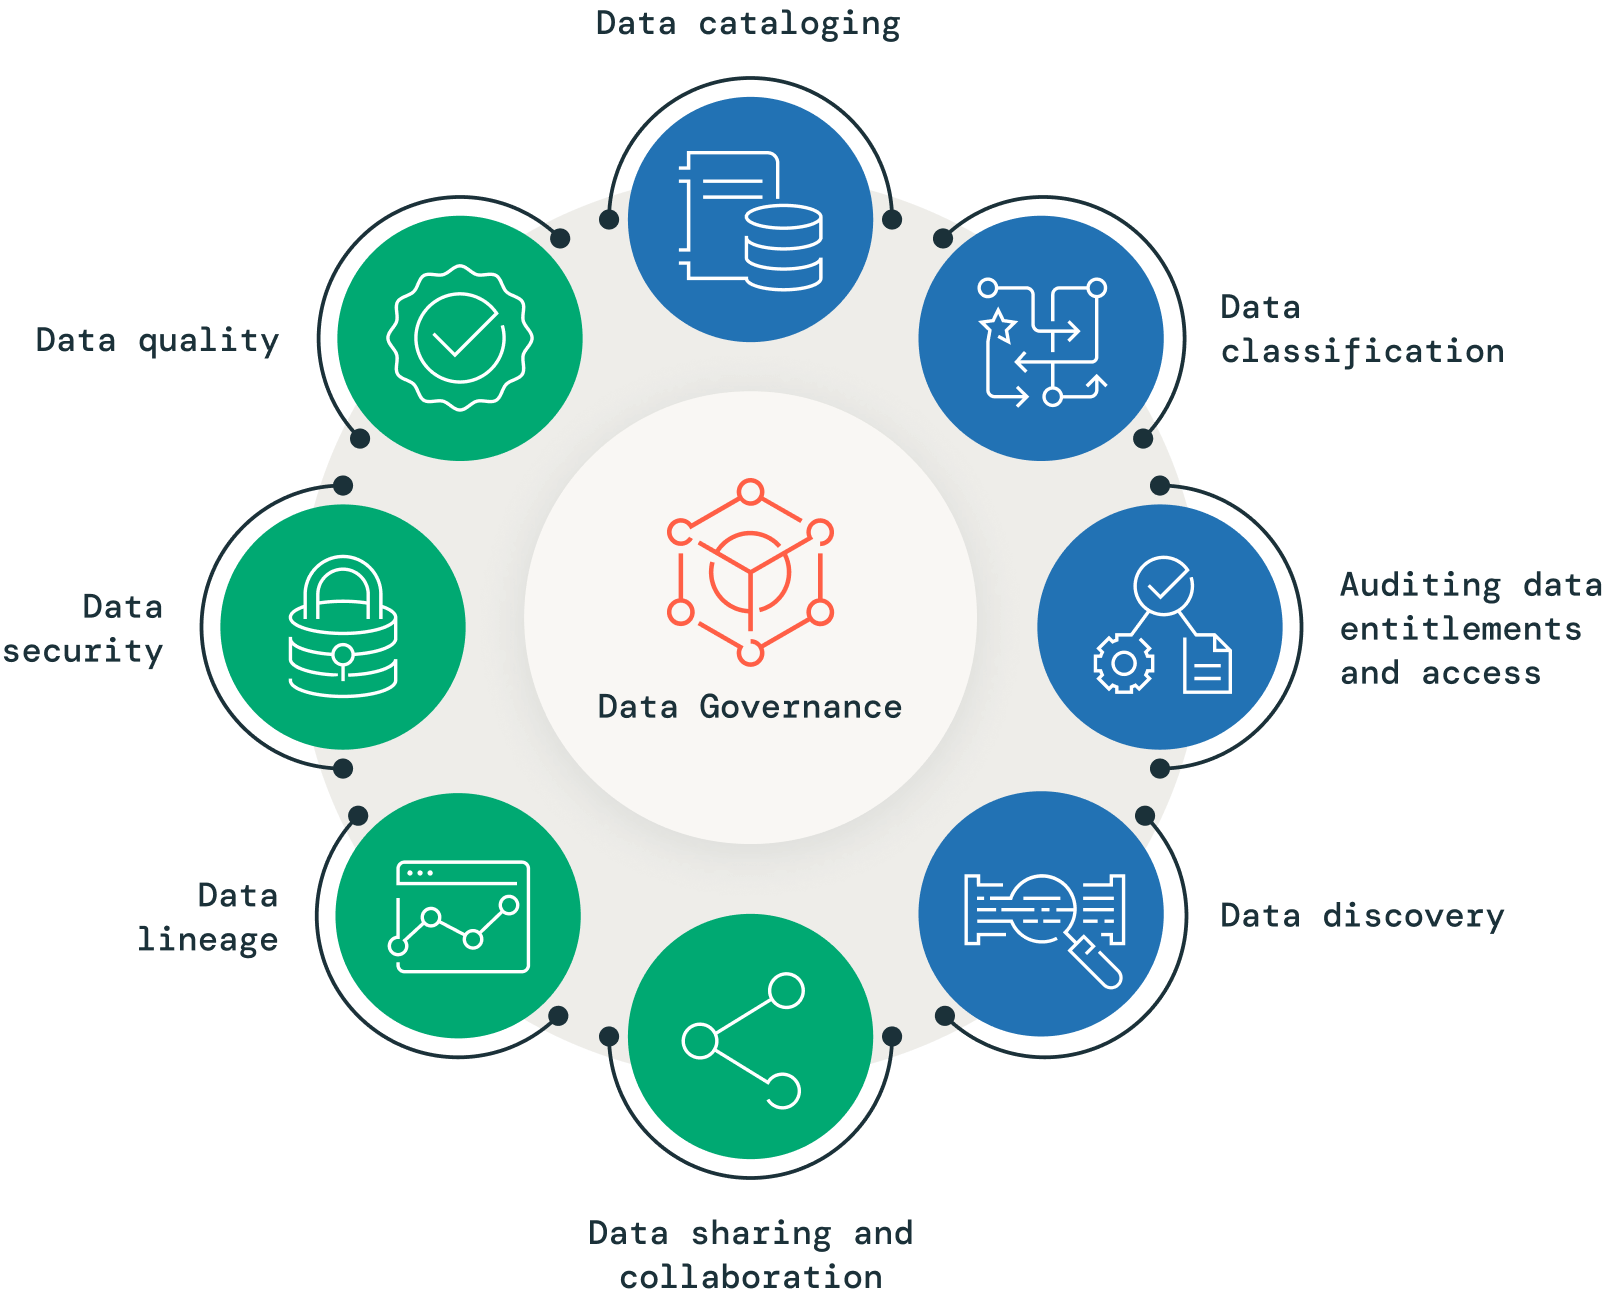
- Безопасность данных в Data Governance: цели и рамки
- Управление доступами: принципы минимальных привилегий и RBAC
- Модели доступа: RBAC vs ABAC
- Защита персональных данных: классификация, обезличивание и псевдонимизация
- Регуляторное соответствие: GDPR, CCPA, РФ ФЗ-152 и спецнормы
- Аудит и мониторинг использования данных: журналы, SIEM, KPI доступа
- Контроль доступа в облачных и гибридных средах
- Логирование, трассируемость и расследование инцидентов
- Шифрование данных: в состоянии покоя и в передаче
- Управление ключами и криптографические операции
- Регламентирование обработки персональных данных: согласие, DPIA и ограничения обработки
- Оценка воздействия на защиту данных (DPIA): методика и практика
- Управление инцидентами: обнаружение, реагирование и уведомления
- Управление рисками поставщиков и внешних партнеров: соглашения об обмене данными
- Контроль качества данных и соответствие регламентам
- Обучение персонала и культура безопасности в Data Governance


